 douglas-042/douglas-042-hq
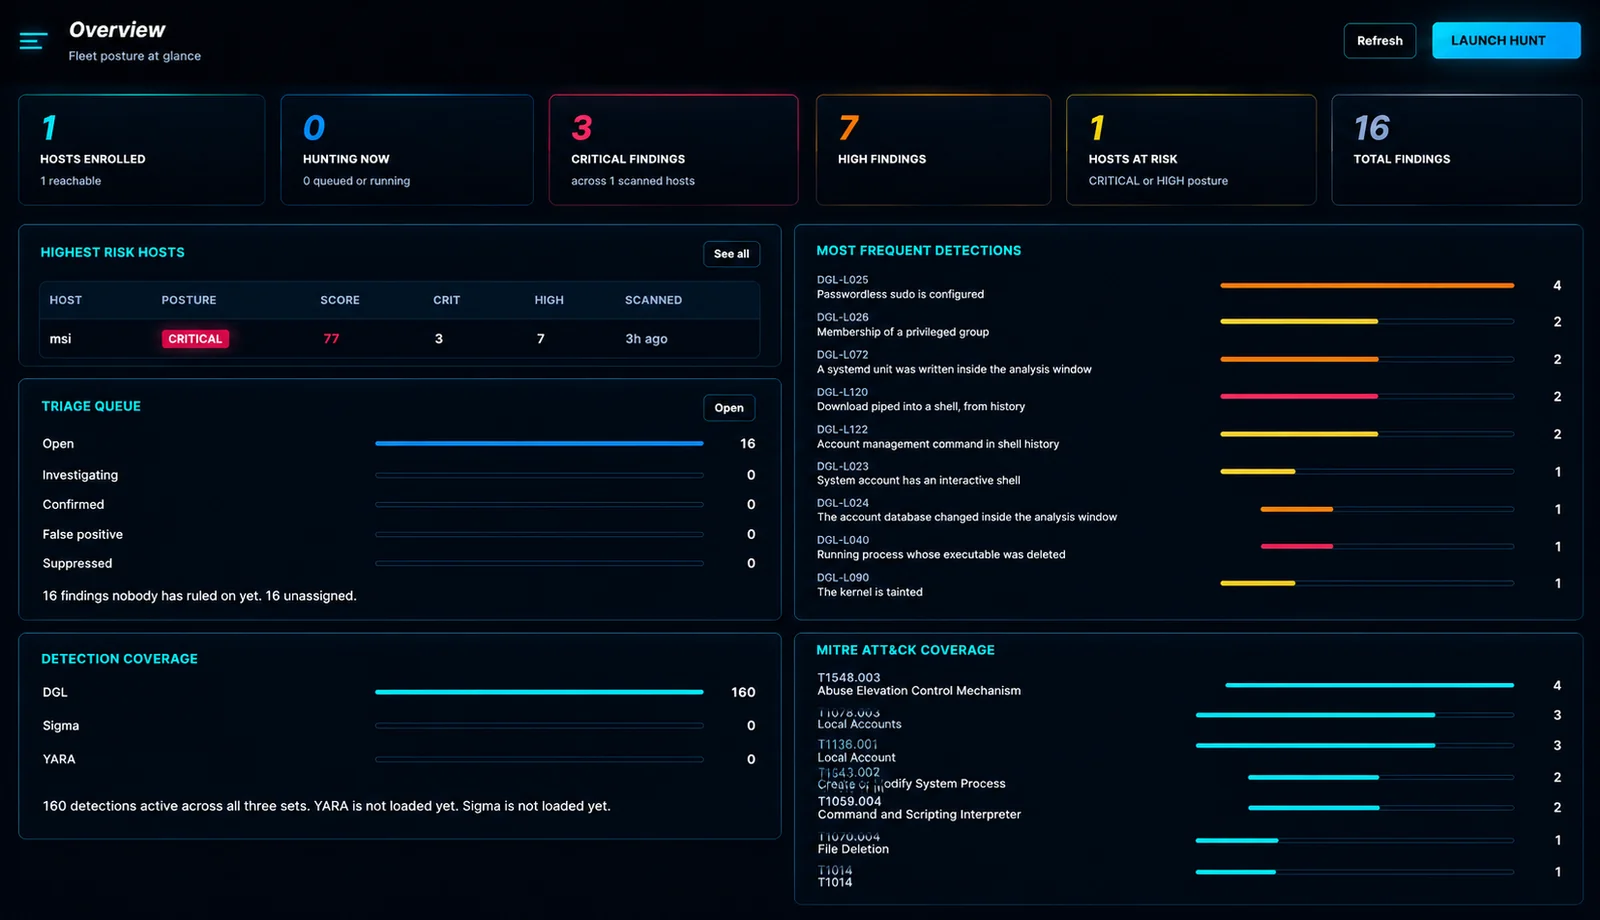
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la livraison SIEM depuis un seul endroit.

Balayez un parc d'hôtes Windows et Linux à la recherche de signes de compromission, décidez ce qui compte réellement, et agissez — depuis une seule console, avec une seule commande par hôte.
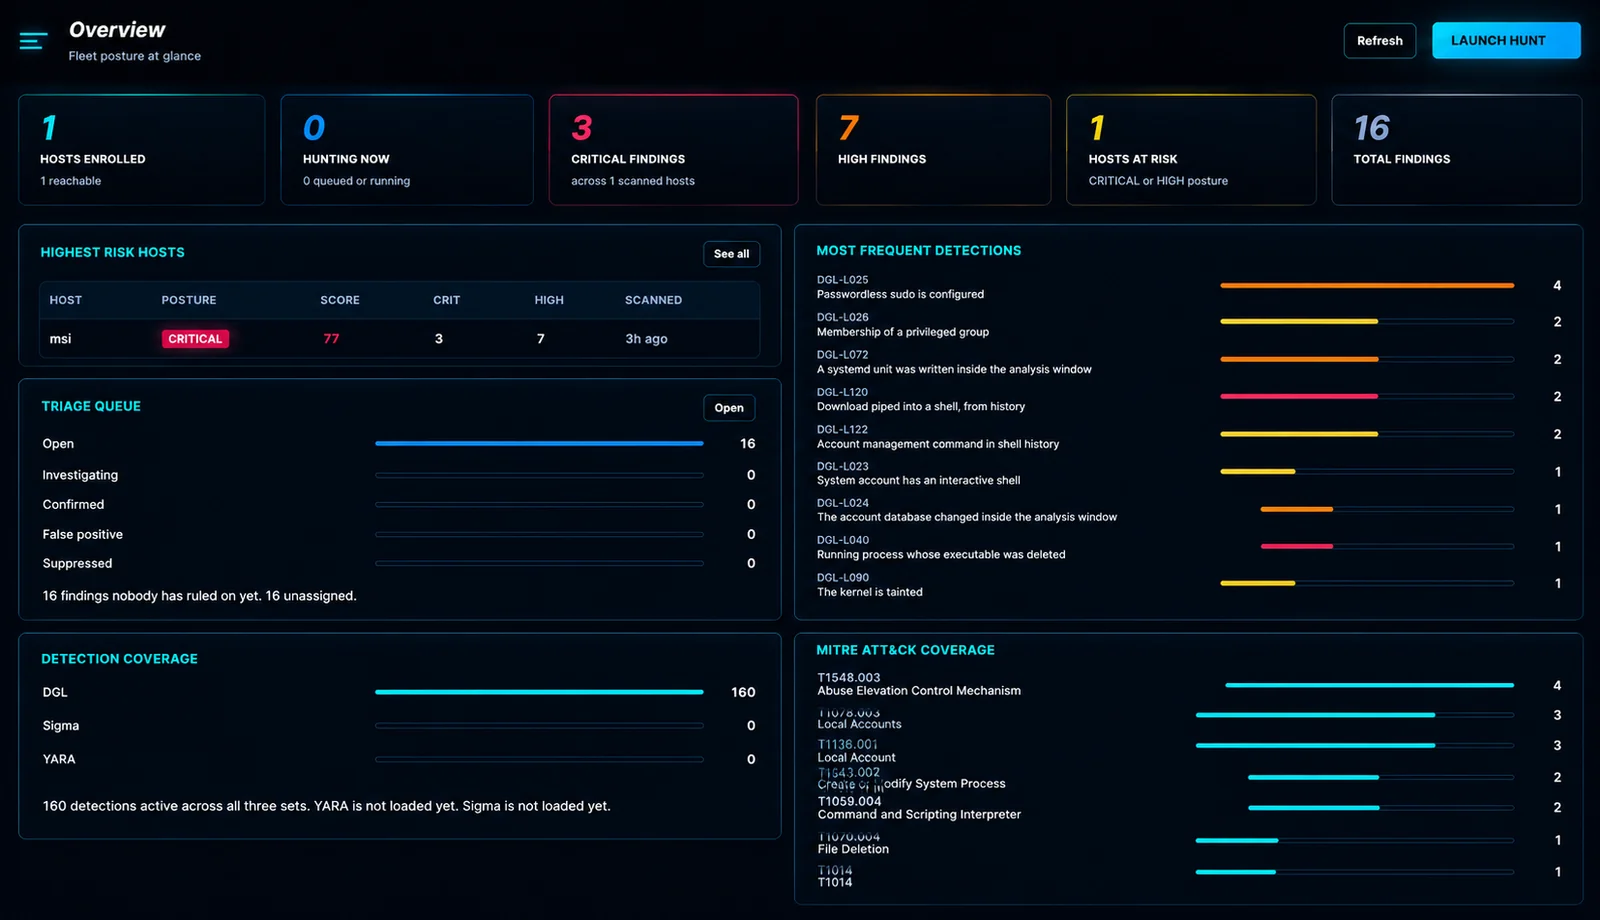
Une chasse n'est pas un scan. Douglas collecte les artefacts qu'un analyste collecterait à la main — processus, services, tâches planifiées, autoruns, connexions, comptes, pilotes, journaux d'événements, cron, systemd, historique du shell, racines web — et exécute 201 détections intégrées sur ceux-ci, plus vos propres règles Sigma, YARA et personnalisées.
Ensuite, il fait la partie que la plupart des outils vous laissent : il indique quels résultats nécessitent encore une décision, laquelle des soixante adresses externes examiner en premier, et vous permet d'agir sans ouvrir une session RDP.
   déployer une commande  ──▶  chasser  ──▶  les résultats apparaissent en direct
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              correspondance flux IOC   score de réputation    actions de réponse
              "c'est un C2 connu"       "92/100, 340 signalements"  isoler · tuer · collecter
Les parcs qui ont le plus besoin de chasse sont souvent ceux qui n'ont pas d'EDR : quelques dizaines de serveurs, pas de budget pour un agent, et un incident qui a commencé il y a trois jours. Le choix se fait généralement entre une plateforme commerciale que personne n'a validée et un dossier de scripts PowerShell que quelqu'un exécute à la main.
Douglas se situe entre les deux. Rien n'est installé sur l'hôte que vous investigatez — le collecteur s'exécute une fois et se termine — et chaque résultat atterrit dans une console unique que vous pouvez transmettre à la personne qui reprendra l'incident.
Les résultats sont faciles à produire et coûteux à lire. Cet écran existe pour garder la file suffisamment courte pour que quelqu'un la lise encore au troisième passage.
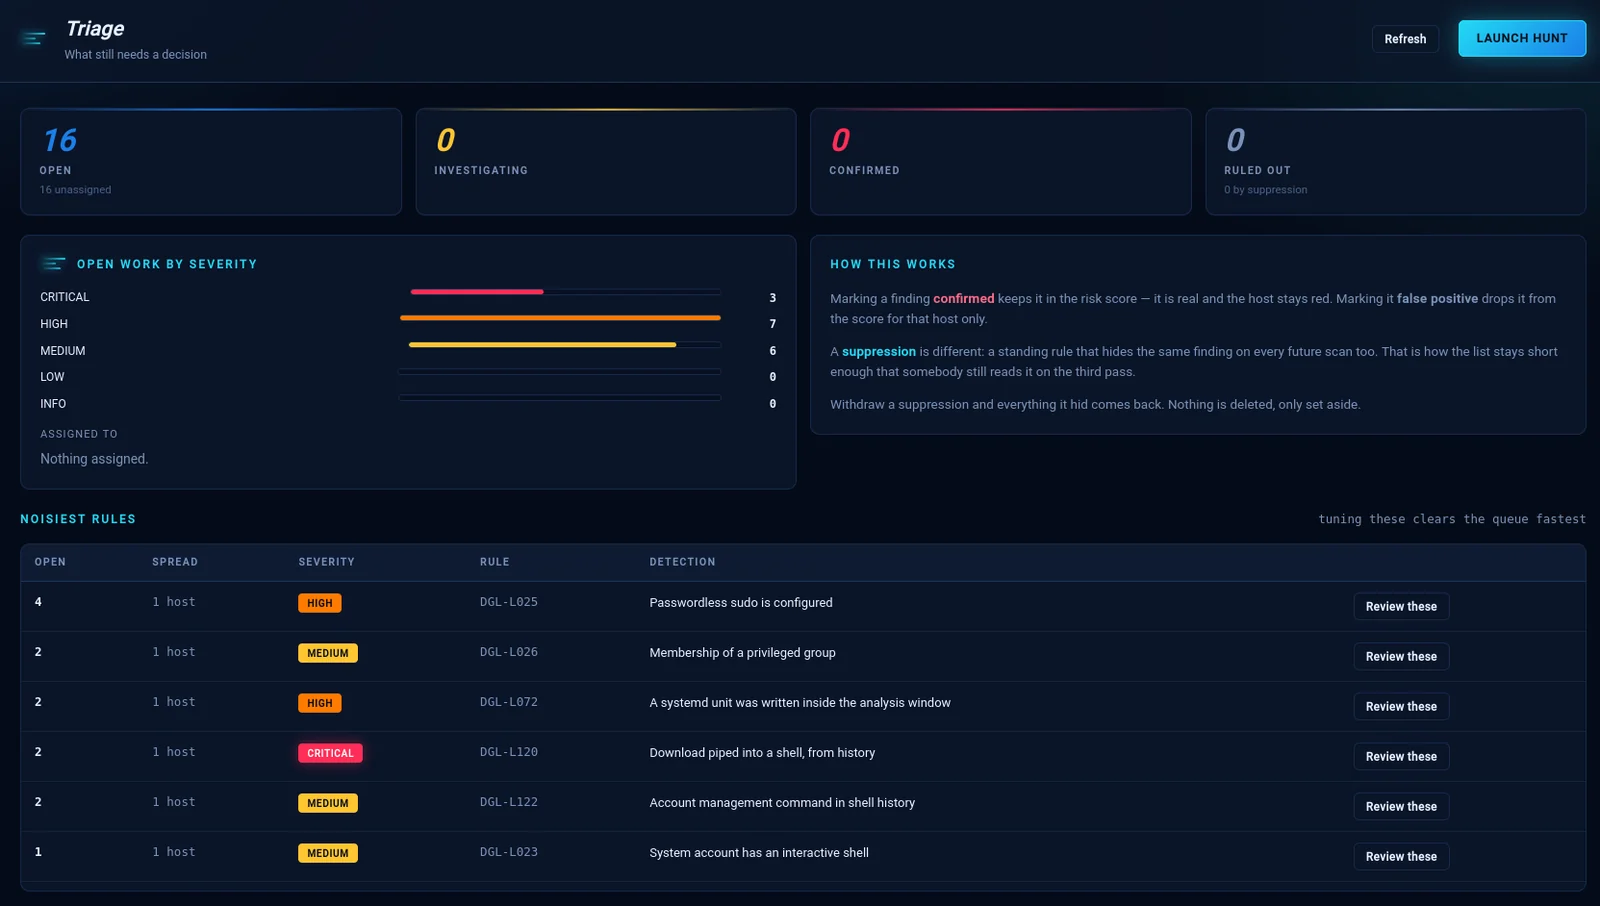
Trois issues, et la différence entre elles compte six mois plus tard :
| Décision | Ce qu'elle fait |
|---|---|
| Confirmé | Réel. Reste dans le score de risque, l'hôte reste rouge. |
| Faux positif | Retiré du score pour cet hôte uniquement. |
| Suppression | Une règle permanente qui masque le même résultat à chaque futur scan. |
Rien n'est jamais supprimé. Retirez une suppression et tout ce qu'elle masquait réapparaît. Règles les plus bruyantes se trouve en bas parce que les ajuster vide la file plus rapidement que de la parcourir résultat par résultat.
Les 201 détections sont regroupées en 15 catégories — activables une par une ou par famille entière. Cliquez sur n'importe quelle règle pour lire ce qu'elle vérifie, comment elle se déclenche légitimement, et quoi faire ensuite.
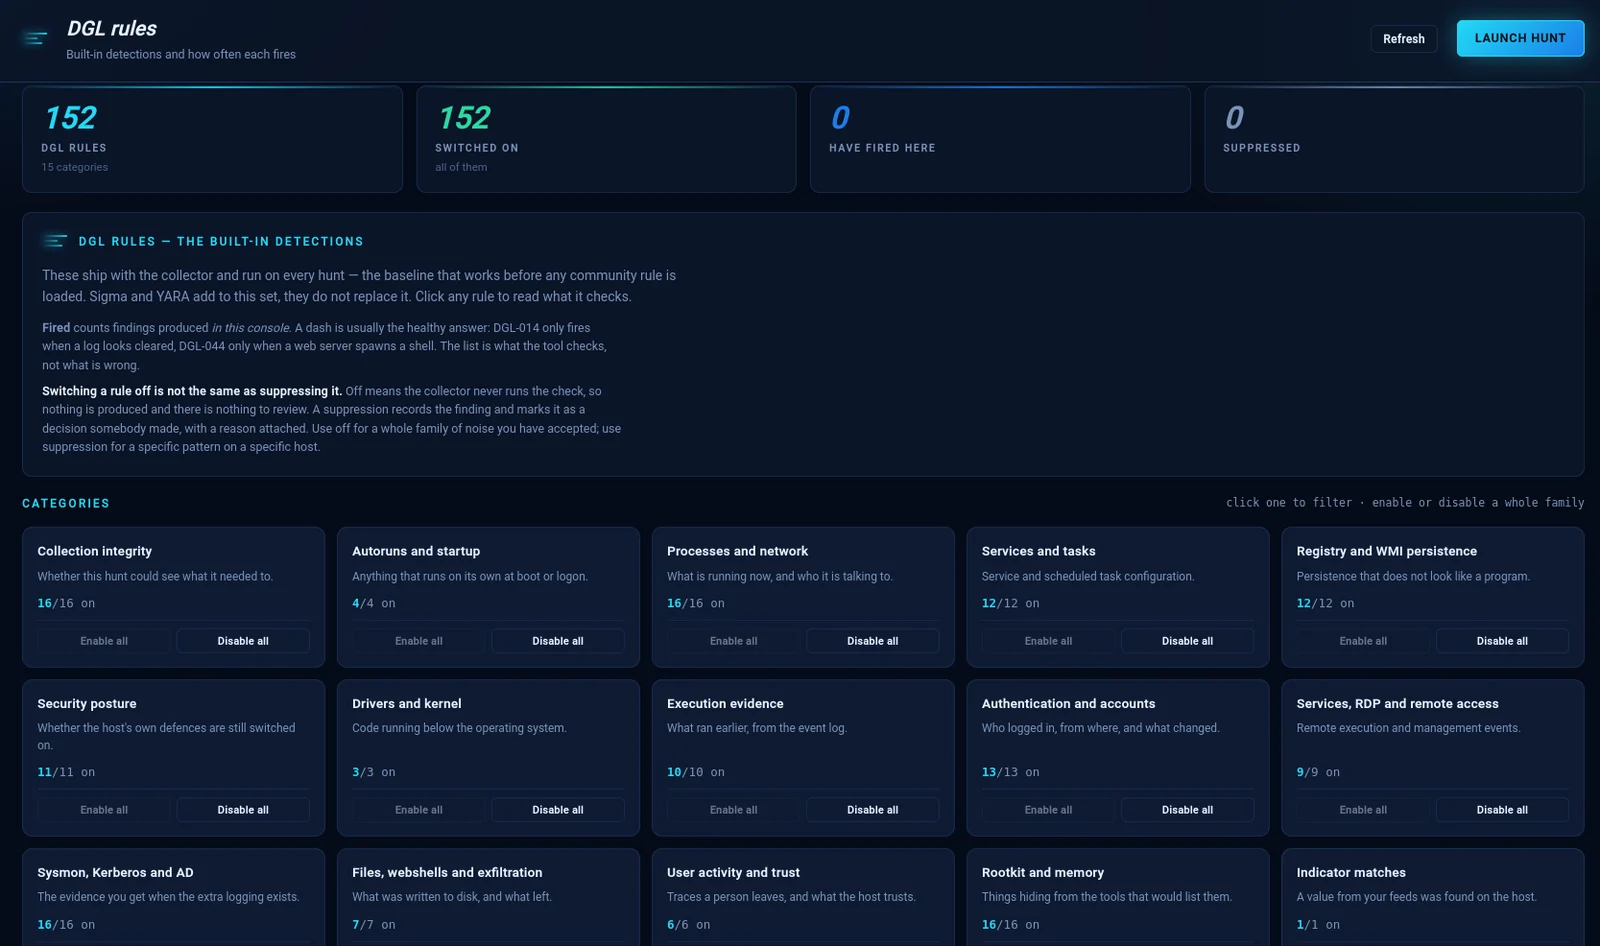
La distinction que l'écran précise, car se tromper est courant :
Désactiver une règle n'est pas la même chose que la supprimer. Désactivée signifie que le collecteur n'exécute jamais la vérification — rien n'est produit et il n'y a rien à examiner. Une suppression enregistre le résultat et le marque comme une décision prise par quelqu'un, avec une raison associée.
Utilisez désactivé pour une famille de bruit que vous avez acceptée. Utilisez suppression pour un motif spécifique sur un hôte spécifique.
Un tiret sous Déclenché est généralement la réponse saine : DGL-014 ne se déclenche que lorsqu'un journal semble effacé. La liste représente ce que l'outil vérifie, pas ce qui ne va pas.
Le formulaire est plus rapide pour votre première règle et plus lent pour votre vingtième. Les règles peuvent donc aussi être écrites sous forme de texte — vérifiées au fur et à mesure de la saisie, contre 11 tables d'artefacts et 13 opérateurs.
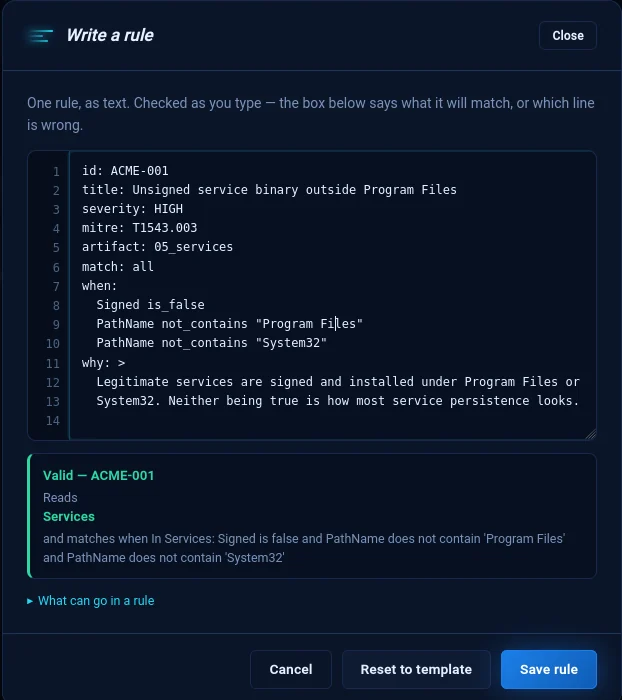
La zone en dessous remplit deux fonctions. Quand la règle est erronée, elle nomme la ligne, pas la règle :
line 7: Condition 1: 'is_maybe' is not an operator.
Quand elle est correcte, elle indique ce que la règle va réellement correspondre — car une règle qui se valide puis correspond à autre chose que ce que son auteur voulait dire est l'échec qu'il vaut la peine d'attraper :
Valide — ACME-001 Lit Services et correspond lorsque Signed est faux et que PathName ne contient pas 'Program Files' et que PathName ne contient pas 'System32'
Import et export en JSON, YAML ou CSV. L'aller-retour est garanti — notre propre export passe notre propre validateur dans les trois formats.
| Question | Quand | Résultat | |
|---|---|---|---|
| Flux IOC | Y a-t-il quelque chose de cette liste de C2 sur mes hôtes ? | Pendant la chasse | DGL-IOC — une correspondance confirmée, pas un score |
| Enrichissement | Cet hôte a communiqué avec 60 adresses — lesquelles examiner en premier ? | Après la chasse | 92/100, 340 signalements, C2 Cobalt Strike connu |
Quinze sources de flux sont fournies prêtes à l'emploi — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — plus un flux personnalisé qui lit toute URL renvoyant des données en forme d'indicateur.

