 demining/pixnapping-attack-on-android
Attaque Pixnapping : compromettre les clés privées et les phrases de récupération via la vulnérabilité CVE-2025-48561 représente une nouvelle menace critique pour le réseau Bitcoin et l'infrastructure Android.

Cet article examine l'évolution des menaces de sécurité dans le domaine du stockage de cryptomonnaies, en se concentrant sur les méthodes modernes de compromission des clés privées et des phrases de récupération, qui sécurisent les portefeuilles numériques. L'écosystème moderne des cryptomonnaies est confronté à une menace croissante de cyberattaques visant à compromettre les clés privées et les phrases de récupération, qui constituent le fondement de la sécurité des portefeuilles numériques. La complexité et la sophistication des attaques, exploitant non seulement le logiciel mais aussi le matériel des appareils mobiles modernes, augmentent chaque année. Parallèlement aux menaces traditionnelles telles que le détournement de presse-papiers, l'enregistrement de frappe, l'usurpation de codes QR et l'exploitation de vulnérabilités dans les implémentations de portefeuilles BIP32/BIP39, les chercheurs identifient de plus en plus de nouvelles façons de compromettre les données cryptographiques stockées sur les smartphones.
Au début d'octobre 2025, des chercheurs de l'Université Carnegie Mellon et de plusieurs universités américaines ont présenté les résultats d'une étude qui a fait sensation dans les communautés scientifiques et cryptographiques. Ils ont découvert une vulnérabilité critique dans le système d'exploitation Android, surnommée « Pixnapping » et enregistrée sous l'identifiant CVE-2025-48561. Cette vulnérabilité permet aux attaquants de reconstruire étape par étape le contenu de l'écran des appareils Android, extrayant ainsi des informations visuelles sensibles, notamment les clés privées, les phrases de récupération , et les codes d'authentification 2FA à usage unique d'applications comme Google Authenticator.
La menace identifiée par les chercheurs repose sur l'interaction profonde entre les couches logicielles et matérielles d'Android—des API système au moteur de compression graphique du GPU. Pixnapping combine les techniques de canal auxiliaire GPU.zip avec l'utilisation légitime des Intents Android et de l'API de flou de fenêtre, permettant une reconstruction furtive pixel par pixel de l'écran. Cette approche transforme un smartphone standard en une source de fuite potentielle d'informations clés utilisées pour gérer les actifs numériques, notamment Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP et d'autres cryptomonnaies.
Le danger réside dans le fait que l'utilisateur n'a pas besoin d'accorder d'autorisations à l'attaquant—l'application malveillante peut s'exécuter en arrière-plan, restant invisible pour le système de sécurité Android. En conséquence, l'attaquant peut obtenir un accès visuel aux phrases de récupération lors des sauvegardes ou des retraits de portefeuille, ce qui équivaut à un contrôle total sur les actifs cryptographiques de la victime.
La combinaison de telles menaces—des attaques Pixnapping aux fuites matérielles via Rowhammer, Spectre, Meltdown et autres méthodes de canal auxiliaire connexes—souligne la nécessité de repenser les stratégies de sécurité à l'intersection des systèmes d'exploitation mobiles et des technologies financières. Chaque nouvelle vulnérabilité comme CVE-2025-48561 démontre à quel point l'équilibre peut être fragile entre la commodité de l'accès mobile aux cryptomonnaies et la garantie d'une sécurité cryptographique fondamentale.
La transaction décodée 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba représente une preuve documentée des travaux de recherche, enregistrée dans le registre immuable de la blockchain Bitcoin. Une analyse structurelle de RawTX révèle l'architecture classique d'une transaction Bitcoin version 1, contenant un élément critique—le champ OP_RETURN avec une URL intégrée pointant vers la recherche sur l'attaque Pixnapping.
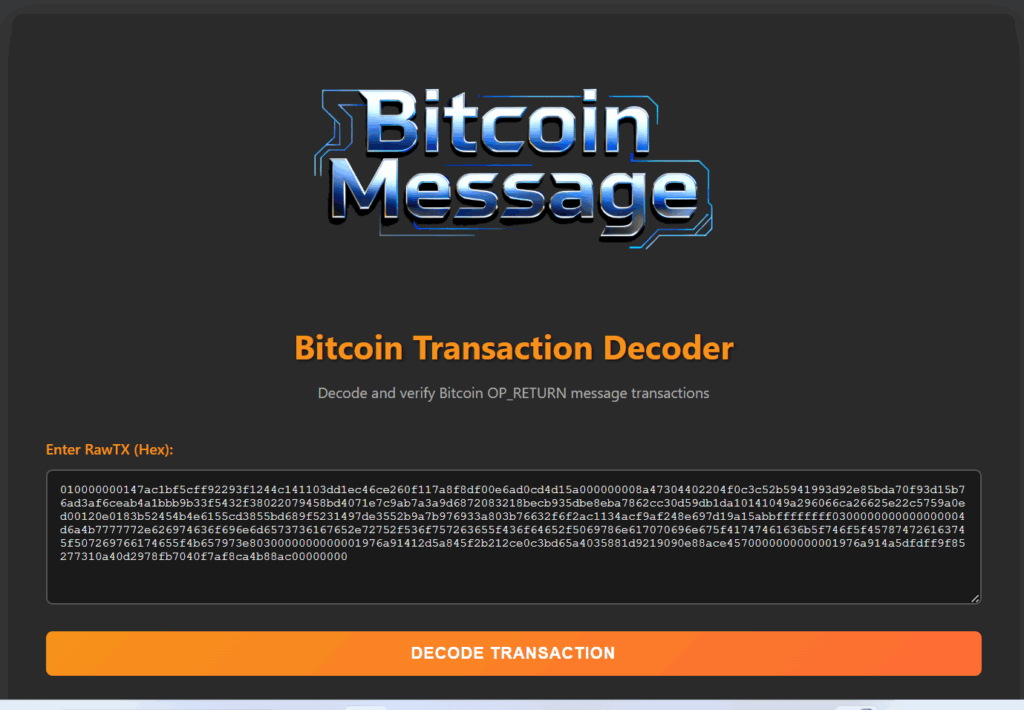
https://github.com/zoeir/Bitcoin-Message-Transaction
Décomposition de la structure de la transaction :
