 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Cas documenté de réponse aux incidents pour l'exploitation de CVE-2024-49138, comprenant l'analyse des logs, la validation de hachage, la détection de C2 et les procédures de confinement pour la formation des SOC.

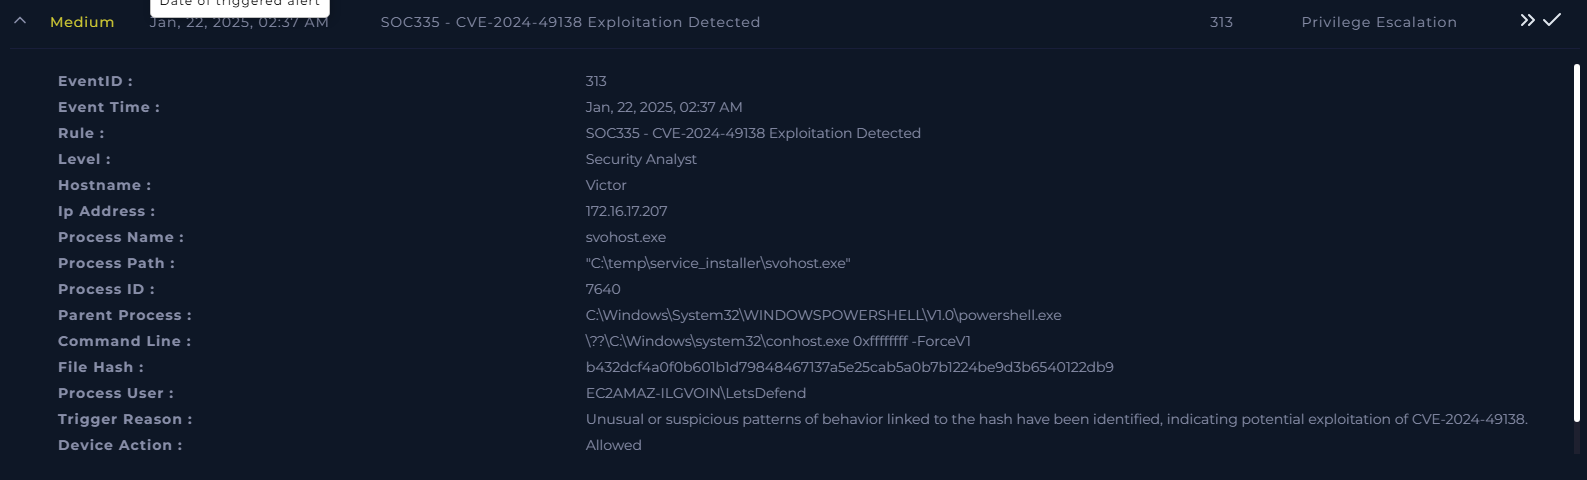
C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9Ce dépôt documente un cas de réponse aux incidents impliquant des échecs de connexion, une détection d'activité malveillante et des efforts de confinement.
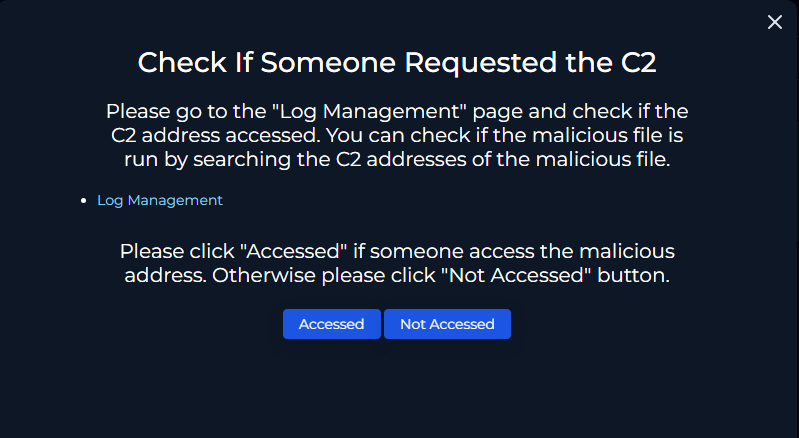
Nous commençons par enquêter sur l'alerte reçue et procédons à l'analyse des journaux de Gestion des journaux et de Sécurité des terminaux.
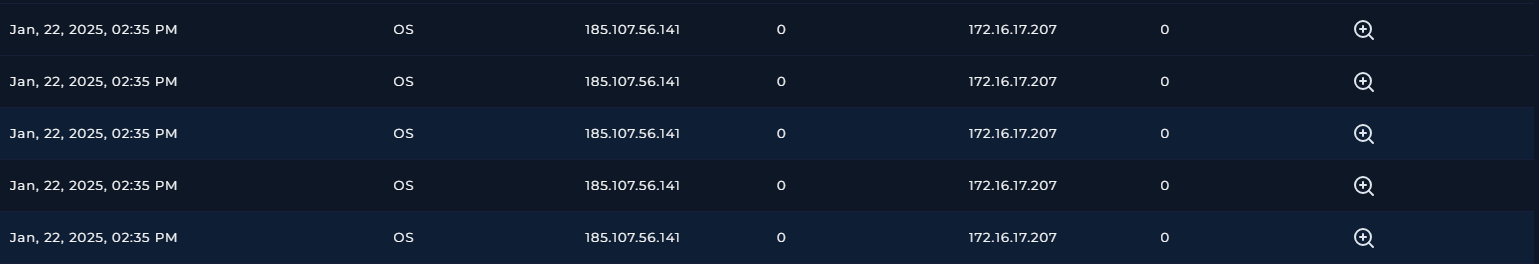
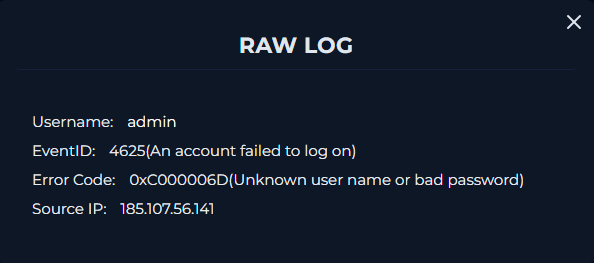
Plusieurs types de systèmes d'exploitation sont présents, avec des comptes Administrateur ou Invité affichant le code d'erreur 0xC000006D.
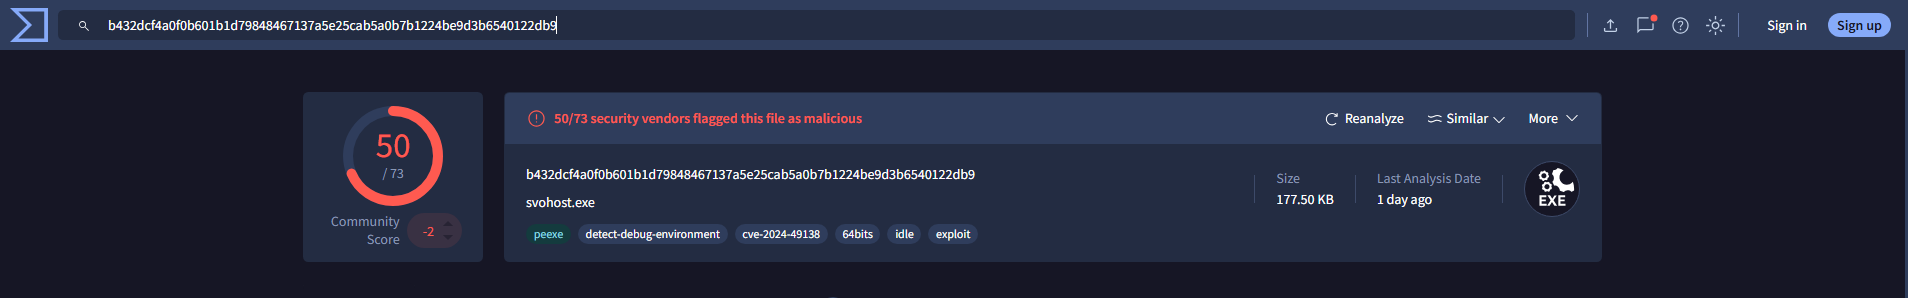
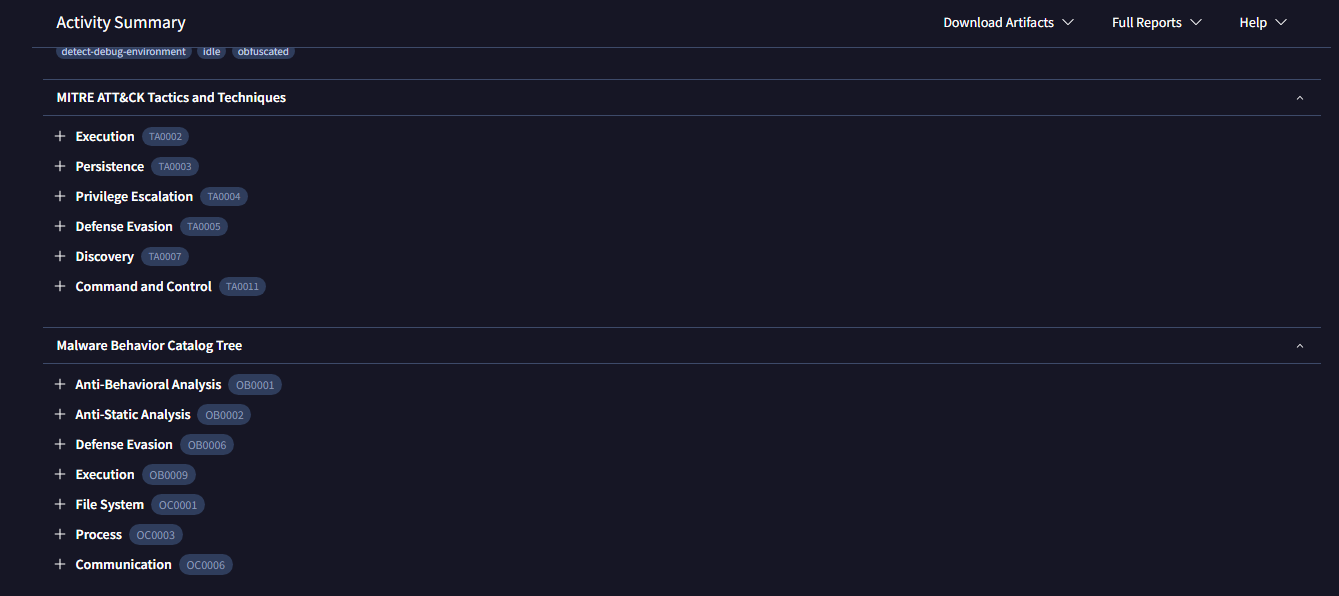
Nous avons analysé l'empreinte fournie dans l'alerte et l'avons confirmée comme malveillante. Le mapping MITRE ATT&CK et le comportement du logiciel malveillant ont également été validés.
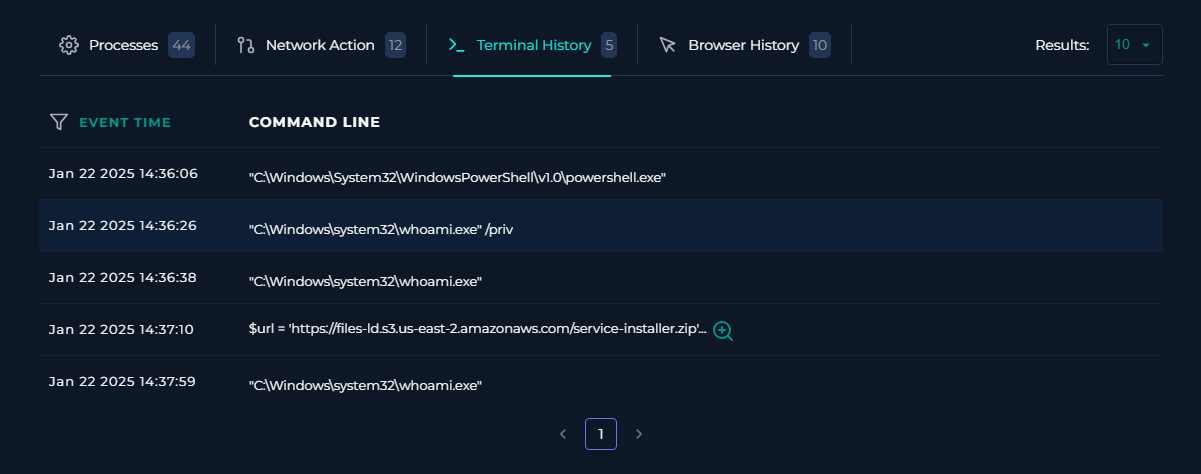
En inspectant l'historique du terminal, nous avons identifié une activité suspecte, y compris une commande $url récupérant une URL potentiellement malveillante.
En utilisant les informations recueillies, nous avons poursuivi les étapes appropriées du playbook pour ce cas.
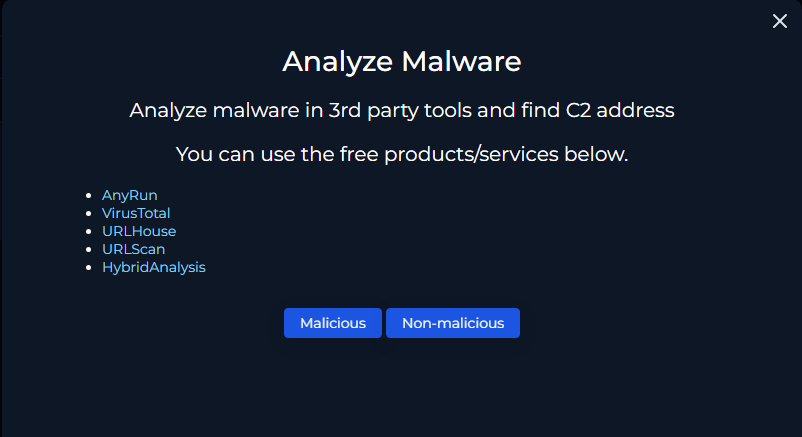
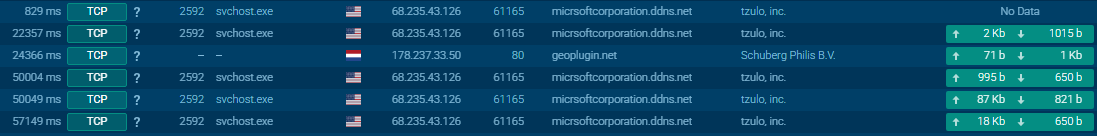
Nous avons analysé le comportement du logiciel malveillant via AnyRun et identifié l'adresse du serveur de commande et contrôle (C2). Cela a été confirmé par l'analyse du comportement réseau.
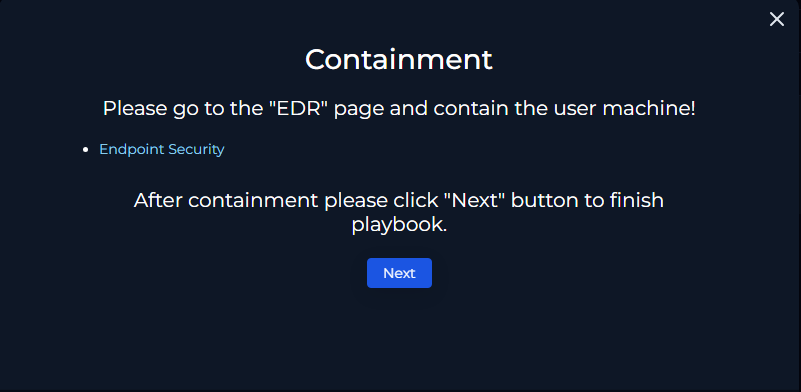
Nous avons réussi à confiner l'appareil affecté.
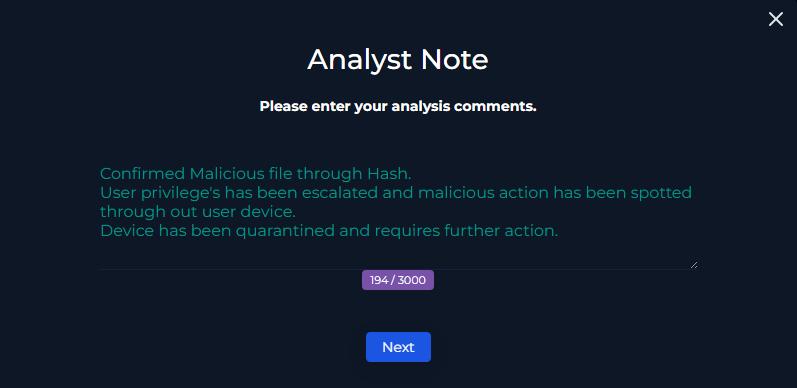
Nous avons finalisé le cas avec les notes de l'analyste SOC et la documentation d'exécution du playbook.
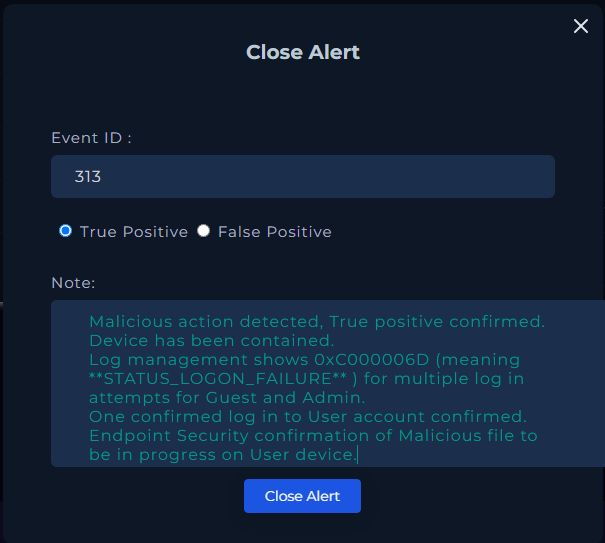
Le cas a été clos avec une révision finale et une notation pour évaluer la précision des actions prises lors de l'enquête.
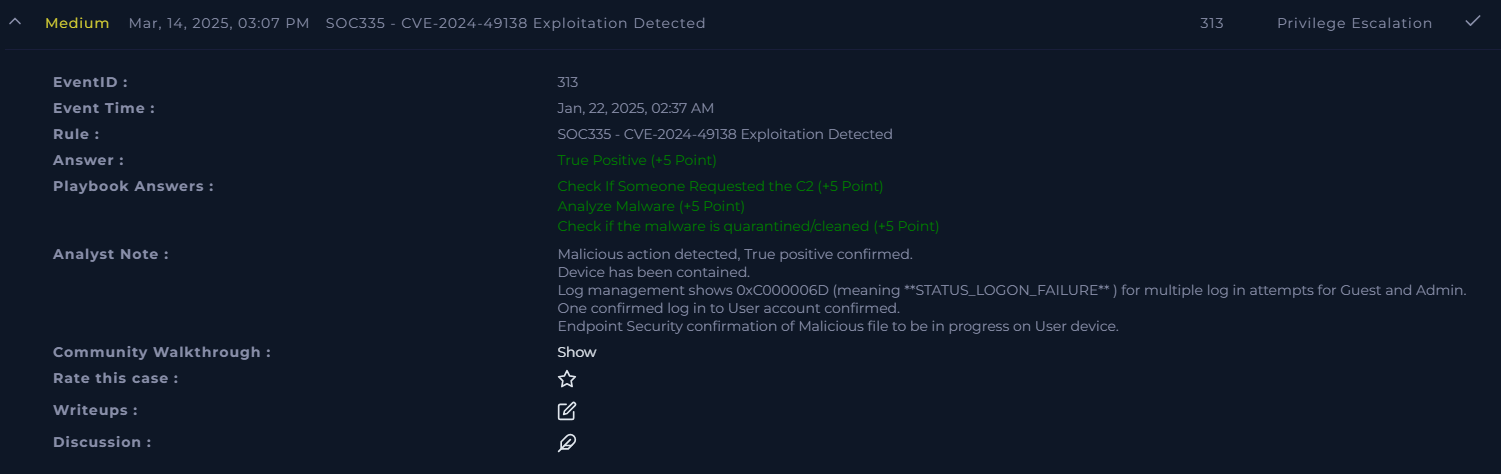
0xC000006D est crucial pour identifier une activité suspecte.Ce dépôt sert de référence pour traiter des incidents similaires. Les contributions et les discussions sont les bienvenues !
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe :
C:\Windows\System32\.-k termsvcs :
termsvcs) pour cette instance de svchost.exe.termsvcs est spécifiquement lié aux services Terminal Server.-s TermService :
TermServiceC:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe :
C:\Windows\system32\.