Cadre d'exploitation WiFi
Codé avec 💙 par D3Ext


Introduction •
Attaques •
Fonctionnalités •
Installation •
Utilisation
README en espagnol
Introduction
Cet outil est conçu pour les chercheurs en sécurité et les testeurs d'intrusion afin d'analyser et d'exploiter les vulnérabilités des réseaux Wi-Fi. Il offre une interface intuitive avec un large éventail de techniques d'attaque automatisées et manuelles pour tester la sécurité WPA/WPA2, WPS et WEP. Avec le support des réseaux 2,4 GHz et 5 GHz, une journalisation détaillée et des options d'attaque personnalisables, il offre une flexibilité pour différents scénarios de test. Ce n'est pas un outil professionnel.
Si vous trouvez une erreur, veuillez ouvrir une issue (vous pouvez écrire en anglais ou en espagnol, comme vous le souhaitez).
Attaques prises en charge
- DoS (capture de handshake optionnelle) :
- Attaque par désauthentification/dissociation
- Attaque par confusion WIDS
- Attaque par authentification
- Attaque par inondation de balises
- Attaque TKIP (Exploitation de l'arrêt Michael)
- WPS :
- Attaque Pixie Dust
- Attaque par force brute de PIN
- Attaque PIN nul
- WEP :
- Attaque par rejeu ARP
- Attaque HIRTE
- Attaque Caffe Latte
- Attaque par fausse authentification
- Handshake :
- Attaque par handshake WPA
- Attaque par handshake PMKID
- Mode Pwnagotchi
- Rogue AP :
- Attaque Evil Twin
- Usurpation BSSID
- Mode Karma
- WPA Entreprise pris en charge
- Désauthentification prise en charge
- Autres attaques :
- Mode d'attaque automatique (Auto PWN)
- Attaque par dictionnaire WPA3
Toutes les attaques/techniques mentionnées sont expliquées ici sur le Wiki
Fonctionnalités
Voici quelques-unes des fonctionnalités les plus remarquables :
☑️ Attaques WPA/WPA2/WPA3, WPS, WEP, Rogue-AP et par handshake
☑️ Mode d'attaque automatique basé sur les caractéristiques du point d'accès
☑️ Capture automatique de handshake
☑️ Craquage de handshake en ligne et hors ligne
☑️ Modèle de connexion simple pour l'attaque Evil Twin (plusieurs langues prises en charge)
☑️ Activer/désactiver le mode moniteur et afficher les informations sur l'interface réseau (fréquences, chipset, etc.)
☑️ 2,4 GHz et 5 GHz pris en charge
☑️ Rapports informatifs utilisant des modèles HTML
☑️ Script autonome
☑️ Anglais et espagnol pris en charge
Installation
En tant que root
git clone --depth 1 https://github.com/D3Ext/WEF
cd WEF
bash wef
Jetez un œil au Wiki où j'ai plus d'informations sur l'outil
Utilisation
Utilisation courante du framework (votre interface peut avoir un autre nom)
wef -i wlan0
Panneau d'aide
 __      _____ ___
 \ \    / / __| __|
  \ \/\/ /| _|| _|
   \_/\_/ |___|_|

[WEF] WiFi Exploitation Framework 1.6

[*] Interfaces:
    wlan0

Required parameters:
    -i, --interface)    The name of your network adapter interface in managed mode

Optional parameters:
    -h, --help)         Show this help panel
    --version)          Print the version and exit
Voir ici pour plus d'informations sur la façon d'utiliser l'outil et d'autres sujets connexes
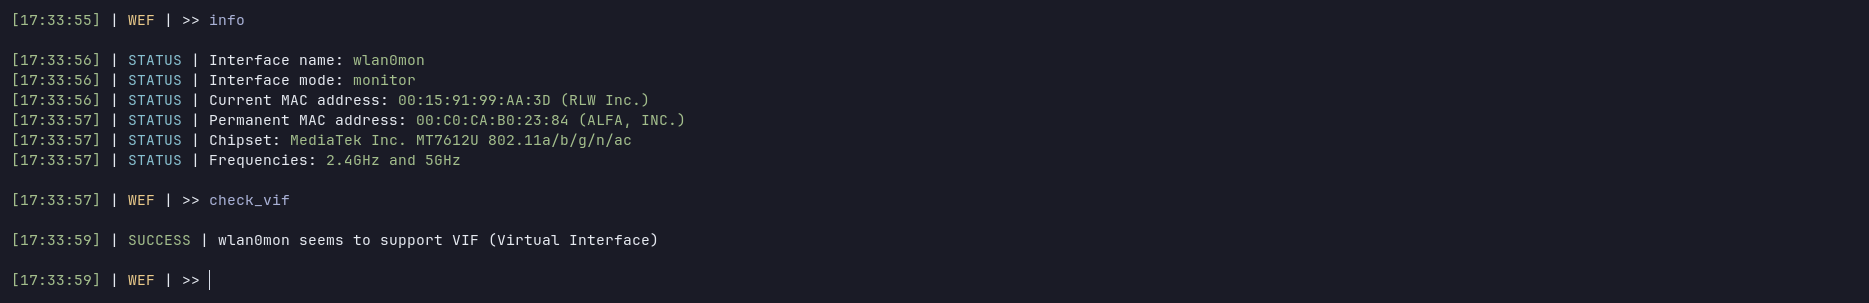
Demo
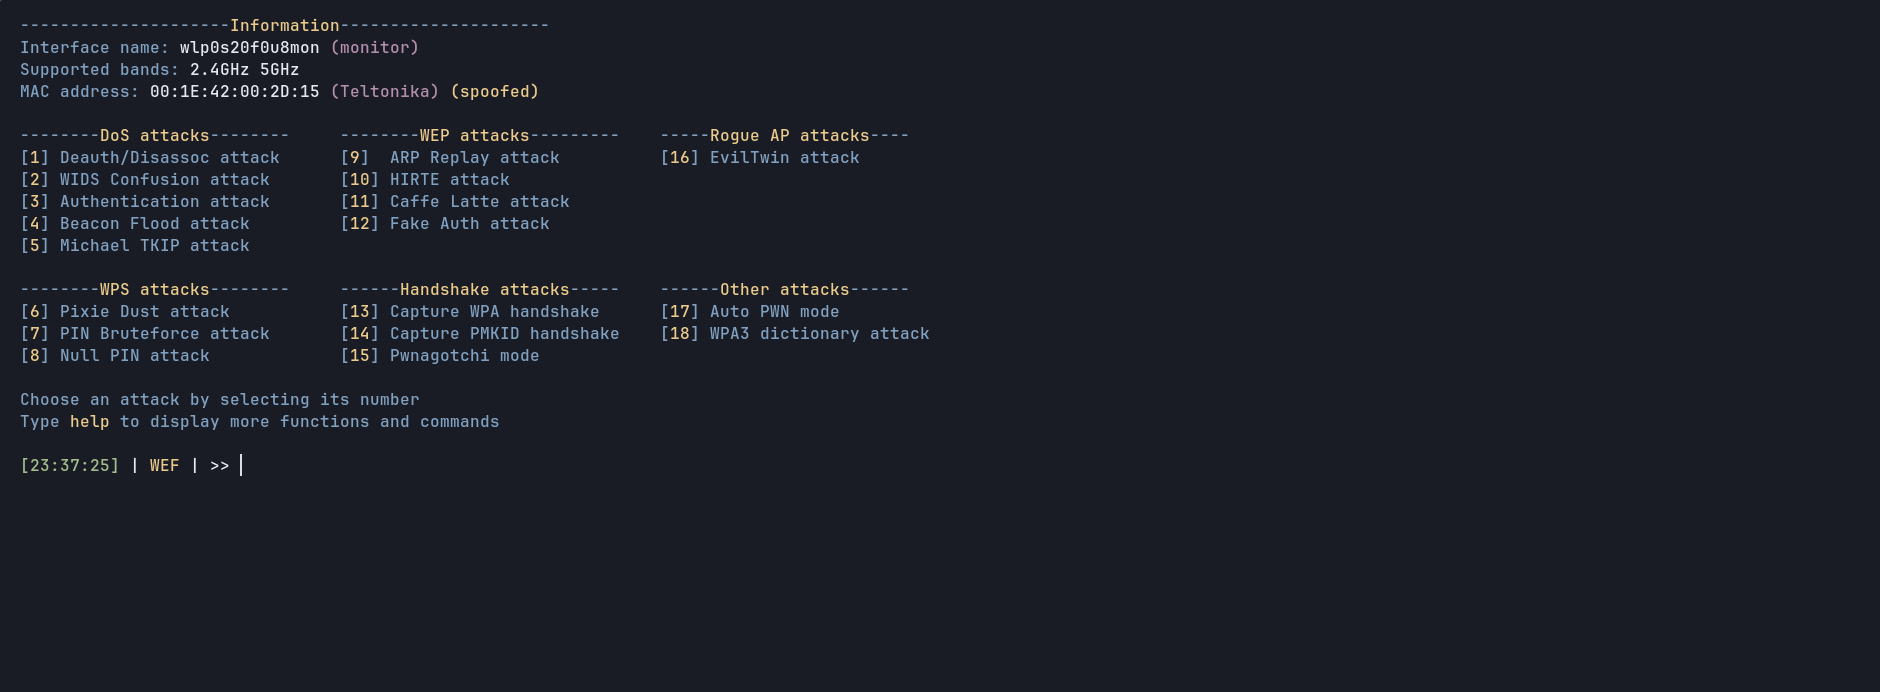


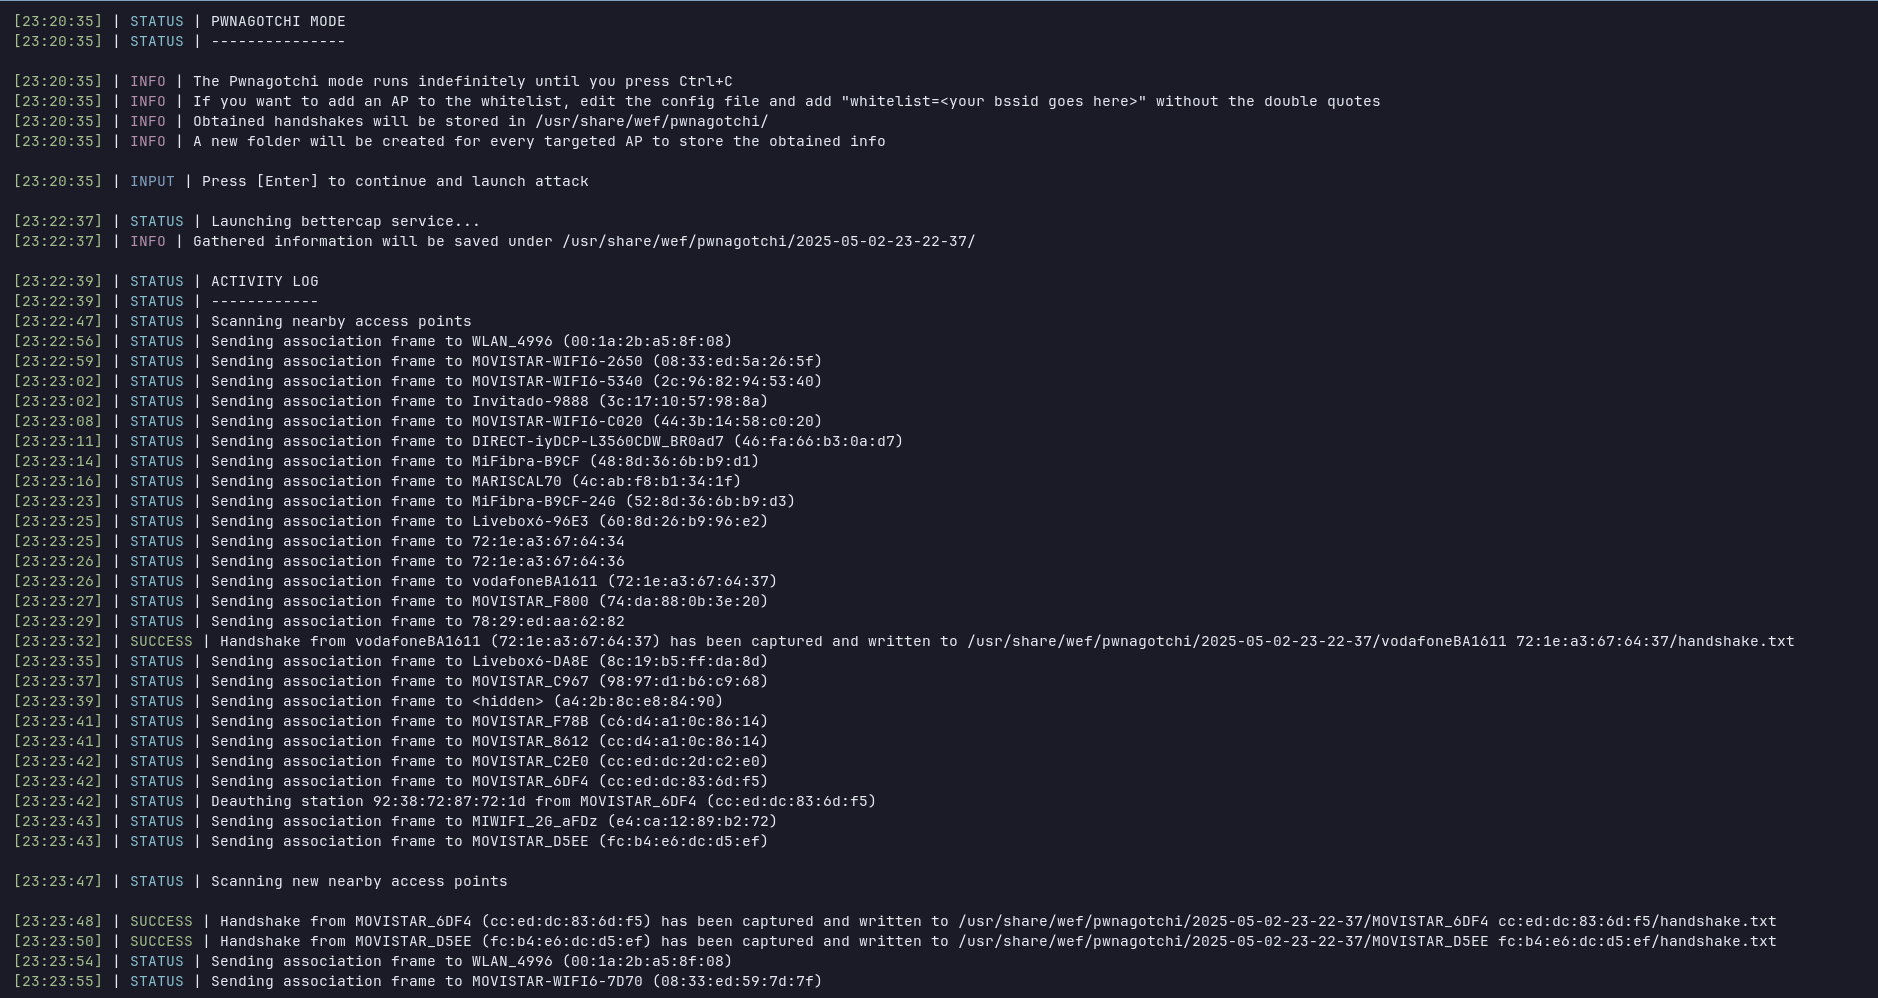
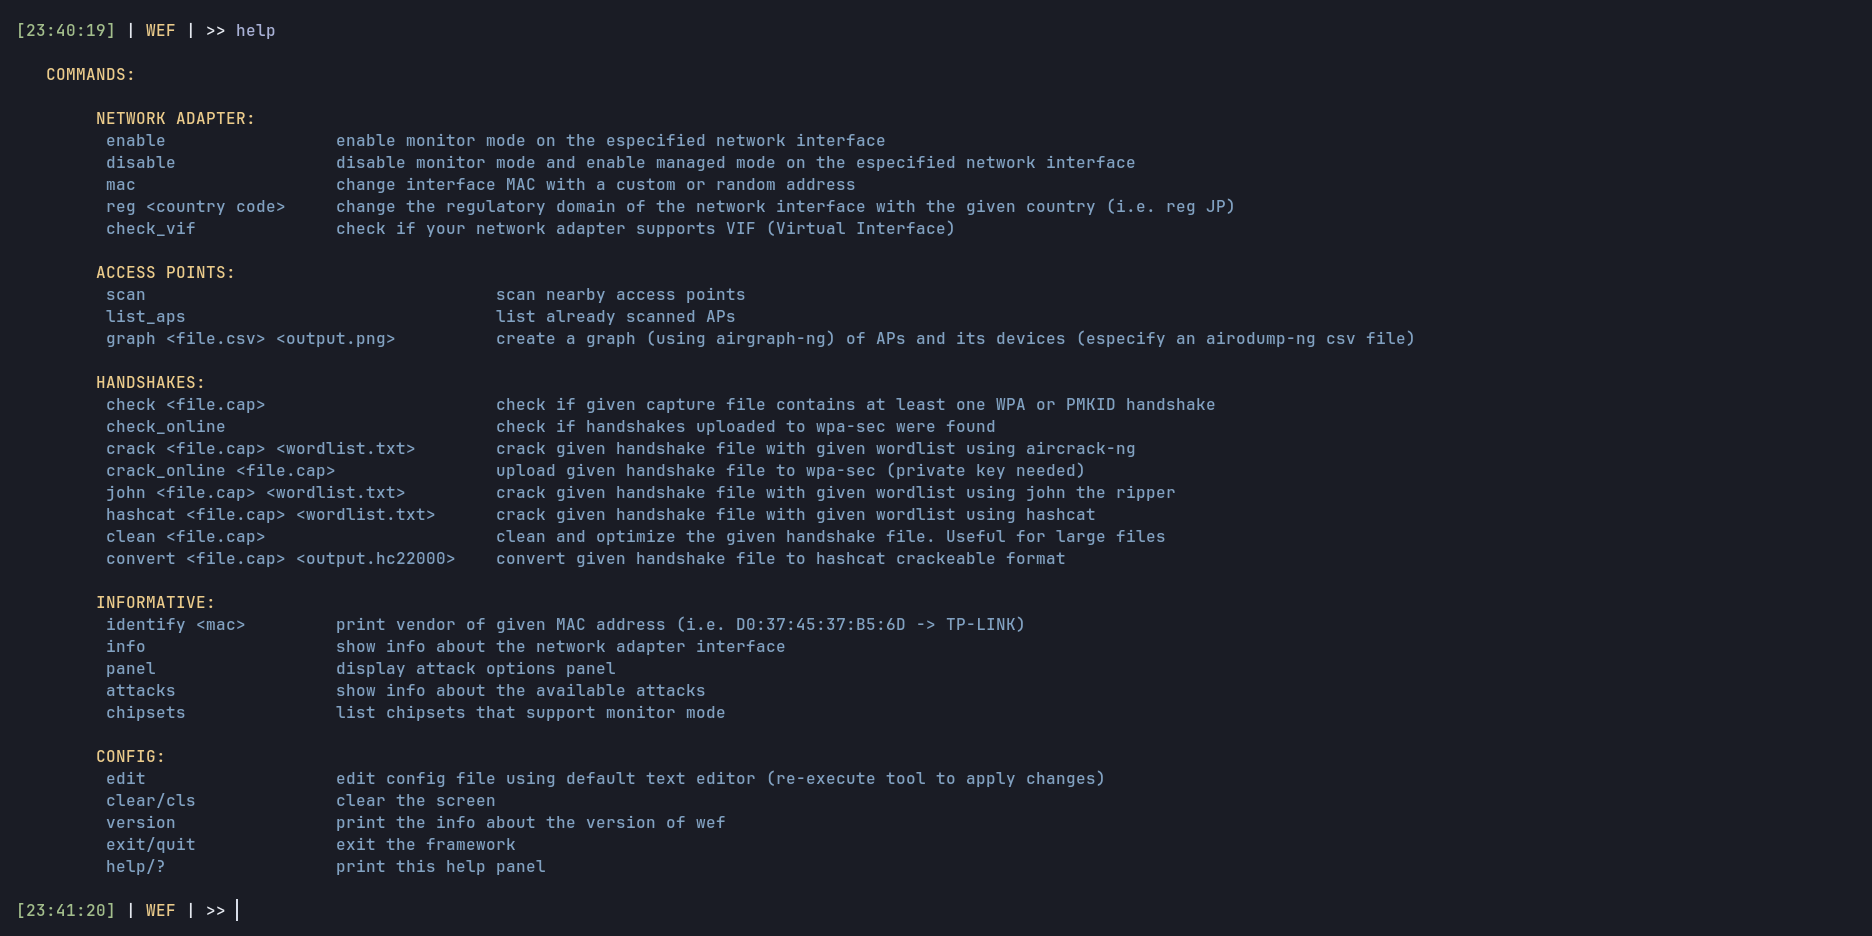

TODO
- Modèles Evil Twin personnalisés basés sur le vendeur du point d'accès cible (TP-Link, Netgear, etc.)
- Encore plus de langues pour les modèles Evil Twin
- Plus d'attaques WPA3 : Downgrade, Dragondrain
Trier les points d'accès par défaut par puissance pour montrer lesquels sont les plus prochesWEF fonctionne désormais comme un script autonomeLa dissociation est désormais prise en charge en plus de la désauthentificationLes vendeurs ne sont plus analysés à partir d'un fichier localL'analyse des points d'accès a été améliorée, les points d'accès avec clients sont maintenant marqués en vertEvil Twin prend désormais en charge le handshake PMKID pour vérifier les mots de passe capturésLa randomisation/usurpation MAC a été amélioréeFiltres pour WPS et WPA3 lors de l'analyse des points d'accèsLa plupart des attaques ont été retravaillées et/ou améliorées, de nouvelles options sont disponiblesLa session graphique et les fenêtres ont été retravailléesL'utilisation non graphique a été amélioréeInstallation automatique des dépendances sur les distributions principalesTests approfondis sur les distributions prises en charge (Manjaro, Fedora, Parrot, Debian, etc.)Les prérequis ont été mis à jour. Certains ont été ajoutés, bien qu'ils devraient déjà être installés sur la plupart des distributionsAttaque WPA3 optimiséeLes fichiers de certificat nécessaires pour Evil Twin Entreprise sont désormais générés automatiquementPlus de langues prises en charge dans les modèles Evil Twin (tchèque, danois et roumain)Les listes de mots ne sont plus nécessaires comme dépendancesMeilleure gestion des erreurs pour la plupart des scénariosCorrections de multiples bugs
Changelog
Voir CHANGELOG.md
Références

 d3ext/wef