Vulnérabilité de script intersite (XSS) dans Webkul Krayin CRM (injection HTML)
CVE : CVE-2026-36341
Résumé
La vulnérabilité est particulièrement critique car elle affecte le panneau d'administration. Dans de nombreux flux de travail CRM, les gestionnaires ou les administrateurs de niveau supérieur examinent les activités consignées par le personnel. En injectant une charge utile dans un simple journal d'« appel » ou de « réunion », un attaquant peut cibler des comptes à privilèges élevés sans interaction directe avec la victime.
Preuve de concept (PoC)
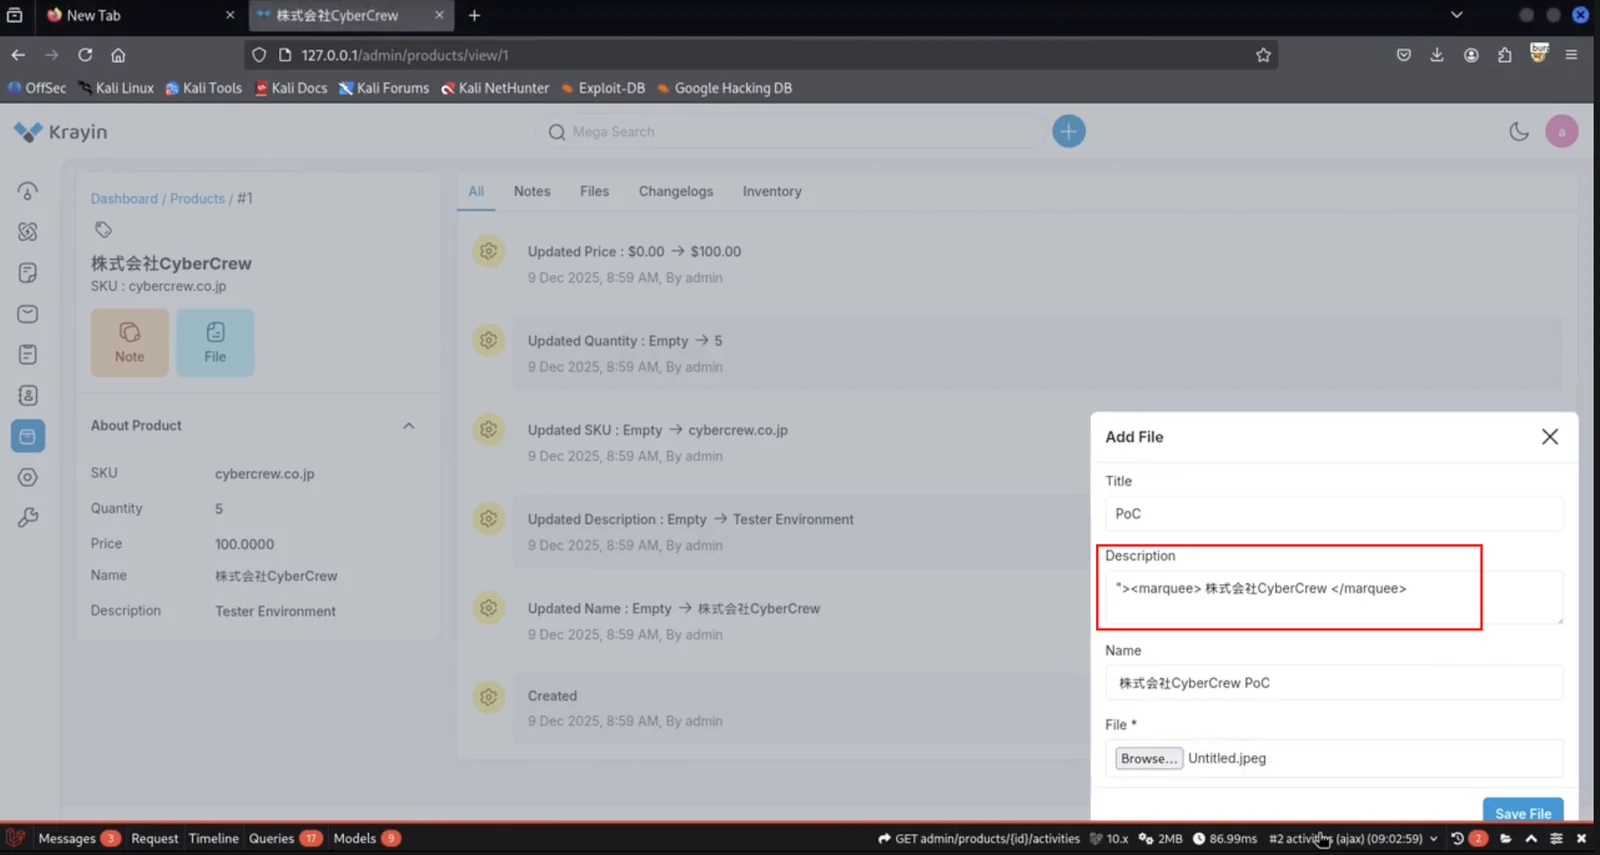
- Créer une description simple (avec injection HTML)
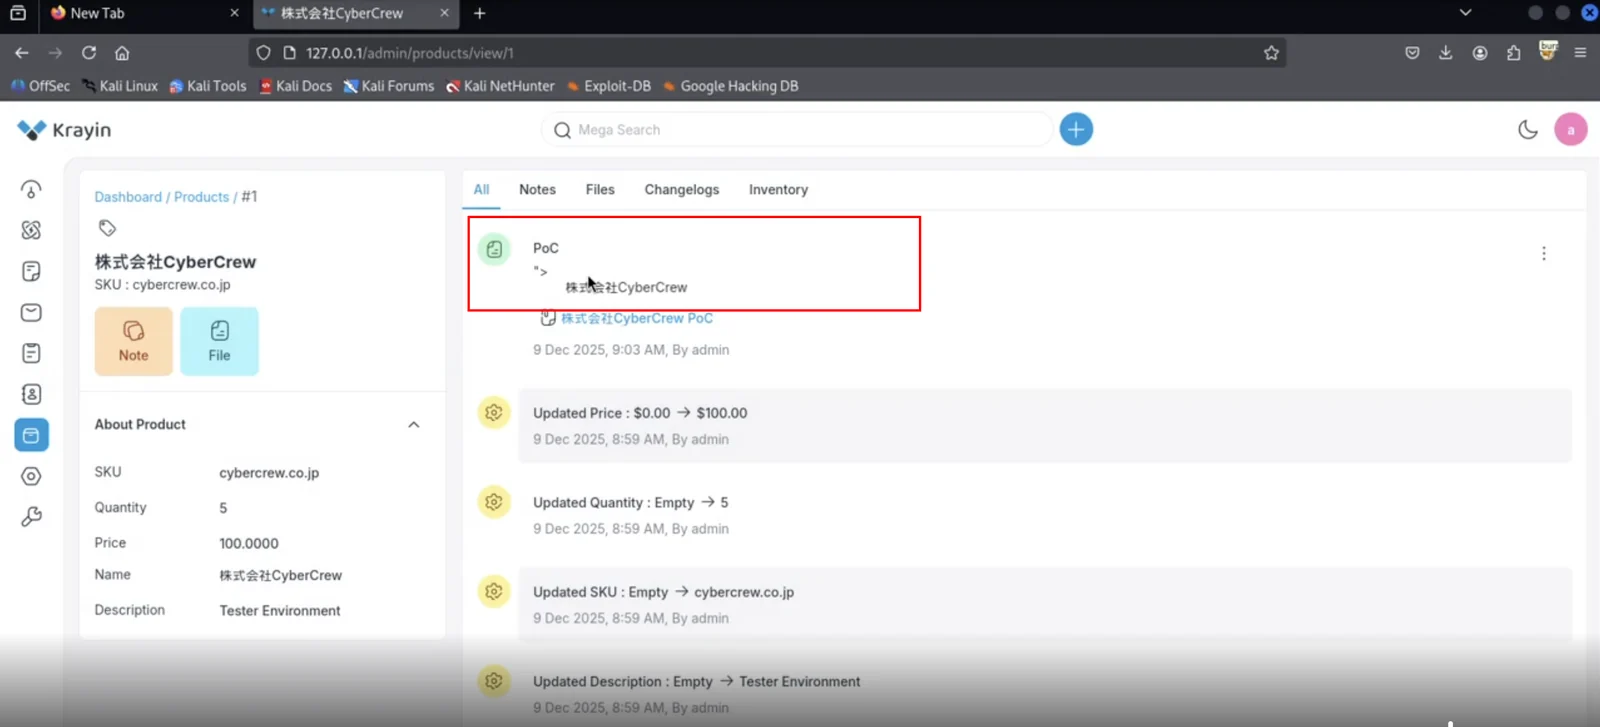
- Résultat final
Références
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
Vidéo PoC : https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
Recommandations
- Toujours échapper les entrées utilisateur avant de les afficher en HTML.
- Utiliser des moteurs de templates ou des frameworks avec échappement automatique.
- Assainir les entrées si vous autorisez le HTML (par exemple, avec DOMPurify).
- Éviter d'utiliser
innerHTML avec des données utilisateur ; utiliser textContent à la place.
- Ne jamais faire confiance aux données stockées—les traiter comme non sûres à la sortie.
Impact
- Les attaquants peuvent voler les cookies de session des utilisateurs et détourner des comptes.
- Des scripts malveillants peuvent s'exécuter dans le navigateur de chaque utilisateur qui consulte la page infectée.
- Des données sensibles (jetons, informations personnelles) peuvent être extraites de la victime.
- Les attaquants peuvent effectuer des actions au nom des utilisateurs sans leur consentement.
- Les comptes administrateur peuvent être compromis s'ils consultent le contenu malveillant.
 cybercrewinc/cve-2026-36341

