zBang est un outil spécialisé d'évaluation des risques qui détecte les menaces potentielles sur les comptes privilégiés dans le réseau scanné.
Les organisations et les équipes Red Team peuvent utiliser zBang pour identifier les vecteurs d'attaque potentiels et améliorer la posture de sécurité du réseau. Les résultats peuvent être analysés via l'interface graphique ou en examinant les fichiers de sortie bruts.
Plus de détails sur zBang sont disponibles dans l'article de blog "The Big zBang Theory" par @Hechtov :
https://www.cyberark.com/threat-research-blog/the-big-zbang-theory-a-new-open-source-tool/
L'outil est constitué de cinq modules d'analyse distincts :
- Analyse ACLight - découvre les comptes les plus privilégiés qui doivent être protégés, y compris les Shadow Admins suspects.
- Analyse Skeleton Key - découvre les contrôleurs de domaine qui pourraient être infectés par le malware Skeleton Key.
- Analyse SID History - découvre les privilèges cachés dans les comptes de domaine avec un SID secondaire (attribut SID History).
- Analyse RiskySPNs - découvre les configurations risquées de SPN qui pourraient entraîner le vol d'identifiants d'Administrateurs de domaine.
- Analyse Mystique - découvre les configurations de délégation Kerberos risquées dans le réseau.
Pour votre commodité, il existe également une fiche technique résumée sur zBang :
https://github.com/cyberark/zBang/blob/master/zBang%20Summarized%20Data%20Sheet.pdf
Conditions d'exécution
- Exécutez-le avec n'importe quel utilisateur du domaine. Les analyses ne nécessitent aucun privilège supplémentaire ; l'outil effectue des requêtes LDAP en lecture seule sur le contrôleur de domaine.
- Exécutez l'outil depuis une machine jointe au domaine (une machine Windows).
- PowerShell version 3 ou ultérieure et .NET 4.5 (présents par défaut dans Windows 8/2012 et versions ultérieures).
Guide de démarrage rapide
- Téléchargez et exécutez la version release depuis ce dépôt GitHub lien ou compilez-la avec votre compilateur préféré.
- Parfois, lors du téléchargement via le navigateur, vous devrez "débloquer" le fichier zBang.exe téléchargé.
- Dans l'écran d'ouverture, choisissez les analyses que vous souhaitez exécuter.
Dans l'exemple suivant, les cinq analyses sont sélectionnées :
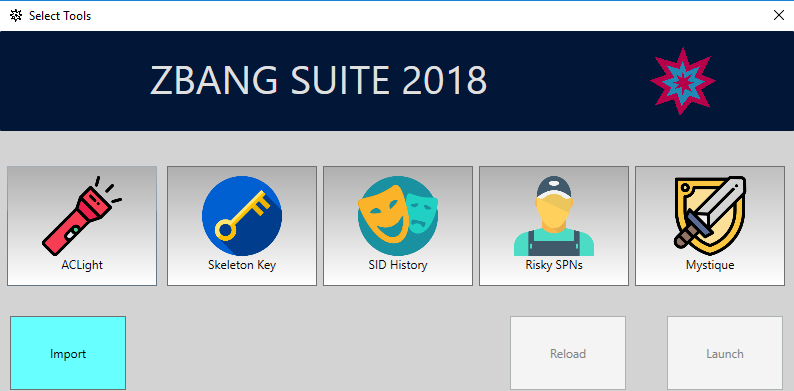
- Pour visualiser les résultats de démonstration, cliquez sur "Recharger".
L'outil zBang est livré avec des données de démonstration intégrées ; vous pouvez visualiser les résultats des différentes analyses et jouer avec l'interface graphique.
- Pour lancer de nouvelles analyses dans votre réseau, cliquez sur "Lancer". Une nouvelle fenêtre apparaîtra et affichera l'état des différentes analyses.
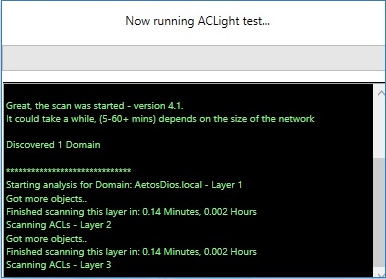
- Lorsque les analyses sont terminées, un message indique que les résultats ont été exportés vers un fichier zip externe.
- Le fichier zip des résultats se trouvera dans le même dossier que zBang et portera un nom unique avec l'heure et la date des analyses. Vous pouvez également importer des résultats précédents dans l'interface graphique de zBang sans avoir à relancer les analyses.
Pour importer des résultats précédents, cliquez sur "Importer" dans l'écran d'ouverture de zBang.
Parcourir les résultats de zBang
A. Analyse ACLight :
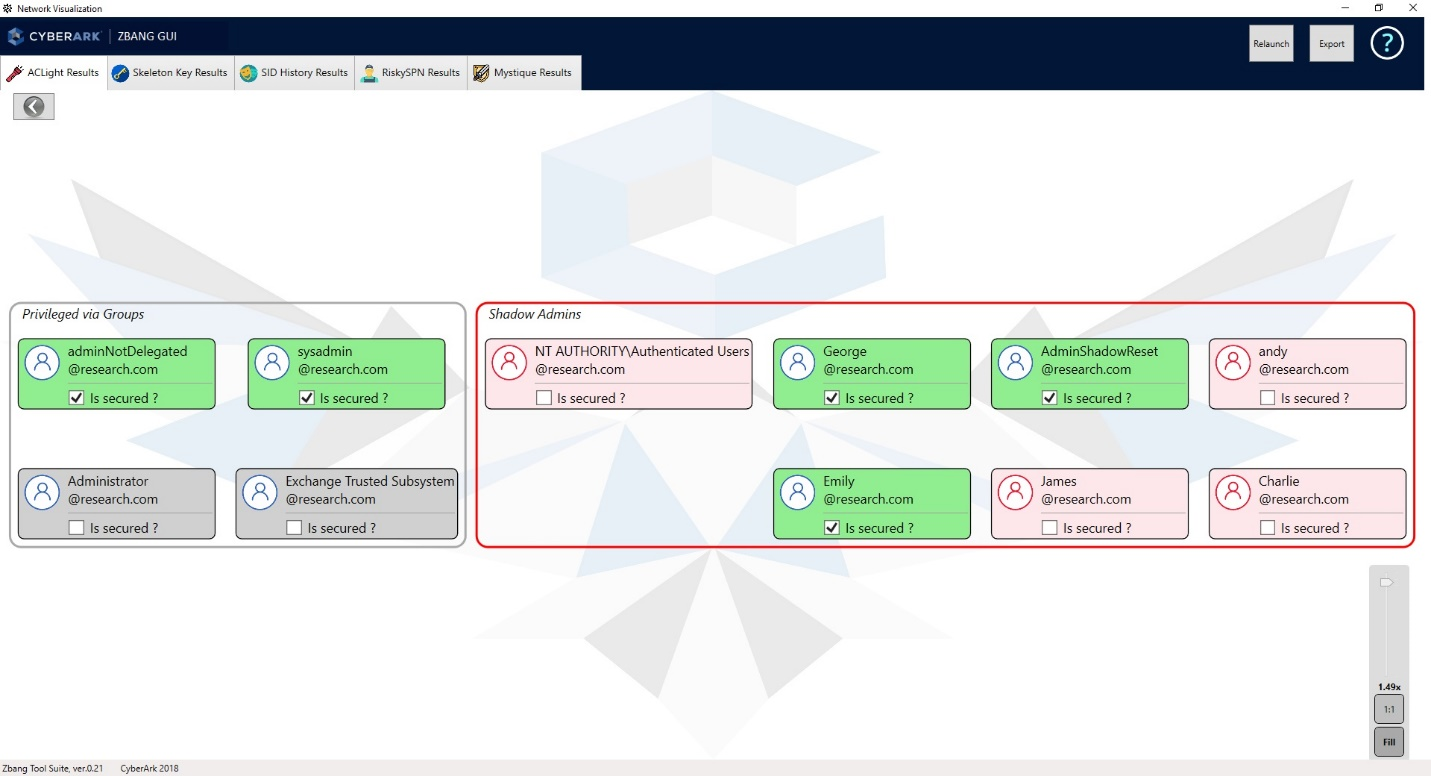
- Choisissez le domaine que vous avez scanné.
- Vous verrez une liste des comptes les plus privilégiés qui ont été découverts.
- Sur le côté gauche - affichez les comptes privilégiés "standard" qui obtiennent leurs privilèges grâce à leur appartenance à un groupe.
- Sur le côté droit - affichez les "Shadow Admins". Ces comptes obtiennent leurs privilèges via une attribution directe d'autorisations ACL. Ces comptes peuvent être plus discrets que les utilisateurs "administrateur de domaine" standard et, par conséquent, peut-être moins sécurisés qu'ils ne devraient l'être. Les attaquants ciblent souvent ces comptes et tentent de les compromettre.
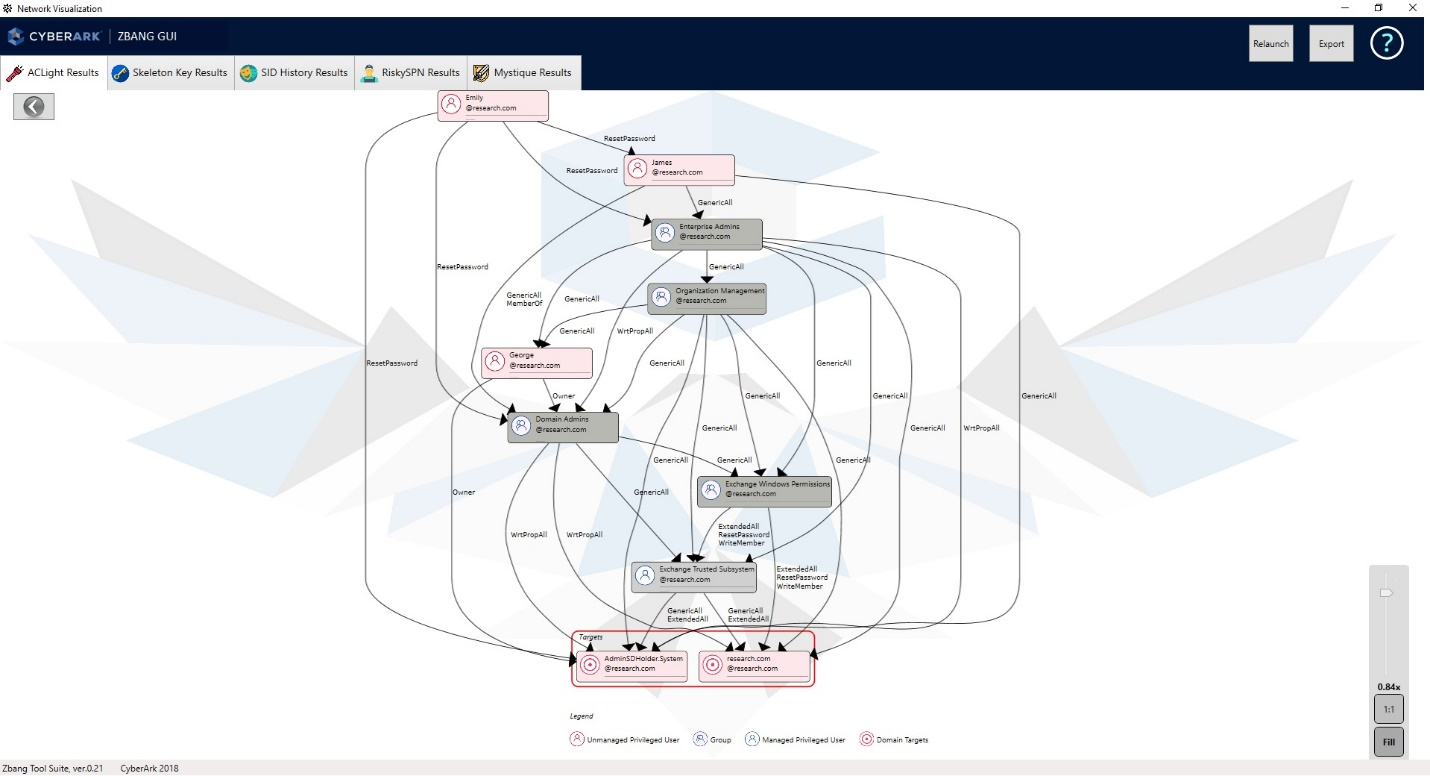
- Sur chaque compte, vous pouvez double-cliquer et consulter son graphique d'autorisations. Cela peut vous aider à comprendre pourquoi ce compte a été classé comme privilégié.
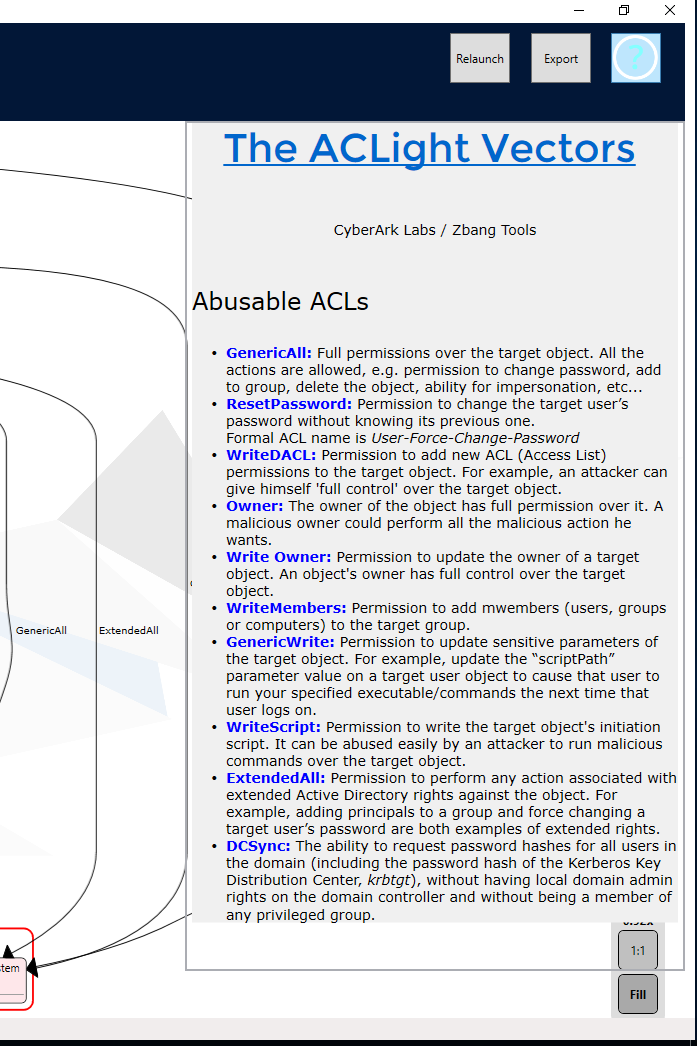
- Les différentes autorisations ACL abusables sont décrites dans une petite page d'aide. Cliquez sur le "point d'interrogation" dans le coin supérieur droit pour afficher :
-
Plus de détails sur la menace des Shadow Admins sont disponibles dans l'article de blog -
"Shadow Admins – The Stealthy Accounts That You Should Fear The Most" :
https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear/
-
Pour un examen manuel des résultats d'analyse, décompressez le fichier de résultats zBang enregistré et vérifiez le dossier des résultats :
"[Chemin du fichier de résultats zBang décompressé]\ACLight-master\Results" contient un rapport récapitulatif - "Privileged Accounts - Layers Analysis.txt".
-
Pour chacun des comptes privilégiés découverts :
- Identifiez le compte privilégié.
- Réduisez les autorisations inutiles du compte.
- Sécurisez le compte. Après avoir validé ces trois étapes, vous pouvez marquer le compte avec un "V" dans la petite case de sélection, le faisant passer au vert sur l'interface.
-
L'objectif est de faire marquer tous les comptes comme "sécurisés" avec la couleur verte.
B. Analyse Skeleton Key
- Dans la page d'analyse (cliquez sur le marque-page pertinent dans la section ci-dessus), une liste de tous les contrôleurs de domaine scannés apparaîtra.
- Assurez-vous que tous sont propres et marqués en vert.
- Si l'analyse détecte un contrôleur de domaine potentiellement infecté, il est crucial de lancer un processus d'investigation.

- Plus de détails sur le malware Skeleton Key sont disponibles dans l'article de blog
"Active Directory Domain Controller Skeleton Key Malware & Mimikatz" par @PyroTek3 : https://adsecurity.org/?p=1255
C. Analyse SID History
- Dans cette page d'analyse, il y aura une liste des comptes de domaine avec un SID secondaire (attribut SID History).
- Chaque compte aura deux flèches de connexion, une vers la gauche pour son SID principal, l'autre vers la droite pour son SID secondaire (avec l'icône de masque).
- Si le SID principal est privilégié, il sera en rouge, et si le SID History est privilégié, il sera affiché comme un masque rouge.
- Vous devez rechercher les situations potentiellement très risquées dans lesquelles un compte a un SID principal non privilégié mais possède en même temps un SID secondaire privilégié.
Ce scénario est très suspect et vous devez vérifier ce compte et enquêter pour savoir pourquoi il a reçu un SID secondaire privilégié. Assurez-vous qu'il n'a pas été ajouté par un intrus potentiel dans le réseau.