Recherche de vulnérabilités, vérification non destructive des CVE (CVE-2026-23813 ArubaOS-CX) et suites de durcissement automatisées pour Linux/PHP — par Abishek M A (CyberAeonic)

Auteur : Abishek M A (@cyberaeonic) — Qualifié pour les finales nationales InCTF 2026 • CCNA • Ingénierie de sécurité offensive et défensive
Ce dépôt contient des méthodologies assainies de vérification de vulnérabilités, des sondes différentielles de frontière d'authentification et des suites automatisées de durcissement à l'exécution, développées lors de recherches en sécurité et de validations en laboratoire.
CVE-2026-23813)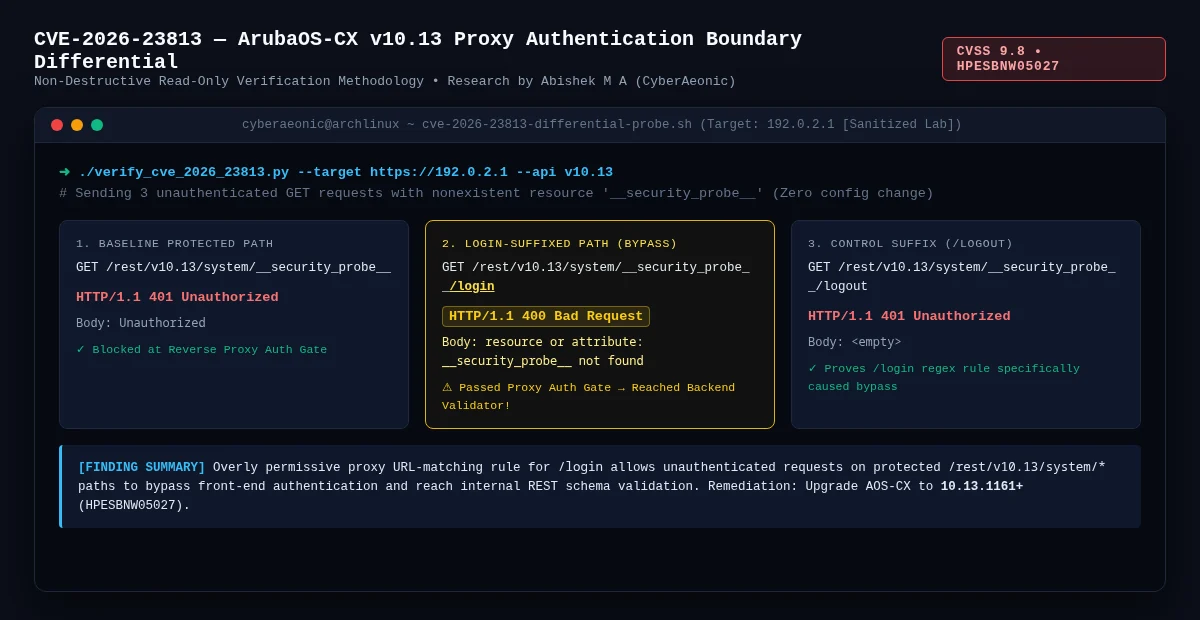
Développement d'une méthodologie de sondage HTTP différentiel à 100 % en lecture seule et non destructive pour vérifier les contournements de frontière d'authentification par proxy inverse sur les appliances réseau HPE ArubaOS-CX (v10.13), conformément à CVE-2026-23813 (CVSS 9.8, avis HPESBNW05027).
Au lieu d'exécuter des modifications de configuration destructrices ou des charges utiles de réinitialisation de mot de passe sur une infrastructure en production, cette technique utilise une ressource volontairement inexistante (__security_probe__) sur trois chemins différentiels afin de prouver si la règle regex du proxy frontal autorise les requêtes suffixées par /login à franchir la barrière d'authentification :
| Type de sonde | Requête HTTP non authentifiée | Statut | Corps de la réponse | Interprétation de la frontière |
|---|---|---|---|---|
| 1. Référence protégée | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | Bloquée à la barrière d'authentification du proxy inverse |
| 2. Contournement par suffixe | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | Barrière d'authentification du proxy contournée → validateur de schéma du backend atteint |
| 3. Suffixe de contrôle | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | Bloquée à la barrière du proxy (confirme la spécificité du suffixe /login) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)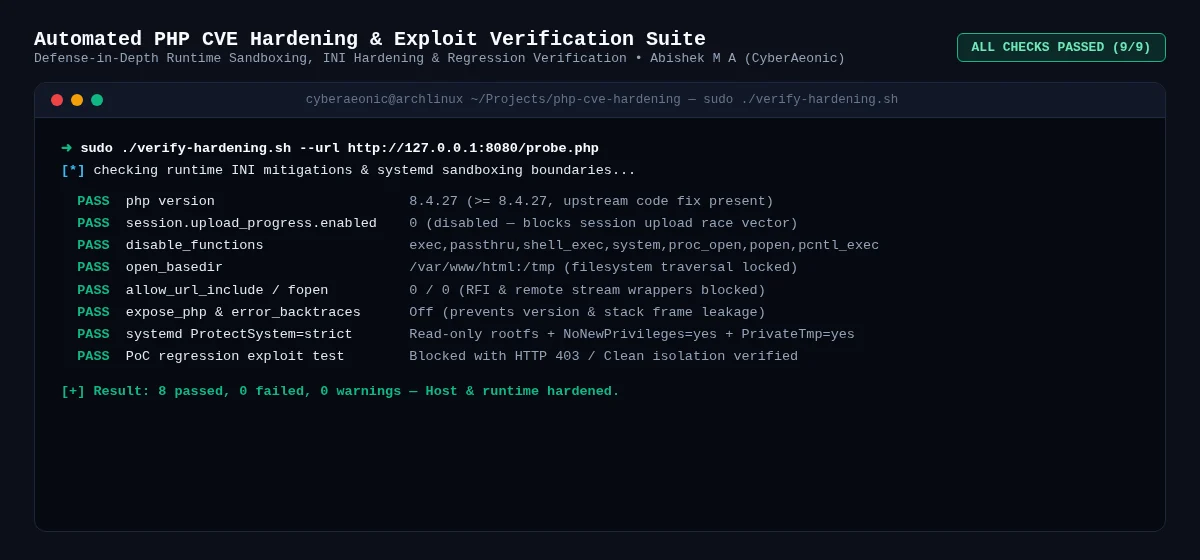
Une suite complète de durcissement en profondeur, d'isolation en bac à sable et de vérification de non-régression, conçue pour atténuer les vulnérabilités critiques de type course à l'upload de session et PHP/CGI (CVE-2026-109618 / CVE-2026-109619) sur des serveurs Linux de production.
php-cve-hardening/apply-hardening.sh : Automatise le verrouillage de php.ini (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) et applique un bac à sable strict au service systemd (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes).verify-hardening.sh : Moteur de vérification à double mode (inspection de l'hôte local + sonde distante --url) avec sortie JSON rapportant PASS/FAIL pour tous les contrôles d'atténuation.update-php.sh et rollback.sh : Scripts de mise à niveau sécurisée et de restauration atomique de la configuration pour une réponse aux incidents sans interruption de service.@cyberaeonicgithub.com/cyberaeonic/Reaper) : Plateforme Go à haute concurrence d'exposition de dépôts et de renseignement sur les secrets, avec notation par entropie de Shannon et pools de workers.github.com/cyberaeonic/reaper-agent) : Remédiateur de secrets par IA respectueux de la vie privée, qui masque les identifiants en mémoire et ouvre des PR de correction GitHub automatisées.github.com/cyberaeonic/vocal.sh) : Détecteur en temps réel de force brute SSH sur /var/log/auth.log sous Linux et démon d'alerte SOC sonore en <130ms.Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


