
 coolstartnow/isms-builder
Système de management de la sécurité de l'information auto-hébergé — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

Système de management de la sécurité de l'information auto-hébergé — open source, sans cloud



📖 Wiki — Utilisation de l'image Docker & variables d'environnement, architecture & modules, FAQ, contribution (DE/EN)
⚠️ Avertissement de sécurité : faux dépôts et copies diffusant des logiciels malveillants
ISMS Builder n'a aucune « release » packagée, aucun installateur ni fichier ZIP téléchargeable — la seule source légitime est ce dépôt, cloné ou téléchargé directement depuis GitHub sous forme de code source brut. Nous avons connaissance d'au moins un dépôt malveillant usurpant l'identité de ce projet (faux README, faux bouton « Download » renvoyant vers un ZIP déguisé en capture d'écran, contenant un chargeur de logiciel malveillant Windows — chaîne de charge utile
.cmd→.exe→ DLL Lua). Ne téléchargez ni n'exécutez aucun ZIP/installateur/exe « isms_builder » provenant d'ailleurs que de ce dépôt. Si vous trouvez un dépôt ou un site suspect usurpant l'identité de ce projet, veuillez ouvrir une issue ou une discussion afin que nous puissions le signaler.
Statut : développement actif — pas encore un produit fini. Les modules principaux sont fonctionnels et utilisés, mais certaines fonctionnalités sont incomplètes et la plateforme est encore en évolution. Les contributions, retours et tests en conditions réelles sont les bienvenus — c'est précisément pourquoi ce projet a été open-sourcé.
🛡️ Projet associé : NIS2 Quick-Check — un auto-contrôle NIS2 gratuit et autonome (10 domaines × 5 questions, les 27 États membres de l'UE, les 24 langues officielles de l'UE). Fonctionne entièrement dans le navigateur, sans backend, sans installation. Ne fait pas partie de ISMS Builder et n'est pas nécessaire pour l'utiliser — juste un outil complémentaire pour une première orientation rapide.
ISMS Builder est une plateforme web auto-hébergée pour gérer un Système de Management de la Sécurité de l'Information (SMSI). Elle couvre l'ensemble du cycle de conformité — de la rédaction des politiques aux preuves d'audit — pour ISO 27001:2022, NIS2, RGPD/DSGVO, BSI IT-Grundschutz et d'autres référentiels.
Pas de cloud. Pas de frais SaaS. Vos données restent sur votre serveur.
Conçu pour les PME, les équipes IT et les consultants qui ont besoin d'un véritable outil SMSI sans contrat fournisseur à cinq chiffres.
Ce projet a débuté comme un outil de travail pour un seul praticien SMSI et s'est développé à partir de là. Il est open source parce que le travail peut être utile à d'autres — pas parce qu'il s'agit d'un produit commercial déguisé. Être explicite à ce sujet vous aide à décider s'il correspond à votre situation.
À quoi il est destiné. Une petite équipe SMSI — souvent une seule personne, parfois une poignée — qui rédige et maintient la documentation d'un système de management : politiques, risques, actifs, mesures de maîtrise, preuves. Le nombre de personnes qui ont besoin d'un compte devrait rester faible. Atteindre un large public fonctionne sans comptes : les accusés de réception des politiques sont envoyés sous forme de liens à jeton, de sorte que les destinataires lisent et confirment un document sans jamais se connecter, et sans apparaître dans aucune liste d'utilisateurs.
Ce qu'il attend de vous. ISMS Builder est auto-hébergé, et tout ce qui en découle vous incombe : déploiement, TLS, durcissement, sauvegardes, mises à jour, contrôle d'accès et obligations de protection des données pour tout ce que vous y stockez. Le projet fournit une configuration par défaut raisonnable, pas un service géré.
Ce qu'il n'est pas. Il n'existe aucune offre SaaS hébergée, aucun contrat de support commercial et aucun accord de niveau de service. Ce n'est pas un produit d'hébergement multi-tenant. Il ne vous certifie par rapport à aucune norme et ne constitue pas un avis juridique — il vous aide à organiser et à documenter le travail, mais l'évaluation reste la vôtre et celle de votre auditeur.
Qui le maintient. Une personne, en parallèle d'un emploi à plein temps. Les tickets et les discussions sont lus et traités, généralement en quelques jours ; les signalements de sécurité sont prioritaires. Les demandes de fonctionnalités sont les bienvenues et façonnent réellement la feuille de route, mais elles se disputent des soirées limitées. Si votre organisation dépend d'un calendrier fixe ou d'un délai de réponse garanti, un fournisseur commercial est la recommandation honnête — et ce n'est pas une raison d'éviter le projet, seulement une raison de planifier de manière réaliste.
| Connexion | Tableau de bord |
|---|---|
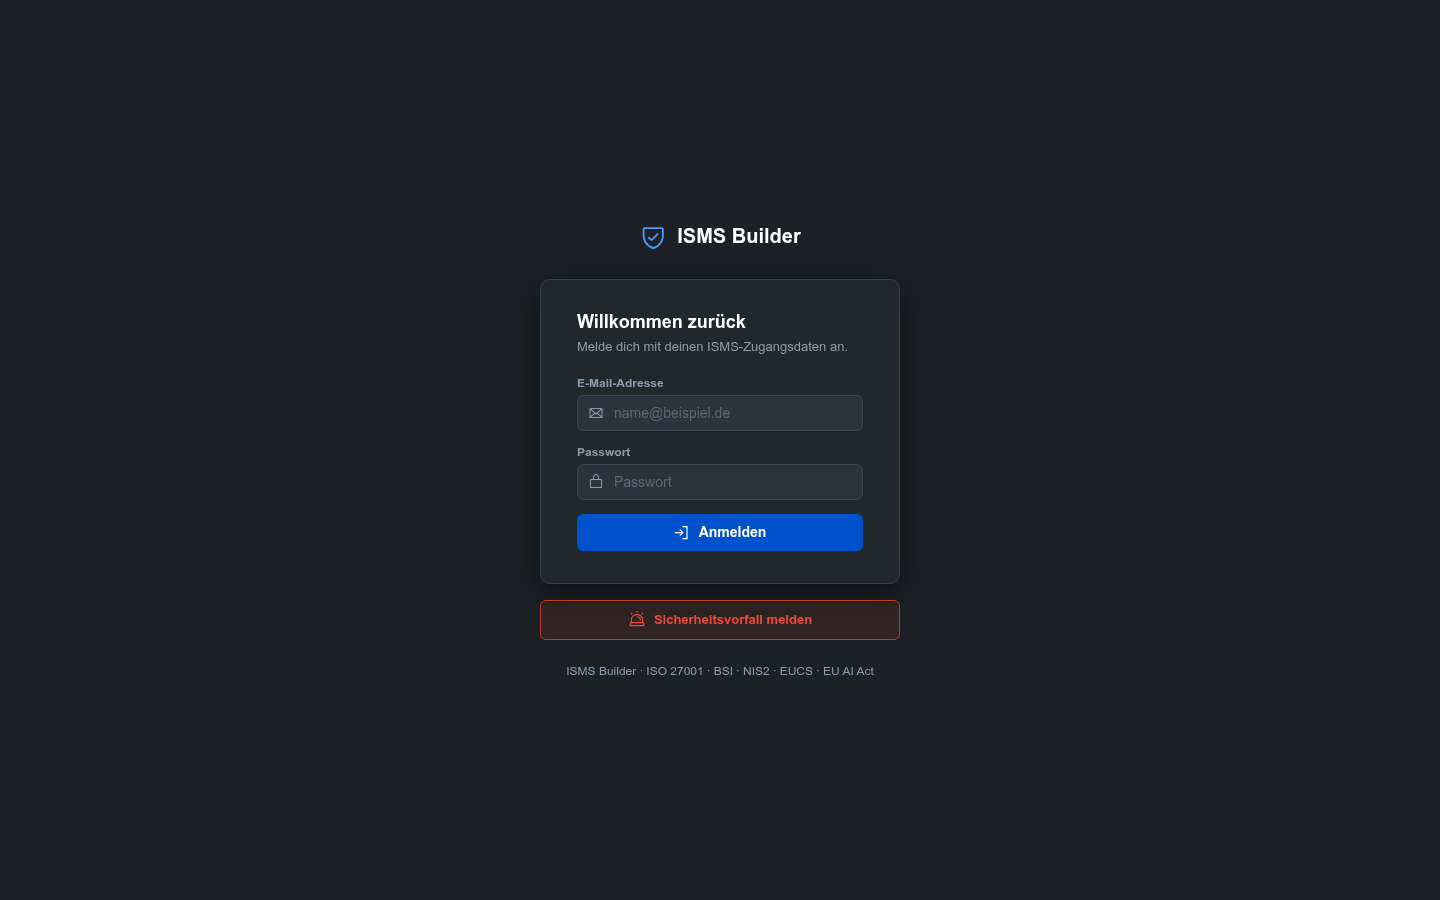 |  |
| Déclaration d'applicabilité | Gestion des risques |
|---|---|
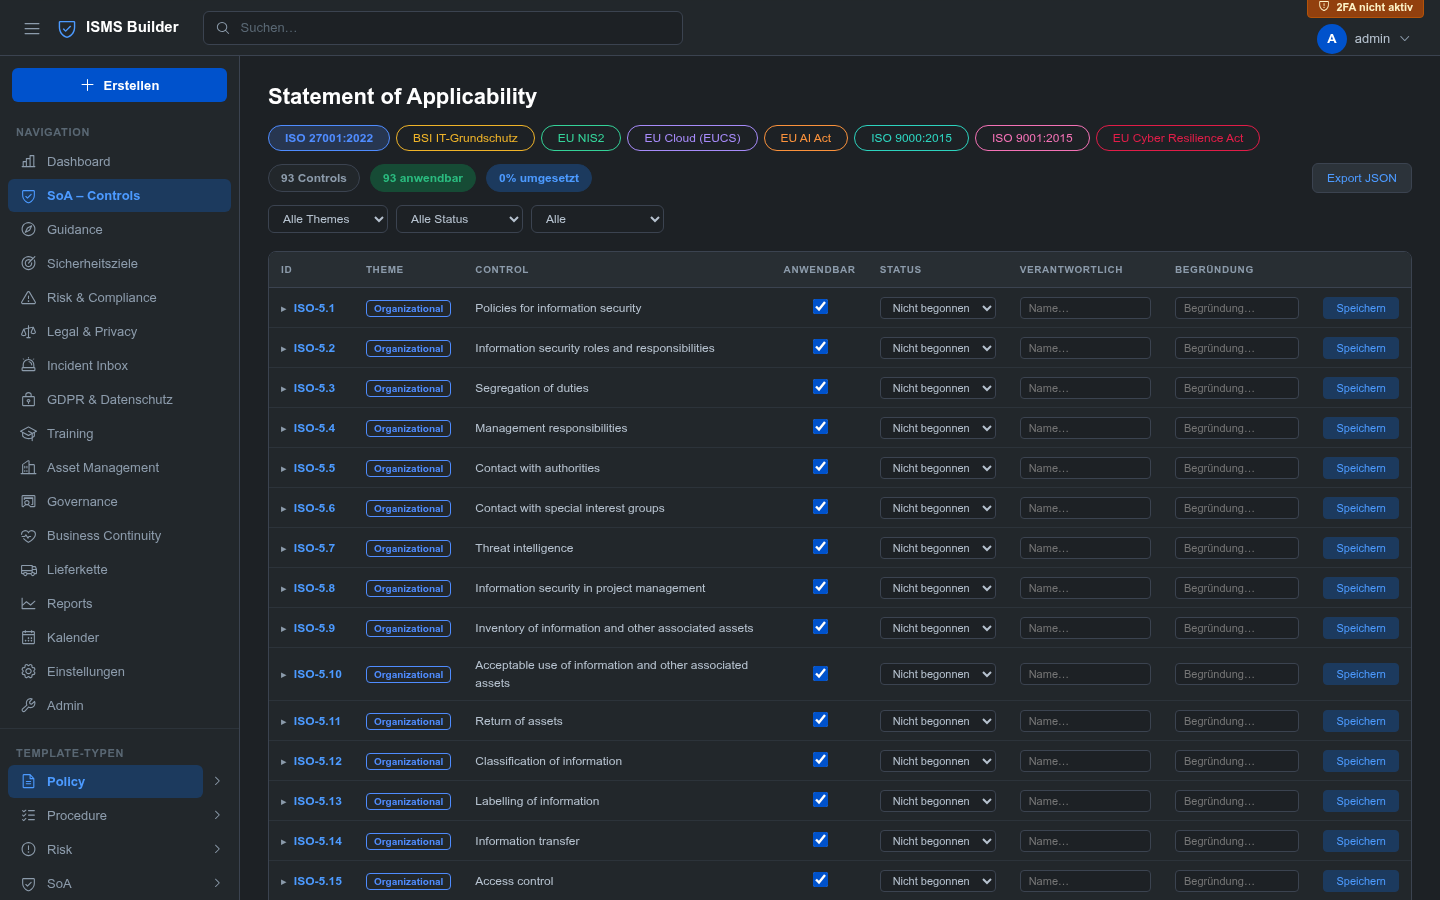 | |
| RGPD & Protection des données | Gestion des actifs |
|---|---|
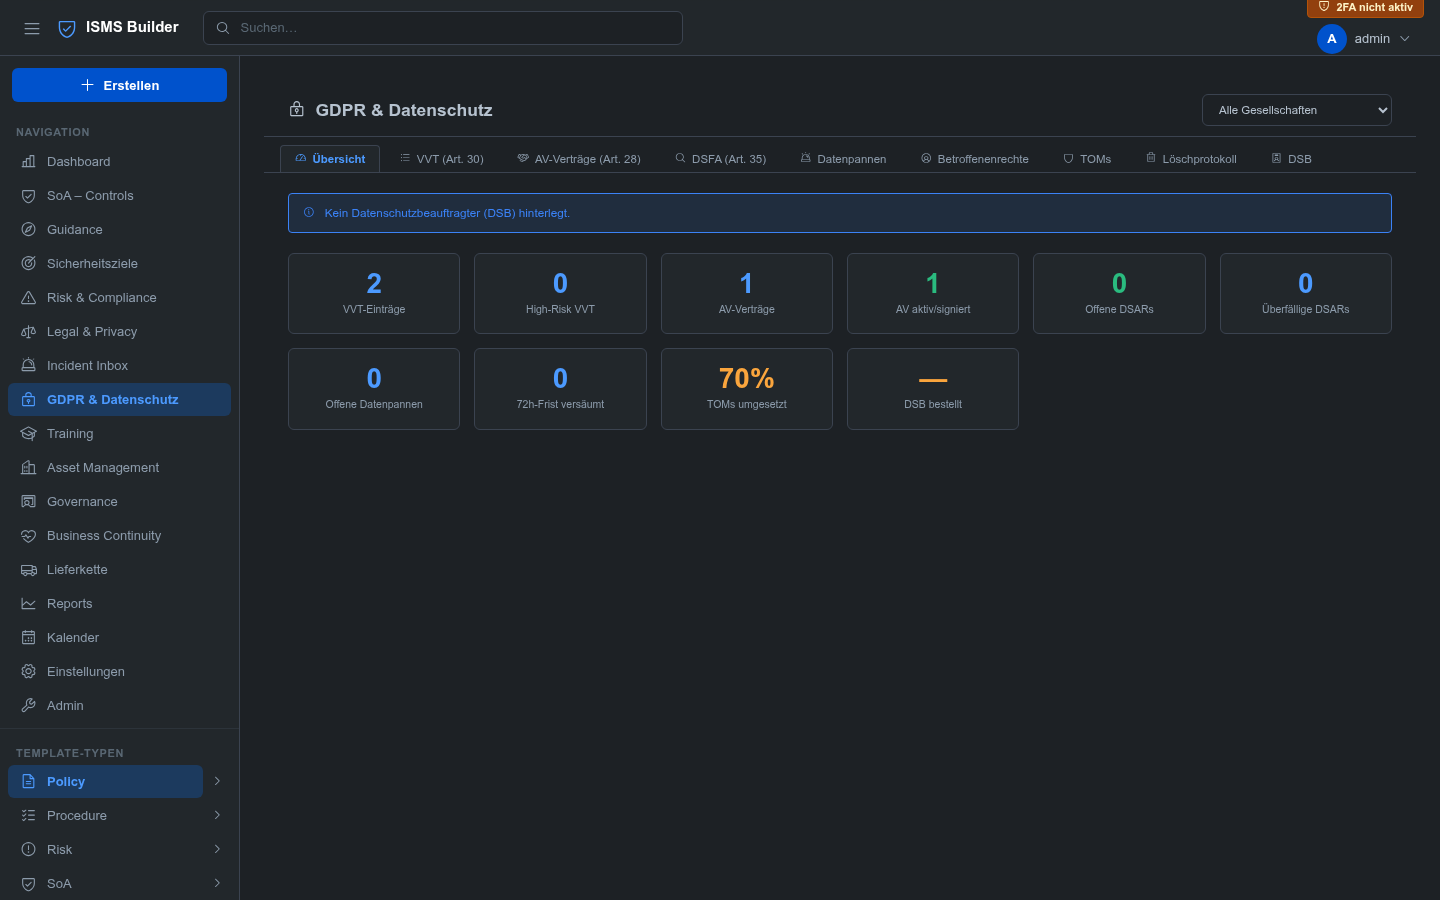 | 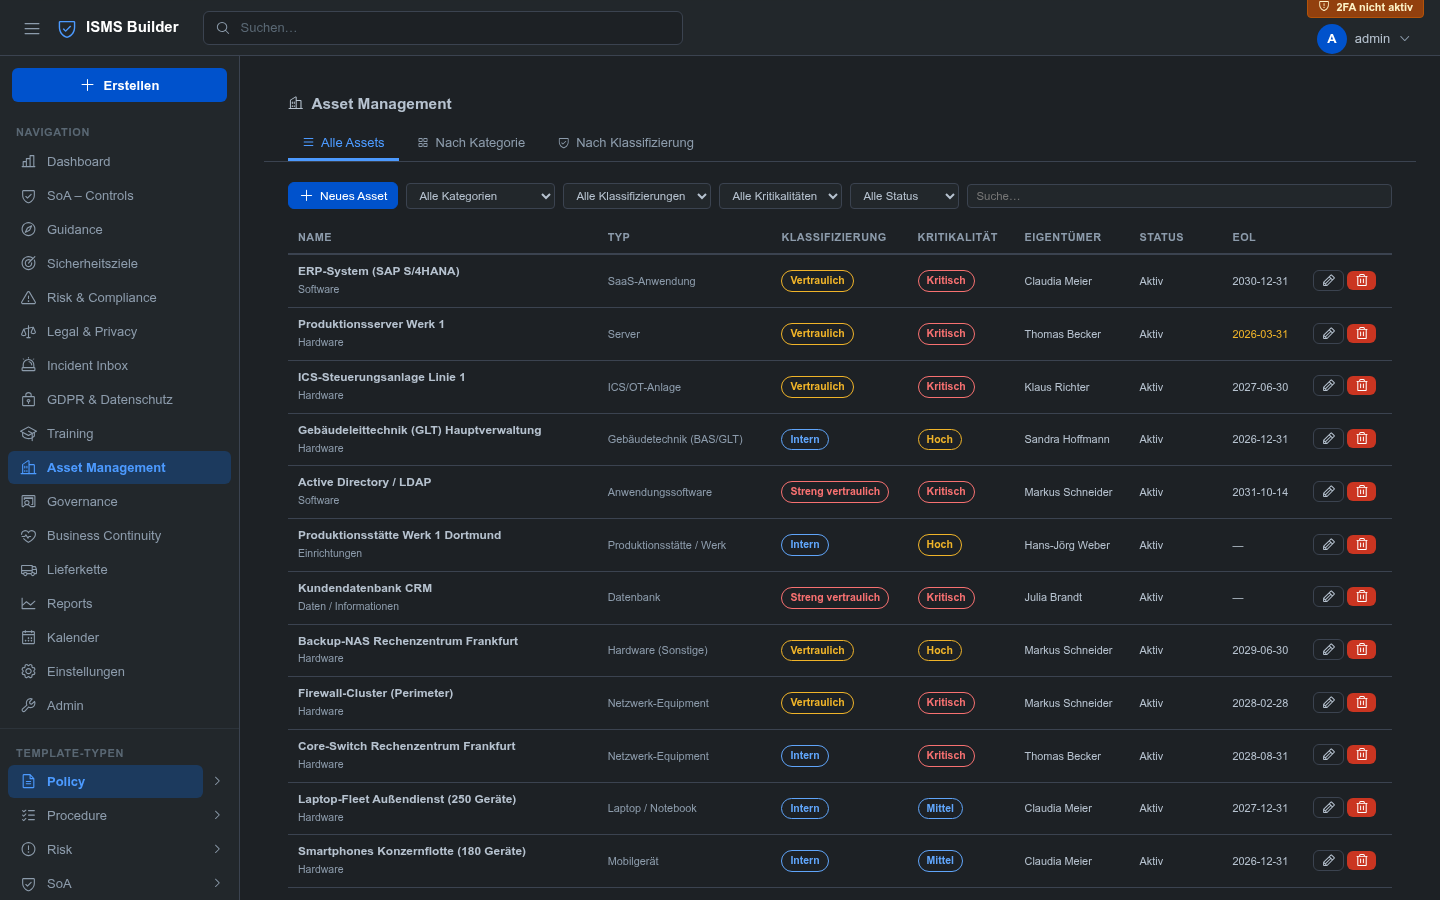 |
| Guidance & Dokumentation | Reports |
|---|---|
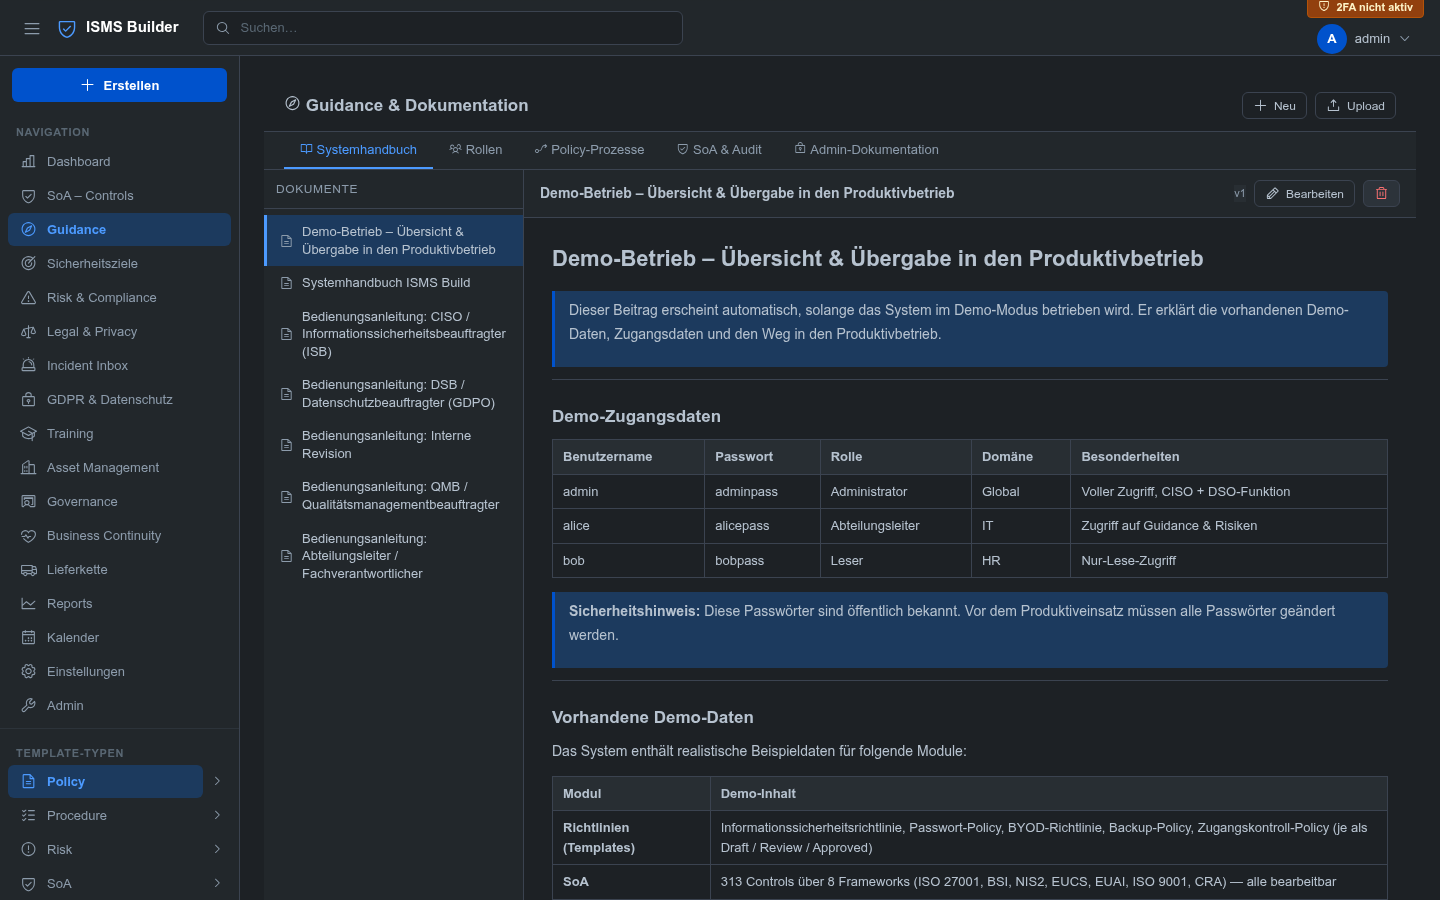 | 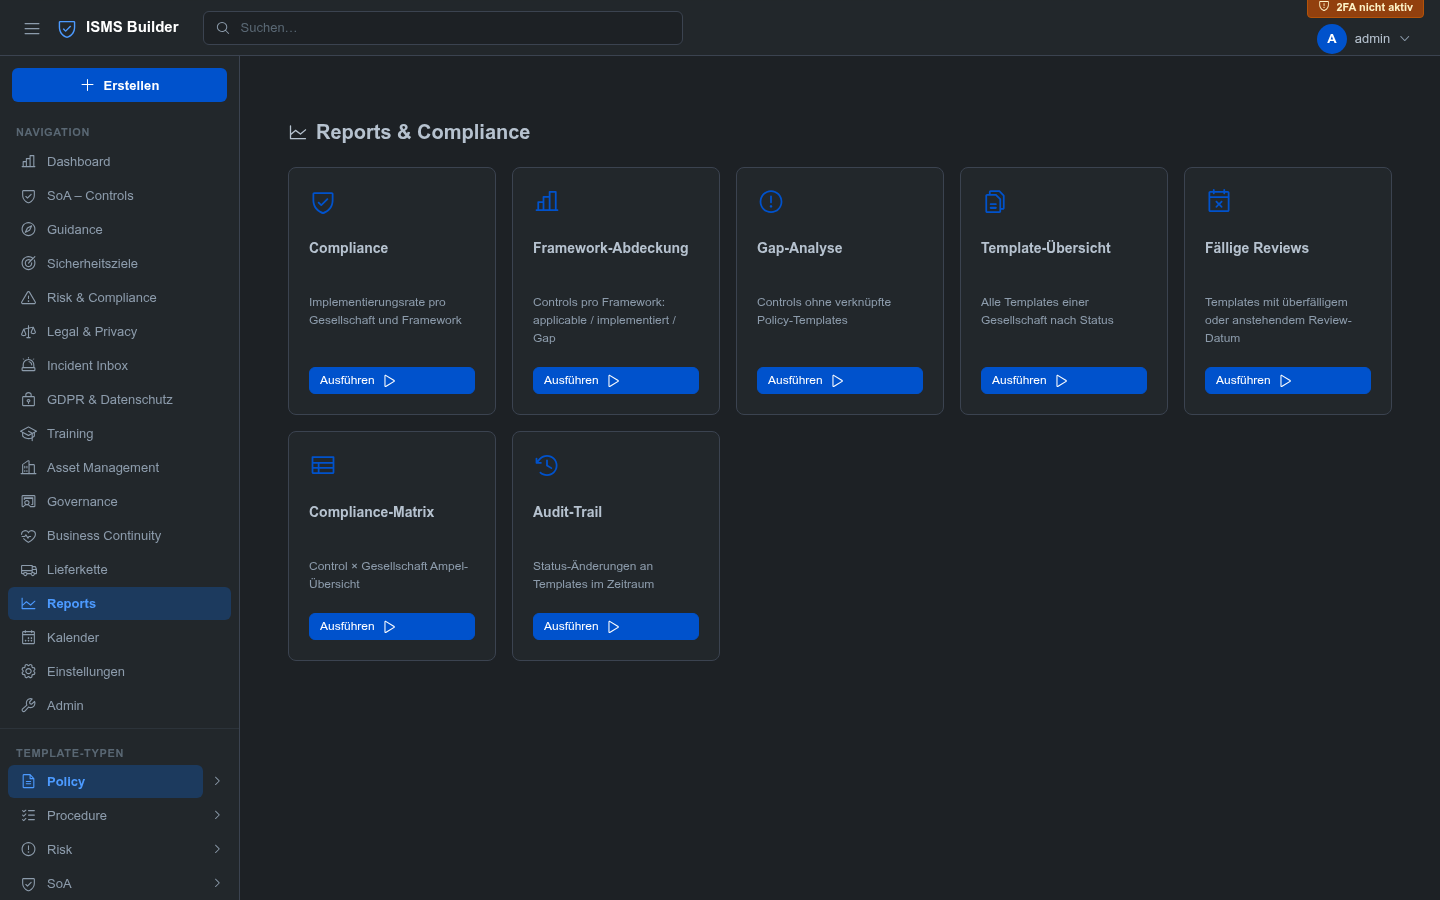 |






