
 completetech-security/node-cve-2026-58044-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58044 : contrebande de requêtes via la limite d'en-têtes HTTP. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-58044 — Node.js : contrebande de requêtes via la limite d'en-têtes HTTP. Il compare les versions de Node.js que vous déclarez aux versions corrigées indiquées dans l'avis amont et génère un rapport de triage au format CSV, JSON ou HTML.
Le vérificateur compare les versions d'exécution déclarées par l'opérateur. Il s'agit d'un triage de preuves de version, et non d'un scanner de vulnérabilités.
unknown.exploitability: not_tested. Aucune exploitation, vérification de correctif déployé ni évaluation en production n'est effectuée ou sous-entendue.fixed_version_reported signifie que la version déclarée est égale ou supérieure à la version corrigée amont. Cela ne prouve pas que l'exécution déployée est corrigée.node_cve_2026_58044_check.py peut être copié seul.# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding
# List all options
python node_cve_2026_58044_check.py --help
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Le format de sortie par défaut est CSV, écrit sur stdout.
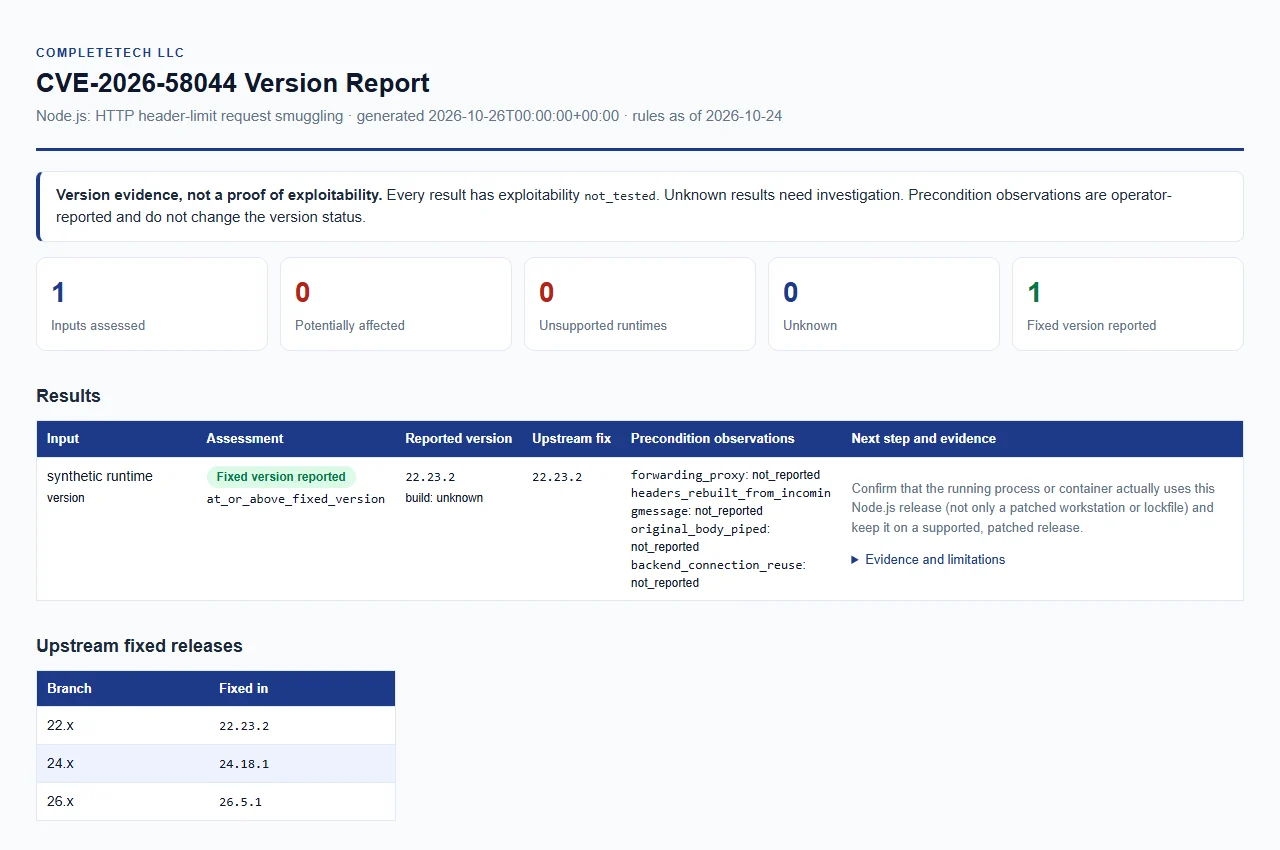
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en conditions réelles.
--version, --inventory et --csv-list peuvent être combinés et répétés au cours d'une même exécution. Chaque valeur --version, ainsi que chaque entrée d'inventaire ou de CSV, décrit un runtime distinct. Les rapports JSON, CSV et HTML sont générés à partir des mêmes preuves.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évalue hors ligne une version de Node.js fournie explicitement. Un v initial est accepté. Répétable. |
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. La valeur par défaut unknown est comparée comme upstream, tout comme upstream, official et official_upstream (insensible à la casse ASCII). Toute autre valeur, comme un nom de fournisseur, produit vendor_build_unverified. |
--forwarding-proxy, --headers-rebuilt-from-incomingmessage, --original-body-piped, --backend-connection-reuse | Chacune prend true ou false. Enregistre une observation de l'opérateur pour les entrées --version. Voir Observations de préconditions. |
--inventory FILE | Objet JSON ou tableau d'entrées. Répétable. Voir Formats d'inventaire. |
--csv-list FILE | Liste CSV avec une colonne node_version. Répétable. |
--format csv|json|html | Format du rapport. Par défaut : csv. |
--output FILE | Enregistre le rapport dans un nouveau fichier. Par défaut : stdout. |
--force | Remplace un fichier de sortie existant. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum. Par défaut : CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. |
--tool-version | Affiche le nom et la version de l'outil. |
--force est explicitement spécifié. Le répertoire de sortie doit déjà exister.--force.--force, le fichier est publié par lien physique ; sur un système de fichiers sans liens physiques, choisissez un autre système de fichiers ou passez --force explicitement.--output est omis.Vérifié le 2026-10-24 par rapport à l'avis de publication officiel et aux versions corrigées liées (voir Sources et provenance).
| Version majeure de Node.js | Version corrigée |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
