
 completetech-security/node-cve-2026-56848-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-56848 : use-after-free dans l'envoi réentrant HTTP/2. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-56848 — Node.js : use-after-free dans l'envoi réentrant HTTP/2.
Il compare les versions de Node.js déclarées par un opérateur aux versions corrigées indiquées dans l'avis amont, et génère un rapport CSV, JSON ou HTML. Python 3.10+, bibliothèque standard uniquement ; l'exécutable peut être copié seul.
Vue d'ensemble · Démarrage rapide · Entrées · Options · Versions corrigées · Résultats · Sortie · Limites et codes de sortie · Sources · Licence
Ce vérificateur compare des versions d'exécution déclarées par l'opérateur. Il ne contacte jamais de sites web, n'exécute ni Node.js ni le code du projet, n'envoie pas de charges d'exploitation et ne dispose d'aucun mode réseau. Il n'analyse pas la machine actuelle, et une URL publique ne constitue pas un inventaire.
Ce qu'un résultat dit et ne dit pas :
exploitability: not_tested.fixed_version_reported signifie que la version déclarée est égale ou supérieure à la version corrigée amont. Cela n'atteste pas que l'exécution déployée est corrigée.unknown.Ne collectez des versions qu'à partir de systèmes que vous êtes autorisé à inspecter. Rien dans ce dépôt n'évalue une cible déployée, n'atteste une exécution ni ne vérifie l'exploitabilité.
Exécutez depuis une copie du dépôt, ou copiez node_cve_2026_56848_check.py seul :
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
Le format par défaut est csv, écrit sur stdout sauf si --output est fourni. Au moins l'un des paramètres --version, --inventory ou --csv-list est requis.
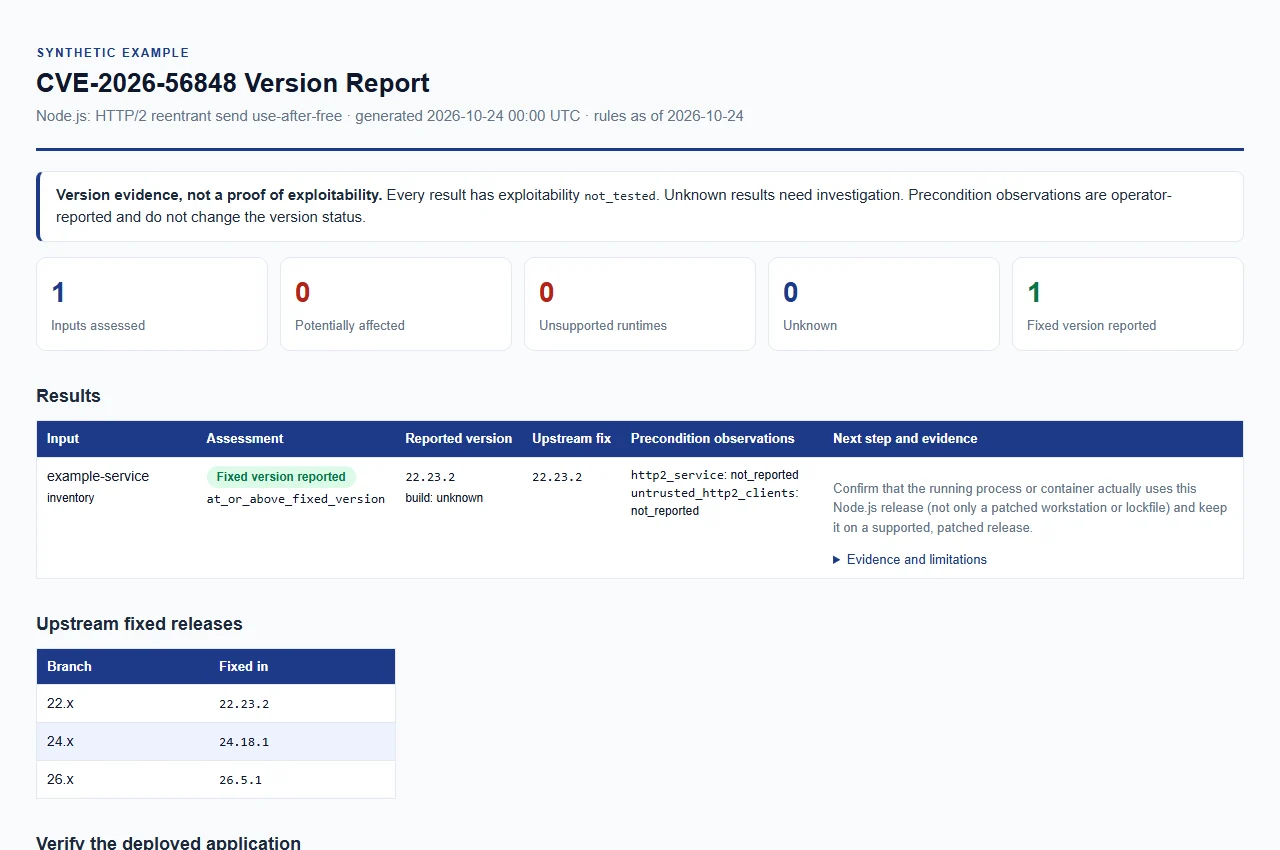
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Les trois types d'entrées peuvent être combinés dans une même exécution. Les rapports JSON, CSV et HTML sont construits à partir des mêmes preuves.
Versions en ligne de commande. --version (alias --node-version) est répétable ; chaque valeur décrit un runtime distinct. Un unique v initial et les espaces ASCII environnants sont acceptés.
Inventaire JSON (--inventory FILE, répétable). Un objet ou un tableau d'objets. Voir examples/inventory.example.json.
| Champ | Requis | Type et signification |
|---|---|---|
schema_version | oui | Entier 1 |
node_version | oui | Chaîne |
runtime | non | "node" si présent ; les autres runtimes sont rejetés |
label | non | Chaîne utilisée pour identifier l'entrée dans les rapports |
build_source | non | Chaîne ; voir source de build |
http2_service | non | Booléen ou null : service http2 |
untrusted_http2_clients | non | Booléen ou null : clients http2 non fiables |
Les clés inconnues, les clés en double, les nombres non finis et les types invalides sont rejetés.
Liste CSV (--csv-list FILE, répétable). Une ligne d'en-tête avec une colonne node_version est requise. Les colonnes facultatives sont label, build_source, http2_service et untrusted_http2_clients ; les cellules d'observation valent true, false ou sont vides. schema_version et runtime ne sont pas des colonnes CSV. Les colonnes non documentées ou en double, les lignes avec un nombre de champs différent, les guillemets nus à l'intérieur de cellules non entre guillemets, les caractères NUL et les fichiers sans aucune ligne sont rejetés.
build_source (ou --build-source) enregistre l'origine du build. Une valeur vide, unknown (la valeur par défaut), upstream, official et official_upstream sont comparées comme des builds upstream officiels. Toute autre valeur, comme un nom de distribution ou de fournisseur, produit unknown avec vendor_build_unverified, car un numéro de version upstream ne montre pas quels correctifs ou rétroportages contient un build de fournisseur. Comme unknown est comparé comme upstream, indiquez la source réelle pour tout build de fournisseur, de distribution ou personnalisé.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
