 completetech-security/node-cve-2026-105482-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-105482 : troncature de nom NUL lors de la résolution DNS. Python monofichier ; rapports JSON/CSV/HTML ; aucune charge utile d'exploitation.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.




Vérificateur de preuves hors ligne pour CVE-2026-105482 — Node.js : troncature des noms NUL lors de la résolution DNS. Il compare les versions d'exécution Node.js que vous déclarez avec les versions corrigées indiquées dans l'avis de sécurité Node.js d'octobre 2026, et écrit le résultat au format CSV, JSON ou HTML.
Python 3.10+, bibliothèque standard uniquement. L'exécutable unique, node_cve_2026_105482_check.py, peut être copié seul.
Preuves de version, et non évaluation d'un système en production. Un résultat décrit la version que vous avez fournie. Il ne démontre pas qu'un correctif est déployé, que la faille est atteignable ou qu'elle peut être exploitée.
Ce dépôt couvre uniquement CVE-2026-105482. C'est un petit outil de triage hors ligne.
unknown ; ils ne sont jamais étiquetés comme sûrs.exploitability: not_tested.fixed_version_reported signifie que la version fournie est égale ou supérieure à la version corrigée du fournisseur. Ce n'est pas une attestation de ce qui est déployé.Ne fournissez des données que pour les systèmes que vous êtes autorisé à évaluer.
node --version exécuté là où l'application s'exécute), ainsi que sa source de build si elle est connue. Le vérificateur ne l'obtient jamais lui-même.# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json
# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v
inventory.csv ci-dessus est votre propre fichier ; voir Liste CSV pour ses colonnes. Sans --format, le rapport est au format CSV. Sans --output, il est envoyé sur stdout.
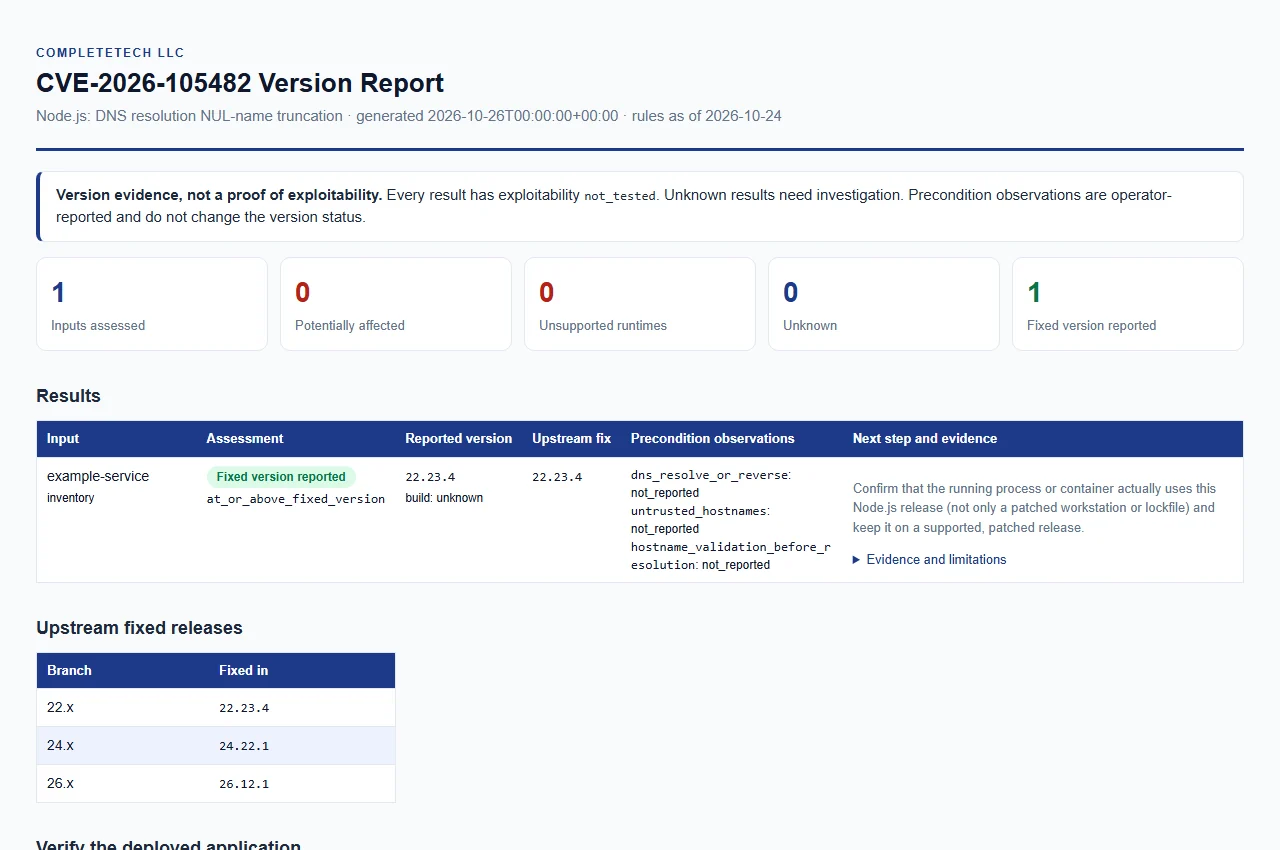
L'aperçu montre le rapport HTML en thèmes clair et sombre. Ouvrir le rapport d'exemple synthétique. Il utilise uniquement des données d'exemple et ne constitue pas une évaluation réelle.
Les règles sont datées du 2026-10-24 (rules_as_of dans les rapports). Elles ont été vérifiées par rapport à l'avis de publication officiel de Node.js, publié le 2026-10-21, et aux versions corrigées liées.
| Version majeure Node.js | Version corrigée |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Comment une version stable simple telle que 22.20.0 ou v24.22.1 est classée :
potentially_affected. Le fournisseur n'établit pas de version d'introduction, donc toutes les versions antérieures de chaque version majeure nommée sont traitées ainsi, et les versions inférieures à la version corrigée nécessitent une remédiation.fixed_version_reported.unknown. Elle n'est pas présumée corrigée.unsupported_runtime. Il s'agit d'une recommandation de mise à niveau, et non de l'affirmation que cette faille existe dans chaque build historique. Le fournisseur déclare que les versions en fin de vie sont toujours affectées par une publication de sécurité ; le vérificateur ne l'affirme pas pour cette faille spécifique.unknown. Ils nécessitent des preuves explicites du fournisseur ; ne pas étiqueter les builds inconnus comme sûrs.Les versions majeures en fin de vie sont 0 (une inférence, car le calendrier ne liste que 0.8, 0.10 et 0.12), 4–21, 23 et 25, tirées du calendrier de publication de Node.js tel que vérifié le 2026-10-24. Cette liste est intégrée au vérificateur ; le calendrier n'est pas récupéré à l'exécution.
Un numéro de version n'est pas une signature de correctif ou de build. Les builds fournisseur, rétroportés et personnalisés peuvent contenir des correctifs que leur numéro de version ne montre pas, ou peuvent en être dépourvus.
