
 compasssecurity/entrafalcon
Un outil PowerShell léger pour évaluer la posture de sécurité des environnements Microsoft Entra ID. Il aide à identifier les objets privilégiés, les attributions risquées et les configurations potentiellement incorrectes.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
# EntraFalcon
EntraFalcon est un outil d'évaluation basé sur PowerShell destiné aux pentesters, analystes sécurité et administrateurs système pour évaluer la posture de sécurité d'un environnement Microsoft Entra ID.
Conçu pour être simple d'utilisation, EntraFalcon fonctionne sur PowerShell 5.1 et 7, prend en charge Windows et Linux, et ne nécessite aucun module PowerShell supplémentaire, installation additionnelle, ni consentement à l'API Microsoft Graph.
L'outil aide à identifier les objets privilégiés, les attributions potentiellement risquées et les erreurs de configuration des accès conditionnels souvent négligées, telles que :
- Les utilisateurs ayant le contrôle de groupes ou d'applications à hauts privilèges
- Les applications d'entreprise externes ou internes disposant de permissions excessives (par exemple, l'API Microsoft Graph, les rôles Azure)
- Les utilisateurs disposant d'attributions de rôles Azure IAM directement sur des ressources
- Les comptes privilégiés synchronisés depuis l'environnement local
- Les utilisateurs inactifs ou sans capacité MFA
- Les groupes non protégés utilisés dans des attributions sensibles (par exemple, exclusions d'accès conditionnel, Subscription Owner, ou membre éligible d'un groupe privilégié)
Les résultats sont présentés dans des rapports HTML interactifs pour faciliter l'exploration et l'analyse.
## 🚀 Fonctionnalités
- Script PowerShell simple compatible avec PowerShell 5.1 et 7. Fonctionne sous Windows et Linux
- Authentification intégrée prenant en charge plusieurs méthodes
- Utilise des applications Microsoft first-party avec des scopes pré-approuvés pour contourner les invites de consentement de l'API Graph
- Génère des rapports HTML navigables prenant en charge le filtrage, le tri, l'export de données, etc.
- Effectue plus de 90 vérifications automatisées et résume les résultats dans un rapport de constats de sécurité
- Inclut des vérifications pour les configurations de tenant faibles et les propriétés ou permissions d'objets risquées
- Fournit des niveaux de gravité ainsi que des descriptions du problème, des menaces potentielles et des recommandations de remédiation
- Liste les objets affectés et renvoie directement vers leurs rapports détaillés pour approfondir l'investigation
- Effectue une notation basique d'impact, de probabilité et de risque pour mettre en évidence les objets à hauts privilèges faiblement protégés et trier les données.
- Affiche des avertissements pour les configurations risquées et les privilèges élevés
- Énumère les objets Entra ID, notamment :
- Utilisateurs (y compris les Agent Users)
- Groupes
- Applications d'entreprise
- Inscriptions d'applications
- Identités managées
- Identités d'agent
- Principaux de blueprint d'identité d'agent
- Blueprints d'identité d'agent
- Attributions PIM :
- PIM pour les rôles Entra
- PIM pour les groupes
- PIM pour les rôles Azure
- Attributions de rôles Entra
- Attributions de rôles Azure
- Attributions RBAC Intune
- Packages d'accès
- Catalogues de gestion des droits
- RBAC de catalogue
- Politiques d'accès conditionnel
- Unités administratives
- Paramètres PIM :
- PIM pour les rôles Entra
- PIM pour les groupes (authentification BroCi uniquement)
## ✅ Prérequis
|Type|Permission|Obligatoire|Impact en cas d'absence|
|-|-|-|-|
|Rôle Entra ID|Global Reader|Oui|Impossible d'exécuter les scripts|
|Rôle Azure|Reader : sur chaque Management Group ou Subscription|Non|Impossible d'évaluer les attributions Azure IAM|
De plus, vous devez pouvoir vous authentifier auprès de l'API Microsoft Graph et éventuellement de l'API Azure ARM depuis l'appareil sur lequel vous exécutez l'outil.
Assurez-vous que les politiques d'accès conditionnel ne bloquent pas votre authentification.
## ▶️ Utilisation
### Télécharger EntraFalcon
Pour commencer, clonez le dépôt et naviguez dans le répertoire du projet :```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
Remarque : Vous devrez peut-être modifier temporairement la politique d'exécution PowerShell pour exécuter le script.
Ne faites cela que pour des scripts de confiance !```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### Exécuter EntraFalcon
EntraFalcon inclut une prise en charge native de l'authentification Entra ID. Utilisez `-AuthFlow` pour sélectionner le flux d'authentification.
Pour les évaluations normales, utilisez l'un des flux à couverture complète :
| Flux recommandé | Idéal pour | Plateforme | Couverture |
|-|-|-|-|
| `BroCi` *(par défaut)* | Exécutions Windows interactives | Windows | Complète |
| `BroCiManualCode` | Authentification dans un autre navigateur | Windows, Linux, macOS | Complète |
| `BroCiToken` | Jeton d'actualisation Azure Portal existant | Windows, Linux, macOS | Complète |
| `ServicePrincipal` | Automatisation / CI | Windows, Linux, macOS | Complète |
`BroCi` utilise une connexion interactive. `BroCiToken` et `ServicePrincipal` n'en utilisent aucune. Les flux utilisateur de secours peuvent nécessiter plusieurs connexions interactives, car des jetons de ressources distincts sont demandés.
<details>
<summary>Flux d'authentification de secours</summary>
En raison de l'absence d'applications first-party pré-autorisées, les flux de secours ne peuvent pas effectuer l'énumération complète (`PIM for Groups`, `Access Packages`, `Catalogs`). Par conséquent, ils restent actuellement des options de secours uniquement.
| Flux | À utiliser uniquement lorsque | Plateforme | Limitations |
|-|-|-|-|
| `AuthCode` | Une compatibilité héritée est requise | Windows | Couverture partielle. Pas de rapport autonome `PIM for Groups`, `Access Packages` ou `Catalogs`. |
| `DeviceCode` | L'authentification via navigateur n'est pas possible | Windows, Linux, macOS | Couverture partielle. Pas de rapport autonome `PIM for Groups`, `Access Packages` ou `Catalogs`. Certaines vérifications Security Findings s'exécutent avec une profondeur réduite. |
| `ManualCode` | L'authentification doit être effectuée via une session de navigateur distincte | Windows, Linux, macOS | Couverture partielle. Pas de rapport autonome `PIM for Groups`, `Access Packages` ou `Catalogs`. |
</details>
#### Recommandé : flux BroCi (par défaut / Windows uniquement)
BroCi utilise des applications first-party alternatives et ne nécessite qu'une seule connexion interactive.
Il est utile lorsque le client *Azure Active Directory PowerShell* nécessite une attribution et doit être évité.```powershell
.\run_EntraFalcon.ps1
```
Sélection explicite de BroCi :```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### Recommandé : BroCi + flux de code manuel```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. Le script copie l'URL d'authentification dans le presse-papiers.
2. Collez l'URL dans un navigateur (éventuellement sur un autre appareil pour la prise en charge du SSO).
3. Ouvrez les outils de développement du navigateur et, dans l'onglet Network, activez `Preserve log`.
4. Terminez l'authentification.
5. Recherchez dans le journal réseau `code=1.` et copiez l'URL de la requête contenant le code dans le presse-papiers.
6. Appuyez sur Entrée pour continuer ; le script lit le code depuis le presse-papiers et termine l'acquisition du jeton.
#### Recommandé : BroCi avec jeton
Si un jeton d'actualisation Azure Portal valide est déjà disponible (client c44b4083-3bb0-49c1-b47d-974e53cbdf3c), il peut être utilisé directement.
Exemple : Obtention du jeton d'actualisation depuis le navigateur
1. Ouvrez les outils de développement du navigateur et, dans l'onglet Network, activez Preserve log.
2. Authentifiez-vous sur https://entra.microsoft.com.
3. Recherchez dans le journal réseau `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` et extrayez le jeton d'actualisation de la réponse.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### Recommandé : Service Principal
S'authentifie en tant qu'application enregistrée à l'aide du flux d'informations d'identification client OAuth2 — aucune interaction utilisateur requise.
Utile pour les exécutions automatisées répétées.
Nécessite un enregistrement d'application Entra personnalisé avec des autorisations d'API Graph de type `Application` (voir ci-dessous).
**Avec un secret client :**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**Avec un certificat PFX :**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
Pour un PFX protégé par mot de passe, ajoutez `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`.
**Avec un certificat PEM + clé privée (PowerShell 7+ uniquement) :**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
Pour une clé privée chiffrée, ajoutez `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`.
##### Autorisations requises pour l’inscription d’application
Accordez les autorisations **Application** suivantes (et non Déléguées) sur l’inscription d’application, puis donnez-leur le consentement administrateur :
| Autorisation | Type |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
De plus, attribuez le rôle **Azure Reader** sur le groupe d’administration racine (ou sur chaque abonnement concerné) et, éventuellement, le rôle **Global Reader** au principal de service dans Entra ID (requis pour l’état MFA par utilisateur).
#### Solution de repli : flux de code d’autorisation (Windows uniquement)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### Solution de repli : Device Code Flow
Elle est souvent restreinte par l'Accès Conditionnel dans les environnements durcis.
Avec `DeviceCode`, deux vérifications de Constats de Sécurité s'exécutent avec une profondeur réduite (`CAP-004` et `CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### Solution de repli : flux de code d'autorisation + code manuel```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. Le script copie l'URL d'authentification dans le presse-papiers.
2. Collez l'URL dans un navigateur (éventuellement sur un autre appareil pour la prise en charge du SSO).
3. Terminez l'authentification.
4. Copiez l'URL de redirection finale depuis la barre d'adresse du navigateur (contenant le code d'autorisation) dans le presse-papiers.
5. Appuyez sur Entrée pour continuer ; le script lit le code depuis le presse-papiers et termine l'acquisition du jeton.
### Autres paramètres
#### Inclure les applications d'entreprise détenues par Microsoft
Par défaut, les applications d'entreprise officielles de Microsoft sont exclues de l'évaluation afin de réduire le bruit. Pour les inclure dans l'énumération et l'analyse, utilisez le commutateur `-IncludeMsApps` :```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### Ignorer l'évaluation PIM pour les groupes
Utilisez le commutateur `-SkipPimForGroups` pour ignorer la précollecte et l'enrichissement PIM pour les groupes.
Cela ignore également le rapport autonome sur les paramètres `PIM for Groups`.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### Autres paramètres facultatifs
| Paramètre | Description | Valeur par défaut |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | User agent utilisé pour les requêtes vers le point de terminaison de jeton et les appels API. | `EntraFalcon` |
| **DisableCAE** | Désactive la demande de jetons Continuous Access Evaluation (CAE). | `false` |
| **Tenant** | Spécifie le tenant (ID ou domaine) auprès duquel s'authentifier. Utile lors de l'évaluation d'un tenant autre que le tenant d'origine du compte.| `Tenant d'origine du compte` |
| **OutputFolder** | Dossier de sortie où les rapports sont stockés. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | Limite le nombre de groupes et d'utilisateurs dans le rapport (après tri par risque). Utile pour les grands tenants. | - |
| **LogLevel** | Contrôle la verbosité de la journalisation CLI à l'exécution. Valeurs prises en charge : `Off` (par défaut), `Verbose`, `Debug`, `Trace`. | `Off` |
| **ApiTop** | Définit la taille de page demandée pour l'API Graph (objets par réponse). Des valeurs plus faibles peuvent réduire le risque de timeout (HTTP 504), mais augmentent le nombre de requêtes. | `999` (Plage valide : 5–999) |
| **AuthFlow** | Sélecteur de flux d'authentification préféré. Valeurs : `BroCi` (par défaut), `AuthCode`, `DeviceCode`, `ManualCode`, `BroCiManualCode`, `BroCiToken`, `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | **Jeton d'actualisation** du portail Azure pour `AuthFlow BroCiToken`. | - |
| **SPClientId** | ID d'application (client) du principal de service. Requis pour `-AuthFlow ServicePrincipal`. | - |
| **SPClientSecret** | Secret client du principal de service. Utilisé avec `-AuthFlow ServicePrincipal`. | - |
| **SPCertificatePath** | Chemin vers un fichier de certificat PFX/P12 pour l'authentification du principal de service. | - |
| **SPCertificatePassword** | Mot de passe (`SecureString`) du certificat PFX spécifié par `-SPCertificatePath`. | - |
| **SPCertificatePemPath** | Chemin vers un fichier de certificat PEM. Utilisé conjointement avec `-SPPrivateKeyPemPath`. | - |
| **SPPrivateKeyPemPath** | Chemin vers le fichier de clé privée PEM correspondant à `-SPCertificatePemPath`. | - |
| **SPPrivateKeyPemPassword** | Mot de passe (`SecureString`) de la clé privée PEM spécifiée par `-SPPrivateKeyPemPath`. | - |
| **Csv** | Active l'écriture de fichiers de rapport CSV en plus des fichiers de rapport TXT/HTML. | `false` |
| **ExportCapUncoveredUsers** | Pour chaque politique d'accès conditionnel activée avec un ciblage utilisateur, exporte un CSV listant les utilisateurs **non** couverts par cette politique. Les fichiers sont écrits dans un sous-dossier `ConditionalAccessPolicies_UncoveredUsers` du répertoire de sortie. | `false` |
| **ExportFindingsJson** | Exporte tous les résultats de sécurité (Security Findings) au format JSON à la fin de l'exécution. | `false` |
| **ExportDataJson** | Exporte le rapport enrichi et les jeux de données de support sous forme de fichiers de données JSON brutes dans `Data_Json` ; les métadonnées d'exécution sont disponibles dans `Summary.json`. | `false` |
| **DebugObjectDump** | Exporte les objets de rapport finaux en mémoire au format CLIXML dans `Debug_ObjectDump` pour le dépannage et les tests. | `false` |
## 📊 Quelques exemples de rapports
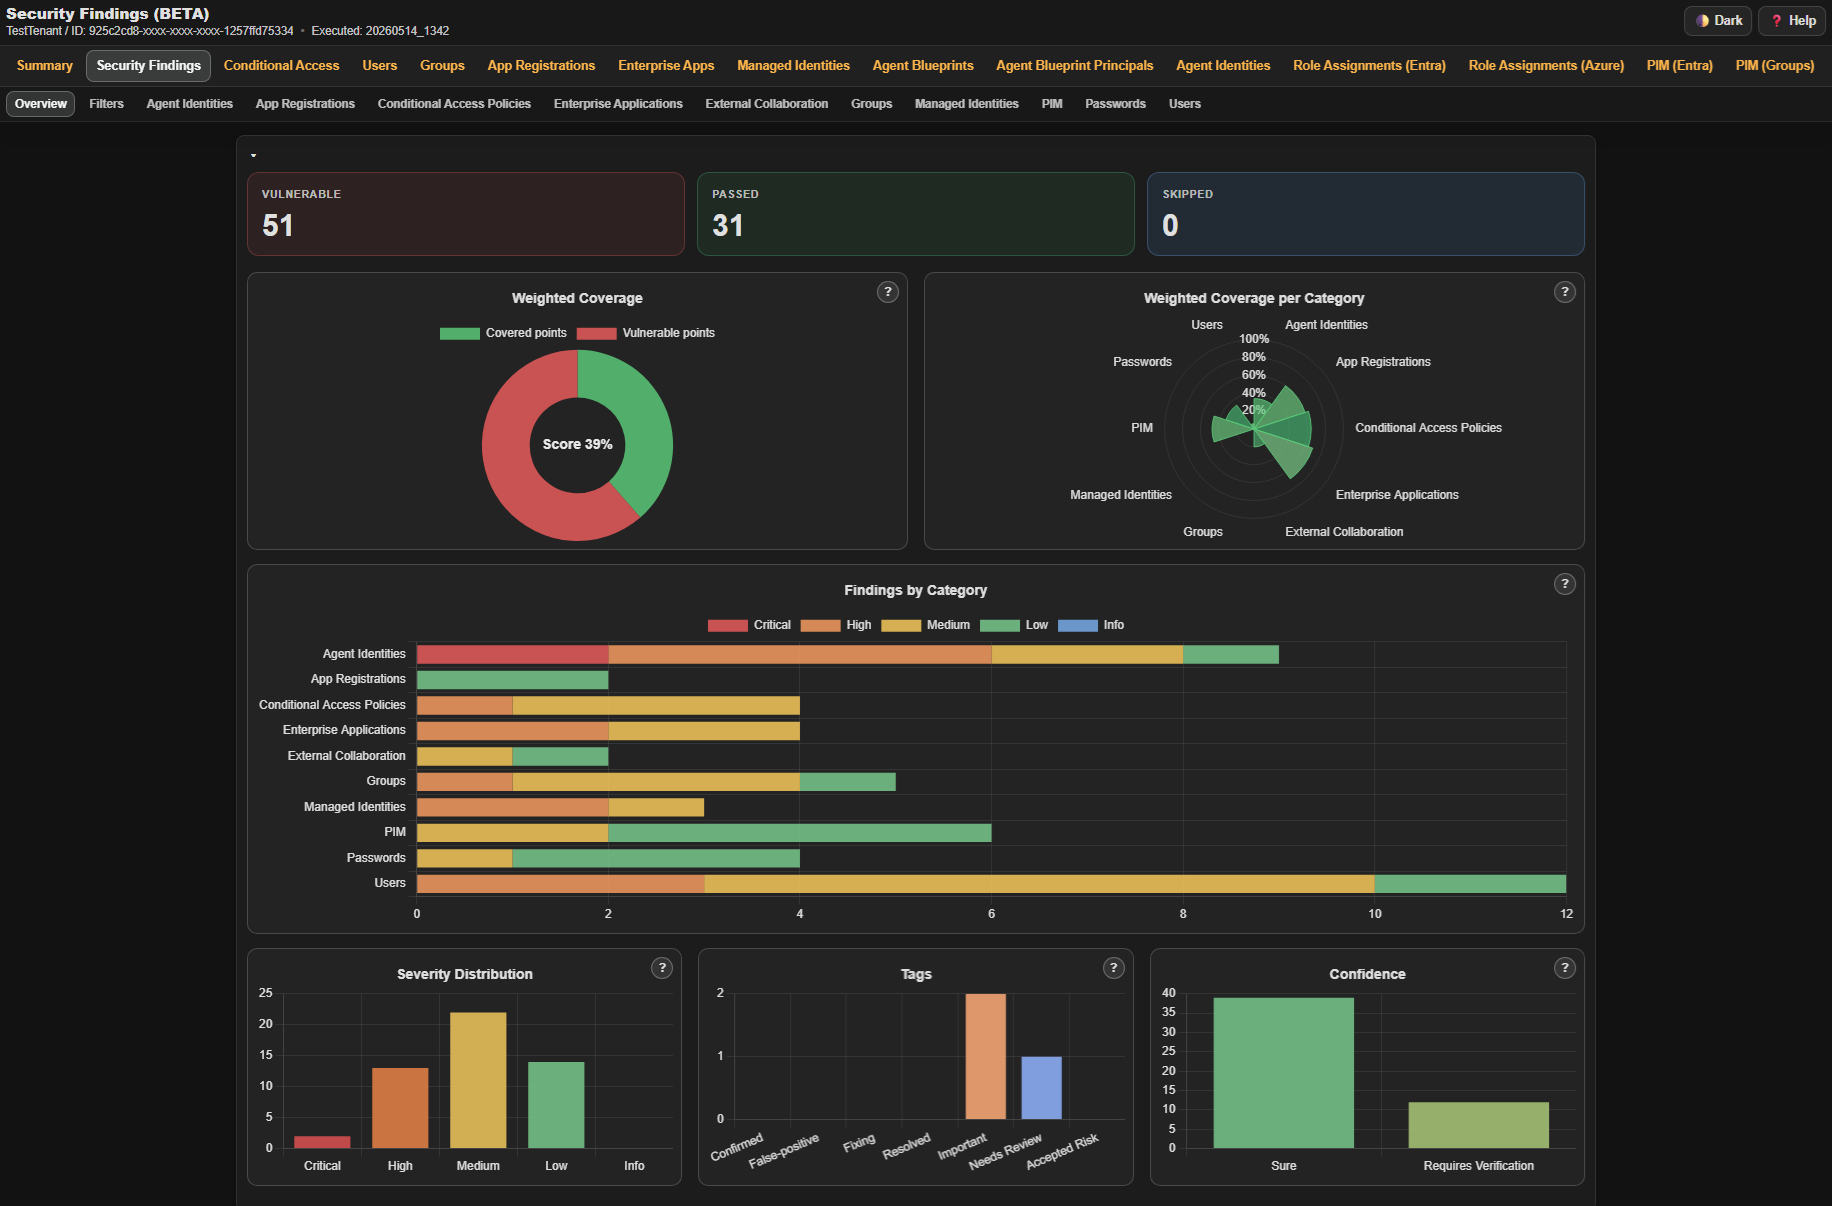
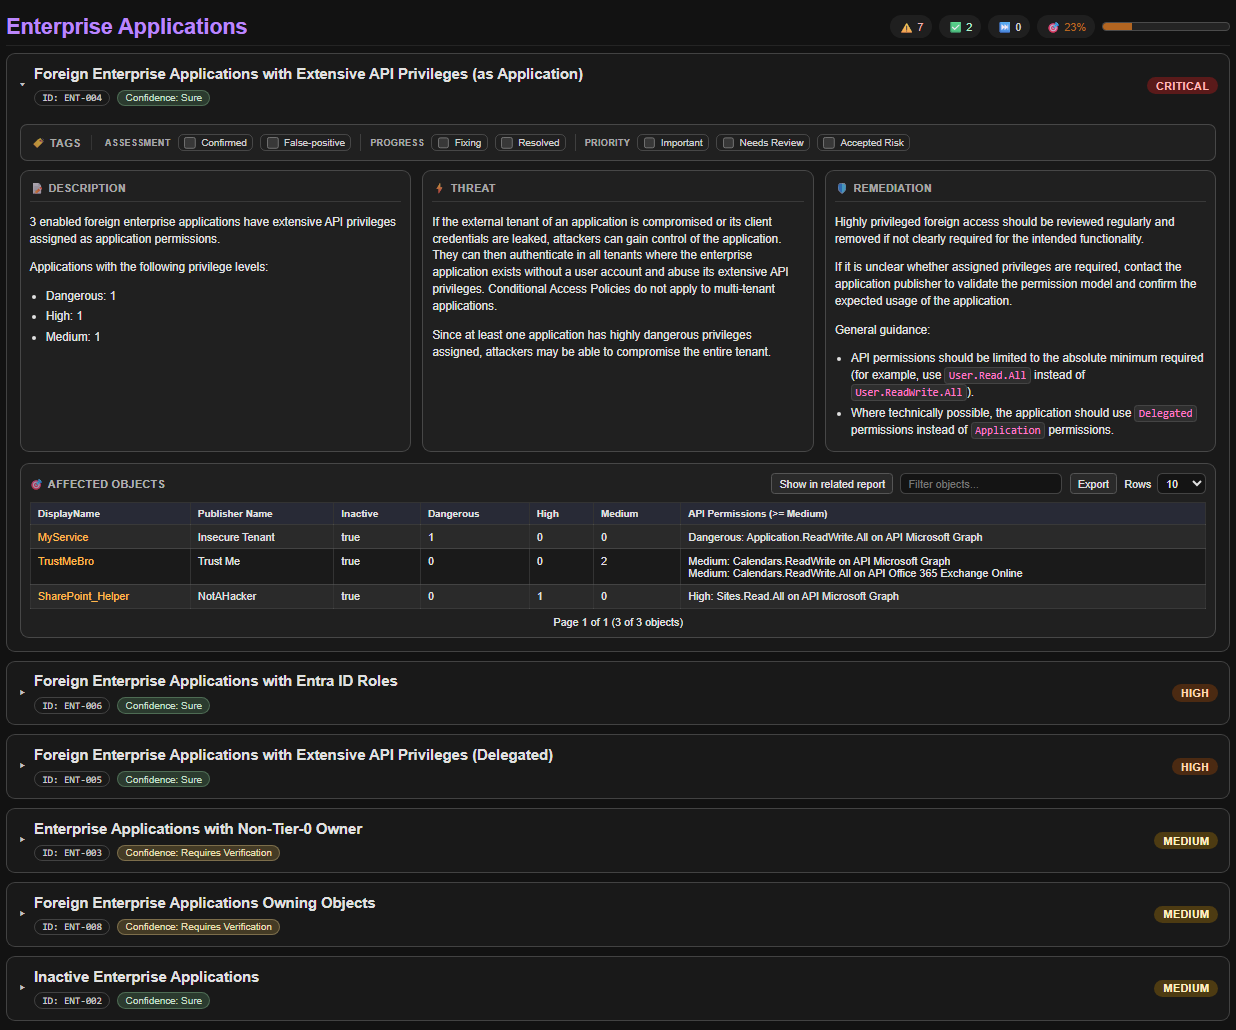
### Rapport de résultats de sécurité
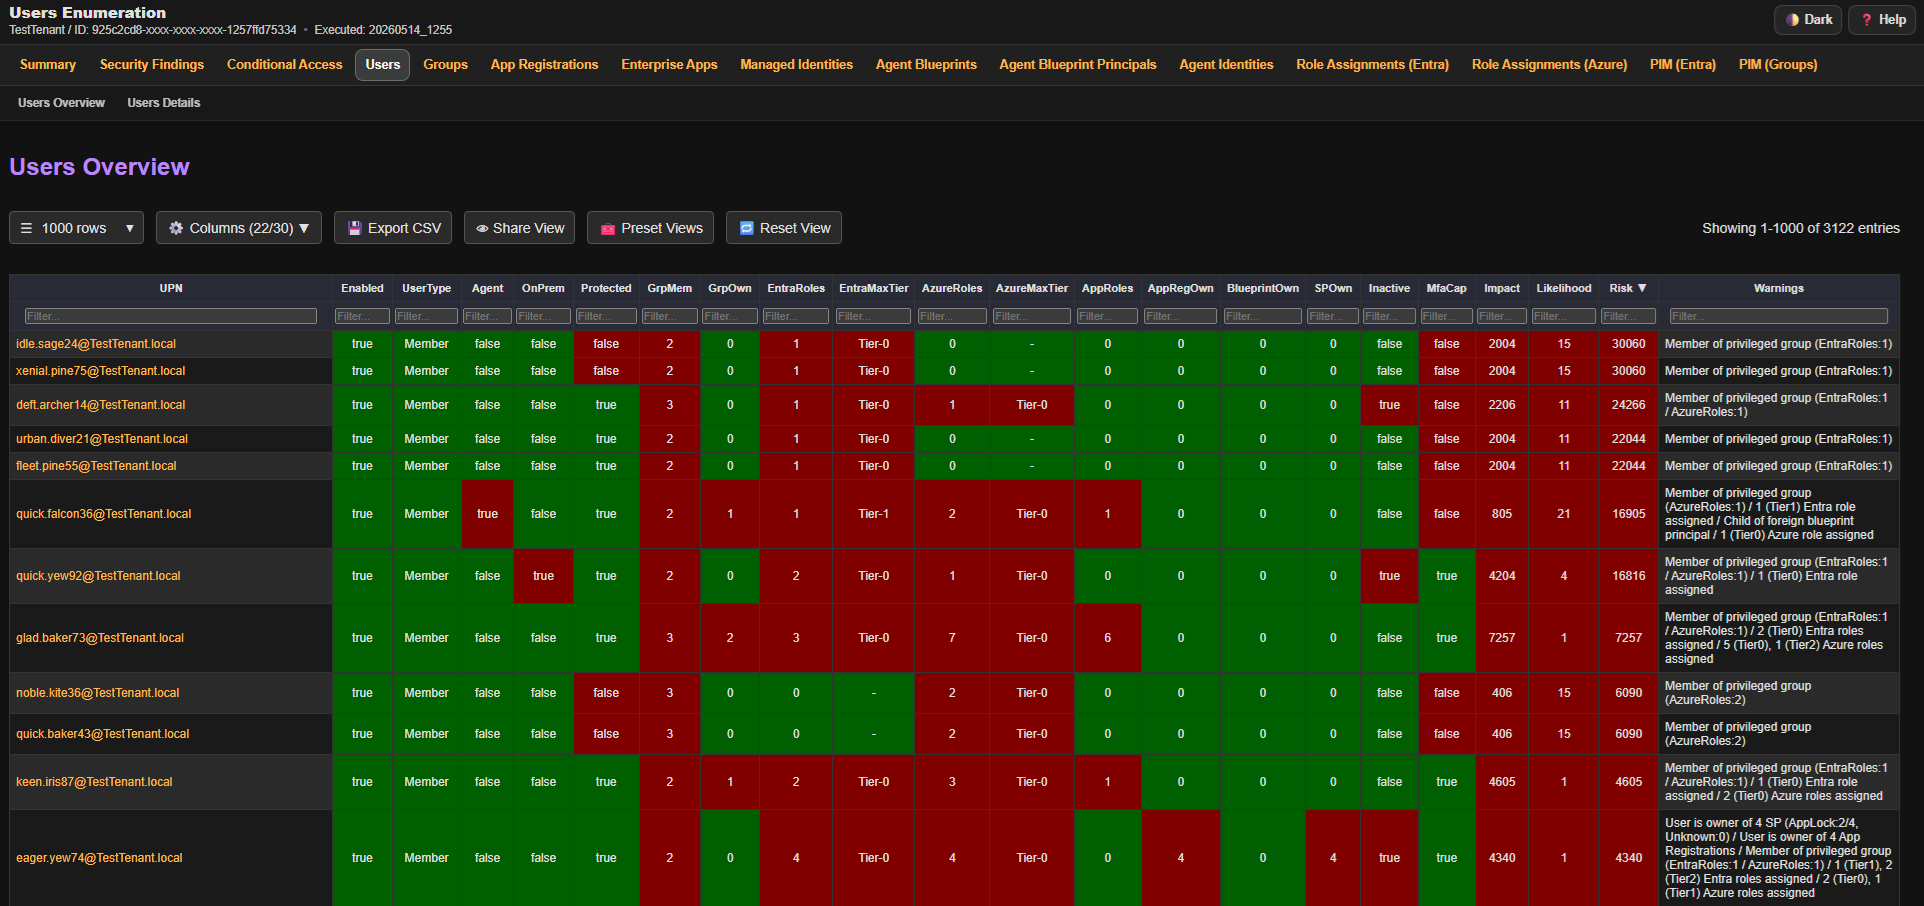
### Utilisateurs
### Utilisateurs (section Détails)
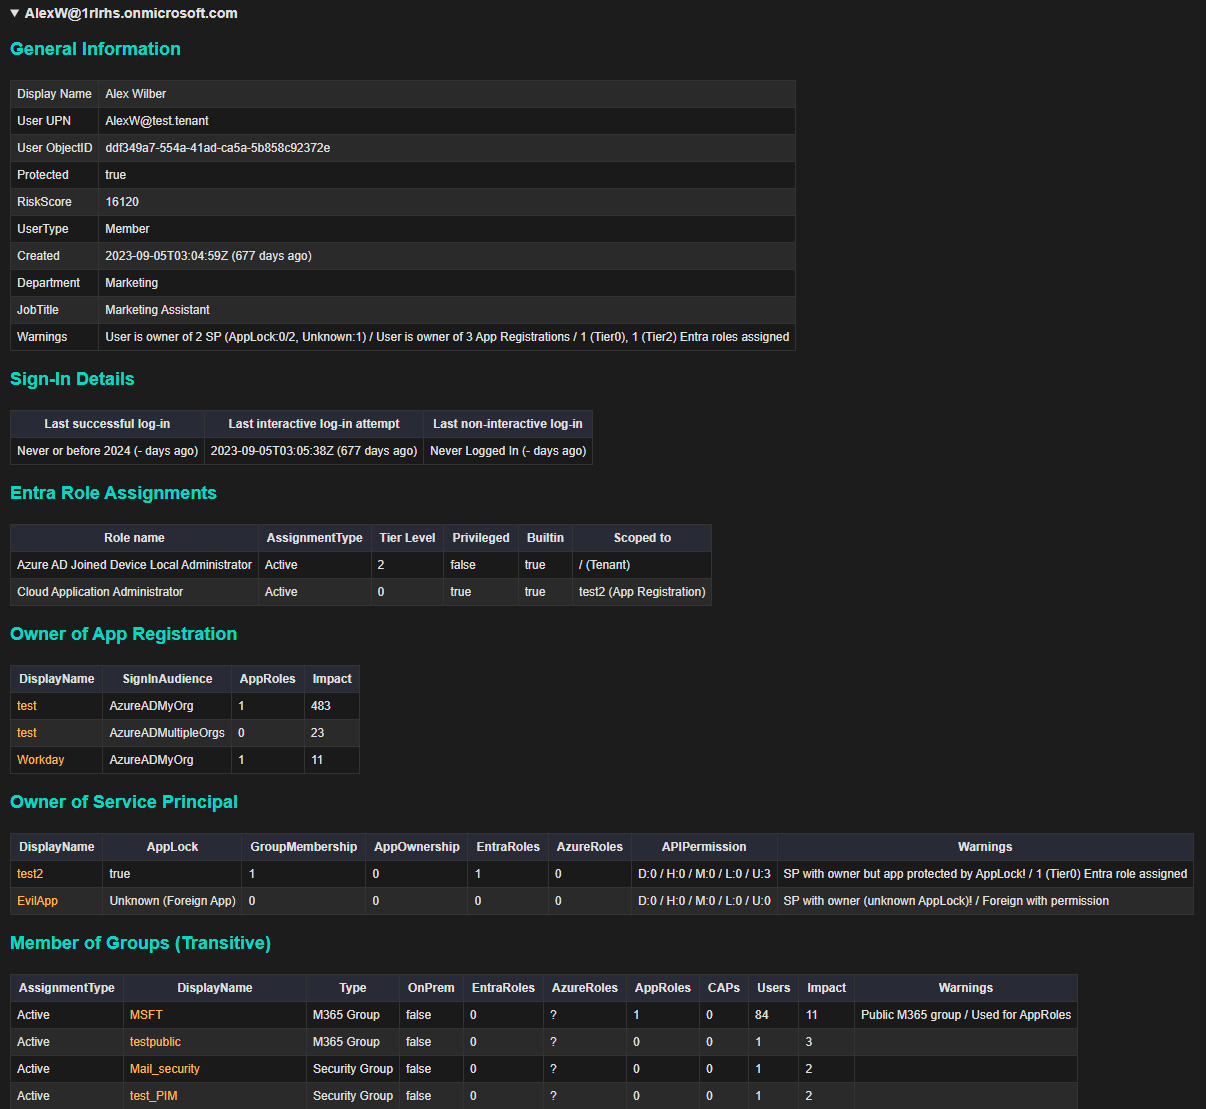
### Rôles Entra ID
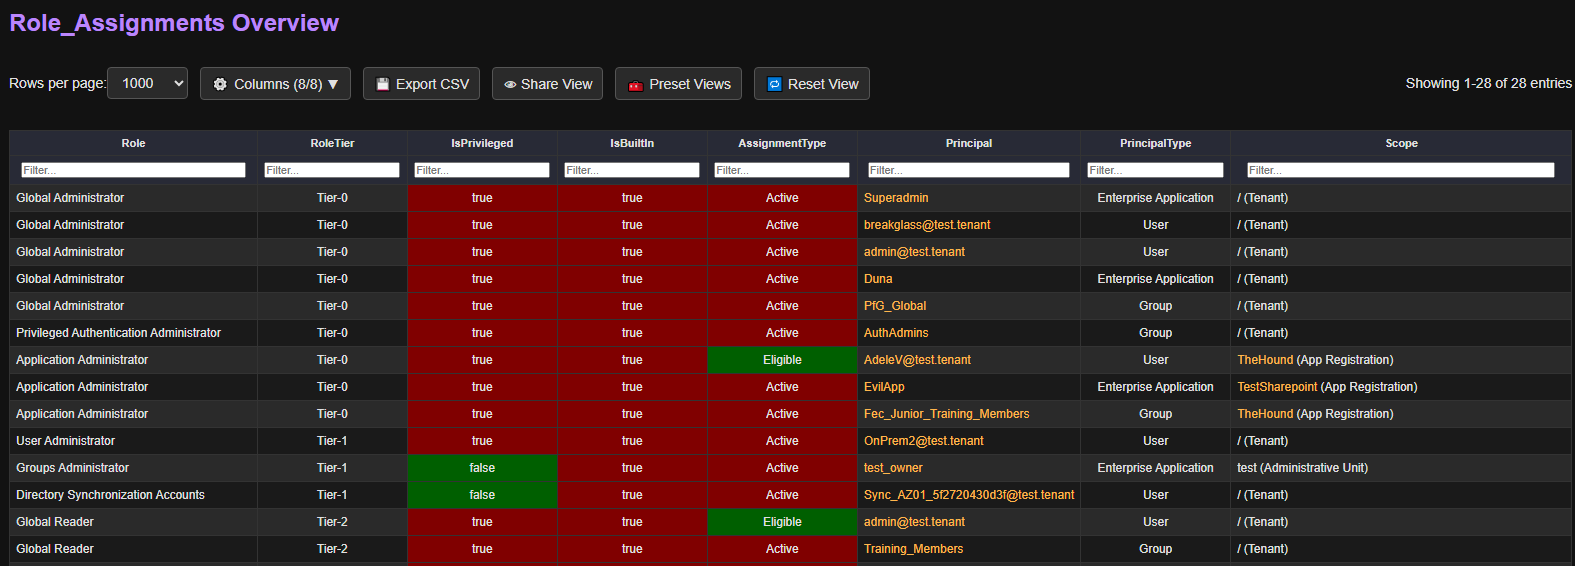
### Rôles Azure
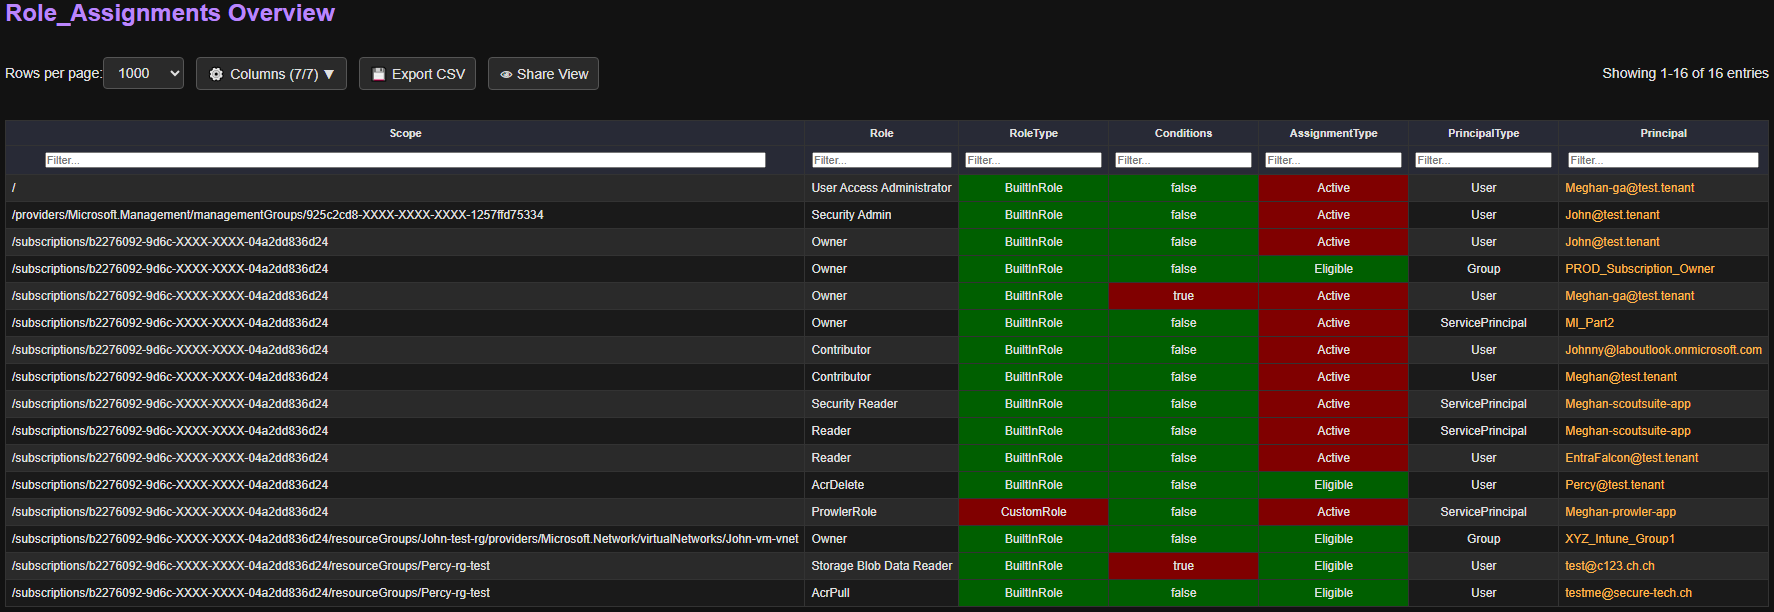
### Application d'entreprise (section Détails)
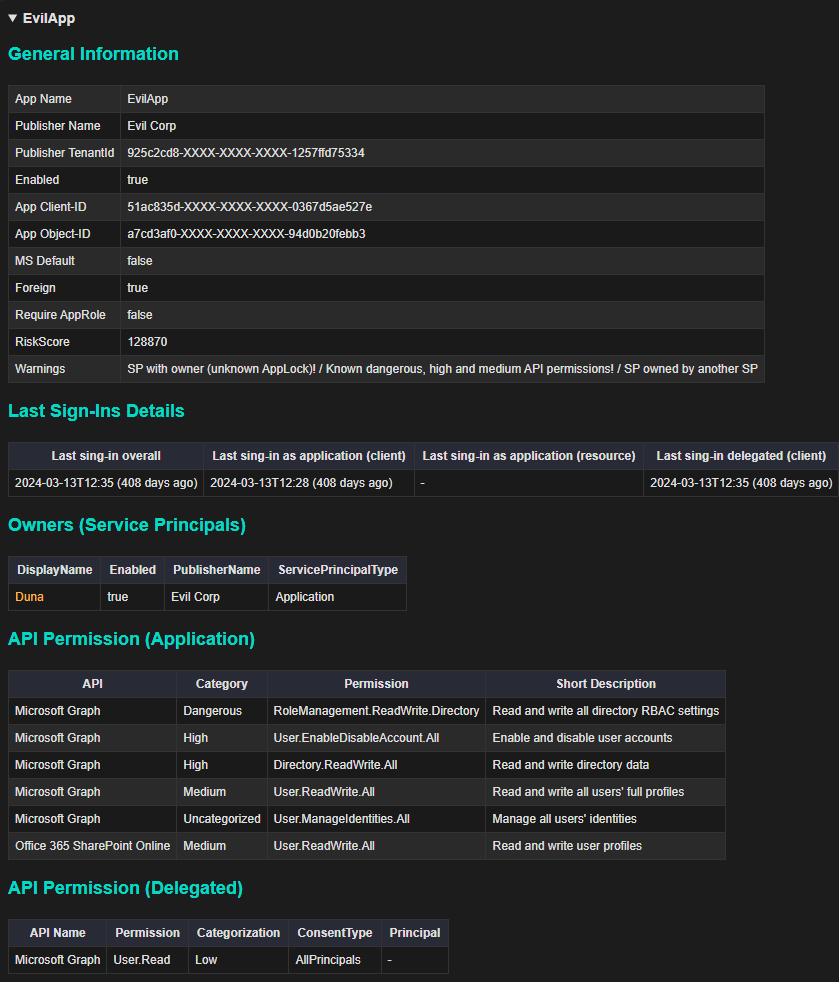
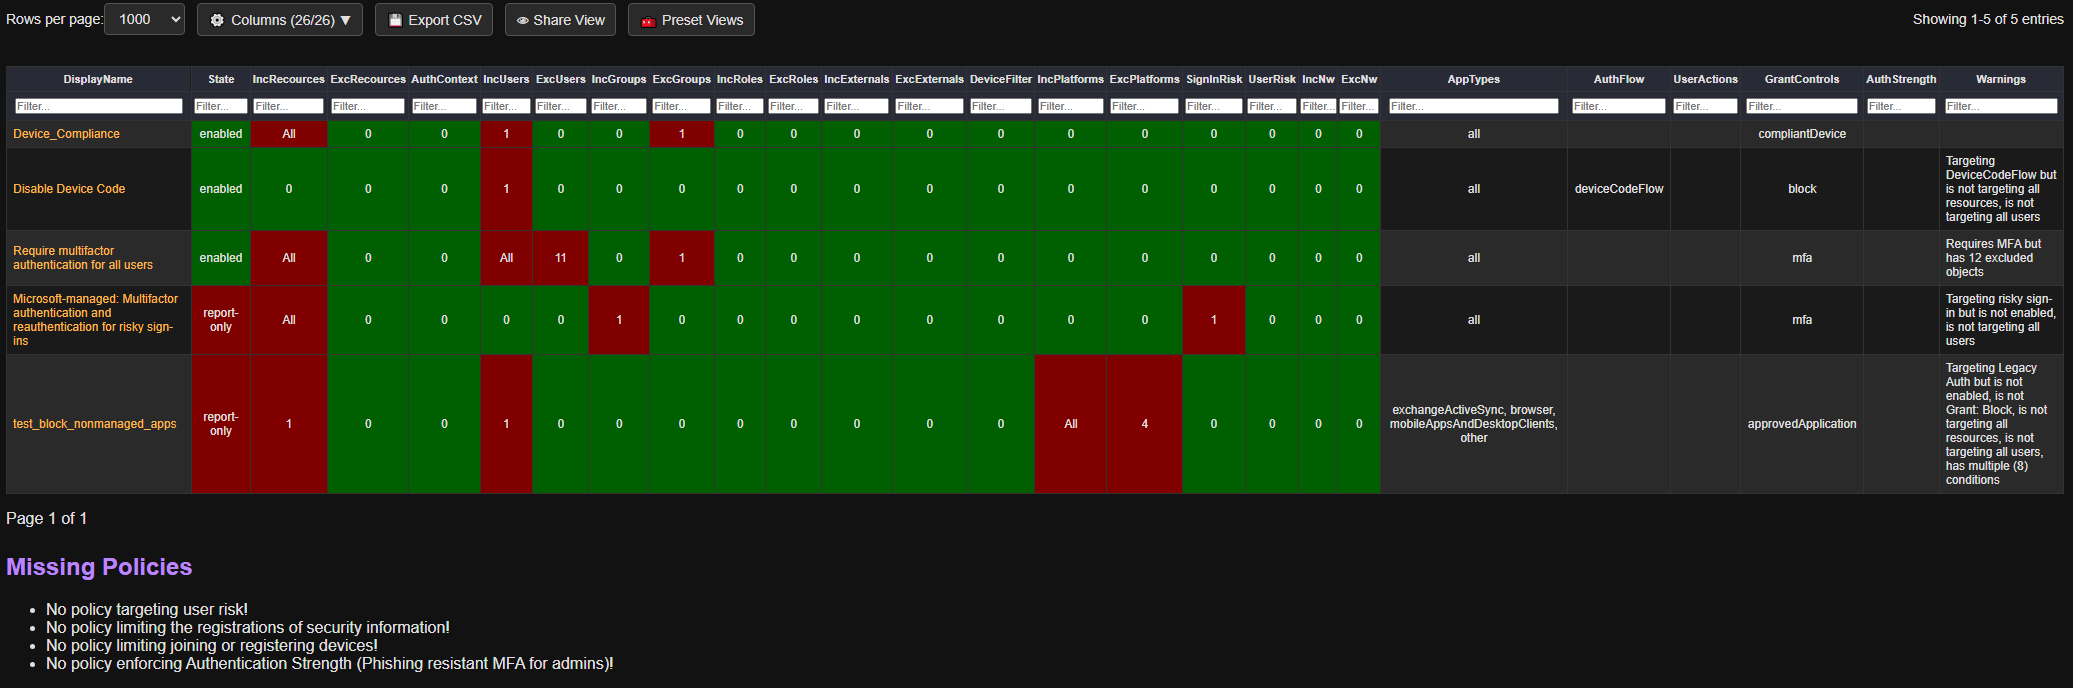
### Politiques d'accès conditionnel
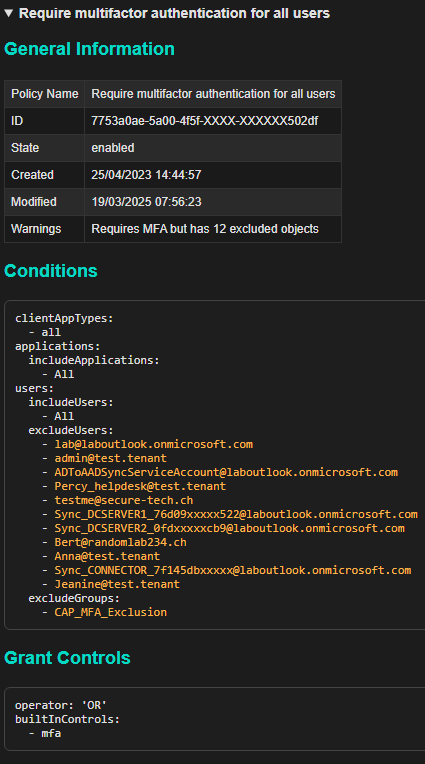
### Politiques d'accès conditionnel (section Détails)
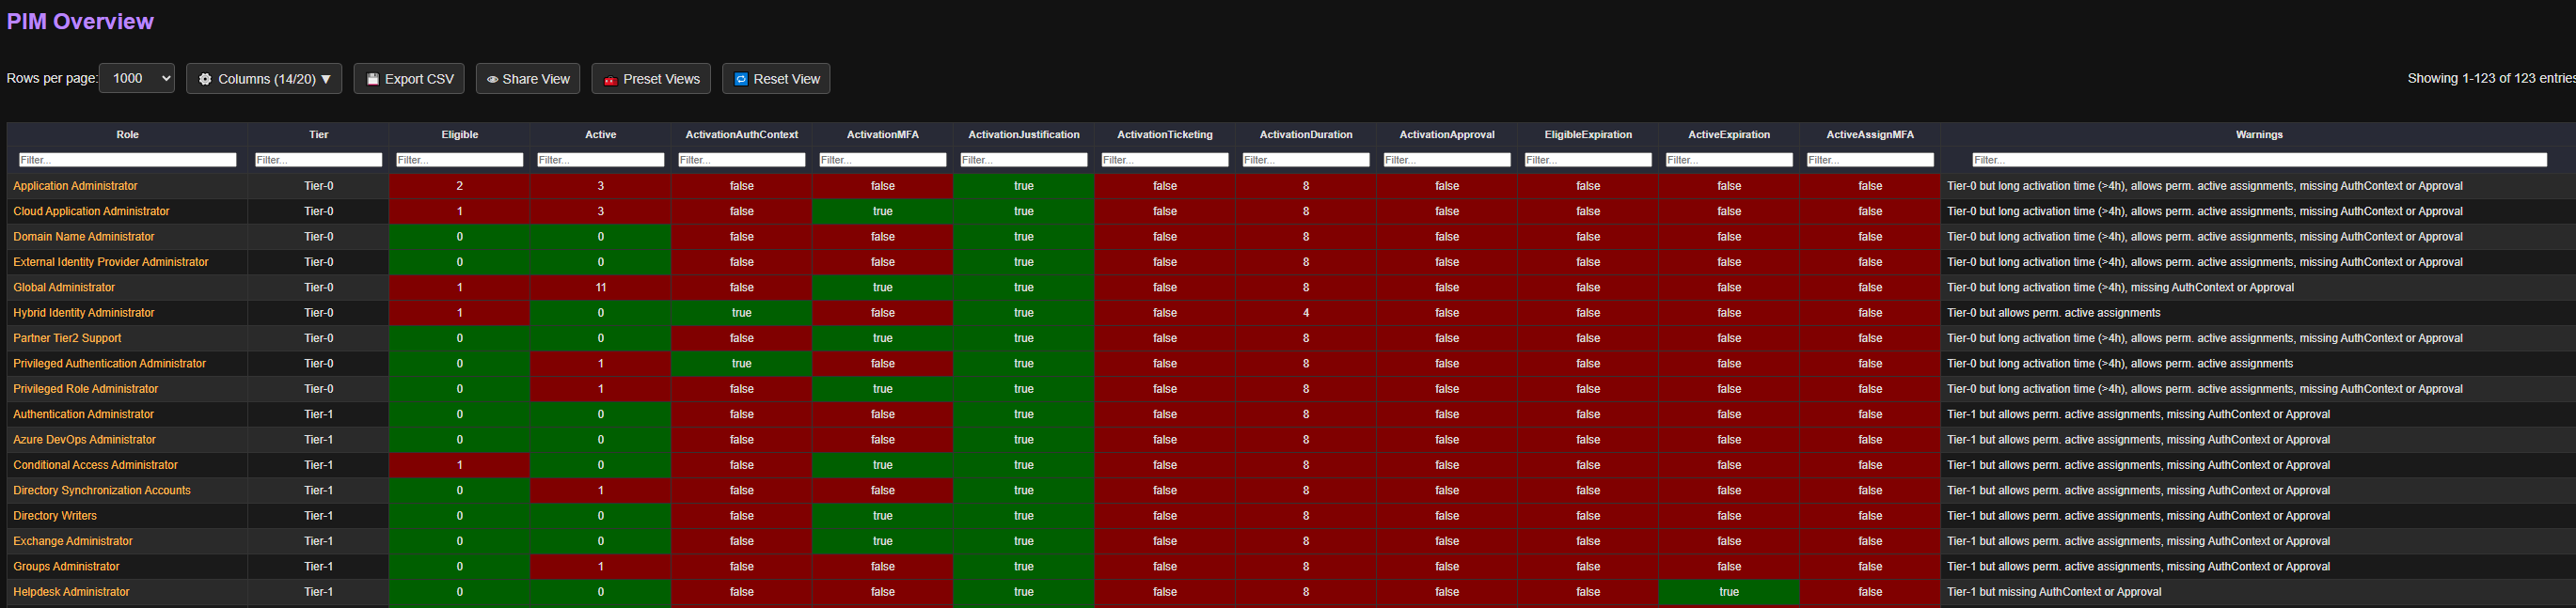
### Paramètres de rôle PIM (Entra)
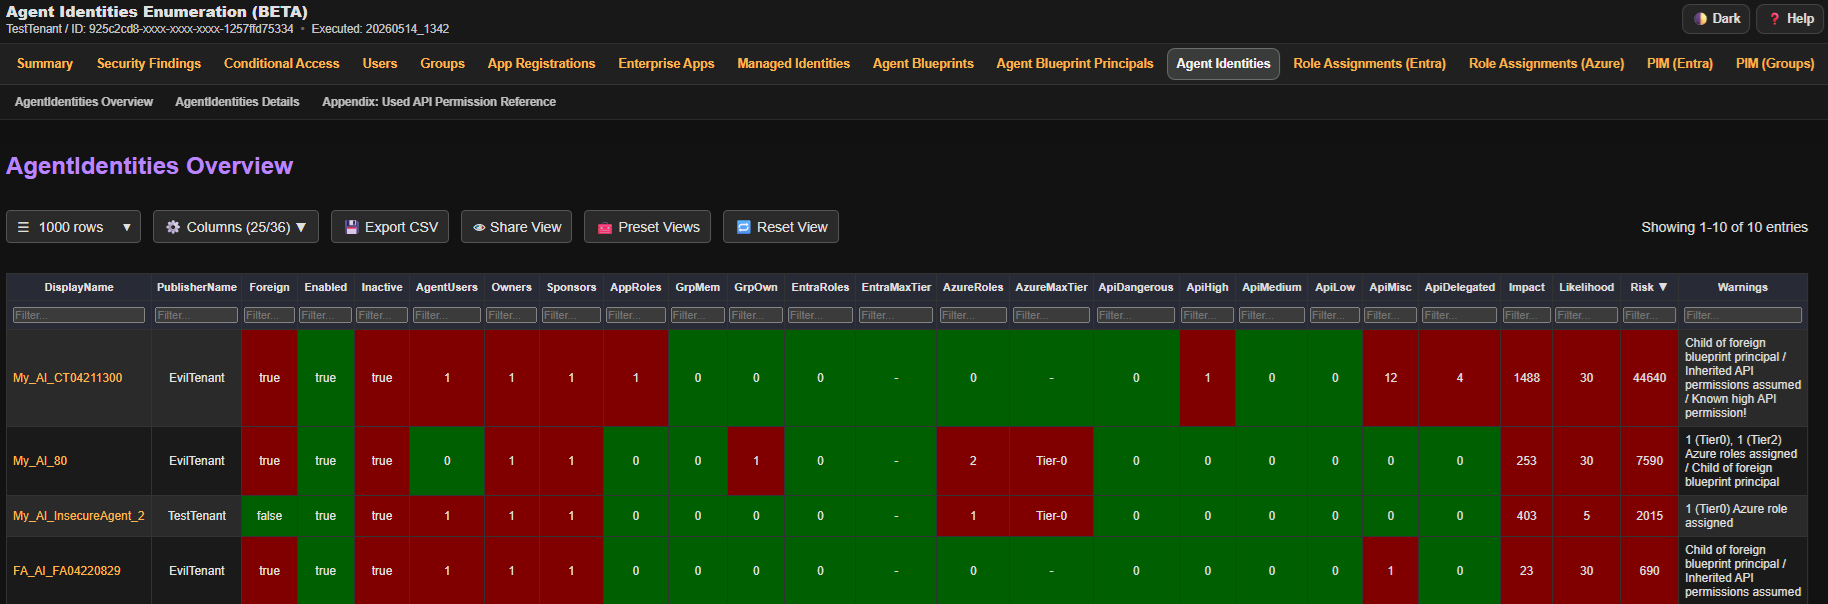
### Identités d'agent
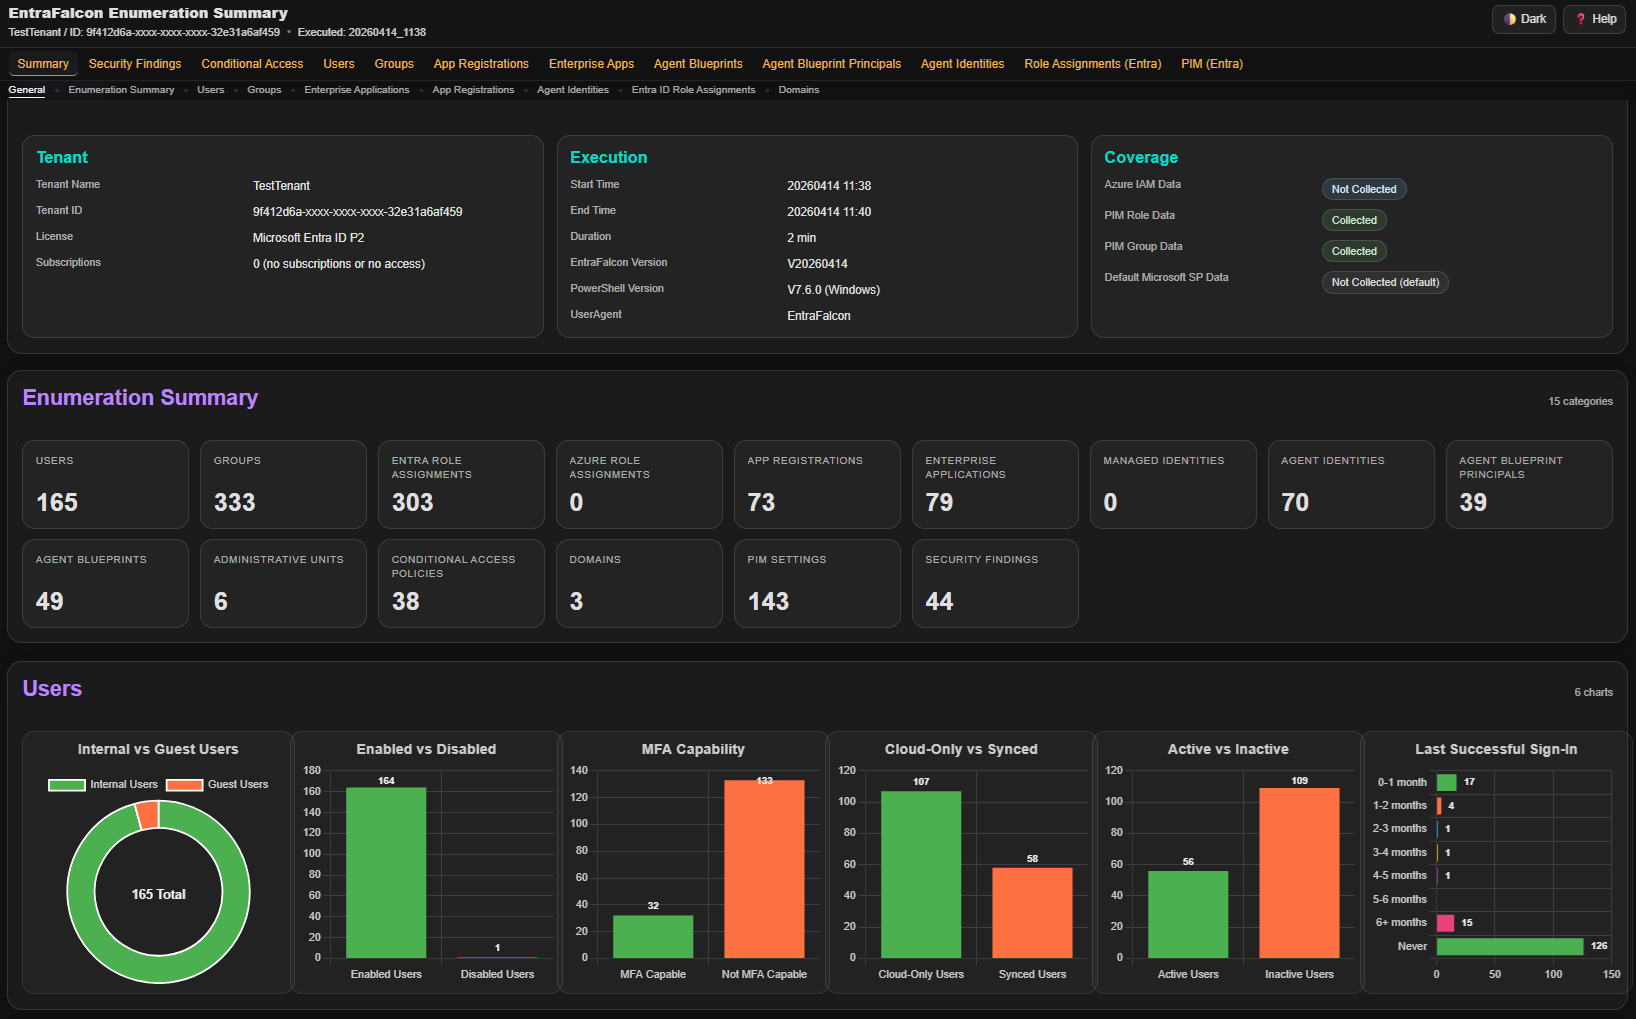
### Résumé de l'énumération
## 📑 Rapport HTML
### **Général**
- Cliquez sur le bouton ⚙️ **Columns** pour afficher ou masquer des colonnes spécifiques.
- Cliquez sur 💾 **Export** pour télécharger un CSV/JSON ou copier le CSV/TSV/JSON des données actuellement visibles.
- Cliquez sur 👁 **Share View** pour copier les filtres, le tri et la sélection de colonnes sous forme de lien partageable.
- Cliquez sur 🧰 **Preset Views** pour appliquer des filtres et des sélections de colonnes préconfigurés.
- Cliquez sur 🔄 **Reset View** pour réinitialiser la vue aux valeurs par défaut.
- Cliquez sur les noms d'objets pour accéder aux informations détaillées, même dans d'autres rapports.
- Lorsque vous utilisez la navigation interne, appuyez sur le bouton retour du navigateur pour revenir.
- Certains champs d'en-tête de tableau affichent un texte d'aide au survol de la souris.
- Triez les données en cliquant sur un en-tête de tableau.
- Alt+clic sur un en-tête de colonne du tableau principal pour masquer rapidement cette colonne.
- Alt+clic sur une ligne de contenu du tableau principal pour la masquer temporairement. Utilisez la puce des lignes masquées ou Reset View pour réafficher les lignes masquées.
### **Filtrage**
- Si aucun opérateur n'est spécifié, le filtrage utilise par défaut *contains*.
- Utilisez `=` pour une correspondance exacte.
- Utilisez `^` pour *commence par* (par ex., `^Mallory`).
- Utilisez `$` pour *se termine par* (par ex., `$domain.ch`).
- Les opérateurs de comparaison comme `>`, `<`, `>=`, `<=` sont pris en charge (valeurs numériques uniquement).
- Les filtres peuvent être niés en commençant par `!` (sauf pour les comparaisons numériques). Exemples : `!Mallory`, `!=Mallory`,`!^Mallory` ou `!$domain.ch`.
- Utilisez `=empty` pour correspondre aux cellules vides, ou `!=empty` pour correspondre aux cellules non vides.
- Utilisez `||` pour correspondre à l'une de plusieurs valeurs dans la même colonne (par ex., `Admin || Guest`).
- Utilisez `&&` pour exiger plusieurs correspondances dans la même colonne (par ex., `!adm && !svc && !sql`).
- Pour appliquer une logique OR entre les colonnes, utilisez `or_`, `group1_`, `group2_`... directement dans un champ de filtre. Exemples : dans la colonne 1 : `or_>1`, dans la colonne 2 : `or_!Mallory`
- *Remarque :* La colonne **DisplayName** inclut également l'ID de l'objet (invisible), donc le filtrage par ID est également possible.
### **Contrôles utilisant les paramètres GET**
- *Filtrage* : Appliquez des filtres en utilisant les noms de champs comme paramètres HTTP GET, par ex., `?EntraRoles=>1&Enabled=true`.
Pour appliquer une logique OR entre les colonnes, utilisez le préfixe `or_` ou `group1_` (par ex., `?or_EntraRoles=>0&or_GrpMem=>0`).
- *Sélection de colonnes* : Choisissez les colonnes à afficher à l'aide du paramètre `columns`. Exemple : `?columns=DisplayName,Owner`.
- *Tri* : Triez les données à l'aide des paramètres `sort` et `sortDir`. Exemple : `?sort=Impact&sortDir=desc` ou `?sort=OwnerCount&sortDir=asc`.
- *Détails d'objet* : Accédez directement à un objet spécifique dans le rapport à l'aide d'une ancre (`#`) et de l'ID de l'objet, par ex. `#%ObjectID%`.
### **Évaluation**
- **Impact** : Représente la quantité ou la gravité des permissions dont dispose l'objet.
- **Likelihood** : Représente la facilité avec laquelle l'objet peut être influencé ou son niveau de protection.
- **Risk** : Score calculé : *Impact × Likelihood = Risk*.
- **Important** :
- Cette notation est conçue comme une évaluation de base pour aider à trier et prioriser les entrées du tableau.
- Les scores de risque ne sont pas directement comparables entre différents types d'objets ou rapports.
- Elle n'est pas destinée à remplacer une évaluation complète des risques.
## 🔧Sous le capot
### Catégorisation des rôles
Les rôles Entra ID et Azure sont grossièrement catégorisés en différents niveaux de tier. Cette catégorisation influence les scores d'impact des objets assignés à ces rôles.
L'objectif est d'attribuer un score d'impact plus élevé aux utilisateurs disposant de rôles plus puissants (par ex., Administrateur global) par rapport aux utilisateurs disposant de rôles moins critiques (par ex., Lecteur global), même si les deux sont considérés comme des rôles privilégiés par Microsoft.
<details>
<summary>Rôles Entra ID</summary>
| Nom du rôle | Niveau de tier | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Rôles Azure</summary>
EntraFalcon utilise des évaluations sélectionnées pour les rôles listés ci-dessous. Lorsqu'un rôle intégré ou personnalisé référencé n'a pas d'évaluation sélectionnée, EntraFalcon dérive un tier à partir de ses permissions. Si une restriction ne peut pas être prouvée à partir des permissions ou conditions disponibles, le rôle conserve l'évaluation la plus prudente et la plus risquée.
Les impacts de base sont Tier-0 `300`, Tier-1 `100`, Tier-2 `50`, Tier-3 `10`, et inconnu `50`. Certains ID de rôles Tier-1 à fort impact sélectionnés utilisent une base de `125`. Le contexte est appliqué ensuite, et les niveaux d'exposition résultants sont Moyen `50+`, Élevé `80+`, et Critique `200+`.
EntraFalcon ajuste l'impact de base à l'aide de trois types de contexte :
- **Portée :** Les attributions couvrant la racine du tenant, les groupes d'administration ou les abonnements ont plus d'impact que les attributions sur un groupe de ressources ou une ressource individuelle.
- **Environnement :** Les modèles de nommage courants tels que `prod`, `prd`, `dev`, `test` et `uat` aident à distinguer les environnements. Une production probable augmente le score, une non-production probable le diminue, et les noms mixtes ou inconnus sont traités de manière neutre.
- **Ressources :** Les portées plus larges reçoivent plus de poids. Une ressource individuelle compte pour un, tandis qu'un groupe de ressources, un abonnement ou un groupe d'administration confirmé vide reçoit un score inférieur.
Ce modèle aide à prioriser les attributions de rôles Azure à examiner. Si les informations de portée ou d'inventaire sont manquantes ou incomplètes, EntraFalcon conserve cette partie du score neutre au lieu de supposer un impact plus faible.| Nom du rôle | Niveau de tier | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
---
[Read more](https://github.com/compasssecurity/entrafalcon)
