 coleleavitt/aamva-pdf417-vulnerability-research
Recherche sur les vulnérabilités systémiques de validation PDF417 dans les systèmes d'identification conformes à l'AAMVA (CVE-2025-31336, CVE-2025-31337, scr1841160)

Ce dépôt contient une recherche de sécurité complète documentant des vulnérabilités critiques dans les systèmes de validation de codes-barres PDF417 conformes à la norme AAMVA, affectant les identifiants gouvernementaux, les solutions d'entreprise et les applications grand public.
La recherche comprend une preuve de concept (PoC) entièrement fonctionnelle démontrant des failles systémiques dans la manière dont les systèmes de vérification d'identité traitent les codes-barres des permis de conduire.
IMPORTANT : Ce code est fourni uniquement à des fins de recherche en sécurité. Consultez le fichier LICENSE.md pour les utilisations autorisées.
Cette recherche a été menée conformément à :
Cette recherche démontre des vulnérabilités attribuées :
Score de base : 10,0 (Critique)
Vecteur : AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
Analyse détaillée :
Exemple d'exploitation :```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## Historique de coordination et résumé des réponses des éditeurs
### Calendrier de divulgation
- **22 mars 2025** : Demande initiale de CVE soumise à MITRE
- **25 mars 2025** : Soumission de preuve de concept à IDScan.net et accusé de réception
- **28 mars 2025** : Accusé de réception de la vulnérabilité par TokenWorks
- **3 avril 2025** : Cas VU#396042 ouvert officiellement sur VINCE de la CISA
- **9-16 avril 2025** : Discussions techniques approfondies avec les éditeurs concernés
- **18 juin 2025** : Décision de clôture du cas par la CISA (classé comme « risque compris »)
- **1er juillet 2025** : Divulgation publique après une période de coordination prolongée
### Réponses des éditeurs et désaccords techniques
#### IDScan.net (Joshua Sheetz, CISO/VP Engineering)
**Réponse initiale** : *« Après enquête, il semble que vous spoofiez simplement les données du code-barres. C'est une norme courante. »*
**Position technique** :
- Ils ont affirmé que leur analyseur « se contente de lire les données » et n’est pas responsable de la validation
- Ils ont soutenu que des valeurs impossibles (individus âgés de 524 ans) sont acceptables dans un « analyseur »
- Ils ont minimisé les vulnérabilités spécifiques à l’implémentation en les attribuant aux limites de la norme AAMVA
- Ils ont contredit leurs propres arguments marketing concernant des « centaines de contrôles de sécurité algorithmiques »
**Écart entre le marketing et la réalité** :
- Le site VeriScan promet une « Détection de fausses pièces d’identité / Authentification d’identité »
- Il prétend « détecter les fausses pièces d’identité » et effectuer des « contrôles de sécurité »
- L’analyse technique a révélé une validation minimale allant au-delà de la conformité au format
#### Réponse de TokenWorks
- A reconnu le problème comme un « problème d’implémentation du DMV »
- A minimisé la responsabilité de l’éditeur concernant la validation cryptographique
- Aucun calendrier de correction fourni
#### Décision de la CISA (18 juin 2025)
**Détermination finale** : *« La CISA a décidé qu’il ne s’agit pas d’une vulnérabilité car c’est un risque compris dans la norme AAMVA DL. »*
**Analyse technique de la position de la CISA** :
Cette décision semble confondre les limites de la norme avec les vulnérabilités spécifiques à l’implémentation. La recherche a documenté des problèmes techniques distincts :
1. **Classification de vulnérabilité multicouche** :
- **Couche 1** : Déficiences cryptographiques de la norme AAMVA (reconnues)
- **Couche 2** : Échecs de validation spécifiques à l’implémentation (rejetés par la CISA)
- **Couche 3** : Écart entre les arguments marketing et les capacités réelles de sécurité (non traité)
2. **Problèmes spécifiques à l’implémentation documentés** :
- **CWE-20 (Validation incorrecte des entrées)** : Acceptation de valeurs physiologiquement impossibles
- **CWE-345 (Vérification insuffisante de l’authenticité des données)** : Aucun contrôle cryptographique
- **CWE-770 (Allocation de ressources sans limites)** : Aucune limitation de débit
- **CWE-841 (Mauvaise application du workflow comportemental)** : Aucune détection de schéma
## Preuve de concept : éléments de validation
### Contournement de l’application gouvernementale Missouri ShowMeID
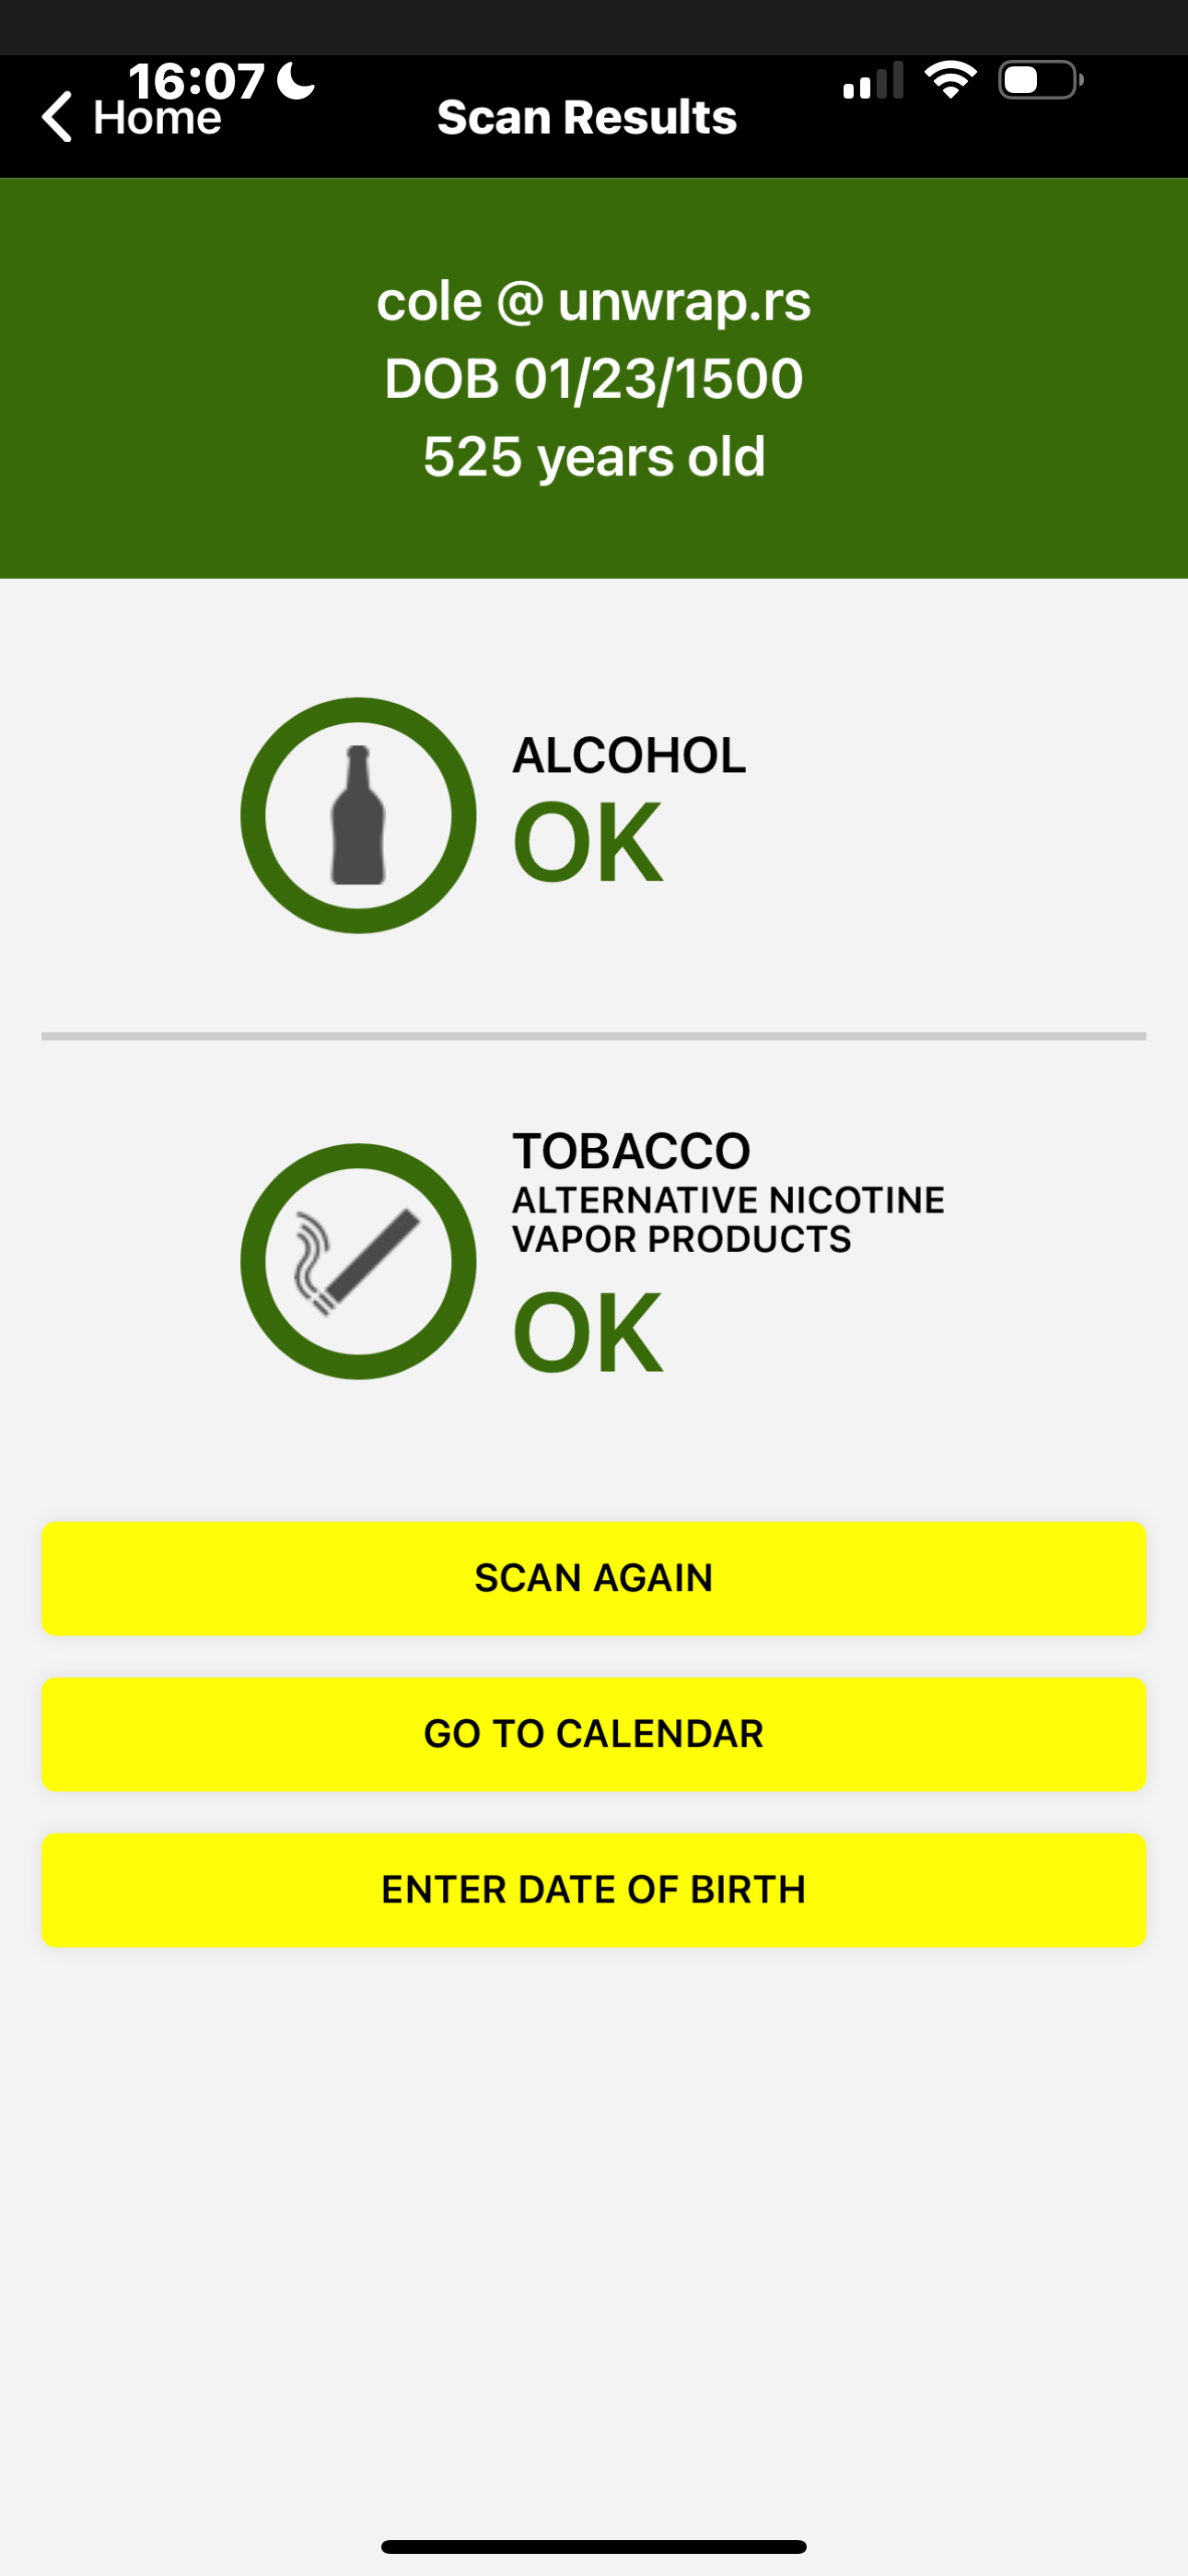 Preuve de contournement de ShowMeID du Missouri```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
Impact : Contournement complet de l'application officielle de vérification d'identité du gouvernement du Missouri, démontrant des vulnérabilités systémiques dans les systèmes de vérification d'identité au niveau des États.
