
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Fold8-Ultra-Root-F976N — Installateur KernelSU en un clic pour le Galaxy Z Fold 8 Ultra (SM-F976N / q8q) utilisant l'exploit late-load CVE-2026-43499 via Shizuku. Prend en charge F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5 | Kitploit
Outils/GitHubGitHub/coey0814/fold8-ultra-root-f976n
Sécurité AndroidEscalade de PrivilègesMécanismes de PersistanceExploitationPentesting d'Applications MobilesPost-ExploitationSécurité MobileSécurité Matériel et IoT

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Développement de Charges Utiles
GitHubcoey0814/fold8-ultra-root-f976n

Fold8-Ultra-Root-F976N

Installateur KernelSU en un clic pour le Galaxy Z Fold 8 Ultra (SM-F976N / q8q) utilisant l'exploit late-load CVE-2026-43499 via Shizuku. Prend en charge F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5

Voir le dépôt
12il y a 1 jourPas encore vérifié

Fold8-Ultra-Root-F976N

한국어 · English

Fold8 Ultra Root icon

Outil d'installation KernelSU en un clic pour le Samsung Galaxy Z Fold8 Ultra (SM-F976N, nom de code q8q).
Exécute l'exploit late-load CVE-2026-43499 via Shizuku.

Télécharger le dernier APK

⚠️ Avertissement

I am not responsible for bricked phones. — Je ne suis pas responsable des téléphones brickés.

  • Cet outil utilise une méthode de root temporaire (late-load) qui ne flashe pas les partitions, donc il ne déclenche pas le bit de garantie KNOX.
  • Cependant, si le firmware ne correspond pas ou si l'exécution se passe mal, cela peut entraîner une impossibilité de démarrer (brick). Exécutez-le uniquement sur un appareil vous appartenant, et uniquement avec les firmwares pris en charge ci-dessous.
  • Tant que le root est actif, certaines applications (bancaires, gouvernementales, DRM, etc.) peuvent détecter le root et refuser de s'exécuter (désactivé au redémarrage).
  • Sans garantie. Toute responsabilité liée à l'utilisation incombe à l'utilisateur.
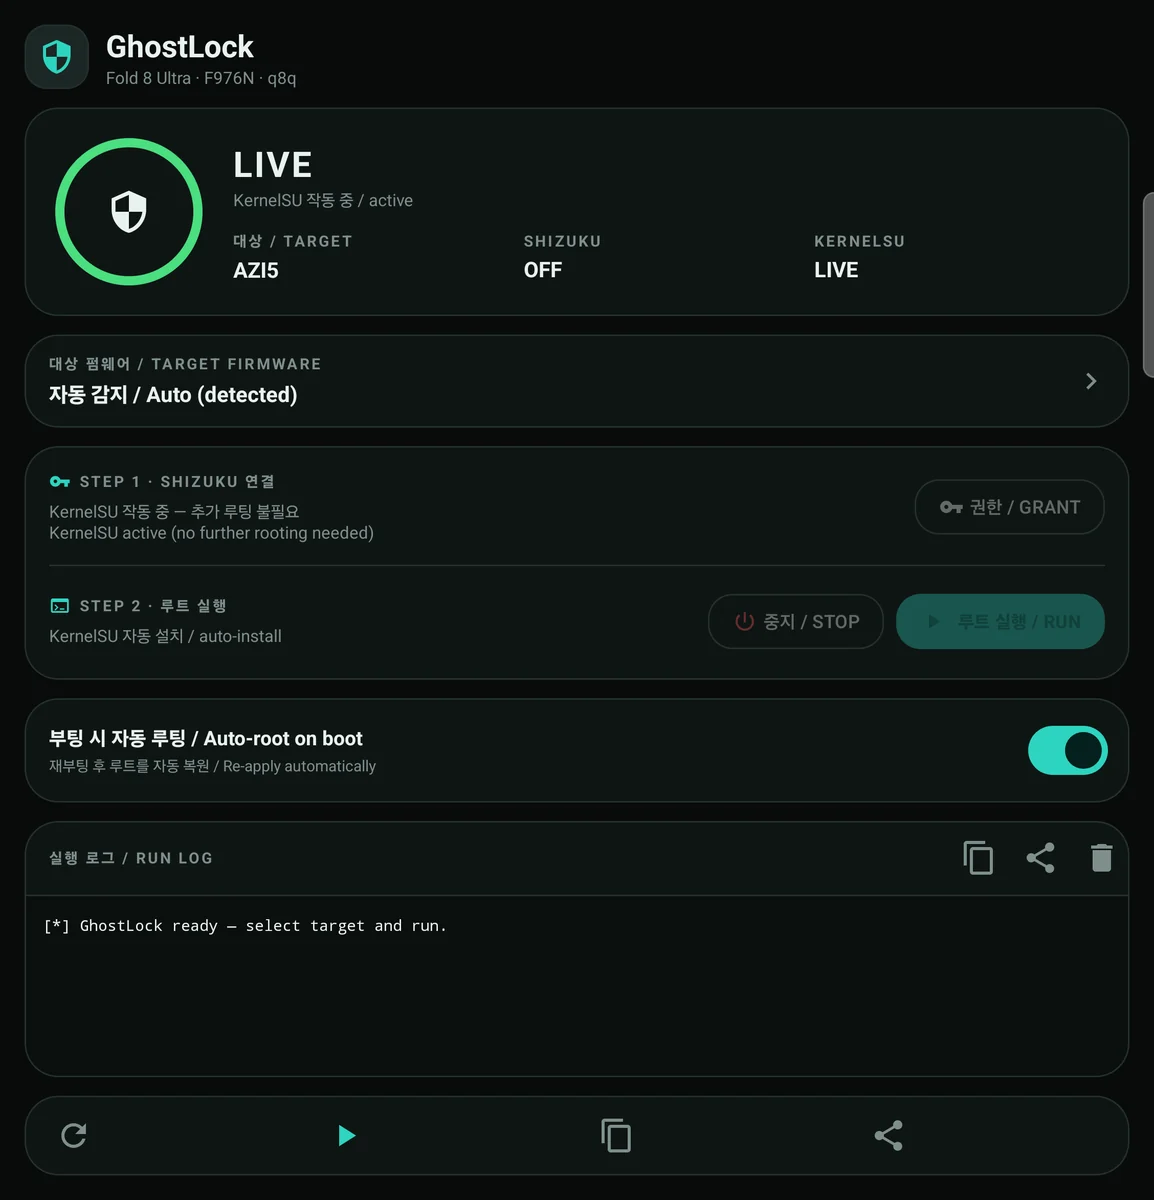
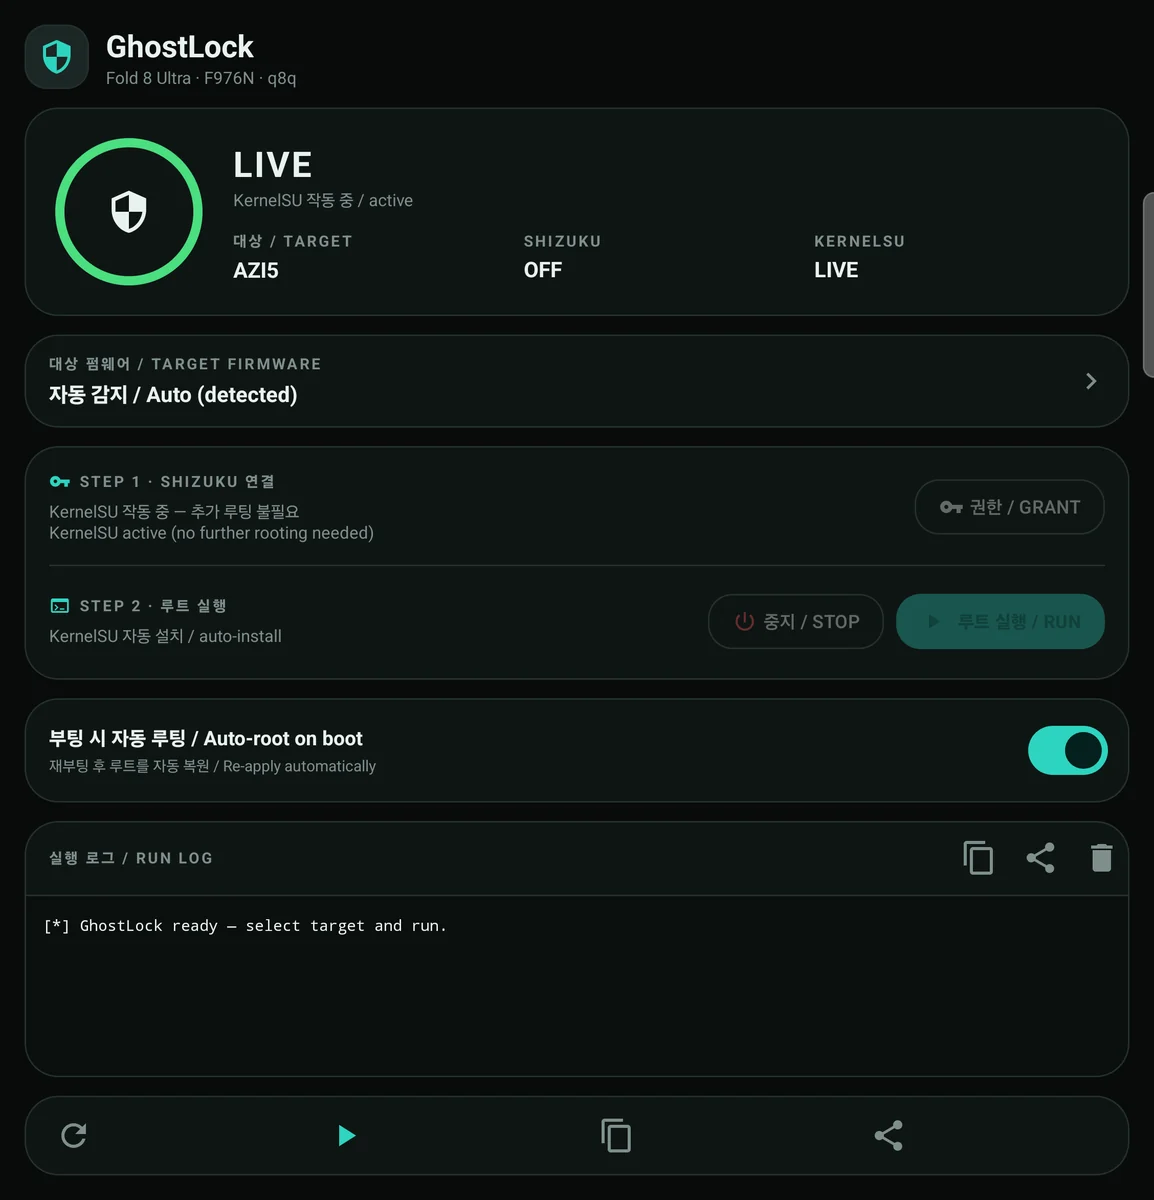
Captures d'écran

Capture d'écran de l'application


Firmwares pris en charge

L'application détecte automatiquement le firmware en cours d'exécution via Build.FINGERPRINT / Build.DISPLAY / Build.ID et sélectionne le payload approprié. Une sélection manuelle est également possible dans la carte TARGET FIRMWARE.

Prérequis

  • Un Galaxy Z Fold8 Ultra SM-F976N (q8q) avec un firmware pris en charge
  • Shizuku installé et en cours d'exécution (le débogage sans fil / mode adb suffit)
  • L'application KernelSU Manager — elle n'est pas incluse dans cette application, vous devez donc l'installer séparément (environnement de test : v3.3.0). Nécessaire pour utiliser le root après le chargement des modules.
  • Cette application ne flashe/modifie pas les partitions et charge le module KernelSU à l'exécution. Il faut donc réappliquer le root après un redémarrage (automatique si l'auto-root est activé).

Utilisation

  1. Installez d'abord l'application KernelSU Manager (elle n'est pas incluse dans cette application).
  2. Installez l'APK de cette application depuis les Releases
  3. Lancez Shizuku (appairage du débogage sans fil) puis ouvrez cette application
  4. Onglet GRANT PERMISSION → accordez la permission Shizuku. L'anneau passe à READY.
  5. Onglet RUN EXPLOIT. Les logs s'affichent et, en cas de succès, l'anneau passe à LIVE (KernelSU en fonctionnement).
  6. Ouvrez KernelSU Manager pour accorder le root aux applications.

Auto-root au démarrage

Si vous activez Auto-root on boot, après un redémarrage un service au premier plan attend Shizuku jusqu'à 5 minutes puis réapplique le root une fois par démarrage. Si KernelSU est déjà chargé, il ne le réexécute pas et passe son tour.

Remarques et limitations

  • Jusqu'à 3 tentatives par essai (intervalle de 60 secondes), surveillance logcat de 60 secondes par tentative, et interruption en cas de détection de redémarrage.
  • Sur cette ROM, une application sans privilèges ne peut pas lire /proc/modules, donc la détection de KernelSU fonctionne via Shizuku (ou su si le root a été accordé à cette application par KernelSU). Sans Shizuku, la détection LIVE est impossible.
  • N'en exécutez qu'un seul à la fois (verrou d'exécution global).

Informations complémentaires

  • Stabilité : le taux de réussite est plutôt élevé par rapport au root temporaire de la série S25. En général, cela réussit en 1 à 3 tentatives. Il arrive parfois qu'un redémarrage survienne quelques minutes après le root ; il suffit alors de le relancer.
  • Si vous utilisez LSPosed : la combinaison suivante est recommandée.
    • NeoZygisk-PostBoot 2.3+
    • LSPosed 2.2.0
  • Masquer le root pour les applications bancaires/boursières : HMA-OSS est recommandé.

Compilation

Prérequis : JDK 17, Android SDK 34 (NDK non nécessaire — les payloads sont des assets précompilés).

root@kitploit:~
JAVA_HOME=/path/to/jdk-17 ./gradlew :app:assembleRelease
# sortie : app/build/outputs/apk/release/app-release.apk

local.properties et les clés de signature ne sont volontairement pas commités. Pour effectuer une compilation de release, spécifiez sdk.dir avec votre propre SDK, et créez votre propre clé ou utilisez la signature debug. L'APK distribué est signé avec la testkey AOSP (alias testkey, mot de passe android), ce qui permet une installation par écrasement direct au-dessus d'une compilation existante signée avec la testkey.

Intégrité des assets inclus (SHA-256)

Crédits

Ce projet ne pourrait pas exister sans les projets open source suivants.

  • YuKongA/ghostlock-app — application GhostLock (base UI/logique, Apache-2.0)
  • diabl0w/ghostlock-q8q — payload d'exploit q8q
  • NebuSec/CyberMeowfia · polygraphene/CyberMeowfia — recherche originale sur CVE-2026-43499
  • tiann/KernelSU — KernelSU (GPL-3.0)
  • RikkaApps/Shizuku — Shizuku (Apache-2.0)
  • BuSung-dev/Root-My-Galaxy — référence pour la structure du projet / les releases
  • kuuky29/UniRoot — référence pour la fonctionnalité d'auto-root au démarrage (auto-root on boot)

Pour plus de détails, voir NOTICE.

Licence

Distribué sous Apache License 2.0. Voir LICENSE.

Le binaire ksud inclus et le module noyau KernelSU suivent la GPL-3.0 (voir NOTICE).

Télécharger l’outil
RévisionPDAPayload d'exploitksud
rev1F976NKSU1AZGIpreload.soksud
rev2F976NKSS2AZH7preload-azh7.soksud-azh7
rev3F976NKSU3AZI5preload-azi5.soksud-azi5
AssetSHA-256 (début)
preload.so947099db3862efcc…
preload-azh7.so0408d45a1ba33701…
preload-azi5.sodb1b56b942ff03e6…
ksudc4830698accaa951…
ksud-azh7b140d354cffed359…
ksud-azi5784e4ea7ddee2f8c…