 coey0814/dirtyfrag-galaxy
Root KernelSU temporaire en un clic (late-load) pour Samsung Galaxy via DirtyFrag (CVE-2026-43284). Sans Shizuku/PC/ADB.

한국어 · English
Outil permettant d'appliquer un root temporaire en un clic (KernelSU late-load) sur les appareils Samsung Galaxy
via l'exploit DirtyFrag (CVE-2026-43284).
Sans Shizuku, PC ni ADB, l'application exécute directement l'exploit puis le late-load de KernelSU.
⚠️ Avertissement
I am not responsible for bricked phones. — Je ne suis pas responsable des téléphones brickés.
- Cet outil utilise une méthode de root temporaire (late-load) qui ne flashe pas les partitions, et ne déclenche donc pas le bit de garantie KNOX.
- Il fonctionne sur les noyaux vulnérables à DirtyFrag. Sur un noyau non vulnérable ou incompatible, il s'arrête à l'étape de vérification patch/primitive et ne passe pas à l'étape d'obtention du root.
- Exécutez-le uniquement sur un appareil vous appartenant.
- Tant que le root est actif, certaines applications (bancaires, gouvernementales, DRM, etc.) peuvent détecter le root et refuser de s'exécuter.
- Aucune garantie. Toute responsabilité liée à l'utilisation incombe à l'utilisateur.
Cette application sélectionne automatiquement le module noyau (KO) en fonction de la famille Android KMI (androidNN) + major.minor du noyau affichés par uname.
androidNNne correspond pas nécessairement au numéro de version Android visible par l'utilisateur ; il désigne la famille Android kernel/KMI affichée paruname -r.
Voici les résultats mesurés à ce jour.
| Appareil | Modèle | Noyau | Résultat |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ Succès (référence) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ Succès |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
major.minor du noyau, mais la présence et le bon fonctionnement effectifs des primitives noyau nécessaires à DirtyFrag.6.6.98-android15 et 6.12.58-android16, tandis que sur 6.1.157-android14 la primitive CBC s'est révélée être un NO-OP et n'a donc pas fonctionné.6.1 = corrigé, 6.6 = vulnérable.android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
Les KO correspondant aux KMI ci-dessus sont intégrés à l'application, mais leur fonctionnement n'est pas garanti sur tous les appareils/firmwares cibles.
Les modules ne peuvent être installés qu'après avoir obtenu le root. Il suffit de suivre l'ordre ci-dessous.
Une fois l'étape 4 terminée, l'application vérifie automatiquement les modules et, s'ils sont absents, affiche une notification « L'installation des modules est requise » (+ bouton « Ouvrir le manager »). Installez Zygisk-Next et LSPosed (zip) dans KernelSU Manager → Modules.
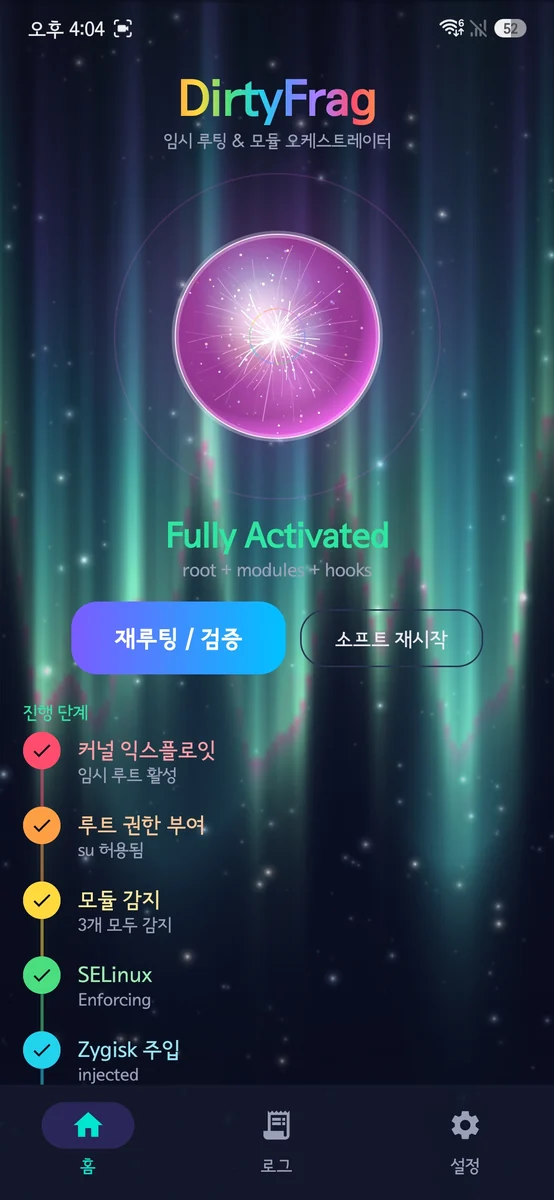
En revenant à l'application, ils sont détectés automatiquement (pas besoin de réappuyer sur [Root]). Une fois les modules prêts, une notification « Un soft reboot est nécessaire (pour le bon fonctionnement de LSPosed) » apparaît.
Appuyez sur [Soft reboot maintenant] dans la notification, ou sur Soft reboot depuis l'accueil de l'application. Une fois terminé, l'état passe à Fully Activated.
Si nécessaire, activez Root automatique au démarrage dans les paramètres pour que le root soit automatiquement réappliqué après un redémarrage.
En résumé : Root → installation des modules (guidée par notification) → détection automatique → soft reboot (notification/en un clic). Même sans modules, l'étape de root se déroule normalement, et l'application fournit notifications, indications et exécution en un clic au lieu d'un échec brutal.
