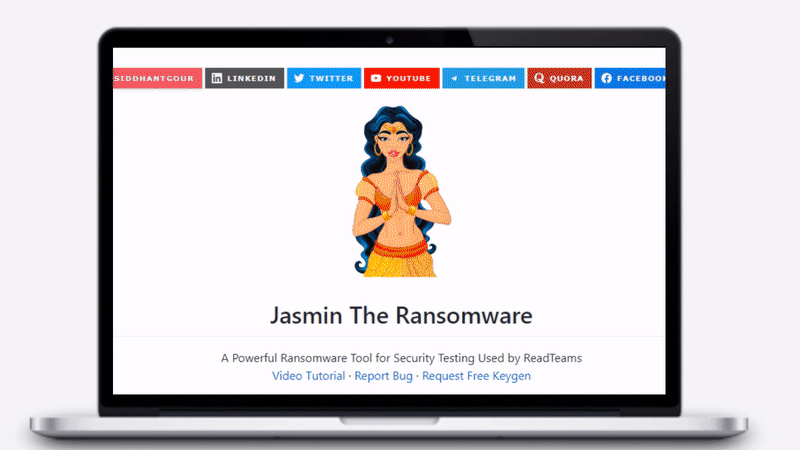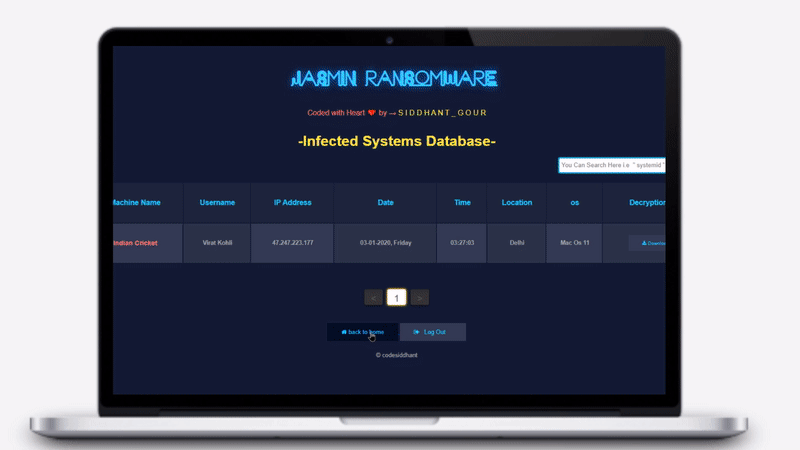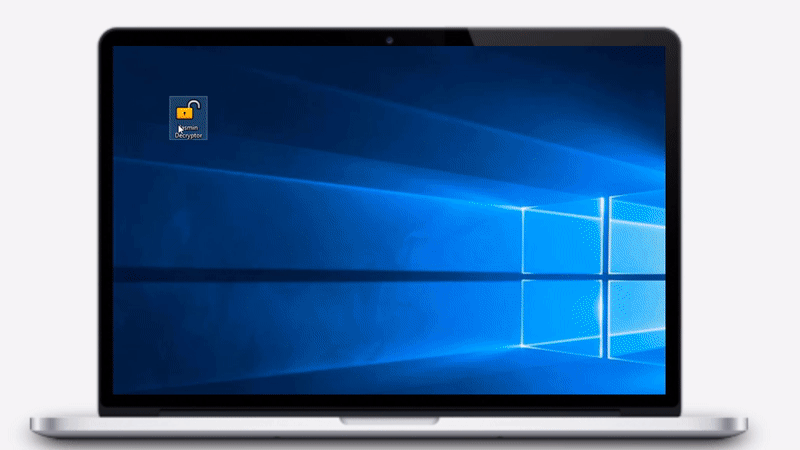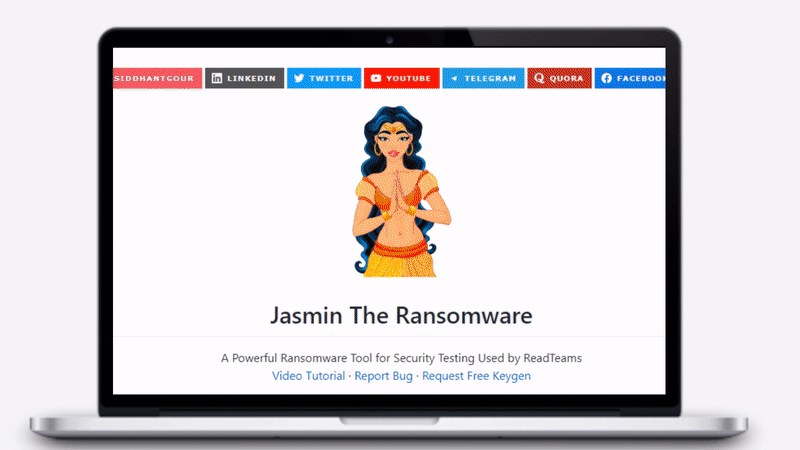

Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les chercheurs en sécurité à surmonter le risque d'attaques externes.

[![Siddhantgour][Instagram-shield]][Instagram-url] [![LinkedIn][linkedin-shield]][linkedin-url] [![Siddhantgour][Twitter-shield]][Twitter-url] [![Youtube][Youtube-shield]][Youtube-url] [![Telegram][Telegram-shield]][Telegram-url] [![Quora][Quora-shield]][Quora-url] [![Facebook][Facebook-shield]][Facebook-url]
Un puissant outil ransomware pour les tests de sécurité utilisé par les Red Teams
Tutoriel vidéo
·
Signaler un bug
·
Demander un keygen gratuit
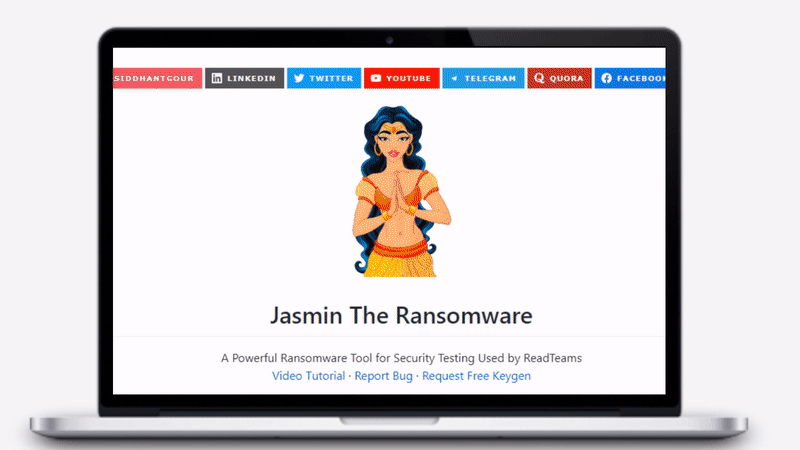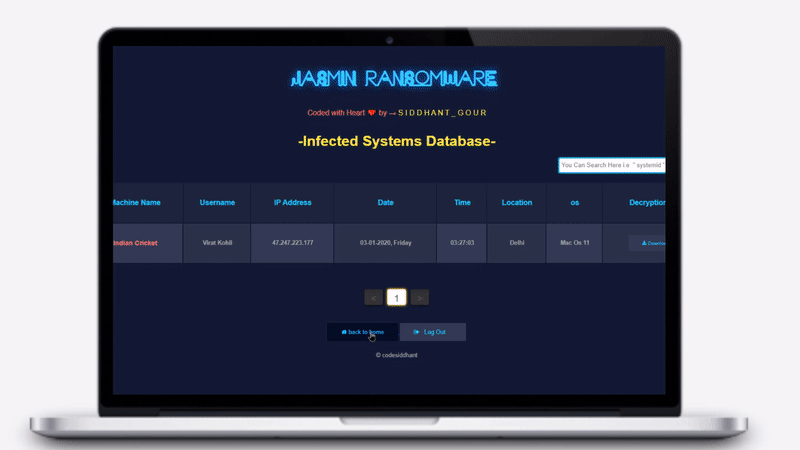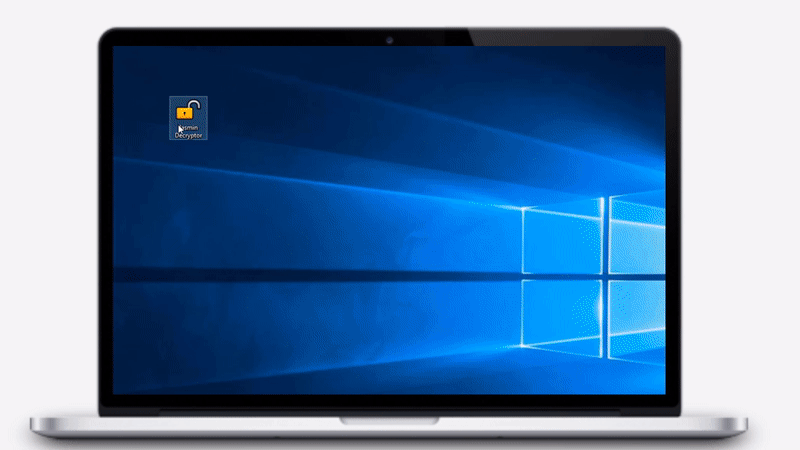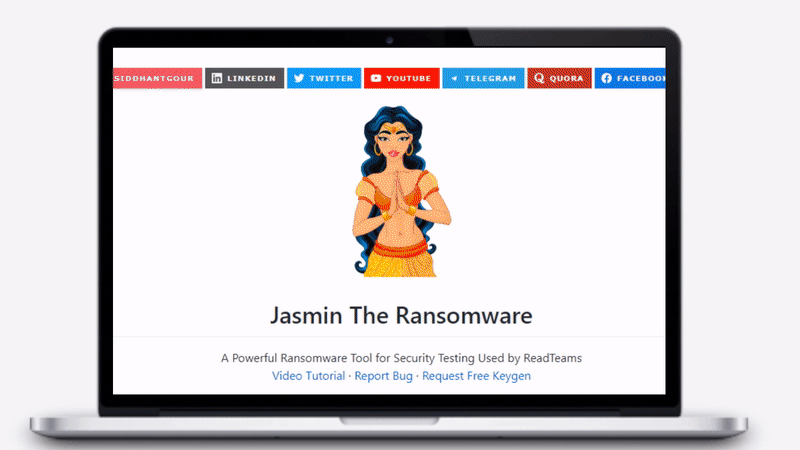
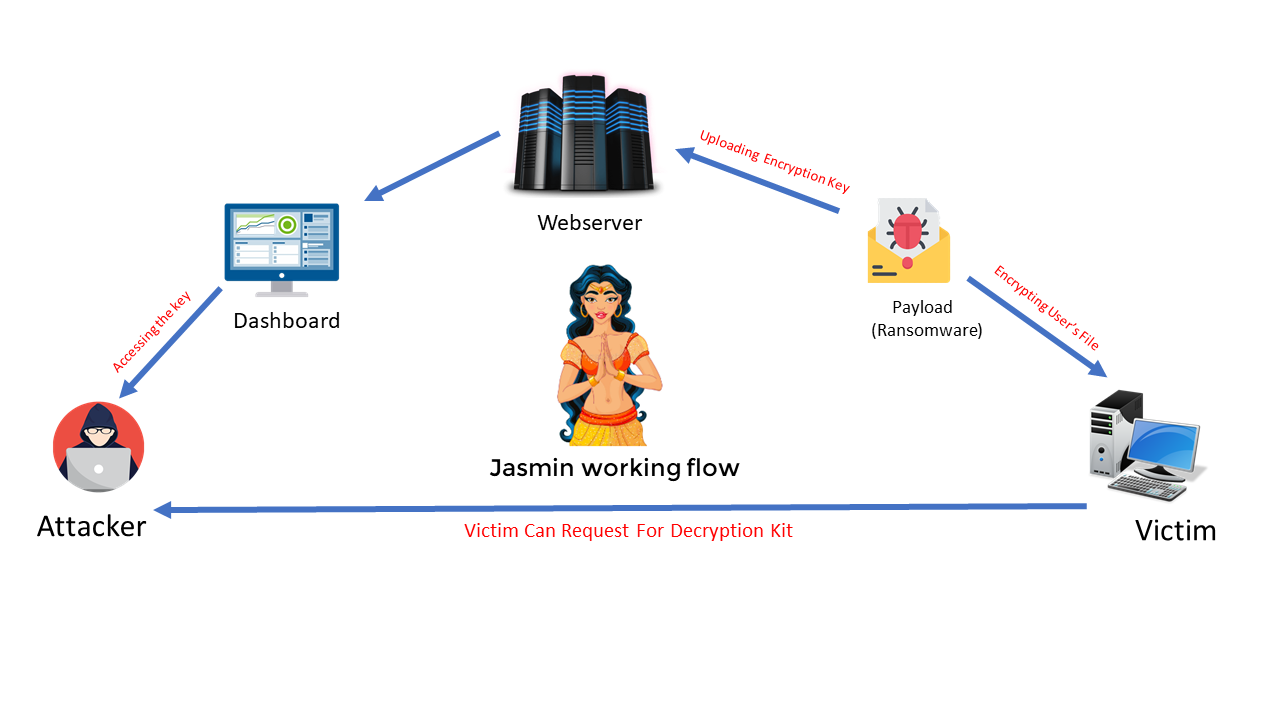
Jasmin est un ver ransomware d'un genre différent : nombre de vos documents, photos, vidéos, bases de données et autres fichiers importants ne sont plus accessibles car ils ont été chiffrés, et il devient impossible pour les utilisateurs d'accéder à leurs fichiers sans l'outil de déchiffrement et une clé valide.
Cet outil a été développé pour aider les Red Teams et les hackers éthiques à simuler une véritable attaque ransomware.
Il n'existe vraiment aucun raccourci pour ce genre de chose. Il ne suffit pas de savoir quels fichiers pourraient être chiffrés, et vous n'avez certainement pas besoin d'un outil pour vous le dire.
Ceci est un simulateur de ransomware qui peut chiffrer en toute sécurité certains fichiers de votre ordinateur, afin de vous permettre de vérifier si vos défenses fonctionnent réellement. Jasmin Ransomware est développé par le chercheur en sécurité siddhant gour.
Pourquoi utiliser Jasmin pour les tests de sécurité ?: ?:
[![Payload][c#-shield]][c#-url] [![Dashboard][bootstrap-shield]][bootstrap-url] [![Server][php-shield]][php-url] [![Database][mysql-shield]][mysql-url]
Visual Studio 2019 ou version ultérieure
Serveur Xampp (Windows) ou serveur LAMP (Linux)
Ngrok pour la redirection de ports
