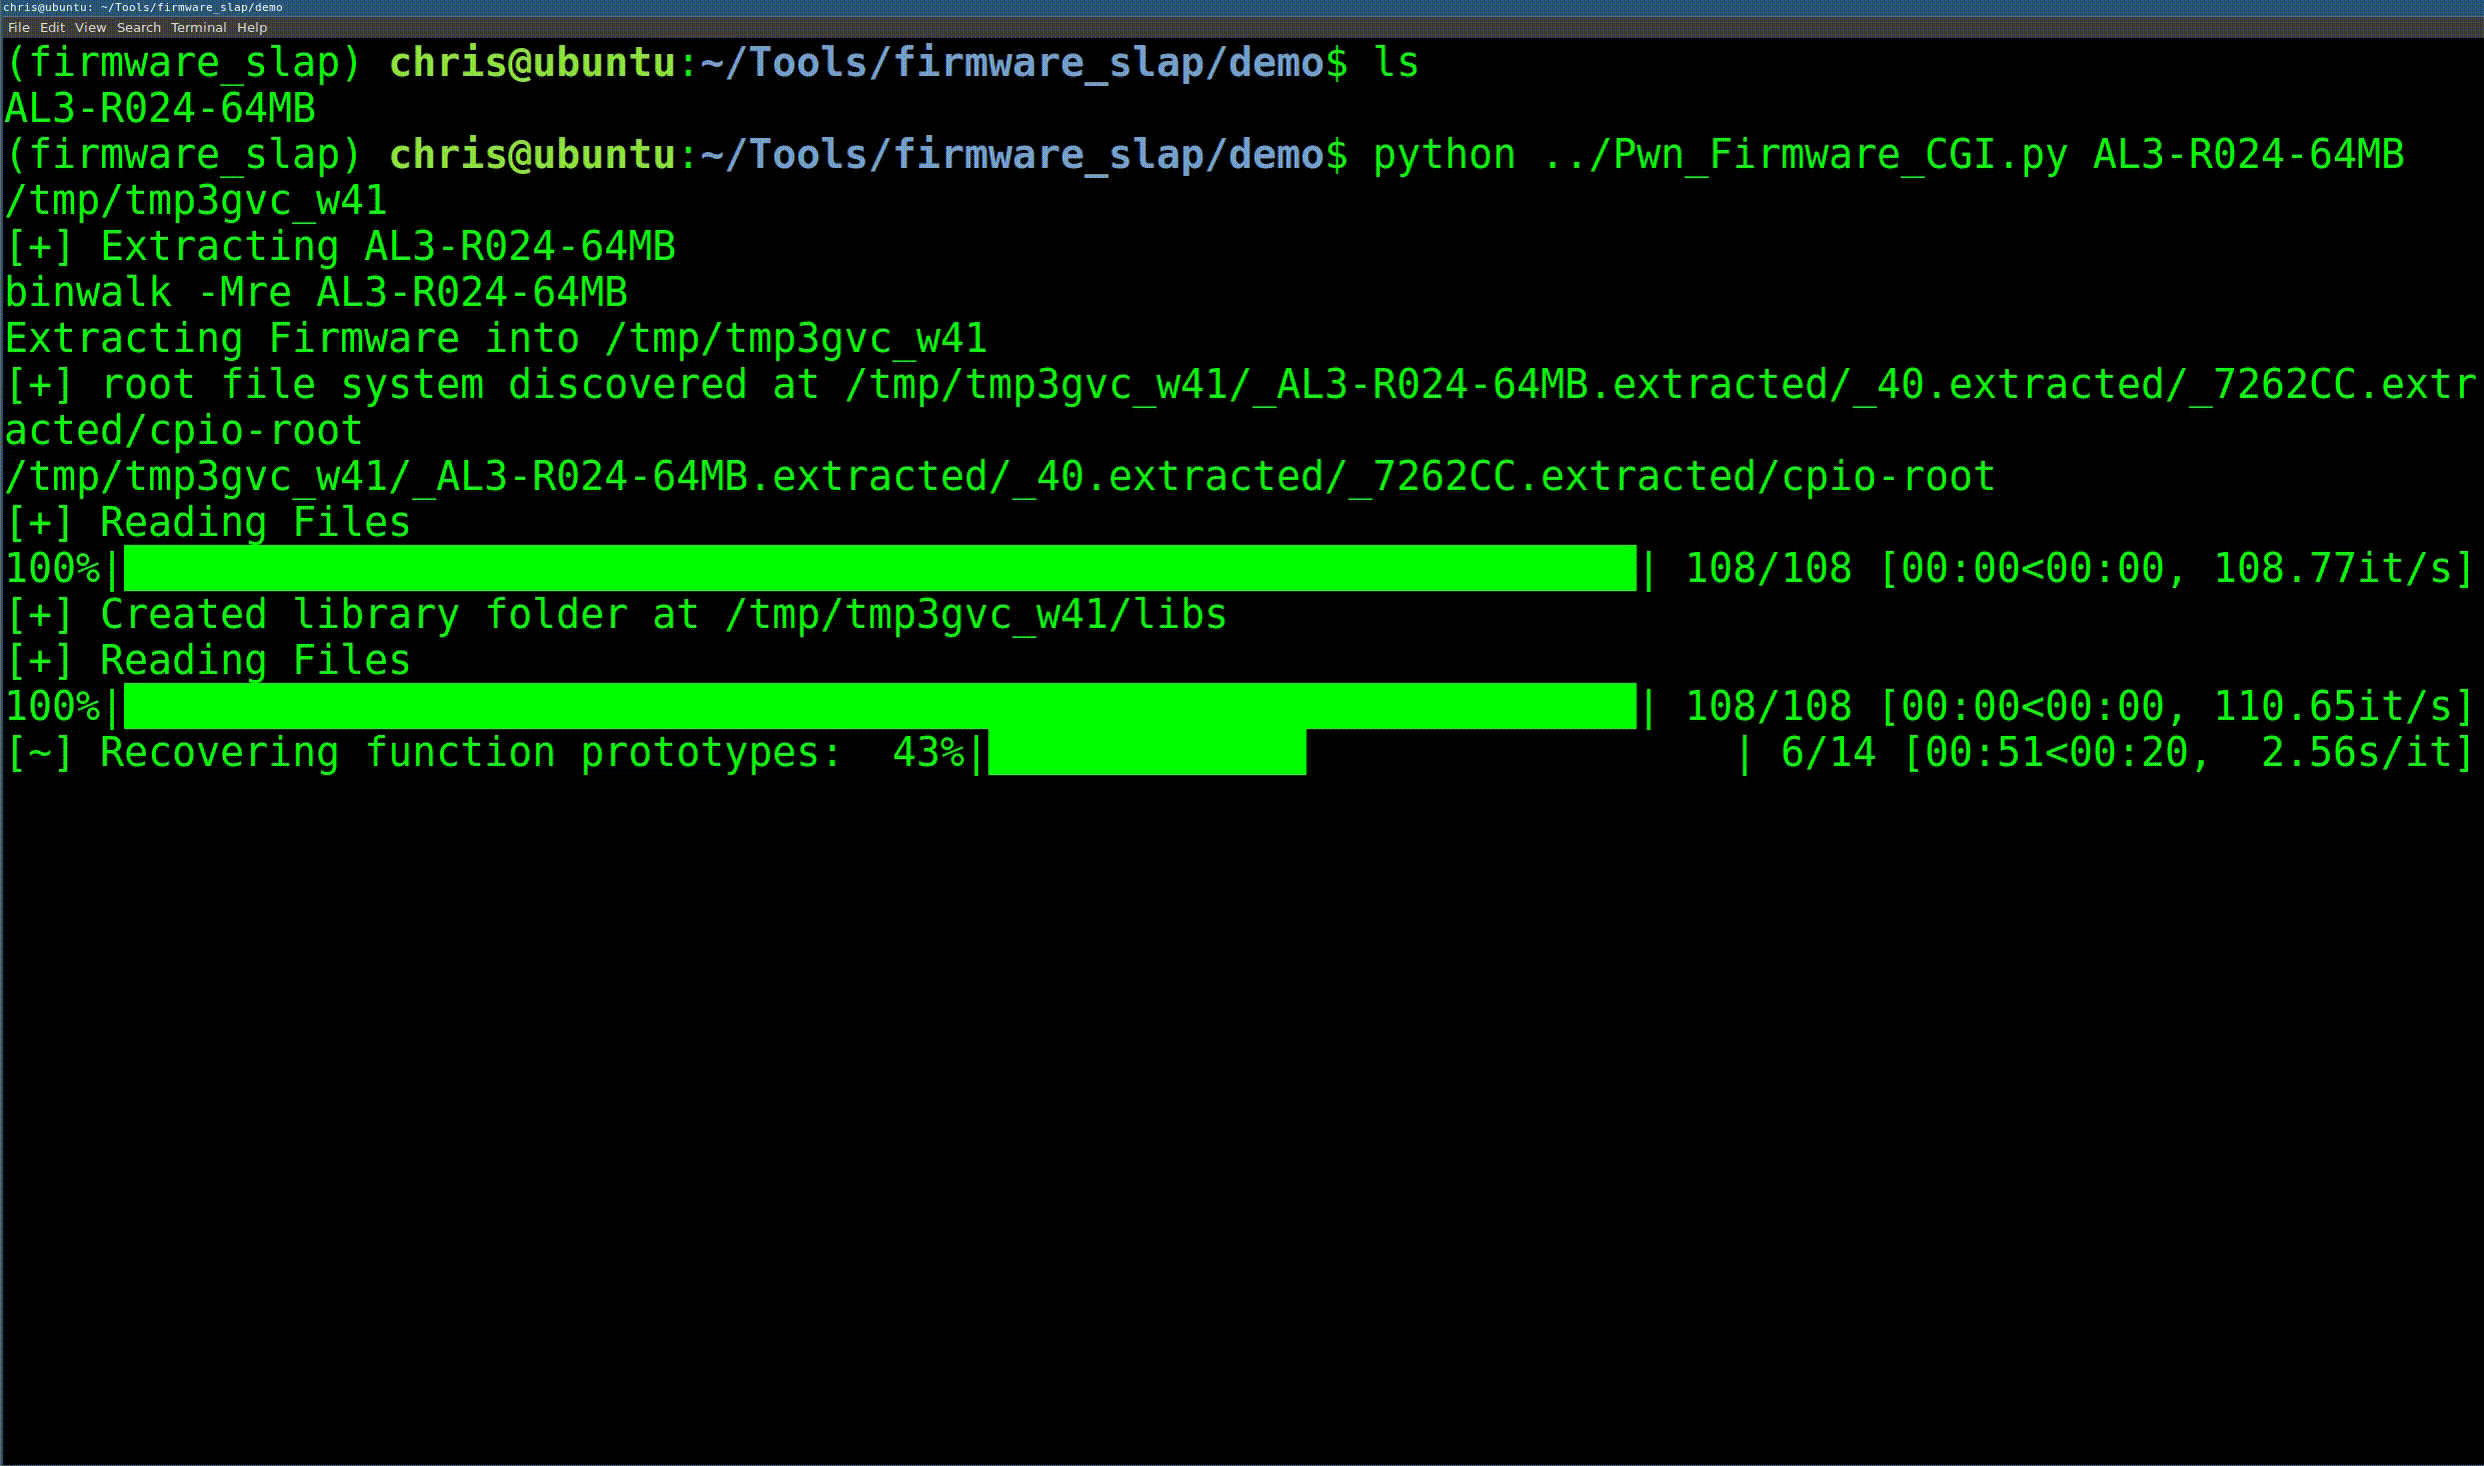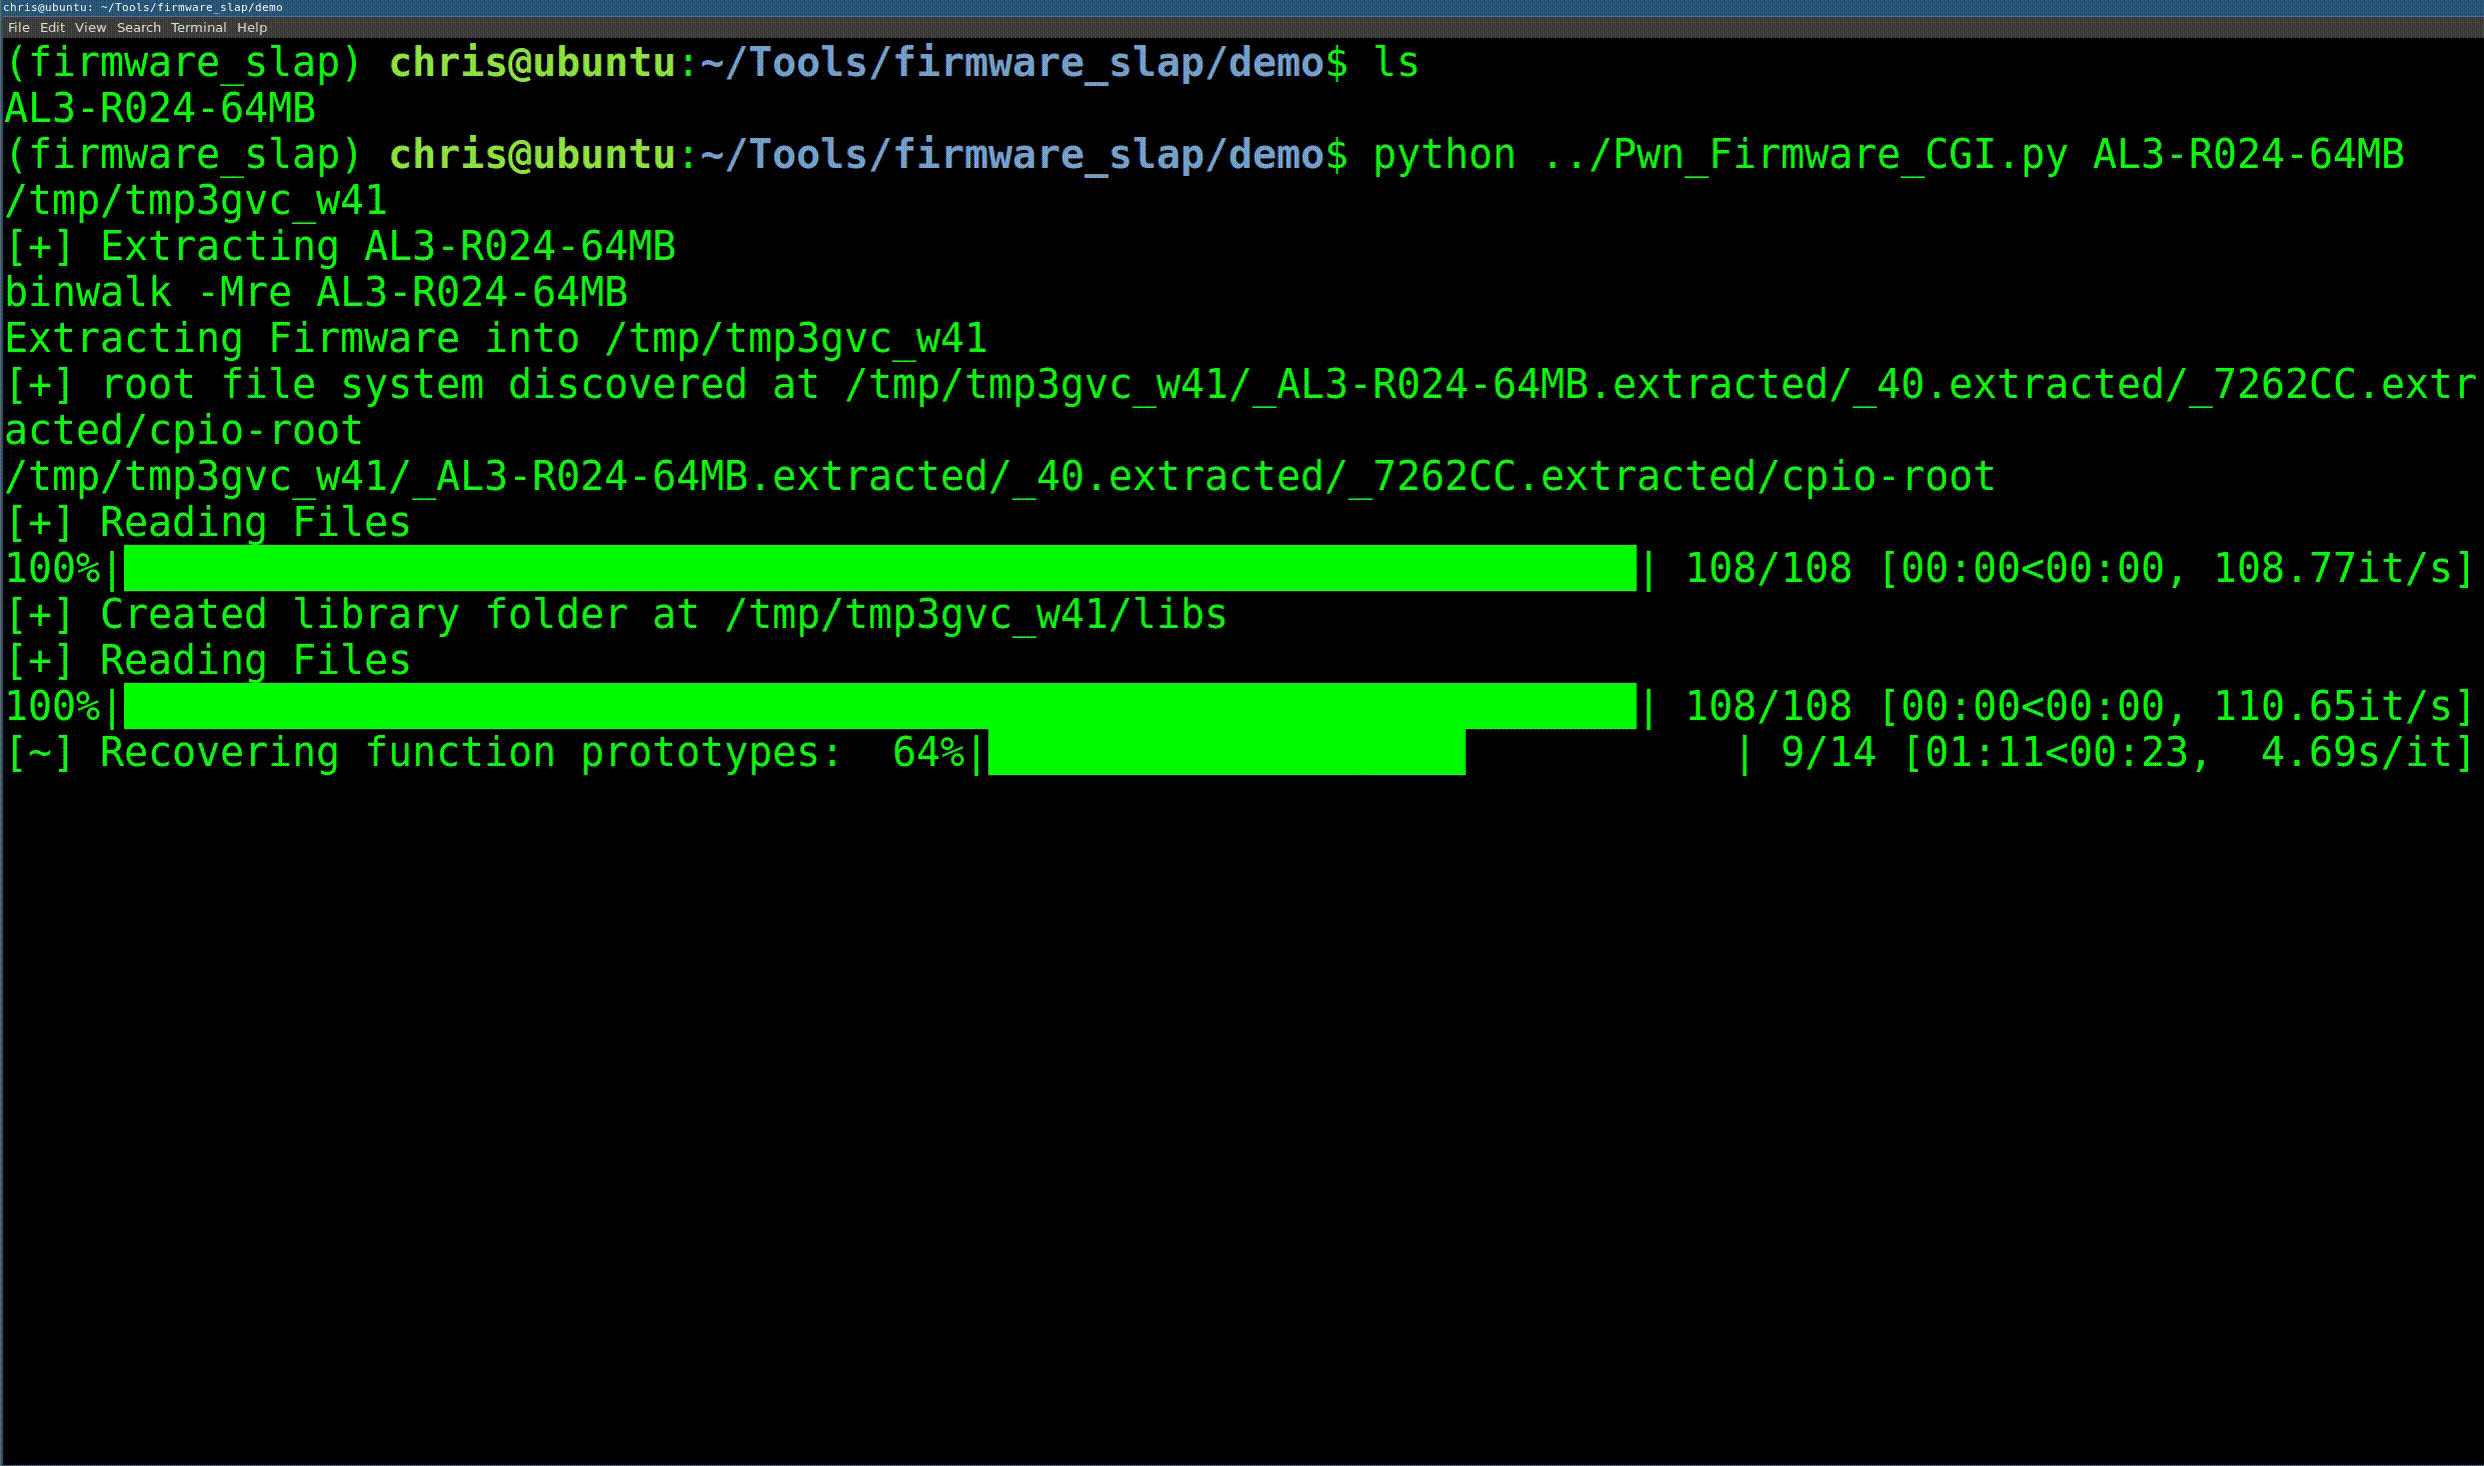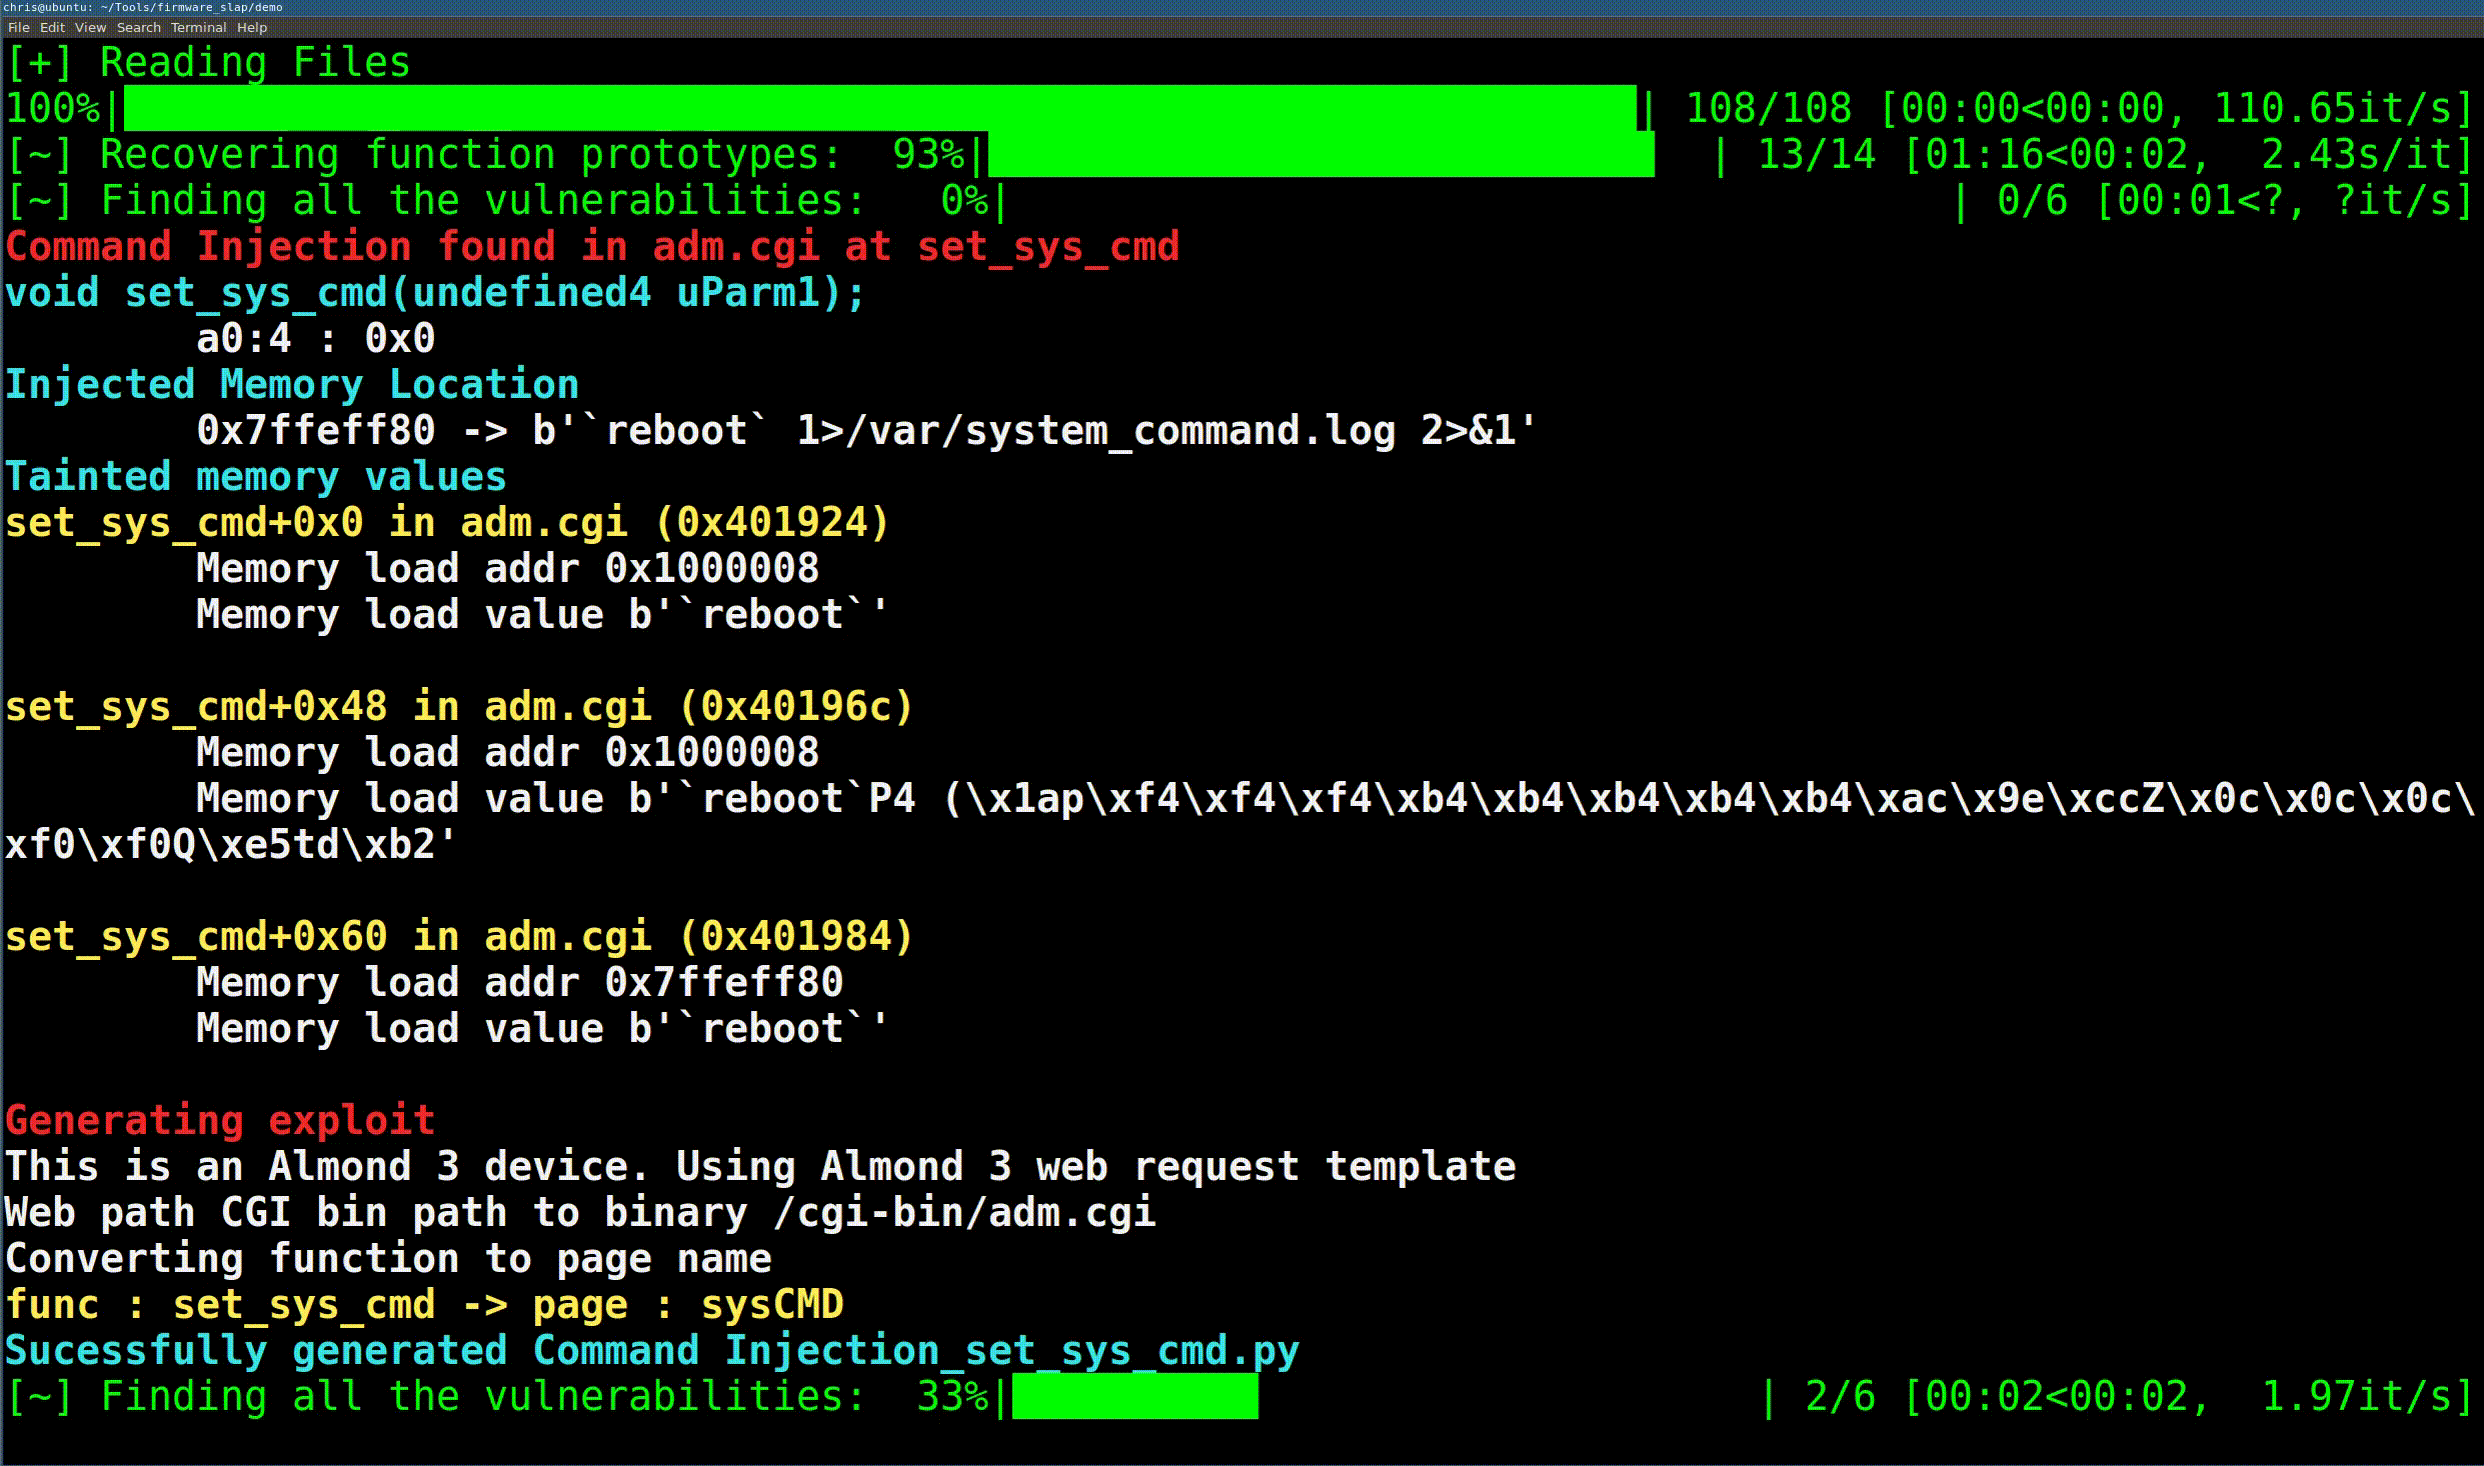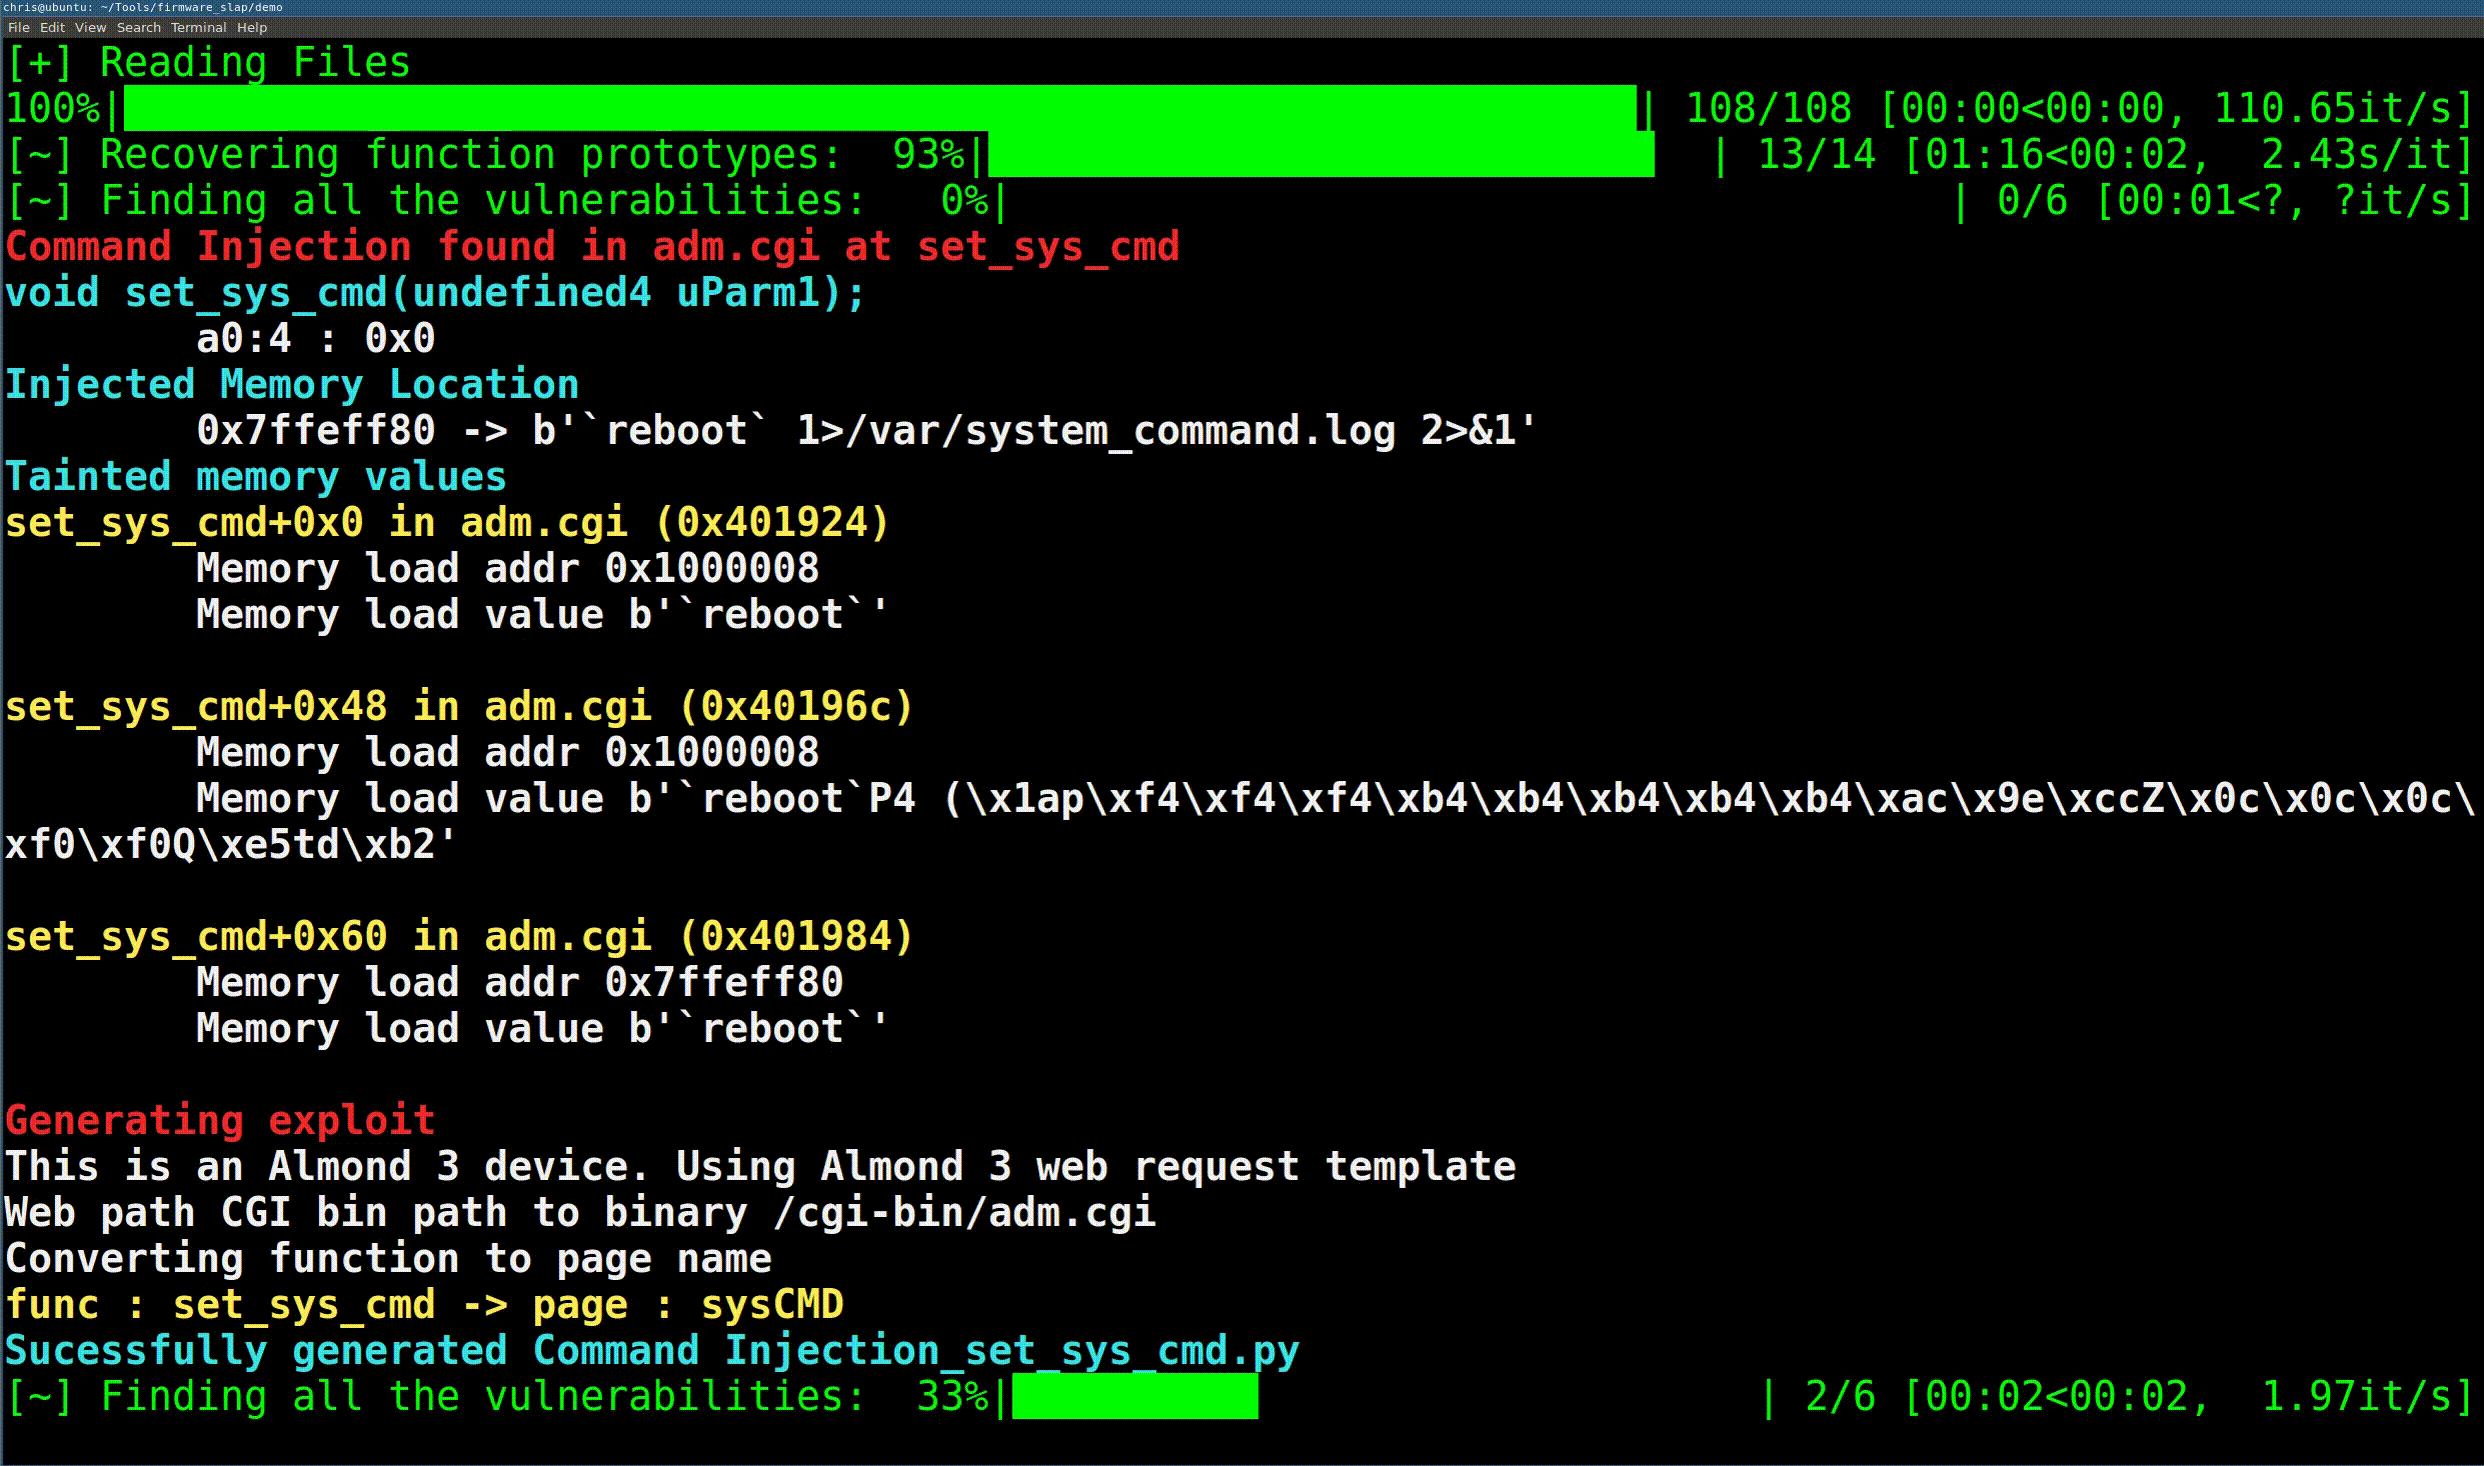
 christhecoolhut/firmware_slap
Découvrir des vulnérabilités dans le firmware grâce à l'analyse concolique et au regroupement de fonctions.

Firmware Slap combine l'analyse concolique avec le clustering de fonctions pour la découverte de vulnérabilités et la similarité de fonctions dans le firmware. Firmware Slap est construit comme une série de bibliothèques et exporte la plupart des informations sous forme de pickles ou JSON pour une intégration avec d'autres outils.
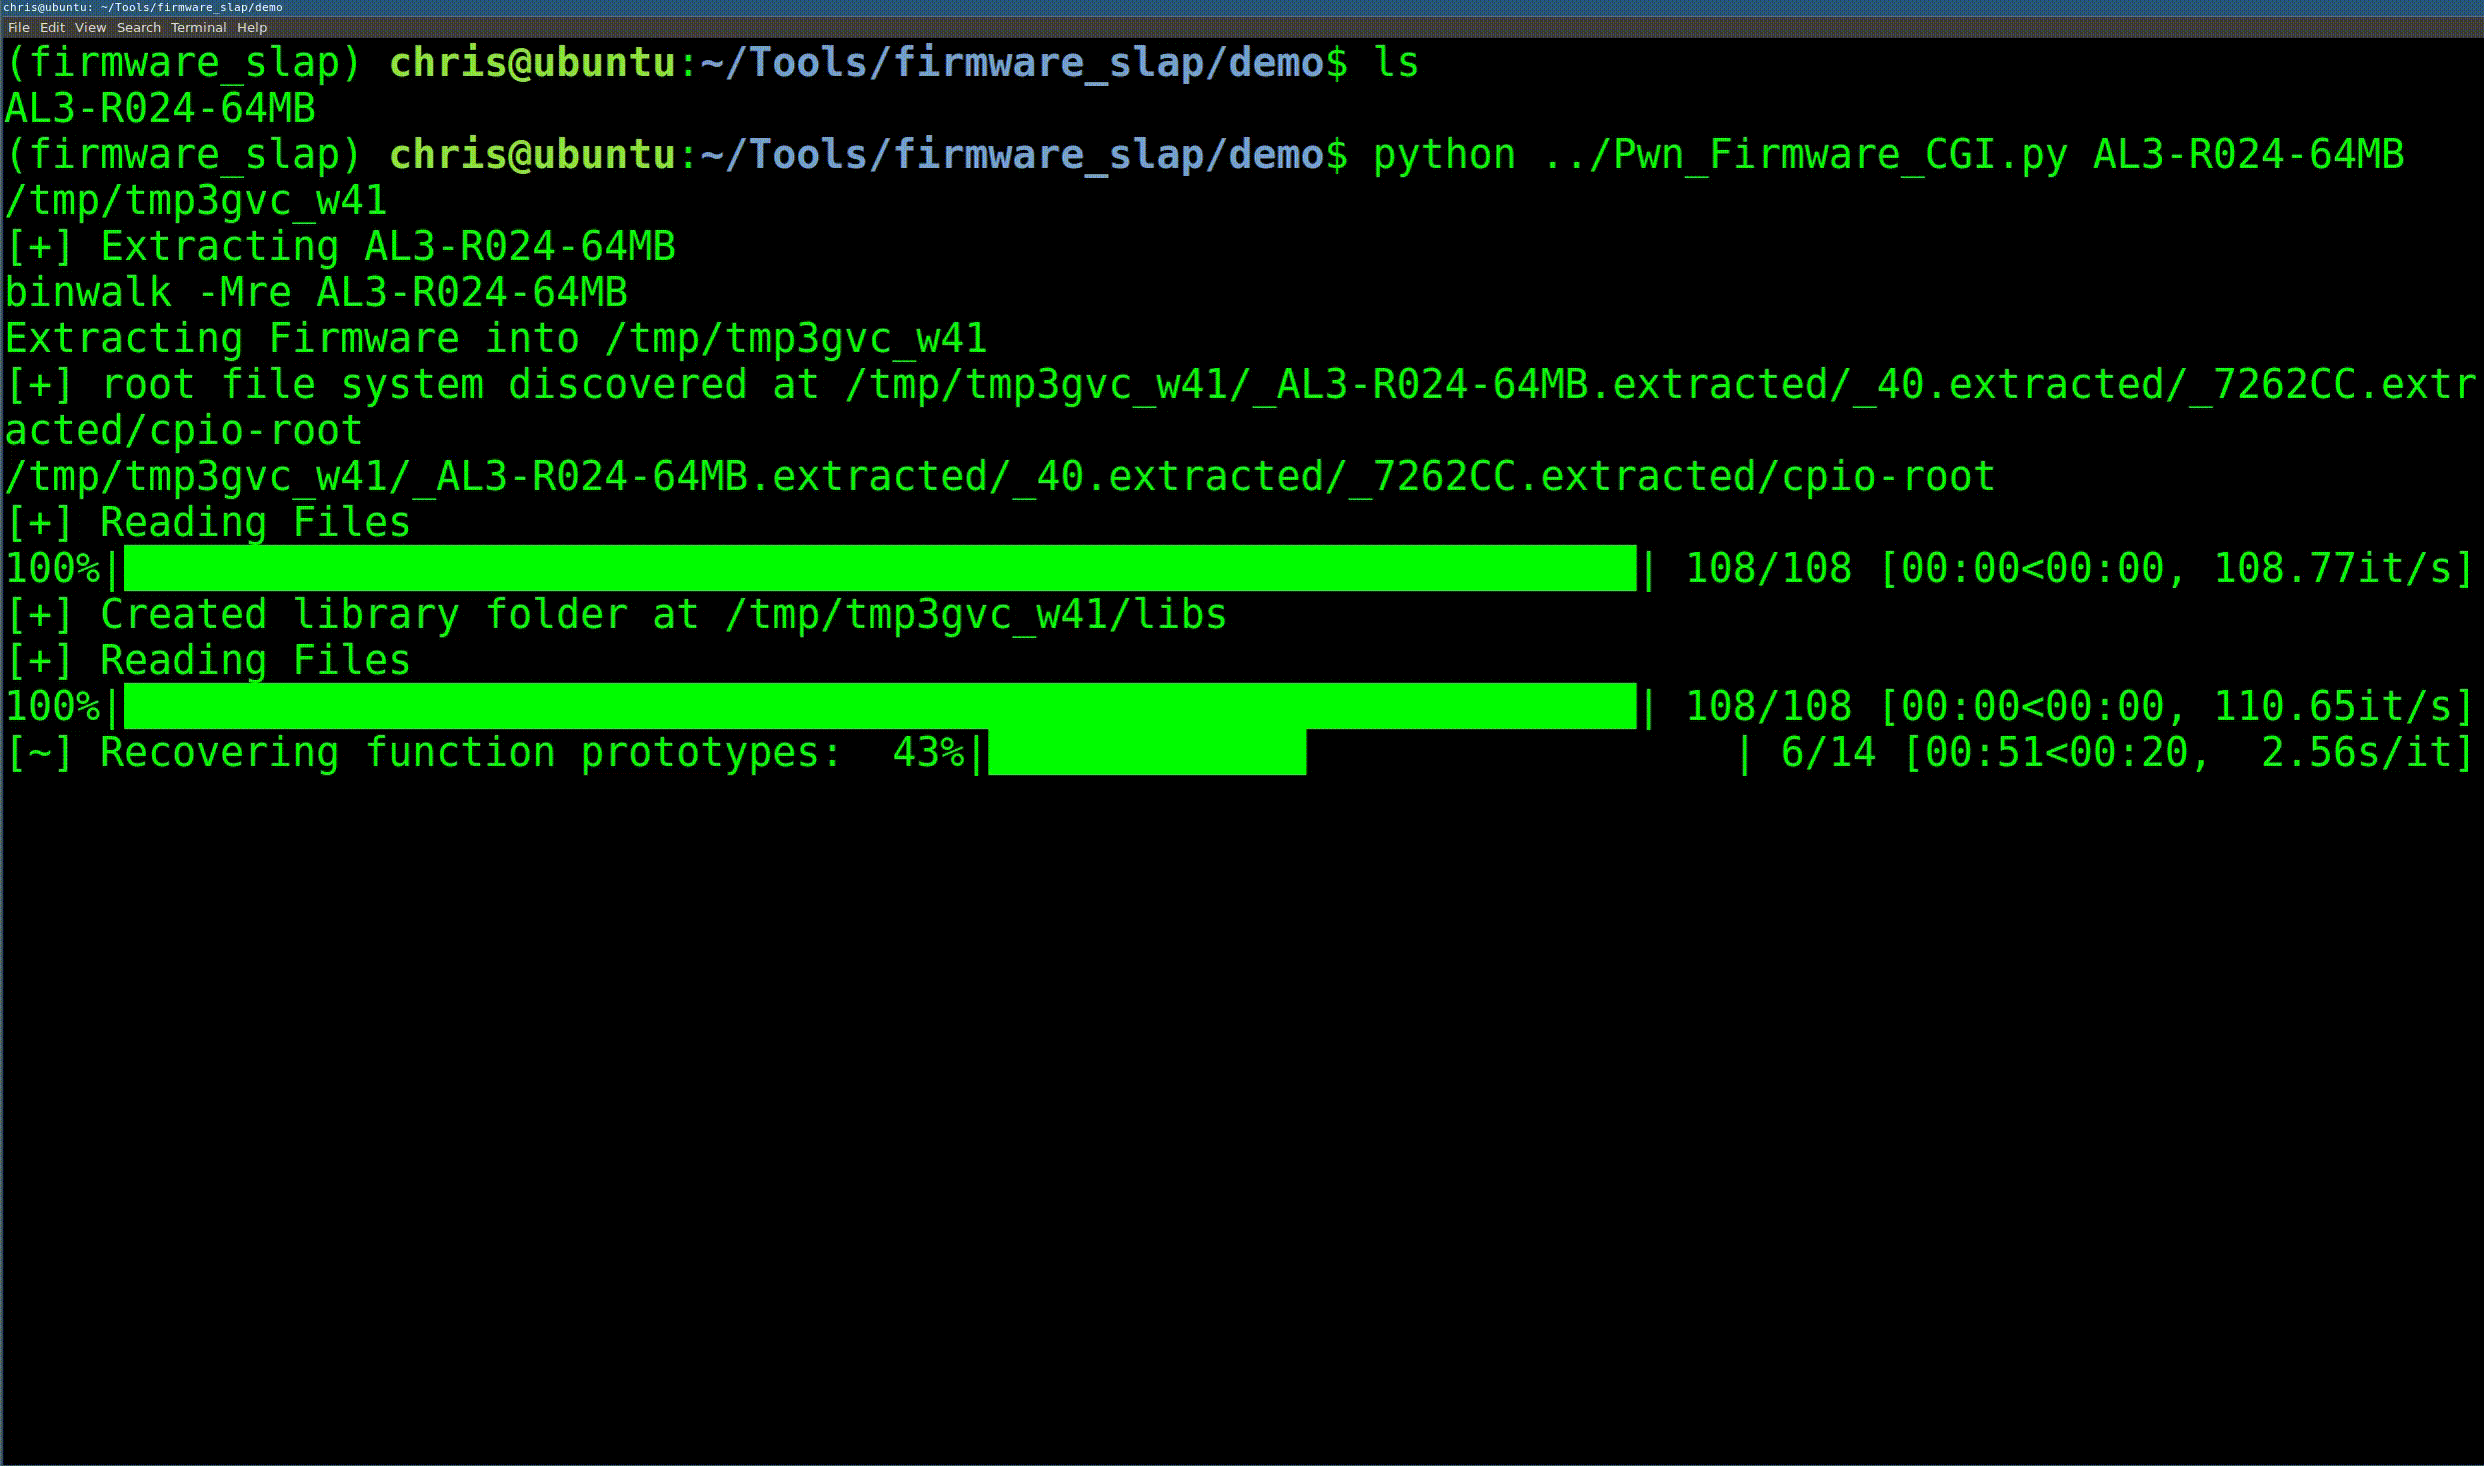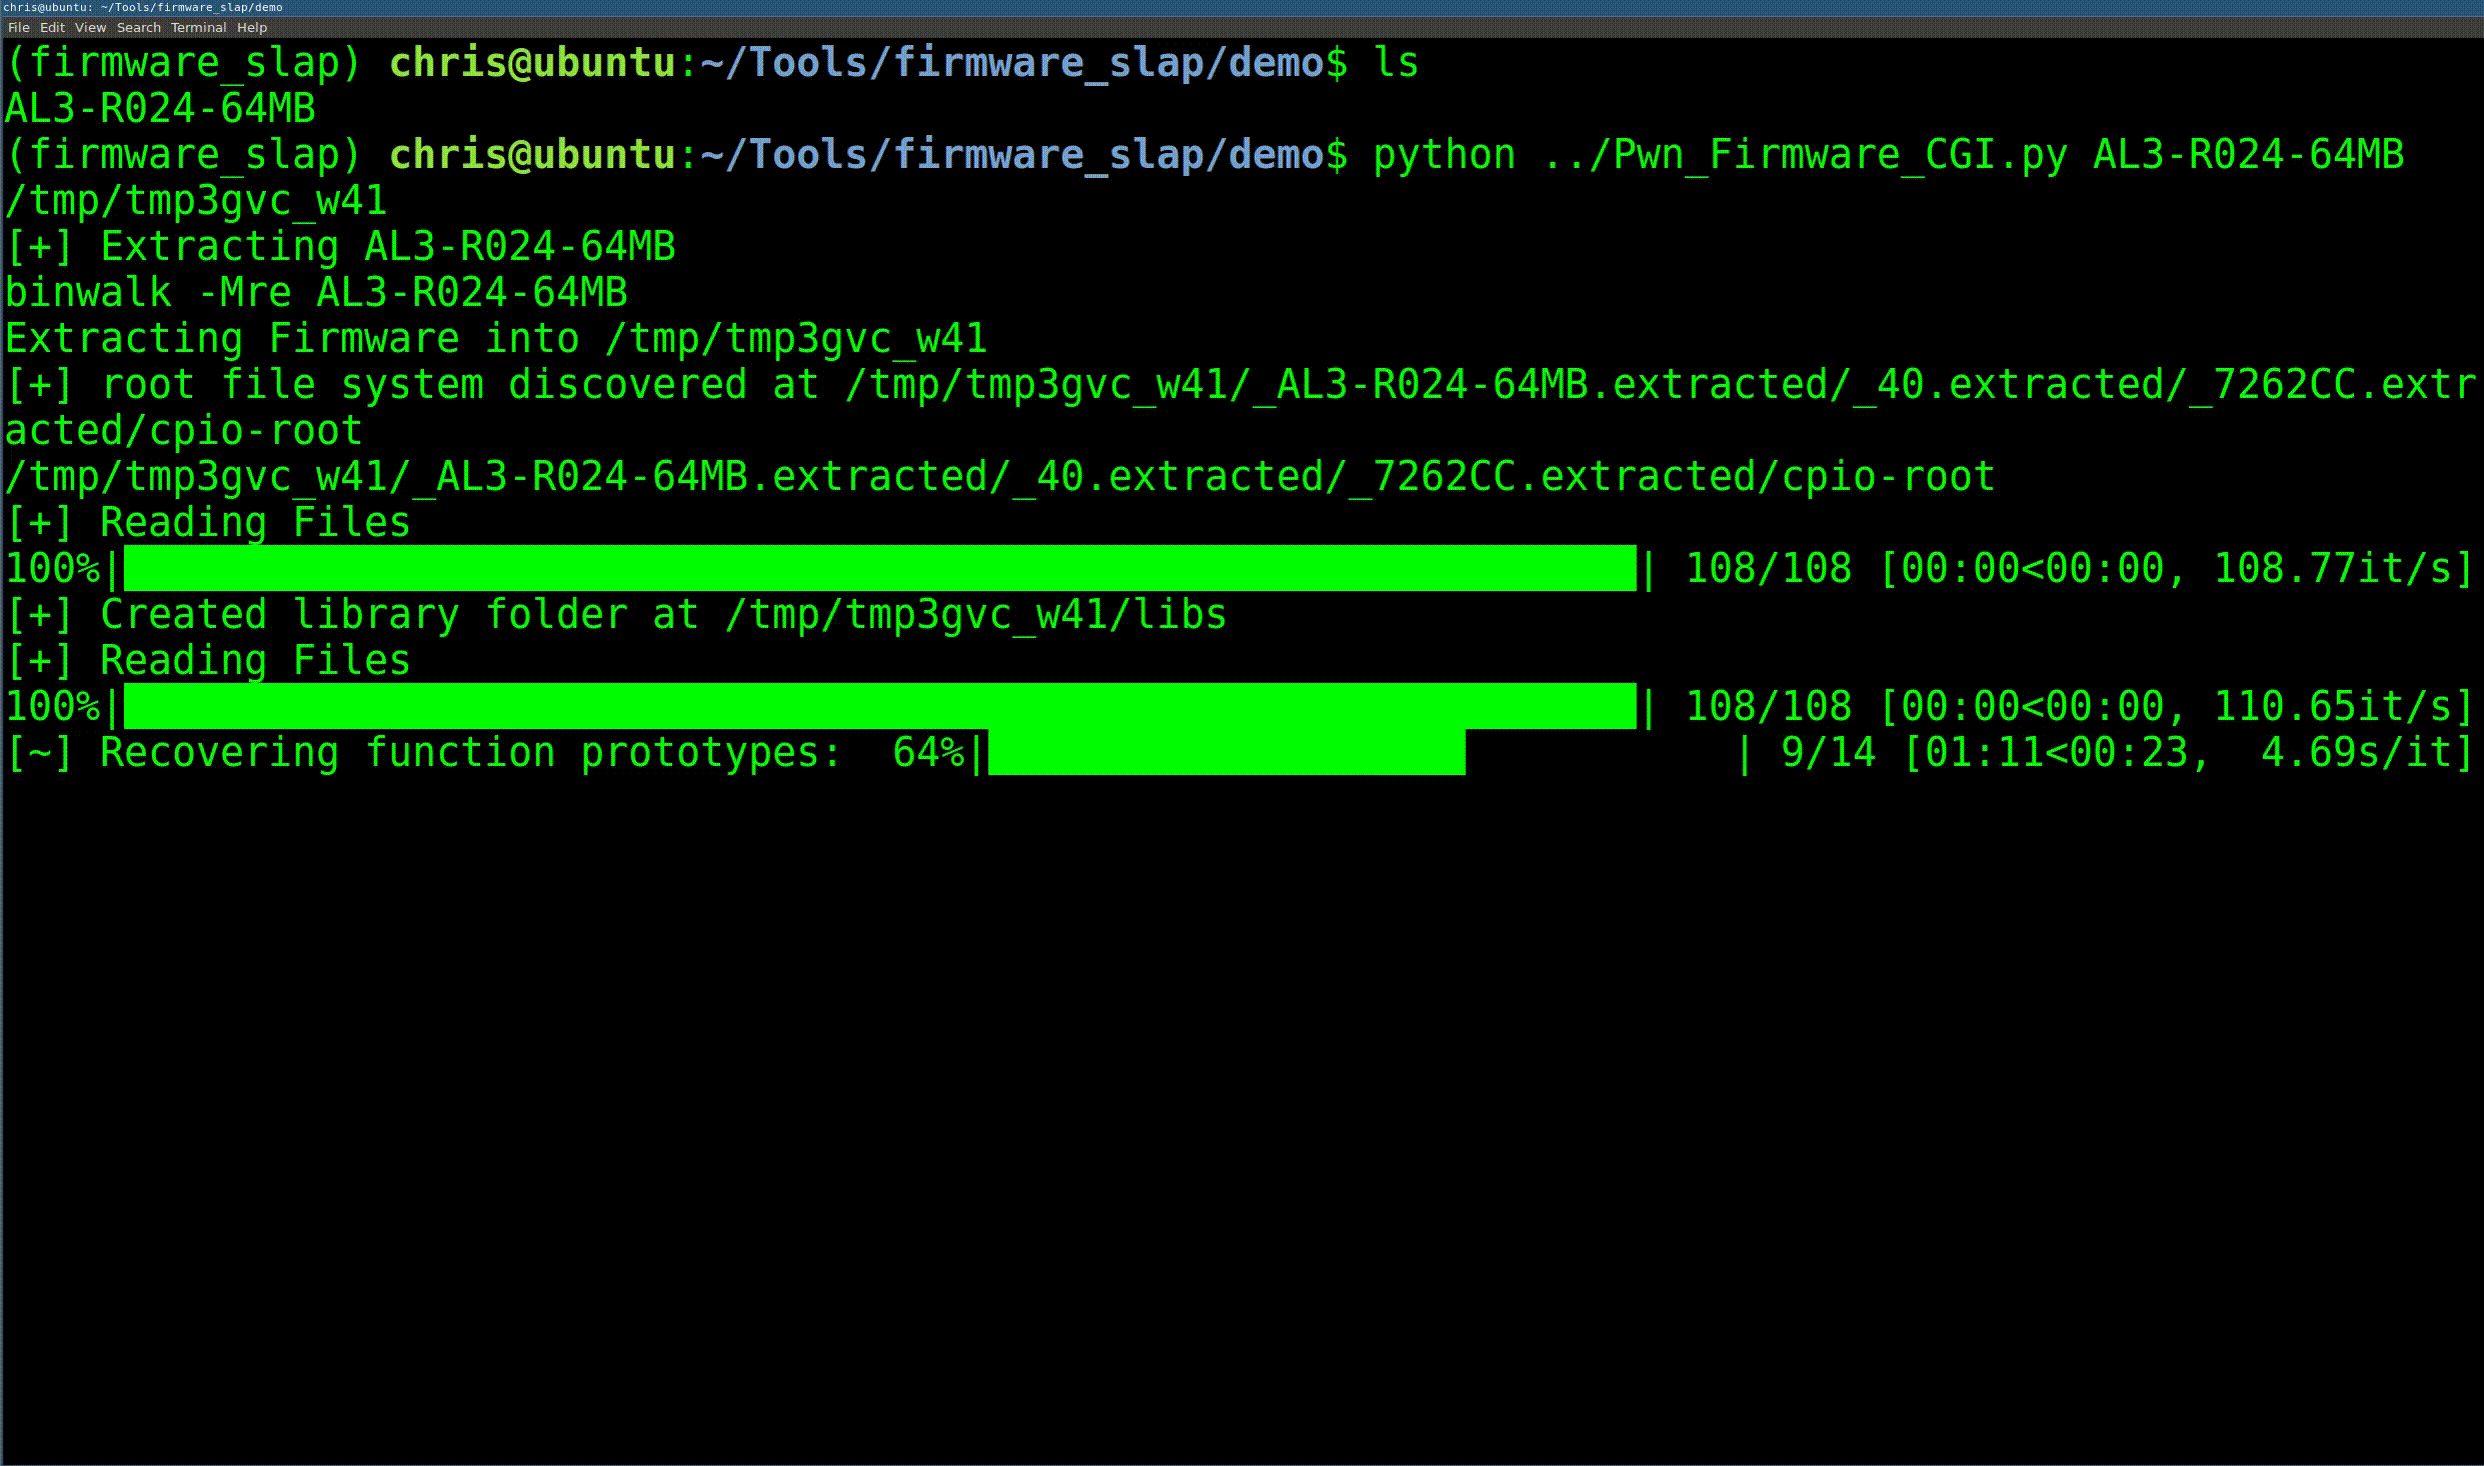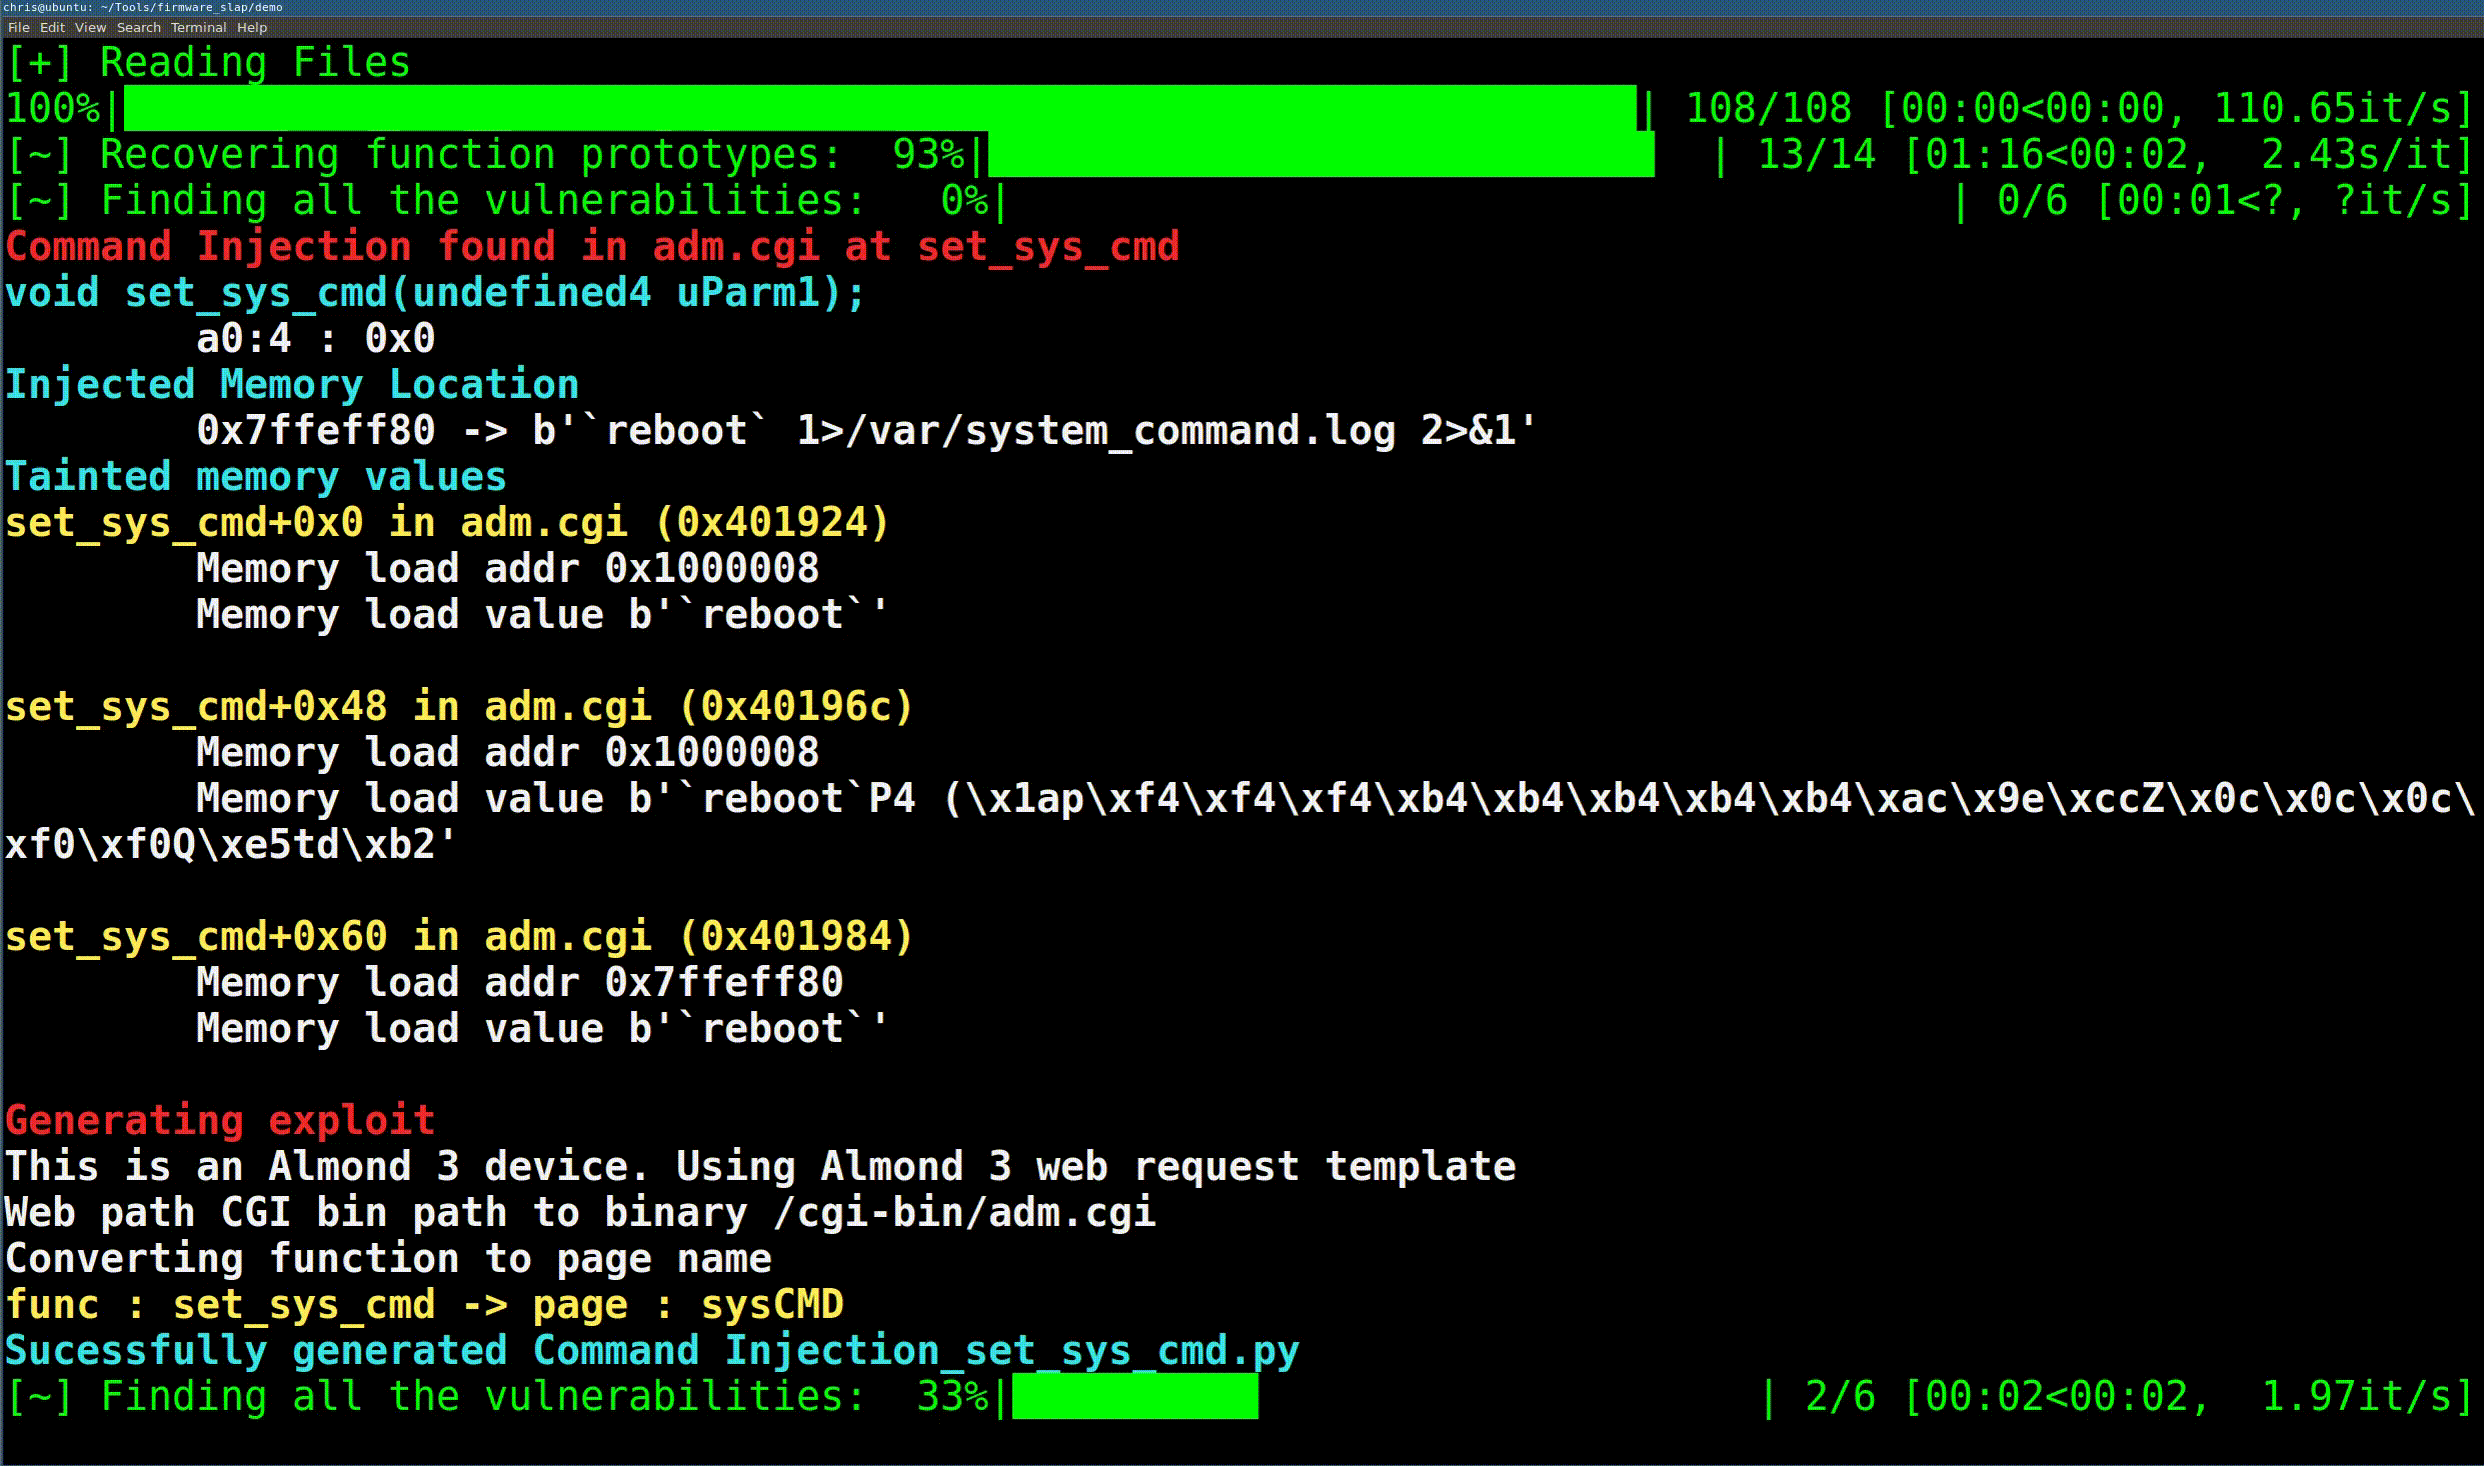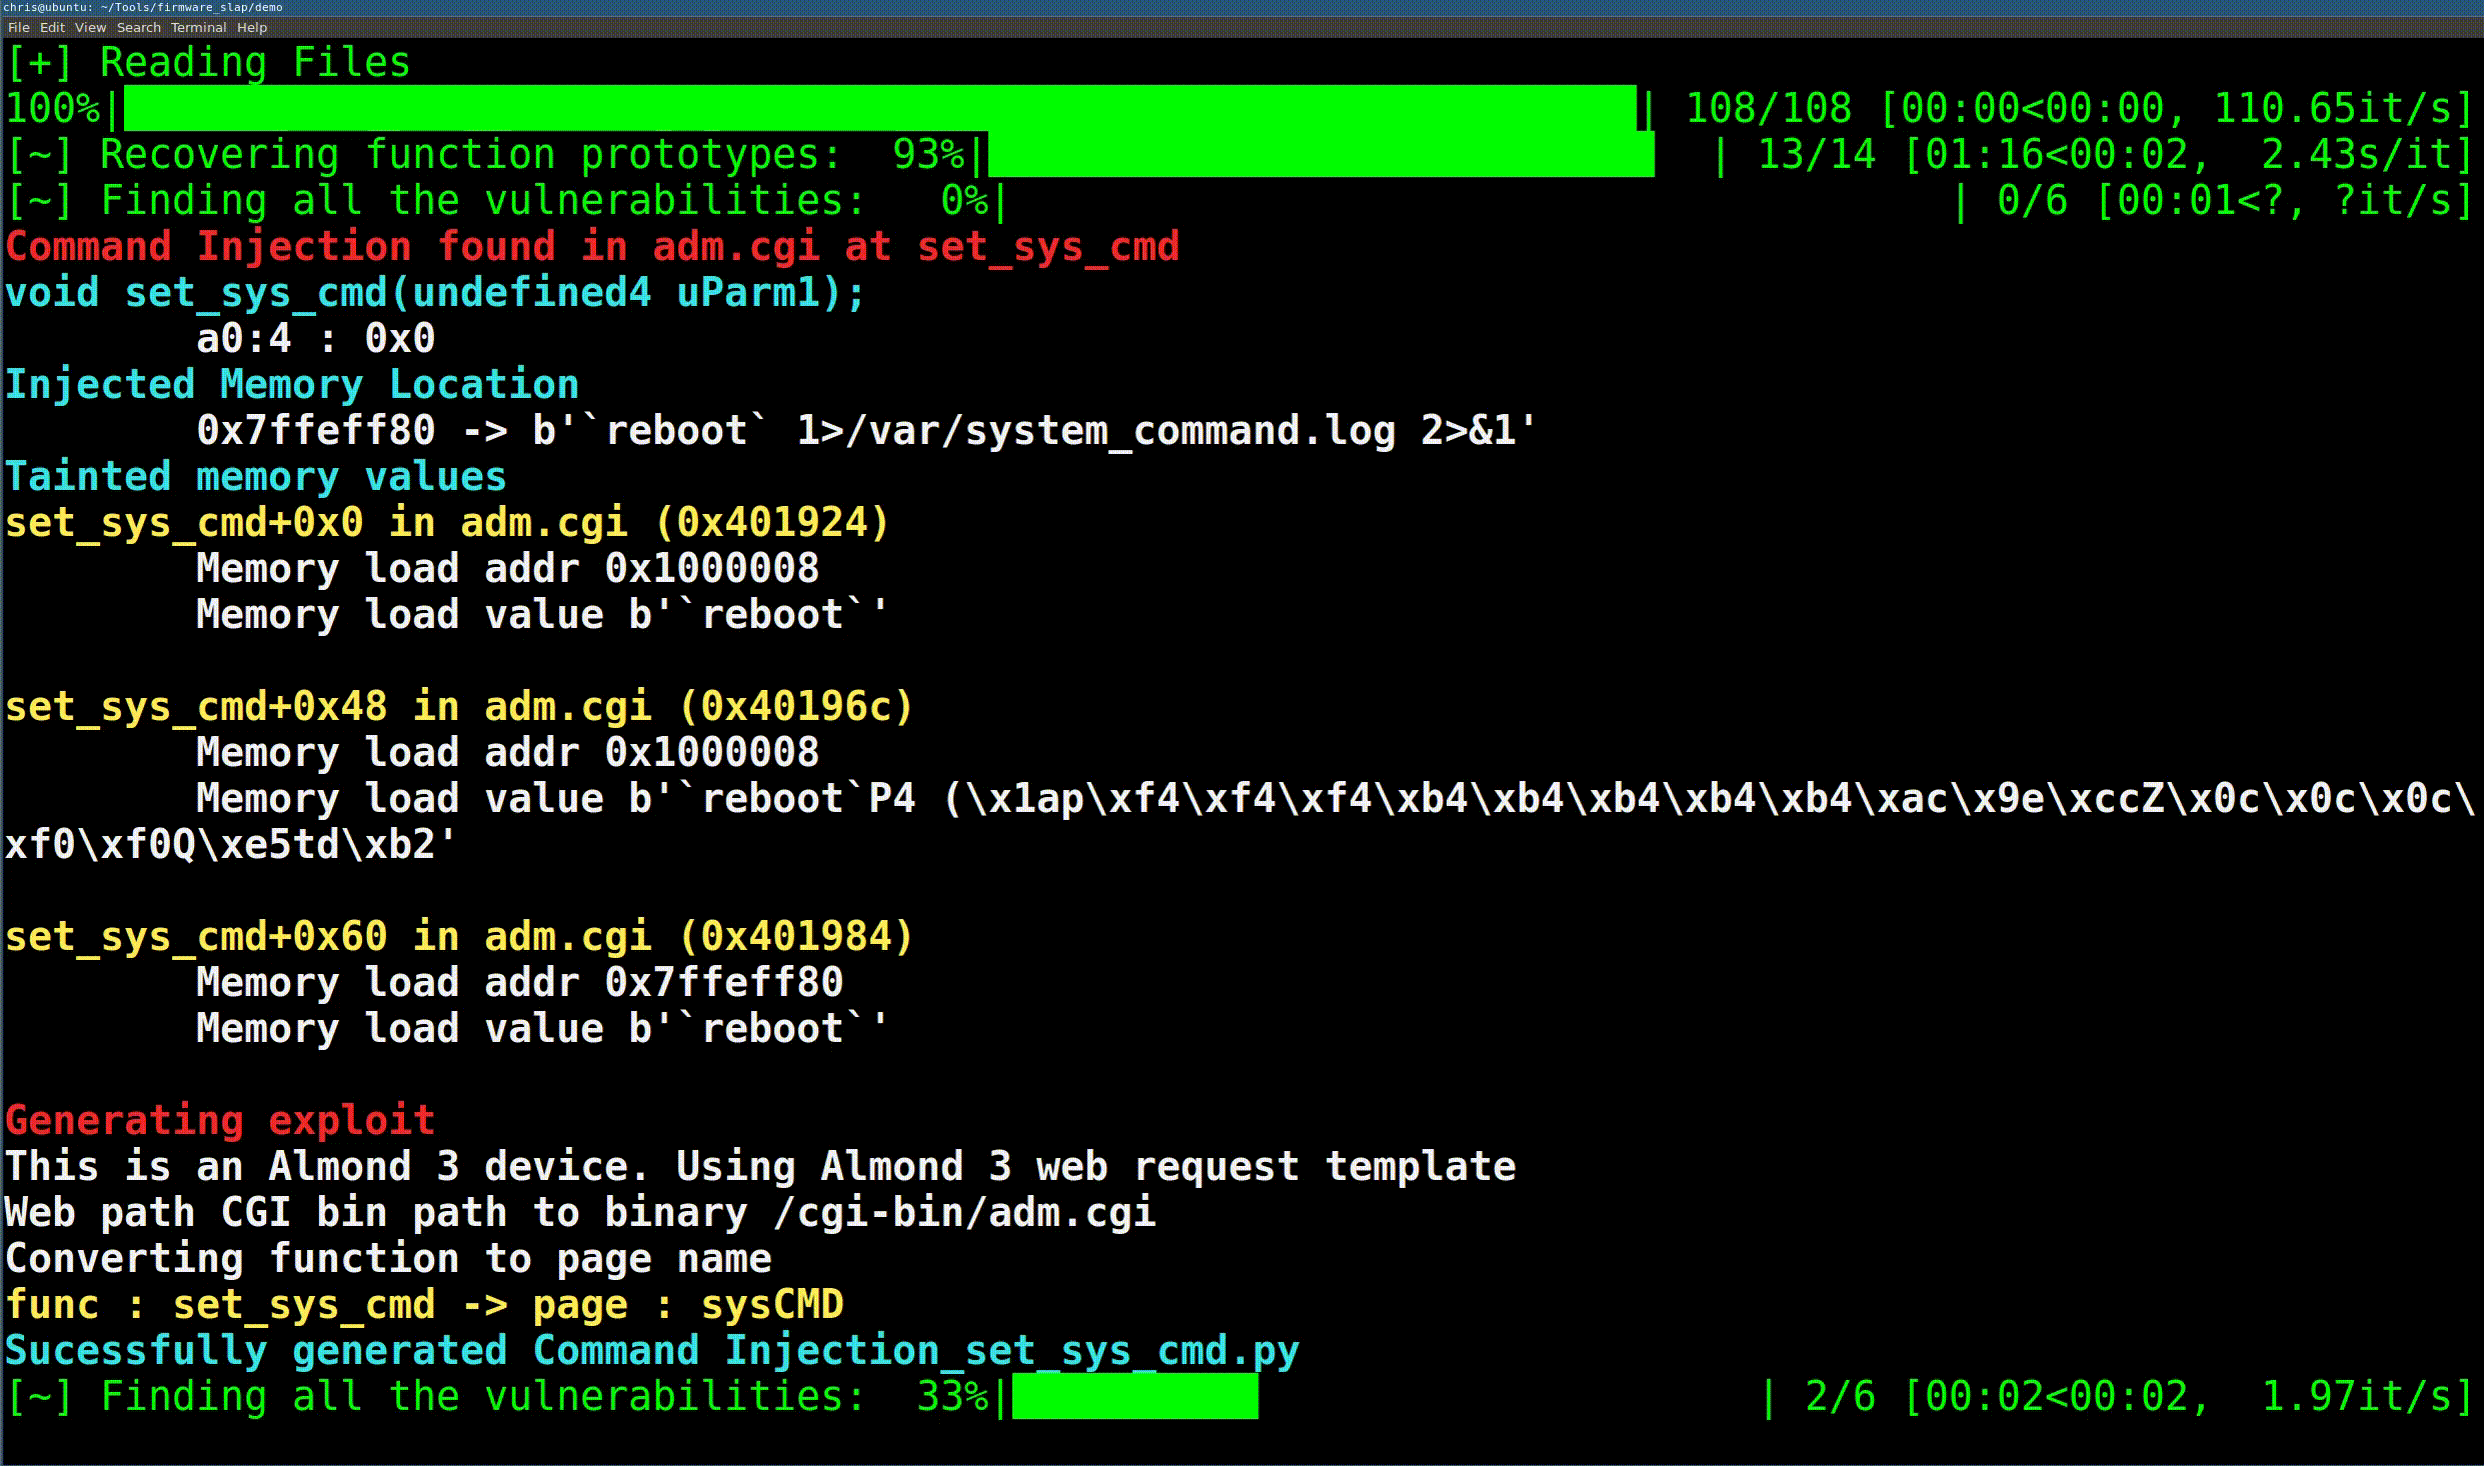
Les diapositives de la présentation sont disponibles ici
Firmware Slap doit être exécuté dans un environnement virtuel. Il a été testé sur Python3.6.
sudo apt install python3-virtualenv
virtualenv -p python3 fwslap
source fwslap/bin/activate
-- ou --
cd ~
mkdir .virtualenvs
pip install virtualenv
which virtualenv #note path warnings
pip install virtualenvwrapper
echo "export PATH=$PATH:~/.local/bin" >> ~/.bashrc
echo "export WORKON_HOME=~/.virtualenvs" >> ~/.bashrc
echo "source ~/.local/bin/virtualenvwrapper.sh" >> ~/.bashrc

#usually best here to open new terminal

mkvirtualenv fwslap -p /usr/bin/python3
workon fwslap
python setup.py install
Vous aurez besoin de rabbitmq, docker, et (radare2 ou Ghidra).
# Ubuntu
sudo apt install rabbitmq-server docker.io
# OSX
brew install rabbitmq

# Radare2
git clone https://github.com/radare/radare2.git
sudo ./radare2/sys/install.sh
# Ghidra
wget https://ghidra-sre.org/ghidra_9.0.4_PUBLIC_20190516.zip
unzip ghidra_9.0.4_PUBLIC_20190516.zip -d ghidra
echo "export PATH=\$PATH:$PWD/ghidra/ghidra_9.0.4/support" >> ~/.bashrc
Ghidra nécessite JDK 11.
sudo apt install default-jdk
java --version
Si vous souhaitez utiliser Elasticsearch, exécutez le script Elasticsearch_and_kibana.sh.
Assurez-vous que rabbitmq-server est en cours d'exécution.
# In a Separate terminal, run this in the top level "Firmware_Slap" directory
celery -A firmware_slap.celery_tasks worker --loglevel=info
# Basic buffer overflow
Discover_And_Dump.py examples/iwconfig -D iwconfig_results
Load_And_View_Results.py iwconfig_results.all.pickle

# Click management on the left pane
# Click Saved Objects
# Click Import
# Select 'elastic_export.json' under the elastic directory in firmware slap
# Navigate to dashboards on left pane and select 'Overview Dashboard'

Load_And_View_Results.py iwconfig_results.all.pickle -s

# Command injection
tar -xvf examples/Almond_libs.tar.gz
Vuln_Discover_Celery.py examples/upload.cgi -L Almond_Root/lib/
# Get the firmware used for examples
wget https://firmware.securifi.com/AL3_64MB/AL3-R024-64MB
binwalk -Mre AL3-R024-64MB
Démarrez un worker celery depuis le répertoire racine du projet :
# In a separate terminal
celery -A firmware_slap.celery_tasks worker --loglevel=info
Dans une autre fenêtre de terminal, exécutez un travail de découverte de vulnérabilités.
$ Vuln_Discover_Celery.py Almond_Root/etc_ro/lighttpd/www/cgi-bin/upload_bootloader.cgi -L Almond_Root/lib/
[+] Getting argument functions
[+] Analyzing 1 functions
  0%|                                                                                                                                                                                                                                   | 0/1 [00:01<?, ?it/s]
{   'Injected_Location': {   'base': '0x7ffefde8',
........................ SNIP ......................
    'type': 'Command Injection'}
Python 3.5.2 (default, Nov 12 2018, 13:43:14)
Type 'copyright', 'credits' or 'license' for more information
IPython 7.3.0 -- An enhanced Interactive Python. Type '?' for help.

In [1]:
La commande ci-dessus retourne un objet dans la variable result. C'est un dictionnaire contenant toutes sortes d'informations intéressantes sur la vulnérabilité. Il y a trois clés principales dans l'objet : les arguments de la fonction, la mémoire et l'emplacement injecté.
In [3]: result.keys()
Out[3]: dict_keys(['args', 'file_name', 'type', 'mem', 'Injected_Location'])
La clé args détaille les informations sur l'argument récupéré et les valeurs que l'argument doit avoir pour reproduire la vulnérabilité. Dans l'exemple ci-dessous, un argument est récupéré, et pour déclencher l'injection de commande, cet argument doit être un char* contenant "`reboot`" pour déclencher un redémarrage.
In [1]: result['args']
Out[1]:
[{'base': 'a1',
  'type': 'int',
  'value': "0x0 -> b'`reboot`\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x01\\x00'"}]
