Agrégateur de PoC CVE en direct avec recherche intelligente et renseignement sur les menaces
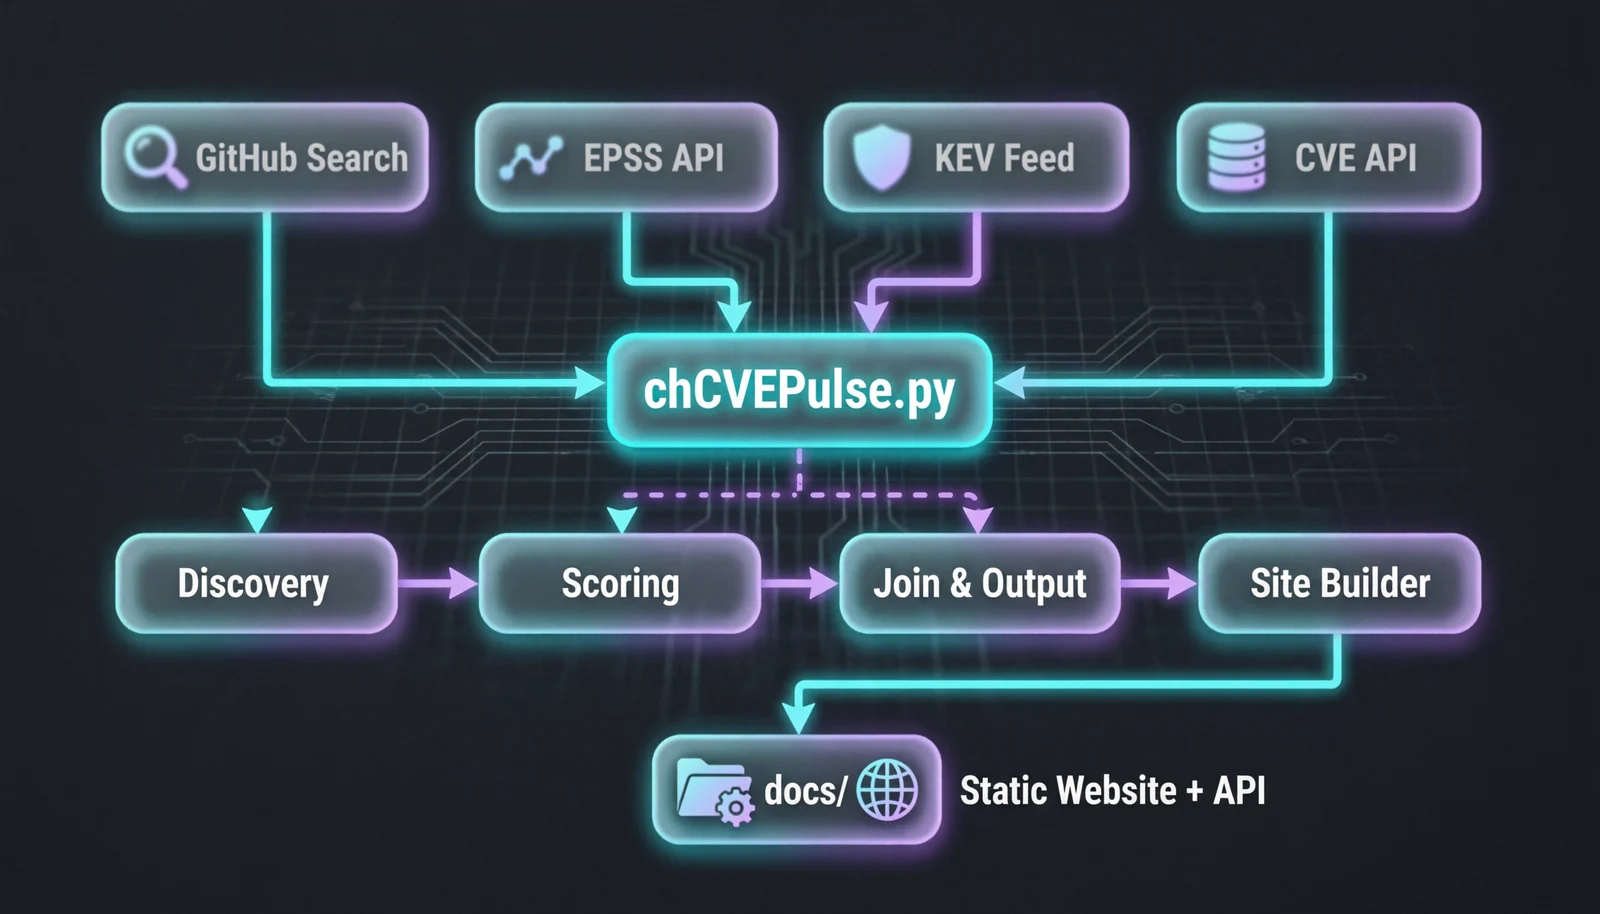
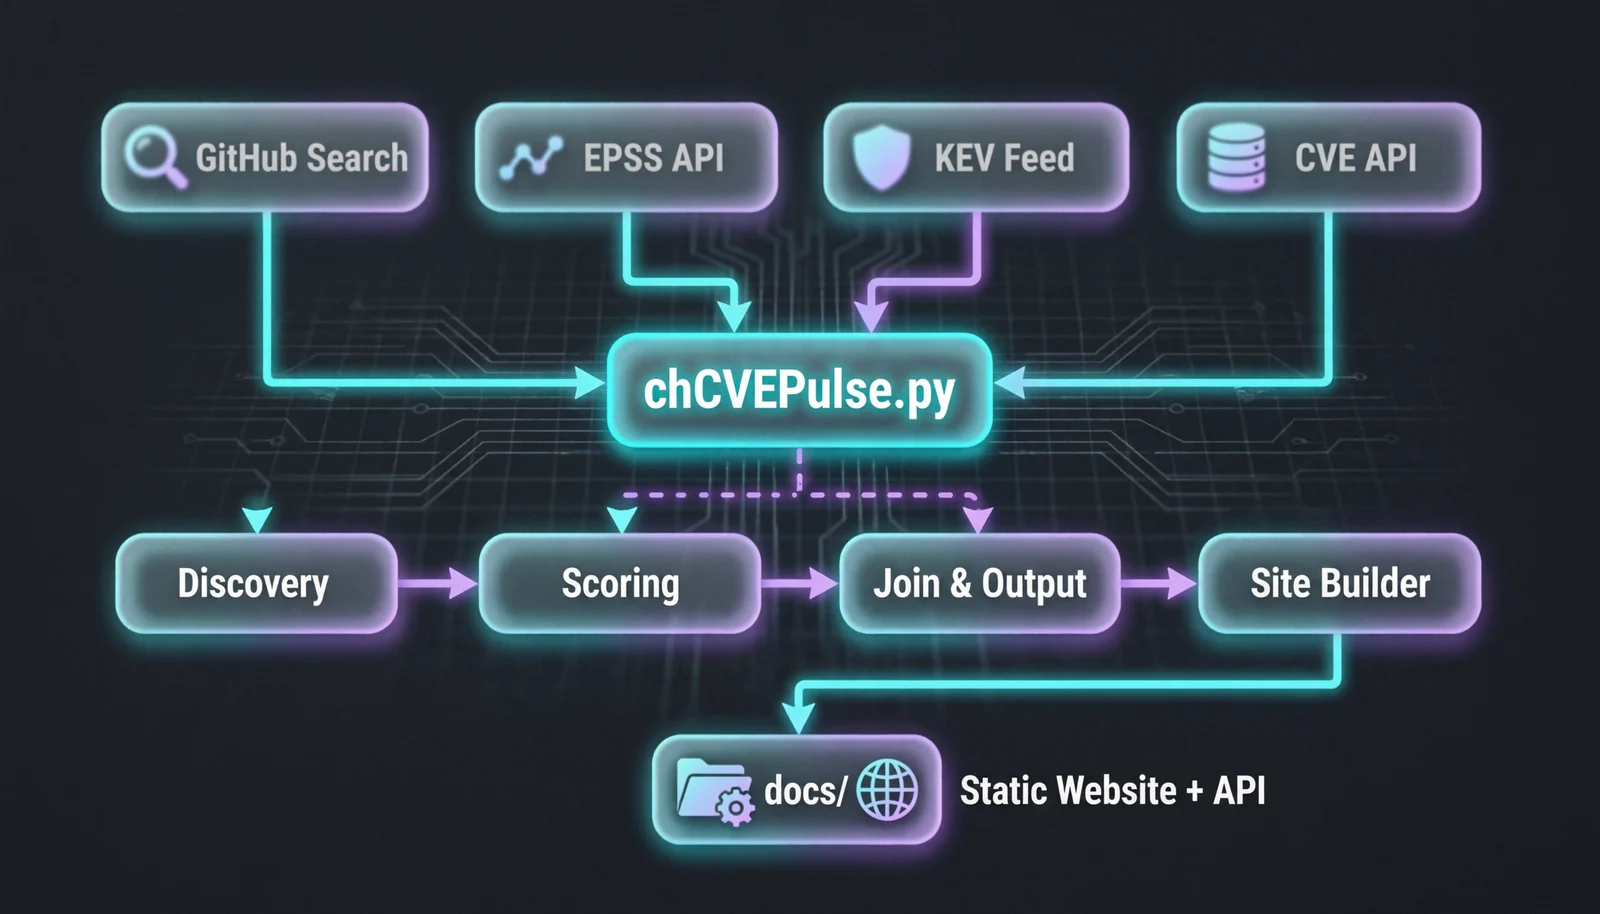
CVE Pulse découvre, évalue et indexe automatiquement les preuves de concept de CVE depuis GitHub.
Il les enrichit avec les scores EPSS et les données CISA KEV, construit des instantanés et diffs quotidiens, et sert un site web statique rapide et consultable
### Pipeline complet

La sous-commande `pipeline` peut être affinée :

- `--days` : nombre de jours en arrière pour la recherche GitHub (par défaut : 7)
- `--mode` : `daily` (CVE récentes, plus rapide) ou `weekly` (analyse plus large)
- `--limit` : nombre maximal de CVE à analyser (par défaut : 50)
- `--cve` : spécifier un ou plusieurs identifiants CVE à analyser
- `--skip-discovery` : régénérer uniquement les sorties à partir des données existantes
- `--check-links` : vérifier que les URL des dépôts sont toujours actives

---

## 📊 Sortie & Site web

Après une exécution réussie du pipeline, `docs/` contient :

- **`index.html`** – la page de recherche principale (propulsée par `logic.js` et `style.css`)
- **`CVE_list.json`** – toutes les CVE avec descriptions et liens PoC
- **`trending_poc.json`** – PoC récemment mis à jour (à partir du README mis à jour automatiquement)
- **`api/v1/`** – points de terminaison JSON complets de type REST :
  - `joined_top.json` – CVE hautement prioritaires avec PoC, EPSS et statut KEV
  - `kev.json` – liste KEV enrichie
  - `epss_top.json` – principales CVE EPSS avec PoC
  - `cve/{CVE-ID}.json` – informations détaillées sur les PoC par CVE
  - `snapshots/` – instantanés quotidiens de l'état
  - `diffs/` – changements d'un jour à l'autre

La recherche prend en charge la **correspondance floue**, les filtres par fournisseur/produit et les termes négatifs (par exemple, `-windows`).

---

## 🗂️ Structure du projet```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md
🔧 Configuration
La quasi-totalité des paramètres se trouvent dans scripts/config.py :
GITHUB_SOURCES – chemin vers votre fichier data/github.txt
EPSS_API_URL, KEV_URL, CVE_API_TEMPLATE – points de terminaison d'API externes
HIGH_EPSS_THRESHOLD – seuil EPSS minimum pour les alertes « high »
TOP_KEV_COUNT – nombre d'entrées KEV à conserver
SNAPSHOT_RETENTION_DAYS – durée de conservation des anciens snapshots
📡 Sources de données
Source
Description
GitHub Search API
Découvre les dépôts mentionnant des identifiants CVE
GitHub GraphQL
Récupère le nombre d'étoiles, le langage, les topics, le statut fork/archive
FIRST EPSS
Exploit Prediction Scoring System
CISA KEV
Catalogue des vulnérabilités exploitées connues
MITRE CVE API
Descriptions officielles des CVE, références, produits
Un token GitHub est recommandé pour augmenter les limites de débit de l'API (à définir via la variable d'environnement GITHUB_TOKEN).
📅 Automatisation (CI/CD)
Trois workflows GitHub Actions maintiennent le tout à jour :
sync_cve_pocs.yml – s'exécute quotidiennement, lit data/github.txt, récupère les métadonnées CVE à jour et met à jour les fichiers markdown.
hot_cves.yml – s'exécute toutes les 6 heures, met à jour la section Trending PoCs de ce README.
site.yml – construit et déploie le site statique sur GitHub Pages.
Tous les workflows se trouvent dans .github/workflows/.
📈 Trending PoCs
Le tableau Trending PoCs ci-dessous est automatiquement mis à jour toutes les 6 heures par le pipeline CI.
Universal local privilege escalation Proof-of-Concept exploit for CVE-2024-1086, working on most Linux kernels between v5.14 and v6.6, including Debian, Ubuntu, and KernelCTF. The success rate is 99.4% in KernelCTF images.
Ce projet est destiné au renseignement sur les menaces, à la gestion des vulnérabilités et à la recherche en sécurité défensive.
N'utilisez pas les dépôts liés à des fins illégales ou non autorisées.
Les auteurs n'hébergent ni ne cautionnent le code PoC – ils ne font qu'indexer des informations publiquement disponibles.
📄 Licence
Licence GPLv3 – consultez le fichier LICENSE pour le texte complet.
"Stay ahead of threats – track every CVE PoC in real time."
⭐ If this project helps you, please consider giving it a star!
Most Linux LPEs need a race window or a kernel-specific offset. Copy Fail is a straight-line logic flaw, it needs neither. The same 732-byte Python script (or .c elf) roots every Linux distribution shipped since 2017.
his repository contains an automated Proof of Concept (PoC) script for exploiting CVE-2025-24813, a Remote Code Execution (RCE) vulnerability in Apache Tomcat. The vulnerability allows an attacker to upload a malicious serialized payload to the server, leading to arbitrary code execution via deserialization when specific conditions are met.
CVE-2024-40725 and CVE-2024-40898, affecting Apache HTTP Server versions 2.4.0 through 2.4.61. These flaws pose significant risks to web servers worldwide, potentially leading to source code disclosure and server-side request forgery (SSRF) attacks.

 ch4120n/ch4120n-cve-pulse