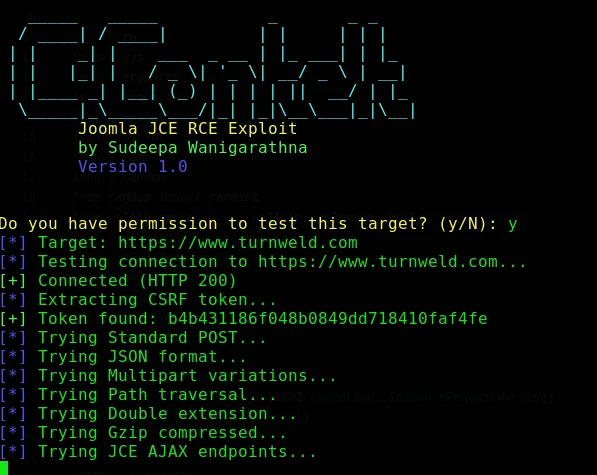
 cerberusmrxi/jcezploit-cve-2026-48907
Exploit RCE automatisé pour Joomla JCE (CVE-2026-48907) avec shell interactif, exécution de commandes par lots, téléchargement de fichiers et prise en charge des proxys pour des tests d'intrusion autorisés.

Un utilitaire professionnel en ligne de commande pour les tests d'intrusion autorisés, la recherche de vulnérabilités contrôlée et la validation défensive.



Utilisation autorisée uniquement. Exécutez ce projet exclusivement contre des systèmes que vous possédez ou que vous êtes explicitement autorisé à tester. Utilisez un environnement de laboratoire contrôlé autant que possible.
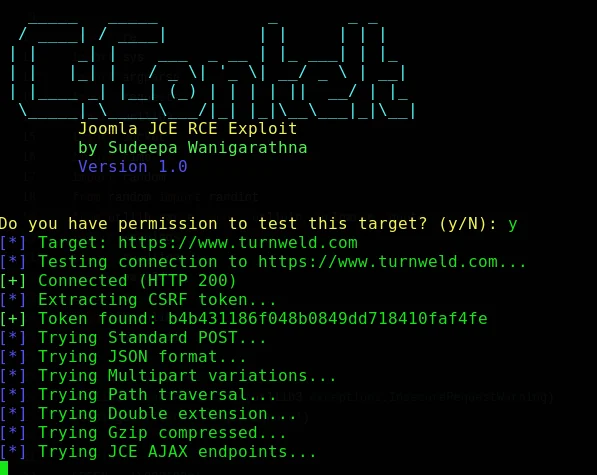
JCEzploit est un utilitaire de recherche en sécurité en ligne de commande permettant d'évaluer la fonctionnalité d'importation de profils du composant Joomla Content Editor (JCE) dans des environnements où le testeur dispose d'une autorisation explicite. Il est conçu pour les testeurs d'intrusion professionnels, les chercheurs en sécurité et les défenseurs qui doivent reproduire et valider une condition d'exécution de code à distance signalée dans un cadre contrôlé.
Le projet fournit un flux de travail structuré en ligne de commande, une prise en charge de proxy configurable, plusieurs modes d'exécution, une sortie de diagnostic et une interface de session interactive. Il ne doit être utilisé que contre des cibles appartenant à l'opérateur ou couvertes par une autorisation de test écrite.
Note de publication : Avant de publier ou de distribuer ce README, vérifiez l'identifiant CVE du projet, la plage de versions affectées, la version corrigée, le statut de divulgation et la matrice de test auprès d'une source faisant autorité (fournisseur ou base de données de vulnérabilités). Les métadonnées ci-dessous reflètent les informations fournies avec le projet et ne doivent pas être considérées comme une confirmation indépendante de la vulnérabilité.
Ce logiciel peut provoquer un accès non autorisé, une exposition de données, une interruption de service ou une compromission du système lorsqu'il est utilisé contre une cible non approuvée. Les mainteneurs n'autorisent pas les tests de systèmes tiers, d'infrastructures publiques ou de systèmes sans permission documentée.
En utilisant ce projet, vous acceptez de :
Tester uniquement les systèmes pour lesquels vous disposez d'une autorisation écrite explicite.
Définir et respecter un périmètre approuvé, une fenêtre de test, une limite de débit et des règles d'engagement.
Éviter d'accéder à des données inutiles, de les modifier, de les exfiltrer ou de les conserver.
Arrêter immédiatement les tests si l'activité risque d'interrompre le service ou d'affecter des utilisateurs non impliqués.
Se conformer à toutes les lois, réglementations, contrats et politiques organisationnelles applicables.
Accepter la responsabilité des conséquences de votre utilisation du logiciel.
L'auteur et les contributeurs fournissent ce projet « tel quel » et ne sont pas responsables des utilisations abusives, des dommages, des pertes de données, des réclamations légales ou d'autres conséquences découlant de son utilisation.
Les détails suivants ont été fournis avec le projet et nécessitent une vérification indépendante avant d'être utilisés dans un avis de sécurité ou une évaluation en production.
| Champ | Détail fourni par le projet |
|---|---|
| Identifiant de vulnérabilité | CVE-2026-48907 |
| Problème signalé | Exécution de code à distance non authentifiée |
| Versions affectées signalées | JCE 1.0.0 à 2.9.99.4 |
| Version corrigée signalée | JCE 2.9.99.5 |
| Environnement de test fourni | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| Sévérité signalée | Critique ; compromission totale potentielle du système |
Pour un travail défensif, confirmez d'abord les versions de Joomla et de JCE déployées, obtenez l'autorisation, créez un plan de restauration et privilégiez une méthode de validation non destructive chaque fois que possible.
JCEzploit inclut les capacités suivantes telles que décrites dans les documents du projet :
| Domaine | Capacité |
|---|---|
| Flux de travail | Flux de travail automatisé de préparation des requêtes et de validation des vulnérabilités |
| Interface de session | Session de commandes interactive avec historique, complétion et sortie colorée |
| Modes d'exécution | Modes interactif, commande unique, lot, silencieux, verbeux et orienté débogage |
| Détection | Découverte de jeton CSRF avec plusieurs modèles de repli |
| Contrôle réseau | Prise en charge de proxy HTTP/HTTPS pour l'inspection contrôlée des requêtes |
| Fiabilité | Pool de connexions, délais d'attente et gestion des erreurs |
| Opérations sur fichiers | Fonctionnalité de récupération de fichiers pour les scénarios d'évaluation autorisés |
| Support de plateformes | Environnements Linux, macOS et Windows avec Python 3.6+ |
L'interface interactive prend en charge des commandes telles que les suivantes. N'utilisez que des commandes non destructives dans les environnements de test approuvés.
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| Exigence | Valeur minimale ou prise en charge |
|---|---|
| Python | 3.6 ou plus récent |
| Gestionnaire de paquets | pip |
| Systèmes d'exploitation | Linux, macOS ou Windows |
| Accès réseau | Requis uniquement pour installer les dépendances et atteindre une cible de test autorisée |
L'ensemble exact des dépendances est défini dans requirements.txt. Utilisez un environnement virtuel pour isoler les dépendances du projet du système hôte.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
