 caniphish/phishious
Un kit d'évaluation de passerelle de messagerie sécurisée (SEG) open source conçu pour les red-teamers.


Phishious est un kit d'évaluation open-source de Secure Email Gateway (SEG) conçu pour les red-teamers et développé par l'équipe de CanIPhish. Phishious permet de voir comment diverses technologies de Secure Email Gateway se comportent lorsqu'elles sont confrontées à du matériel de phishing.
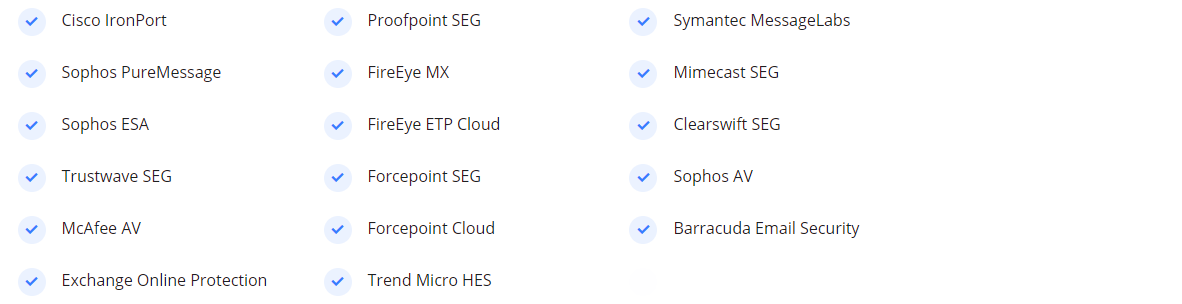
Nous ne plaisantons pas en disant que Phishious est une première mondiale dans l'évaluation des Secure Email Gateways. Il n'existe actuellement aucun autre outil (gratuit ou payant) qui vous offre la possibilité de scanner votre phish contre un ensemble de Secure Email Gateways. L'utilitaire le plus proche est VirusTotal, mais celui-ci se concentre spécifiquement sur la détection de malwares et non sur la détection de spam/phish.
Grâce à l'utilisation de Phishious, vous pourrez tester librement votre matériel de phishing contre les Secure Email Gateways les plus populaires au monde. C'est une capacité inestimable car elle vous donne une indication de la réussite de votre campagne de phishing.
Phishious exploite une mauvaise configuration courante où de nombreuses organisations diffusent des informations trop sensibles dans les réponses de rebond des emails et les rapports de non-livraison. Les informations sensibles se présentent généralement sous la forme d'en-têtes de messages entrants originaux non altérés.
En alimentant ces informations dans Phishious, il peut extraire les données pertinentes et détecter quand un email est susceptible de se retrouver dans le dossier spam d'une cible ou d'être complètement bloqué par le SEG. Lorsque nous étendons cela à de nombreuses cibles, nous sommes en mesure d'agréger ces informations pour fournir une vue holistique de la façon dont différents SEG se comportent lorsqu'ils reçoivent un certain matériel de phishing.
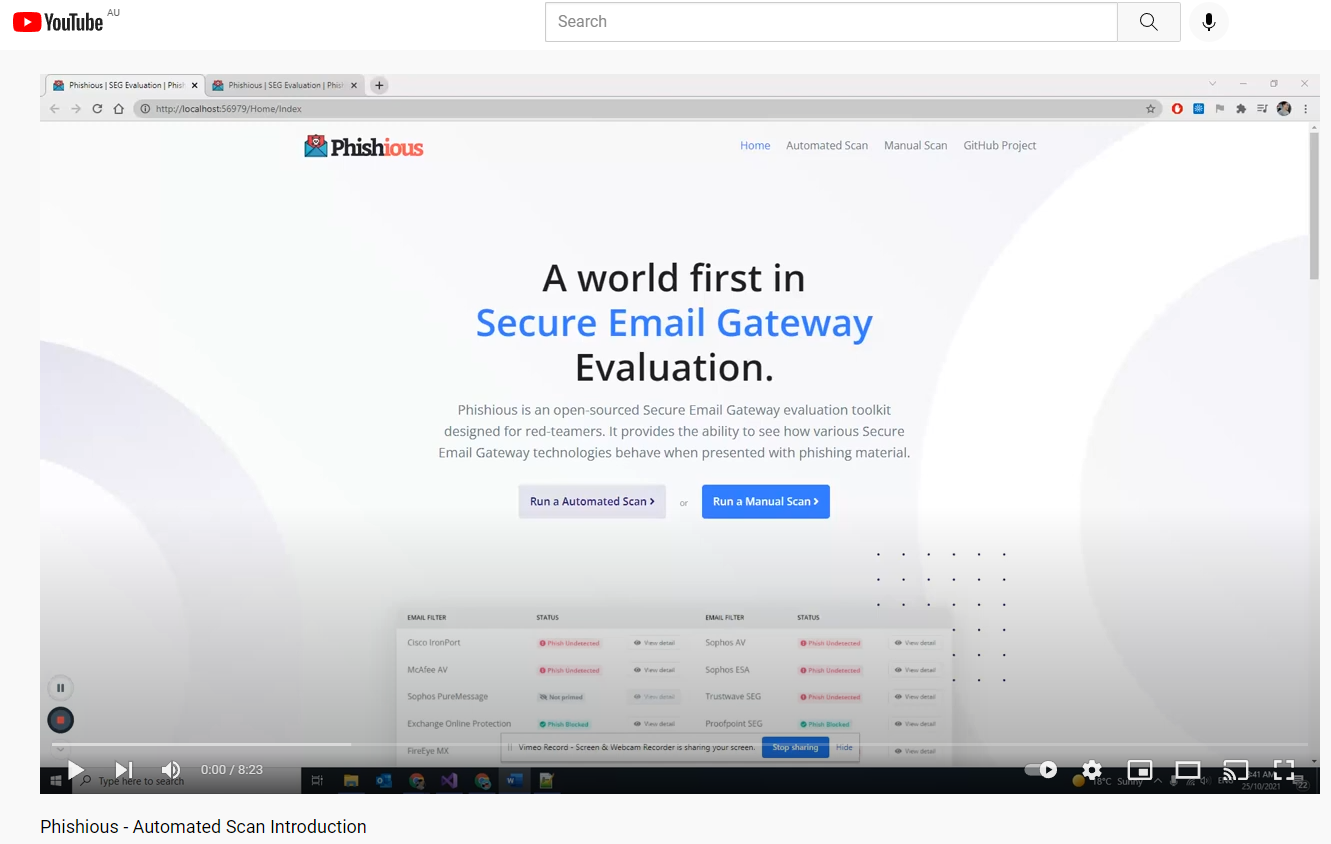
Pour mieux comprendre les attaques par rebond d'email et les problèmes qui en résultent, veuillez lire l'article de blog suivant Blog Post, regarder cette présentation BSides Canberra ou regarder la vidéo d'introduction ci-dessous sur YouTube.
Endpoint Windows 10, Windows Server 2012+ ou tout système Linux capable d'exécuter .NET Core 5.0 (voir https://dotnet.microsoft.com/download/dotnet/5.0)
Phishious est une application Web MVC .NET Core 5.0. Elle peut donc être exécutée sur Windows avec IIS ou sur Linux avec Apache comme serveur Web. Cependant, la façon la plus simple d'utiliser Phishious est de cloner le projet, puis de le déboguer avec votre IDE préféré (par exemple Visual Studio, Visual Studio Code, Rider, etc.).
L'analyse automatisée ajoute une couche d'orchestration par laquelle Phishious envoie automatiquement des emails, ingère les réponses de rebond et analyse les en-têtes en quelques clics. Le principal effort de votre part consiste à identifier les récepteurs de messagerie vulnérables.
Phishious étant conçu pour abuser de l'infrastructure publique, vous devez identifier une variété de cibles utilisant différentes technologies de sécurité de messagerie (par exemple, la cible 1 utilise Sophos PureMessage, la cible 2 utilise Cisco IronPort, etc.). L'identification des récepteurs de messagerie vulnérables peut se faire par analyse manuelle (par exemple, CanIPhish Supply Chain Analysis) ou par des moyens programmatiques (par exemple, CanIPhish Supply Chain API).
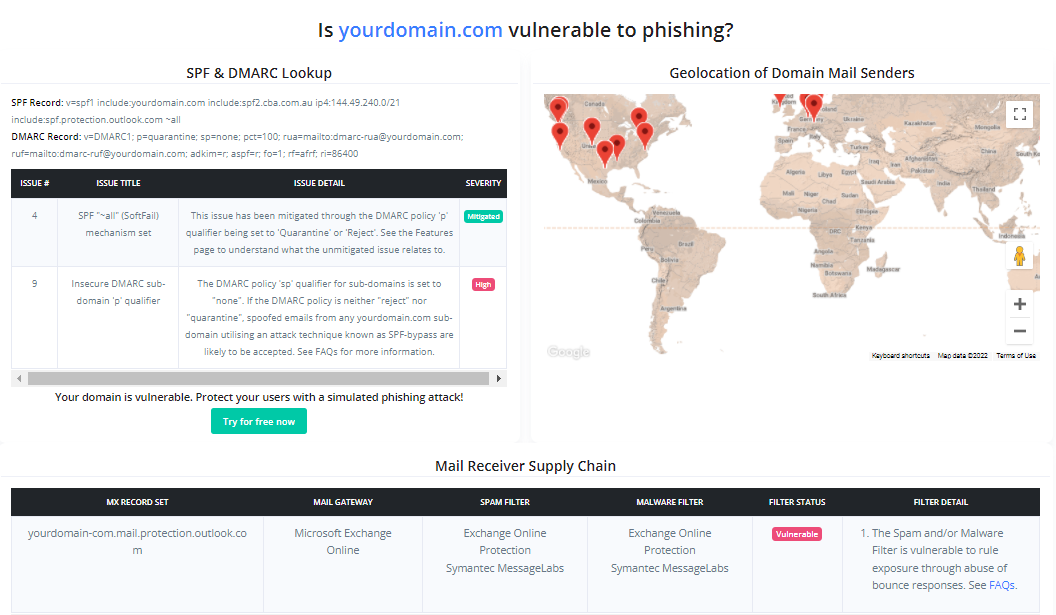
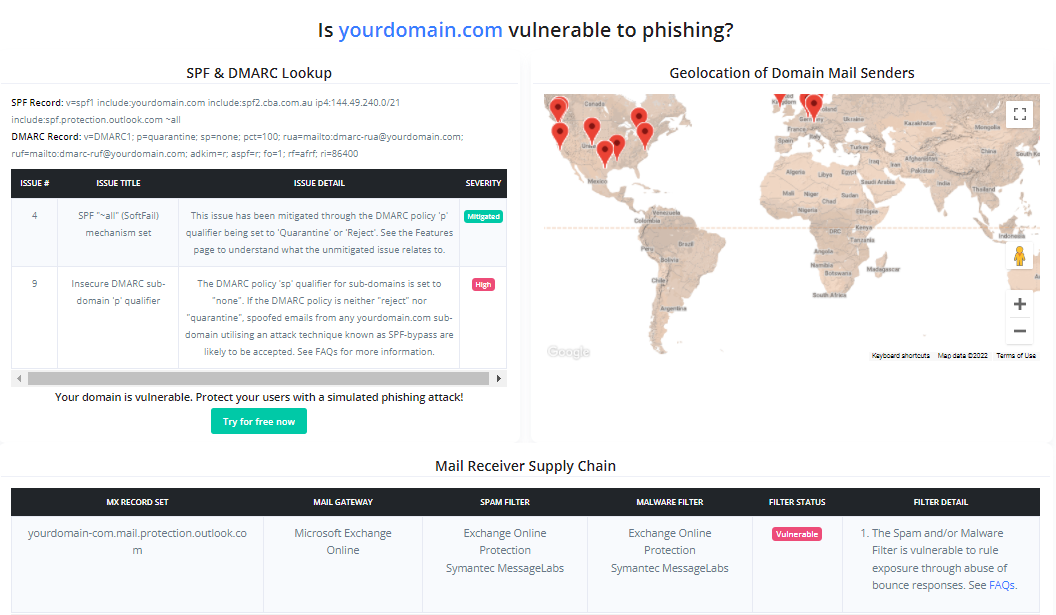
Référence : L'image ci-jointe est une analyse de la chaîne d'approvisionnement CanIPhish qui montre une 'chaîne d'approvisionnement de récepteurs de messagerie' vulnérable.
Paramètres cibles. Saisissez les domaines cibles séparés par un espace, une ligne ou une virgule. Ensuite, saisissez une adresse inexistante dans la partie locale de l'adresse.
Paramètres SMTP. Saisissez les paramètres du serveur SMTP que vous prévoyez d'utiliser.
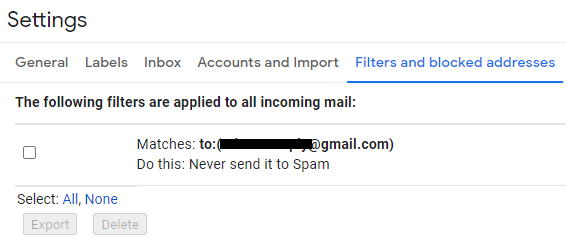
Remarque : Si vous utilisez Gmail, utilisez une adresse Gmail jetable avec l'option "Accès aux applications moins sécurisées" activée. Ce paramètre peut être activé en cliquant ici - https://myaccount.google.com/lesssecureapps. Configurez un filtre pour que tout email entrant ne soit jamais envoyé dans les spams (configuré sous l'icône des paramètres > Voir tous les paramètres > Filtres et adresses bloquées > Créer un nouveau filtre). Enfin, pour Gmail, le nom d'utilisateur et le mot de passe sont votre adresse email Gmail et votre mot de passe.
Paramètres de stockage du scan. Saisissez l'emplacement où les réponses de rebond des emails atterriront. Actuellement, Gmail et Amazon S3 sont pris en charge comme destinations de stockage.
Remarque : Pour utiliser Amazon S3, vous devrez probablement configurer une certaine capacité de transfert pour transférer les réponses de rebond vers cet emplacement (par exemple, récepteur de messagerie Amazon SES avec S3 comme destination).
Paramètres d'amorçage des emails. Saisissez votre adresse email d'envoi, votre nom d'affichage, ainsi qu'un sujet et un corps d'email non malveillants. L'amorçage des emails est utilisé pour établir une base de référence du comportement normal des technologies Secure Email Gateway respectives, afin que nous puissions analyser l'écart par rapport à cela lorsque nous envoyons notre courrier malveillant.
Une fois tous les paramètres fournis, cliquez sur 'Enregistrer les paramètres' puis sur 'Amorcer les filtres'. Attendez jusqu'à une minute que l'amorçage se termine.
Il est temps d'envoyer par email du contenu malveillant aux mêmes cibles que celles contactées lors de l'amorçage.

