CVE-2024-28784 — XSS stocké dans l'assistant de règles IBM QRadar SIEM
- Fournisseur : IBM
- Produit : IBM Security QRadar SIEM
- Version affectée : 7.5.0 UpdatePackage 7 (Build 20230822112654)
- Composant : Assistant de règles (Bloc logique d'expression régulière)
- ID CVE : CVE-2024-28784
🐞 Résumé de la vulnérabilité
Une vulnérabilité de cross-site scripting (XSS) stocké existe dans le composant Assistant de règles de QRadar SIEM. Le problème réside dans la désinfection incorrecte des entrées contrôlées par l'utilisateur dans le bloc logique « expression régulière ». Une entrée malveillante contenant du HTML/JavaScript non échappé peut être stockée puis exécutée dans le contexte du navigateur d'autres utilisateurs authentifiés.
📋 Étapes pour reproduire
- Connectez-vous à QRadar SIEM avec un compte utilisateur disposant des autorisations de création/édition de règles.
- Accédez à :
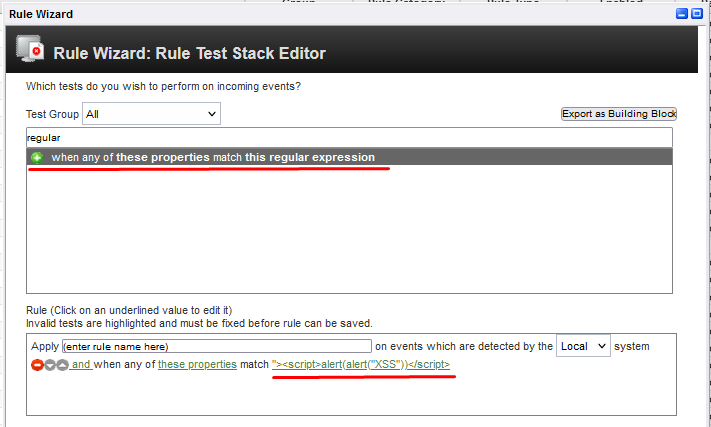
Offense → Rules → Actions → New Event Rule
- Ajoutez un bloc de conditions :
« lorsque l'une de ces propriétés correspond à cette expression régulière » .
- Choisissez n'importe quelle propriété.
- Dans le champ de saisie « cette expression régulière », entrez la charge utile suivante :
"><script>alert(alert('XSS'))</script>
- Cliquez sur Soumettre.
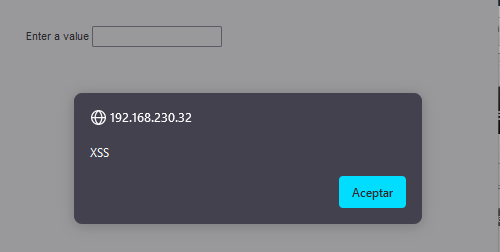
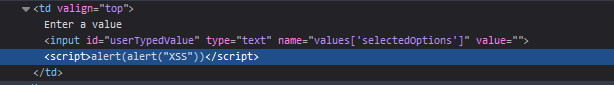
- Rouvrez le bloc de règles ; la charge utile malveillante persiste et se déclenche lors de l'interaction ou du chargement.
🔐 Exigences d'accès
- Authentification : Oui
- Privilèges : Tout utilisateur ayant accès à la création/édition de règles
⚙️ Détails techniques
- Type de vulnérabilité : Cross-site scripting stocké (XSS)
- Vecteur : Interface Web → Assistant de règles
- Point d'injection : Champ d'expression régulière
- Persistance : Stocké dans la configuration et déclenché lors de la consultation
- Erreur de sécurité : Désinfection incorrecte des entrées et réflexion dans le contexte HTML
⚠️ Impact
Cette vulnérabilité XSS permet à un attaquant de :
- Exécuter du JavaScript arbitraire dans la session de navigation d'un autre utilisateur
- Effectuer un détournement de session ou un vol de jeton
- Voler des données sensibles d'utilisateurs authentifiés
- Usurper l'identité d'utilisateurs ou élever les privilèges (si des utilisateurs privilégiés déclenchent la charge utile)
- Rediriger les victimes vers des sites de phishing ou malveillants
🧪 Notes d'exploitation
- L'exploitation est non triviale, nécessitant qu'un attaquant injecte la charge utile et qu'une victime interagisse avec l'interface de règle infectée.
- L'attaque ne nécessite pas d'ingénierie sociale si les utilisateurs interagissent fréquemment avec les règles enregistrées.
🏁 Chronologie
| Date | Événement |
|---|
| 2024-03-18 | Vulnérabilité découverte |
| 2024-03-18 | Signalée à IBM via HackerOne |
| 2024-04-02 | CVE-2024-28784 attribué |
📄 Avertissement
Cette recherche a été menée conformément aux directives éthiques et dans le cadre d'un processus de divulgation responsable. Aucun système de production n'a été affecté. Cette publication est uniquement destinée à des fins éducatives et défensives.
👤 Auteur
Rodrigo Hormazábal
Chercheur en sécurité — Automatisation SOAR et SIEM
🔗 LinkedIn
🧑💻 GitHub
🐙 HackerOne
 cainsoulless/cve-2024-28784

