 bullseye0/shodan-eye
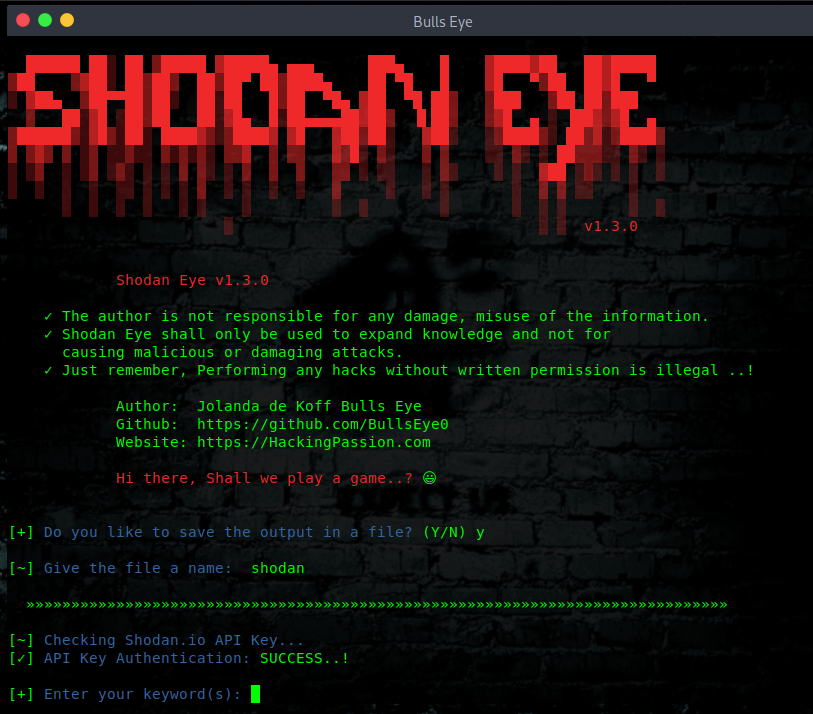
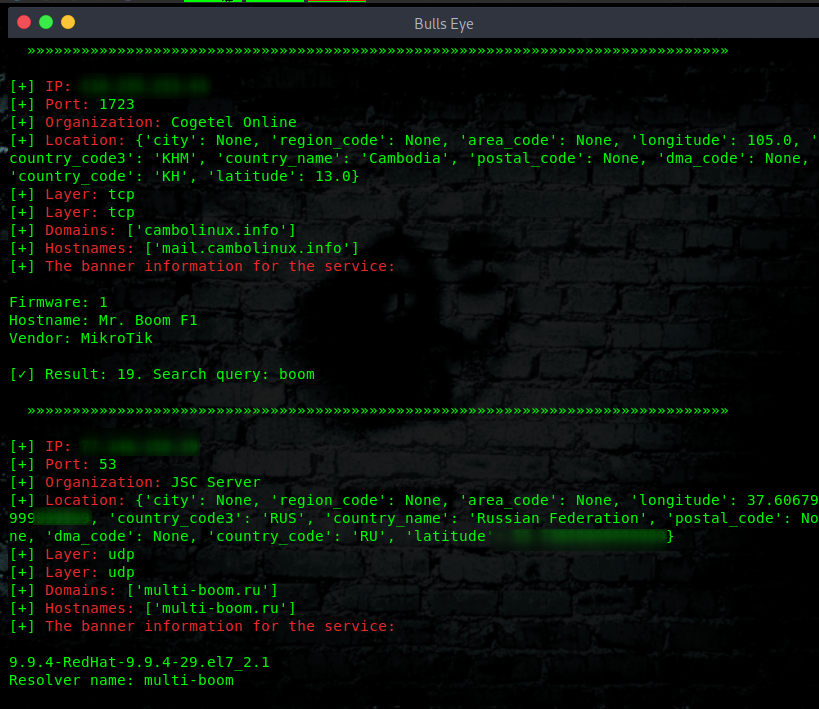
Shodan Eye Cet outil collecte toutes les informations sur tous les appareils directement connectés à Internet en utilisant les mots-clés spécifiés que vous entrez. Auteur : Jolanda de Koff

Cet outil collecte toutes les informations sur tous les appareils directement connectés à Internet avec les mots-clés que vous saisissez. Vous obtenez ainsi un aperçu complet.
Vous pouvez lire ici le dernier article sur Shodan Eye :
https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/
L'article Installer Shodan Eye sur Termux est disponible ici :
https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE
Les types d'appareils indexés peuvent varier énormément : des petits ordinateurs de bureau aux réfrigérateurs, en passant par les centrales nucléaires et tout ce qui se trouve entre les deux. Vous pouvez tout trouver en utilisant vos propres mots-clés spécifiés. Des exemples sont disponibles dans un fichier joint :
Les informations obtenues avec cet outil peuvent être appliquées dans de nombreux domaines, par exemple :
Est un moteur de recherche qui permet à l'utilisateur de trouver des types spécifiques d'ordinateurs (webcams, routeurs, serveurs, etc.) connectés à Internet à l'aide de divers filtres. Certains l'ont également décrit comme un moteur de recherche de bannières de services, qui sont des métadonnées que le serveur renvoie au client.
Quelle est la différence entre Google ou un autre moteur de recherche : La différence la plus fondamentale est que Shodan Eye explore Internet, tandis que Google explore le World Wide Web. Cependant, les appareils qui prennent en charge le World Wide Web ne représentent qu'une petite partie de ce qui est réellement connecté à Internet.
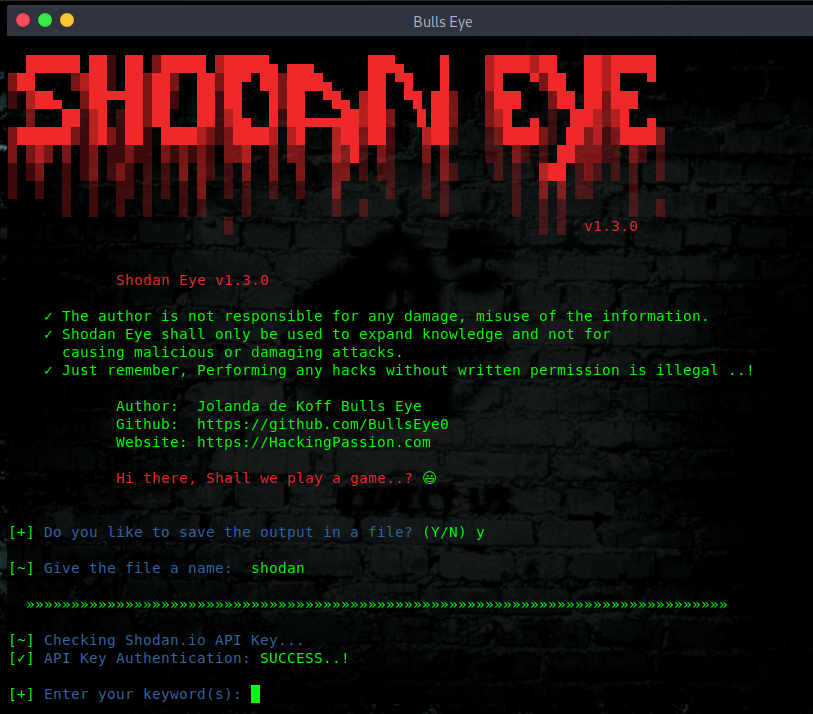
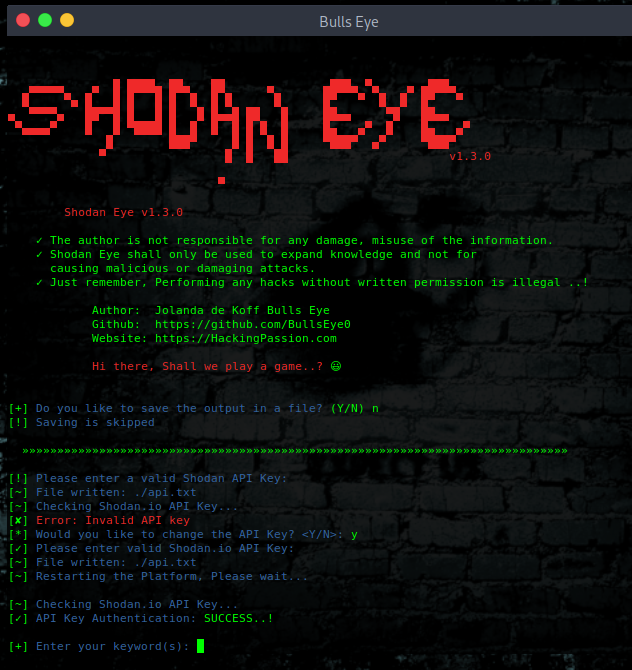
Pour une collecte de données supplémentaire, vous pouvez saisir une clé API Shodan lorsque cela vous est demandé. Une clé API Shodan peut être trouvée ici : https://account.shodan.io/register
Shodan Dorks ... The Internet of Sh*t
Shodan Eye a été testé jusqu'à présent sur :
Linux Kali Linux Parrot Security OS BlackArch Ubuntu Basé sur Arch Basé sur Debian
Termux Windows
Cette liste sera étendue
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
pip3 install -r requirements.txt
python3 shodan_eye.py
(Une clé API Shodan vous sera demandée)
Amusez-vous bien ..! 😃
Réseaux sociaux - Connectez-vous
Si vous trouvez cet outil utile, envisagez de soutenir mon travail :
❤️ Sponsoriser BullsEye
Obtenez le cours pratique complet :
Ethical Hacking Complete Course – Zero to Expert
(me soutient directement en tant que votre instructeur !)
Tests d'intrusion professionnels. De zéro à expert.
✅ Kali Linux + Parrot OS
✅ Scénarios de hacking réels
✅ Tous les principaux outils et techniques
✅ Adapté aux débutants
LE HACKING N'EST PAS UN LOISIR, MAIS UN MODE DE VIE 🎯
J'ai développé Shodan Eye parce que cela me passionne. Les dons sont l'un des nombreux moyens de soutenir ce que je fais.
BAT : Utilisez Brave et faites un don sur l'une de mes pages web/profils

