 brainkok/cve-2023-25292
Cross-Site Scripting (XSS) réfléchi dans Intermesh BV Group-Office version 6.6.145, permet aux attaquants d'obtenir des privilèges élevés et d'accéder à des informations sensibles via le cookie GO_LANGUAGE

Cross-Site Scripting (XSS) réfléchi dans Intermesh BV Group-Office version 6.6.145, permettant aux attaquants d'élever leurs privilèges et d'obtenir des informations sensibles via le cookie GO_LANGUAGE
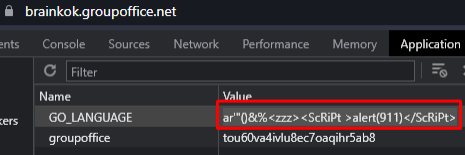
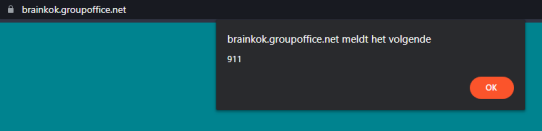
L'application est vulnérable à une attaque XSS réfléchie via le cookie « GO_LANGUAGE » qui injecte du JavaScript malveillant dans la réponse de l'application. Le script malveillant est exécuté dans le contexte du site Web affecté, permettant à un attaquant de voler des informations sensibles telles que les cookies de session, les informations personnelles, etc. La vulnérabilité existe dans le cookie de l'application Group Office. En envoyant un cookie spécialement conçu au serveur, un attaquant peut injecter du code JavaScript malveillant dans la réponse, qui est ensuite exécuté dans le contexte du site Web affecté. Cela peut entraîner le vol d'informations sensibles depuis le navigateur de l'utilisateur, telles que les cookies de session et les informations personnelles.
Cette vulnérabilité permet à un attaquant de voler des informations sensibles depuis le site Web affecté et ses utilisateurs, telles que les cookies de session, les informations personnelles, etc. Un attaquant peut également utiliser cette vulnérabilité pour injecter du code malveillant supplémentaire dans le site Web affecté, compromettant ses fonctionnalités et exposant potentiellement des informations sensibles.
ar'"()&%<zzz><ScRiPt>alert(911)</ScRiPt>