
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/boredhackerblog/teamcity-cve-2026-63077-pcap
Sniffing et Analyse de PaquetsAnalyse des VulnérabilitésExploitationSécurité RéseauDétection d'Intrusion
GitHubboredhackerblog/teamcity-cve-2026-63077-pcap

teamcity-CVE-2026-63077-pcap

teamcity teamcity-CVE-2026-63077 exploitation pcap

Voir le dépôt
5il y a 1 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

teamcity-CVE-2026-63077-pcap

teamcity teamcity-CVE-2026-63077 exploitation pcap

info: https://blog.jetbrains.com/teamcity/2026/07/cve-2026-63077/

https://www.rapid7.com/blog/post/ra-unauthenticated-rce-in-jetbrains-teamcity-cve-2026-63077/

Cible : teamcity server 2025.11.3 (docker) 192.168.64.31 port 8111

Exploit : https://github.com/sfewer-r7/CVE-2026-63077 - exécuté depuis 192.168.64.32 avec une commande pour curl webhook.site

le pcap peut être utile pour tester des règles suricata.
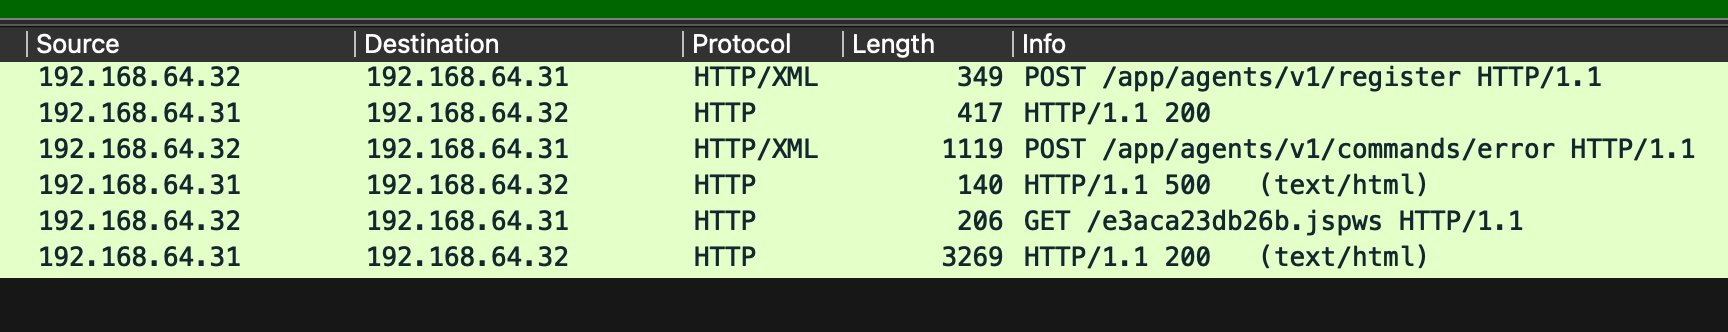
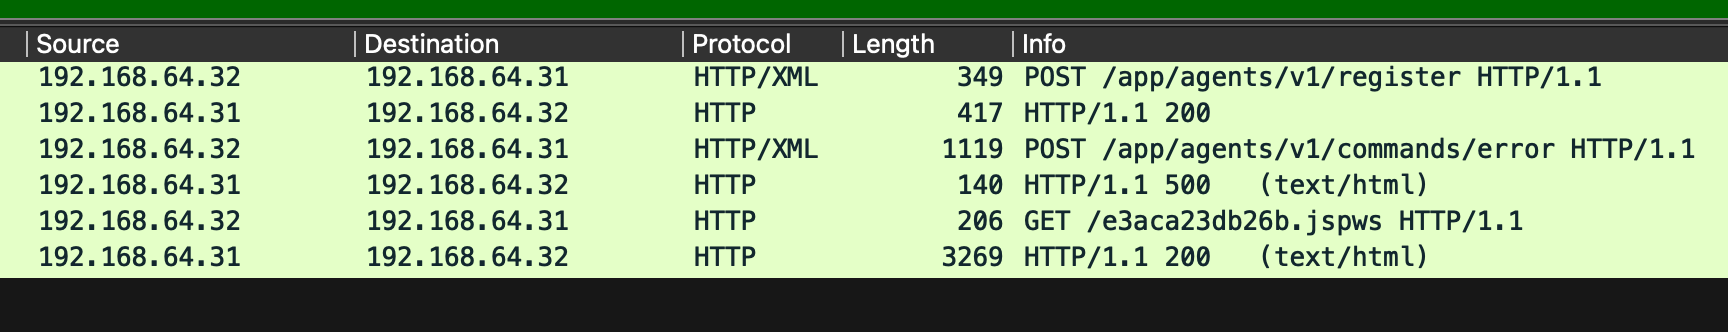
capture d'écran wireshark

fichiers from_honeypot* - le tar contient des échantillons java qui ont été déposés. le pcap contient le trafic associé à l'exploitation. évidemment, les fichiers proviennent de honeypot/attaques réelles.

Télécharger l’outil