 bluepigeonproject/blue-pigeon
Blue Pigeon est un outil d'exfiltration de données et proxy basé sur Bluetooth pour permettre la communication entre un serveur de commande et de contrôle (C2) distant et un hôte compromis.

Blue Pigeon : outil d'exfiltration de données et proxy basé sur Bluetooth pour Red Teamers
La motivation | Naissance de l'oiseau
Les composants | Décortiquer le Pidgey
1. Blue Pigeon - L'application mobile | Le petit messager bleu magique
3. Blue Dispatcher - Module .NET à injecter dans l'hôte compromis | Le facteur en coulisses
Configuration de Blue Pigeon | Prérequis, installation et utilisation
Blue Pigeon est un outil d'exfiltration de données et proxy basé sur Bluetooth permettant la communication entre un serveur de commande et de contrôle (C2) distant et un hôte compromis.
Inspiré par la capacité du Pigeon biset à transporter des messages vers son nid, Blue Pigeon imite ce comportement de retour et livre des messages/payloads entre l'agent (hôte compromis) et son nid (application mobile puis relayés vers le serveur C2).
Blue Pigeon est développé comme une application Android pour le Red Teamer à déployer à proximité de l'hôte compromis et est particulièrement utile pour les opérations de Red Team où les communications via les canaux traditionnels (web, email, DNS) ne sont pas disponibles.
En élargissant la technique « Exfiltration via un protocole alternatif » (ID : T1048) sous la tactique d'Exfiltration du framework MITRE AT&CK, Blue Pigeon offre une nouvelle façon d'établir un C2 et d'effectuer une exfiltration de données en tant qu'Action sur Objectif de la Cyber Kill Chain en utilisant le partage de fichiers Bluetooth comme moyen d'exfiltration.
Blue Pigeon est créé par @mahchiahui, @jingloon et @cloudkanghao
(Source : https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
Établir un C2 et effectuer une exfiltration de données sont des phases clés de la Cyber Kill Chain, mais elles comportent souvent des complications et des implications graves si mal exécutées. Dans une opération de Red Team, une tentative ratée pourrait laisser des traces permanentes dans les journaux d'activité réseau et alerter les mécanismes de détection.
Lors de certains de nos exercices de Red Team, nous avons eu besoin d'un moyen d'exfiltrer des données et de communiquer avec l'hôte compromis sans passer par les canaux traditionnels (web, email, DNS).
Avec peu de solutions disponibles pour répondre à ce besoin, nous avons exploré diverses idées d'exfiltration basées sur des vecteurs sans fil/radio. En conséquence, Blue Pigeon a été créé pour élargir notre boîte à outils Red Team.
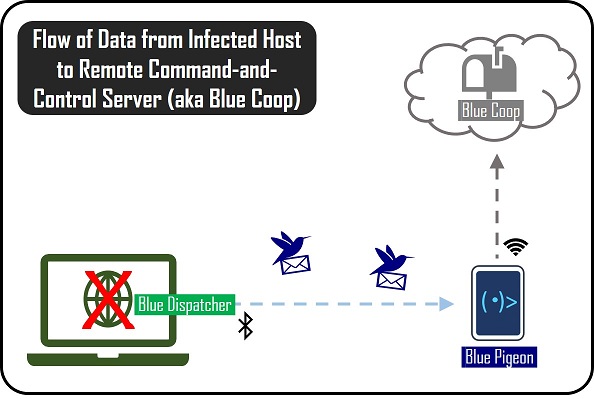
Blue Pigeon s'exécute en tant que service de premier plan sur un téléphone mobile Android. Lorsque le Red Teamer/initié malveillant déploie le téléphone à proximité de l'hôte compromis (infecté par le payload Blue Dispatcher), Blue Pigeon peut servir de point d'exfiltration et de relais de commandes vers un serveur C2 distant (alias Blue Coop).
Cliquez ici pour une vidéo de démonstration de Blue Pigeon en action
Blue Pigeon a été conçu avec les exigences clés suivantes :
Blue Pigeon doit permettre l'exfiltration de données tout en échappant à la détection à plusieurs niveaux :
Échapper à la détection du trafic réseau : L'exfiltration de données depuis l'hôte compromis ne peut pas passer par les canaux de communication traditionnels car ils sont susceptibles d'être journalisés et surveillés par les solutions standard de détection et réponse des endpoints (et il existe déjà de nombreuses autres meilleures options, pourquoi réinventer la roue, n'est-ce pas ?)
Échapper à la détection humaine : L'exfiltration de données doit se produire sans aucun indicateur visuel sur la machine de la victime, car dans le pire des cas, on s'attend à ce que celle-ci utilise encore la machine compromise.
Blue Pigeon doit rester furtif, c'est-à-dire discret lorsqu'il est déployé sur le terrain.
Les ordinateurs portables volumineux, les Raspberry Pi et les kits de hacking faits maison sont un non catégorique, car cela limite les possibilités et la faisabilité du déploiement. Nous avons besoin d'un pigeon petit et innocent, pas d'un paon alpha masculin !
Blue Pigeon doit éviter que le Red Teamer ne montre des signes révélateurs d'une tentative d'exfiltration lors du déploiement du téléphone.
Blue Pigeon doit maintenir une disponibilité maximale vers (et uniquement vers) l'hôte compromis pendant son déploiement.
