 blue0x1/rosemary
Rosemary : pivotement au niveau du noyau multiplateforme via QUIC. Pas de TUN/TAP. Pas de proxychains. Pas de paramètres de proxy.

Plateforme de pivot noyau multiplateforme via QUIC. Pas de TUN/TAP. Pas de proxychains. Pas de paramètres de proxy.


Rosemary intercepte de manière transparente le trafic sur les hôtes distants au niveau du noyau : aucun paramètre de proxy, aucun périphérique TUN/TAP, aucun proxychains. Les agents se connectent au serveur via QUIC. Vous accédez à l'ensemble du réseau distant comme si vous y étiez directement connecté.
Exécutez le serveur sur votre machine et déployez un agent sur n'importe quel hôte distant. L'agent se reconnecte via QUIC, le serveur installe des règles d'interception au niveau du noyau pour les sous-réseaux de l'agent, et à partir de ce moment, tout le trafic vers ces sous-réseaux, y compris le DNS, est transmis de manière transparente via l'agent, sans configuration de proxy, sans périphérique TUN, sans paramètres DNS à modifier, sans modifications de vos applications.
curl http://192.168.1.50   ───►  agent dials 192.168.1.50 and bridges it back
ssh  [email protected]
ping 192.168.1.1
Connectez plusieurs agents à la fois et le trafic est automatiquement acheminé vers l'agent qui possède la destination.
| Catégorie | Capacité |
|---|---|
| Interception | TCP · UDP · ICMP · DNS transparent, aucune configuration client requise |
| Egress | L'agent egress par défaut achemine tout le trafic internet via un agent choisi |
| SOCKS5 | Proxy SOCKS5 par agent avec authentification nom d'utilisateur/mot de passe optionnelle |
| Redirections | Redirections de ports TCP/UDP · Redirections de ports inversées (le serveur écoute, l'agent compose) |
| Découverte | Ping · Balayage ping · Scan de ports TCP/UDP via agent |
| DNS | Intercepte le DNS, résout via les agents, domaines privés et publics |
| Pivotement | Multi-sauts via plusieurs agents (5+ sauts testés) |
| Transport | Agents sortants QUIC/UDP · Agents de liaison TCP chiffrés |
| Tableau de bord | Interface web avec graphe d'agents en temps réel, table de routage, visualiseur de journaux |
| API | API REST complète avec authentification par jeton (read/write/admin) |
| CLI | REPL interactif + panneau CLI web |
| Extension | Extension Chrome pour un accès rapide |
| Agents | Mode arrière-plan · mode liaison · découverte automatique de sous-réseau · détection d'internet |
| Configuration | Import/export JSON · rotation de clés en direct · configuration par port |
| Plateforme | TCP | UDP | DNS | ICMP | SOCKS5 | Egress |
|---|---|---|---|---|---|---|
| Linux | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Windows | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| macOS | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| FreeBSD | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| OpenBSD | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
L'agent fonctionne sur toutes les plateformes ci-dessus. Aucun accès root requis côté agent.
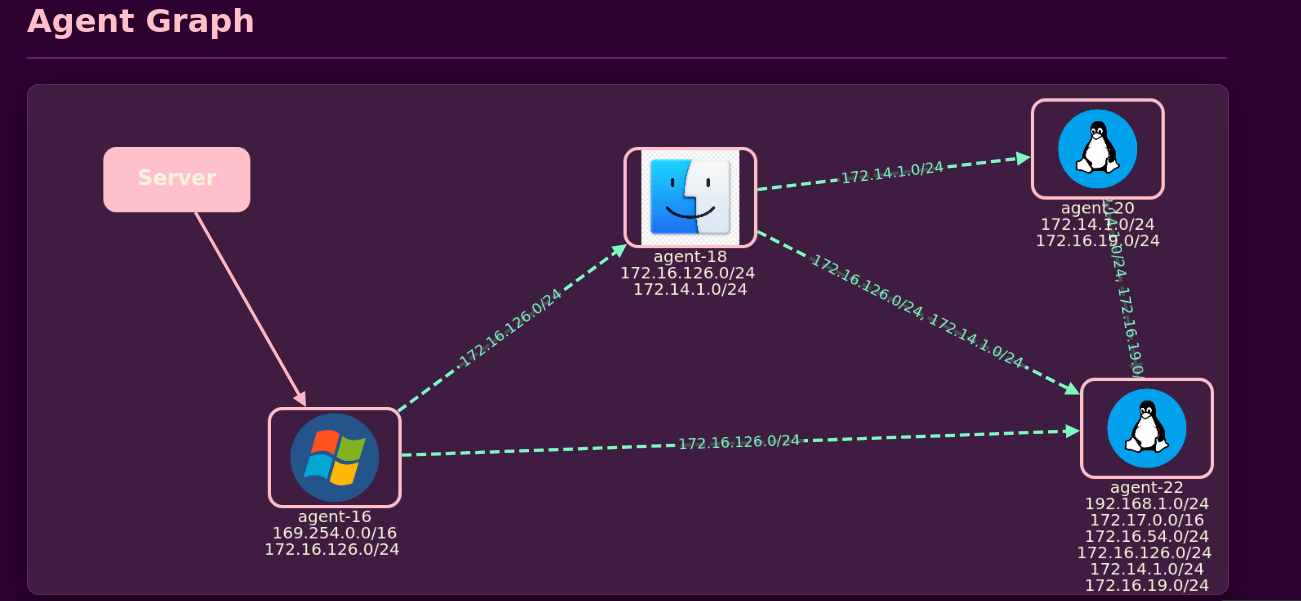
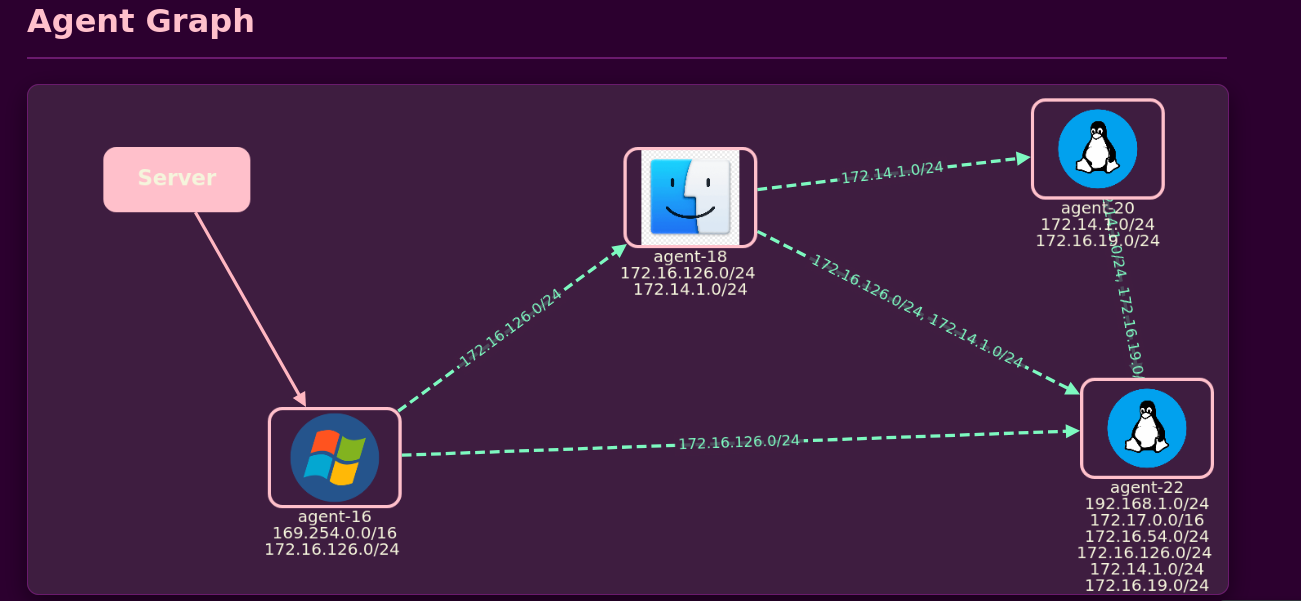
Graphe réseau interactif montrant les agents connectés et leurs relations
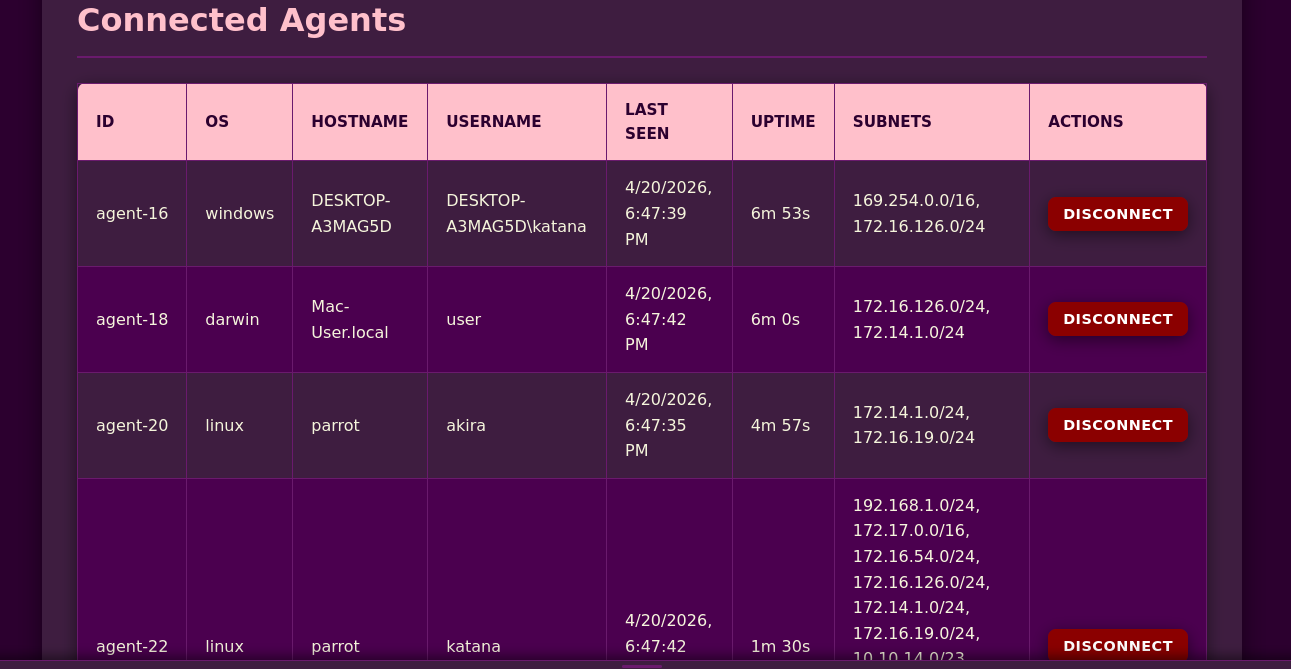
Informations détaillées sur les agents, y compris l'OS, le nom d'hôte, les sous-réseaux et l'état de connexion
Extension de navigateur pour un accès facile et le routage du trafic via le tunnel
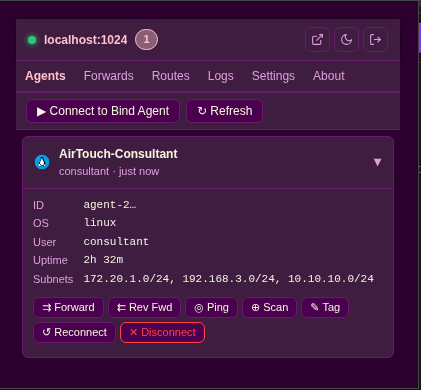
Installation :
chrome://extensions/extension/ du dépôtL'icône de l'extension apparaîtra dans la barre d'outils de votre navigateur.
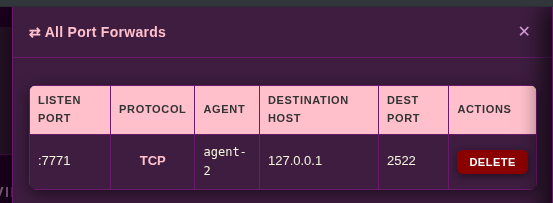
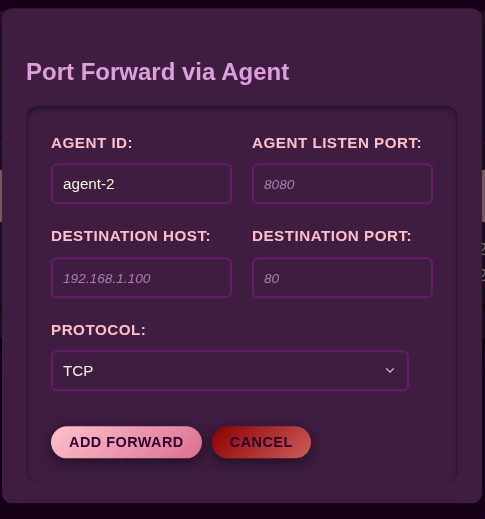
Créez et gérez des redirections de ports TCP/UDP via n'importe quel agent
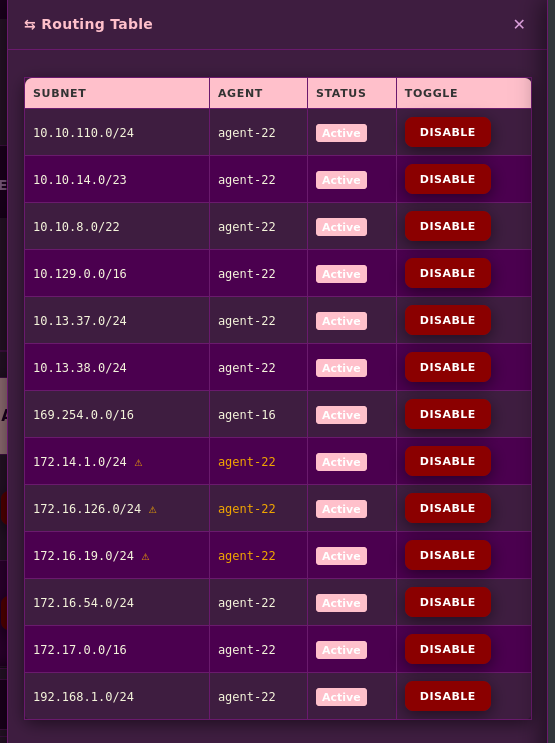
Affichez et basculez les routes de sous-réseau avec un état en temps réel
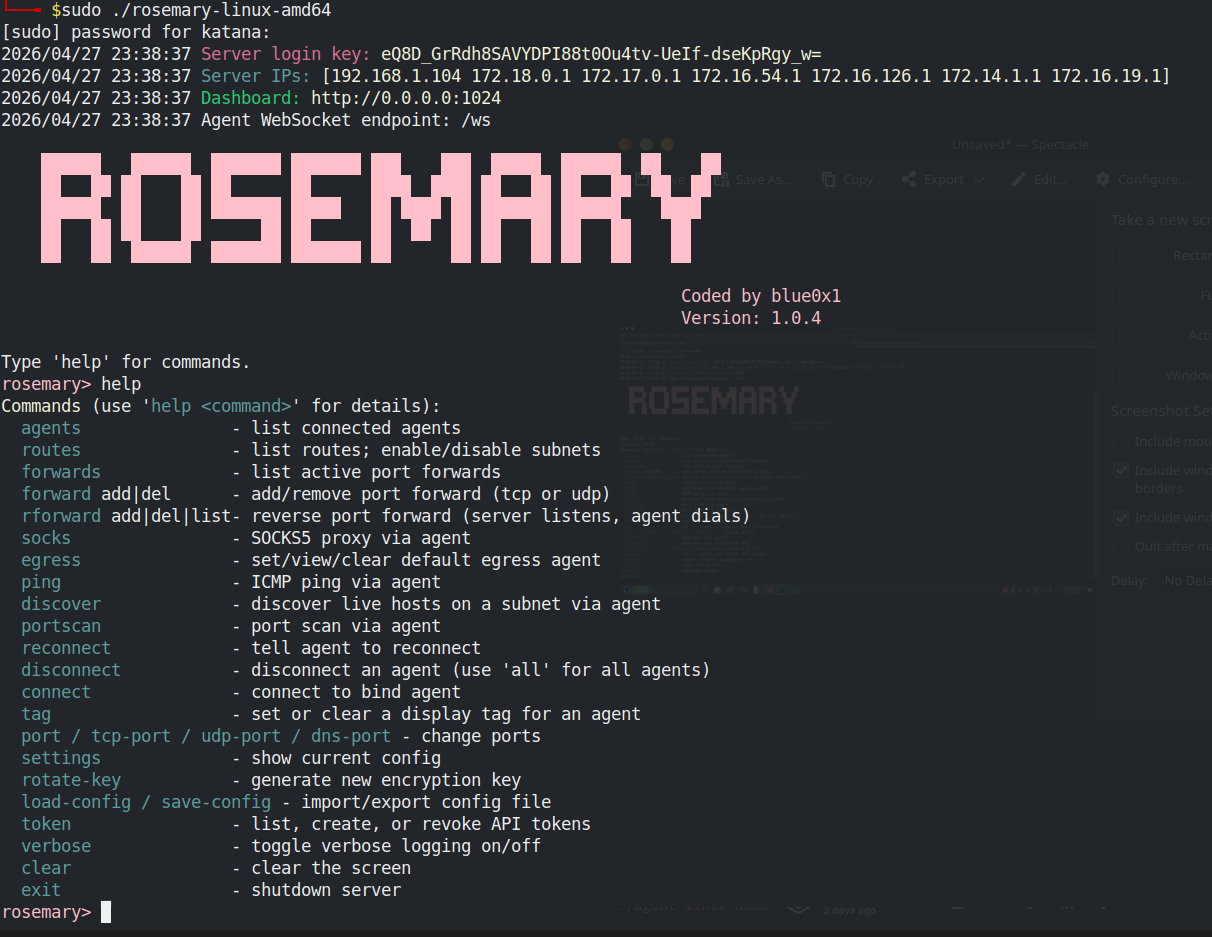
REPL intégré pour un contrôle complet du serveur

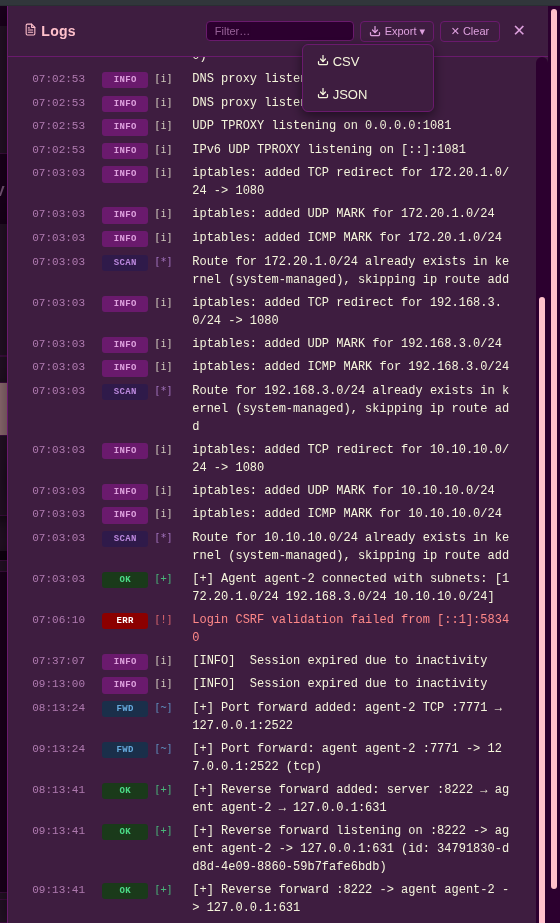
Diffusion d'événements en temps réel avec options de filtrage et d'exportation
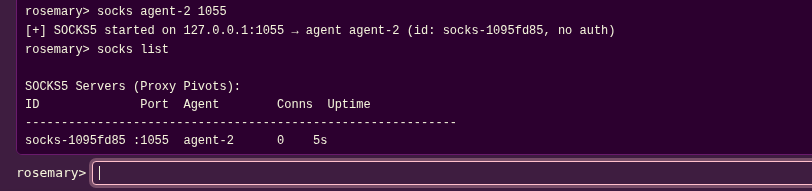
Démarrez/arrêtez des proxys SOCKS5 via n'importe quel agent avec authentification optionnelle
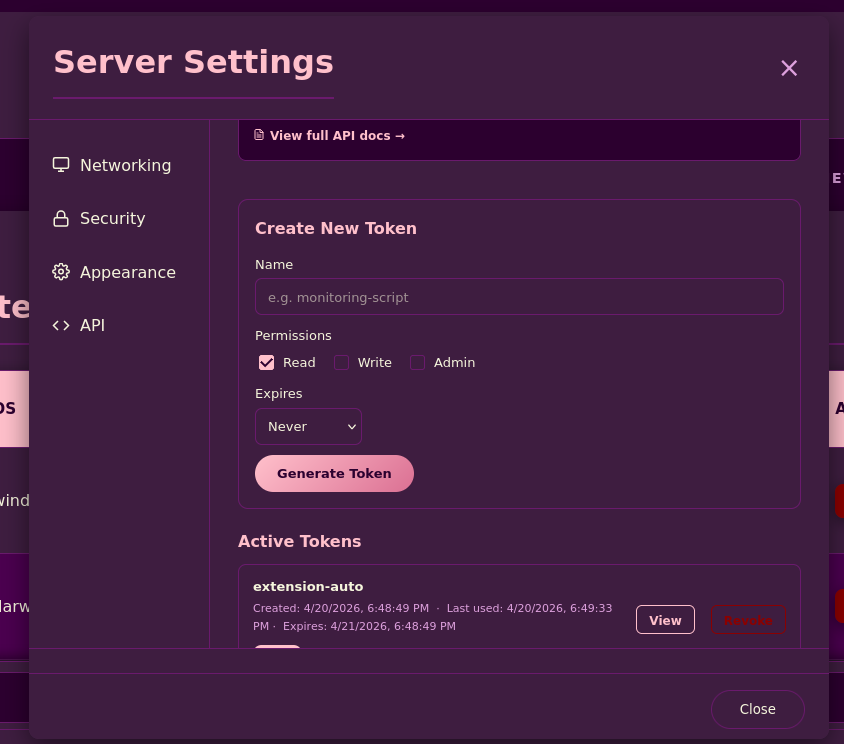
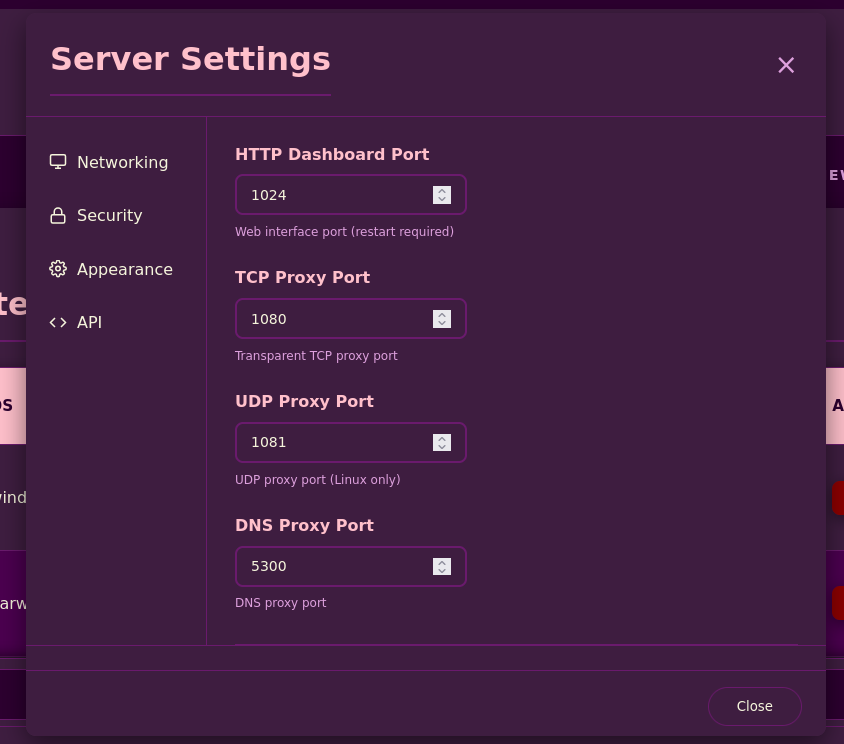
Configurer les ports du serveur, les clés de chiffrement et les jetons d'API
Créer et gérer des jetons d'API REST avec des permissions granulaires