 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> STÉGANOGRAPHIE --> MALWARE DE TYPE DBATLOADER/GULOADER

Analyse basée sur PCAP | Date : 2025-03-12 | Auteur : BlackOclock
14.1 Synthèse Complète de la Chaîne d'Attaque
14.2 Indicateurs de Compromission (IP, Hashs, Domaines)
14.3 Recommandations
NOTE !!! Dans cette analyse, seul le fichier PCAP a été utilisé ! Les fichiers ZIP n'étaient pas nécessaires ;
##1. APERÇU DE L'ANALYSE
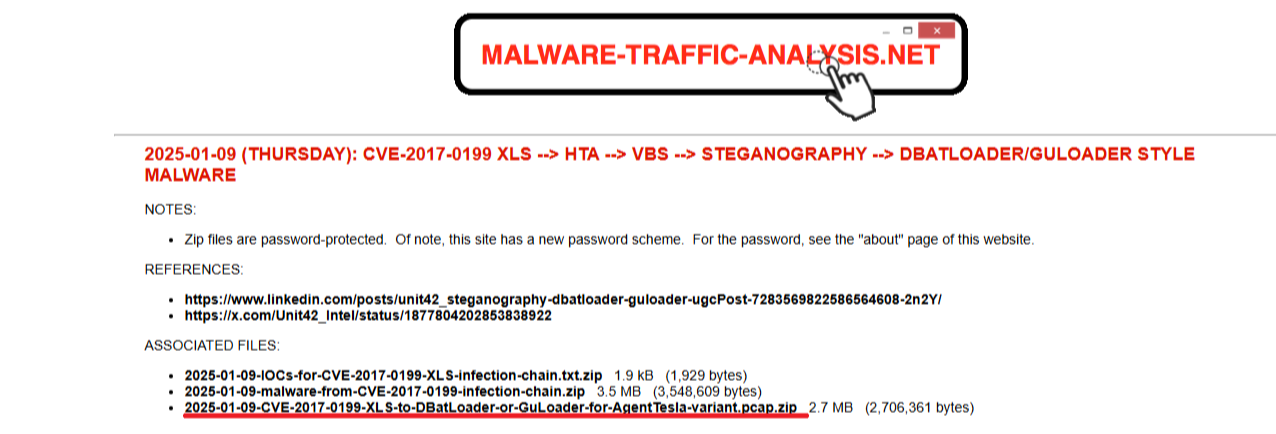
Forme 1 : fichiers sources téléchargés sur malware-traffic-analysis.net - seul le fichier PCAP a été utilisé\
2025-01-09 (JEUDI) : CVE-2017-0199 XLS --> HTA --> VBS --> STÉGANOGRAPHIE --> MALWARE DE TYPE DBATLOADER/GULOADER
##2. ANALYSE DU TRAFIC RÉSEAU
2.1 - Hiérarchie des Protocoles – Vue d'ensemble
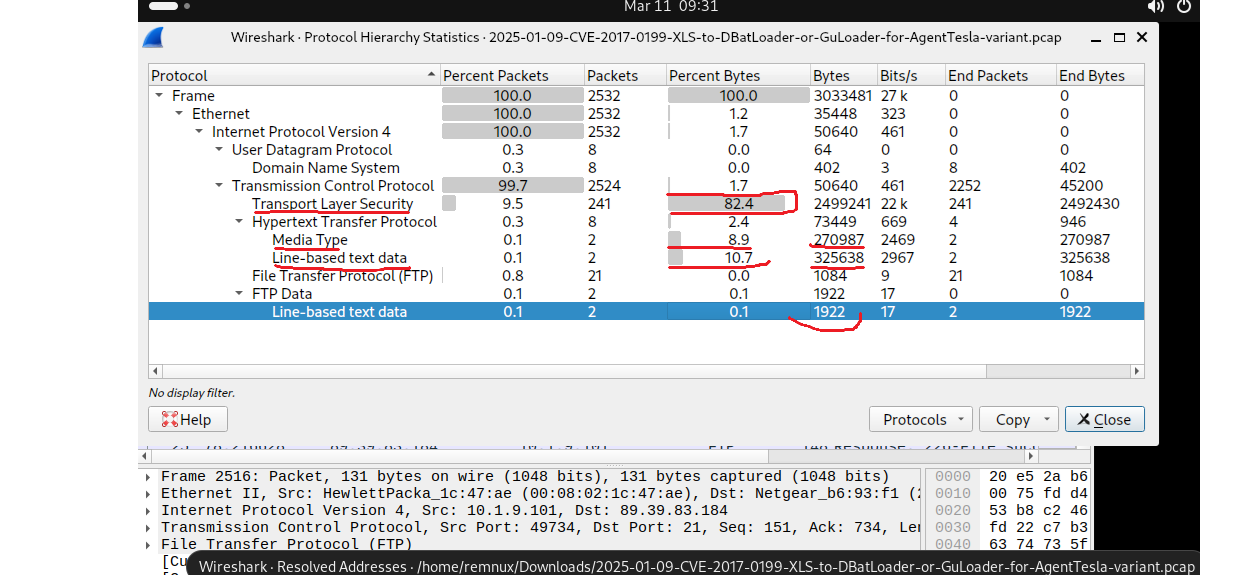
J'ai commencé par la Hiérarchie des Protocoles pour obtenir une vue d'ensemble du trafic. Cela montre le volume de chaque protocole utilisé. Comme le montre la figure, TLS représente 82,4 % du trafic total. De plus, des données Media Line et Line-Based sont également présentes. Cependant, pour mieux comprendre l'activité réseau, nous devons examiner les Conversations et les Endpoints.
2.2 - Conversations – Principaux échanges & Transfert de données
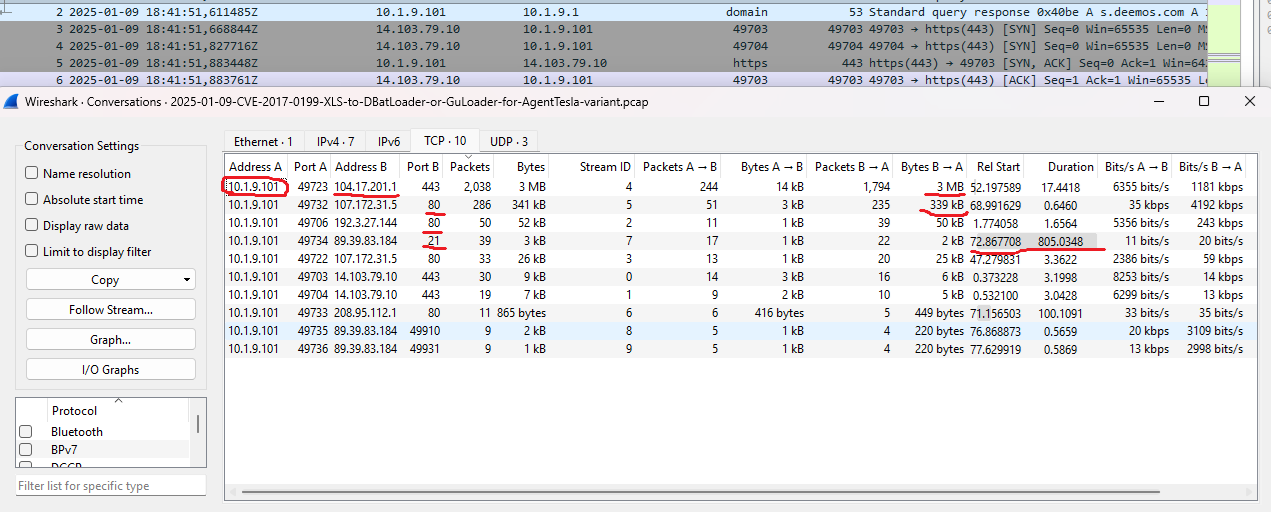
Nous utilisons les Conversations pour détecter les paires IP ayant le plus grand transfert de données entre elles. L'analyse montre que 10.9.1.101 (hôte) et 104.17.201.1 ont le volume de trafic le plus élevé. Les ports 80 et 443 ont été utilisés pour ce transfert. De plus, nous voyons que 3 Mo de données ont été transférés vers 10.9.1.101 (hôte) depuis 104.17.201.1. Une autre constatation cruciale est la connexion sur le port 21 en raison de la connexion depuis l'IP WAN (89.39.83.184), ce qui suggère une exfiltration potentielle. Mais nous n'en sommes pas sûrs pour l'instant, car nous ne savons pas encore de quoi il s'agit. Nous avons besoin d'une preuve !
2.3 - Endpoints
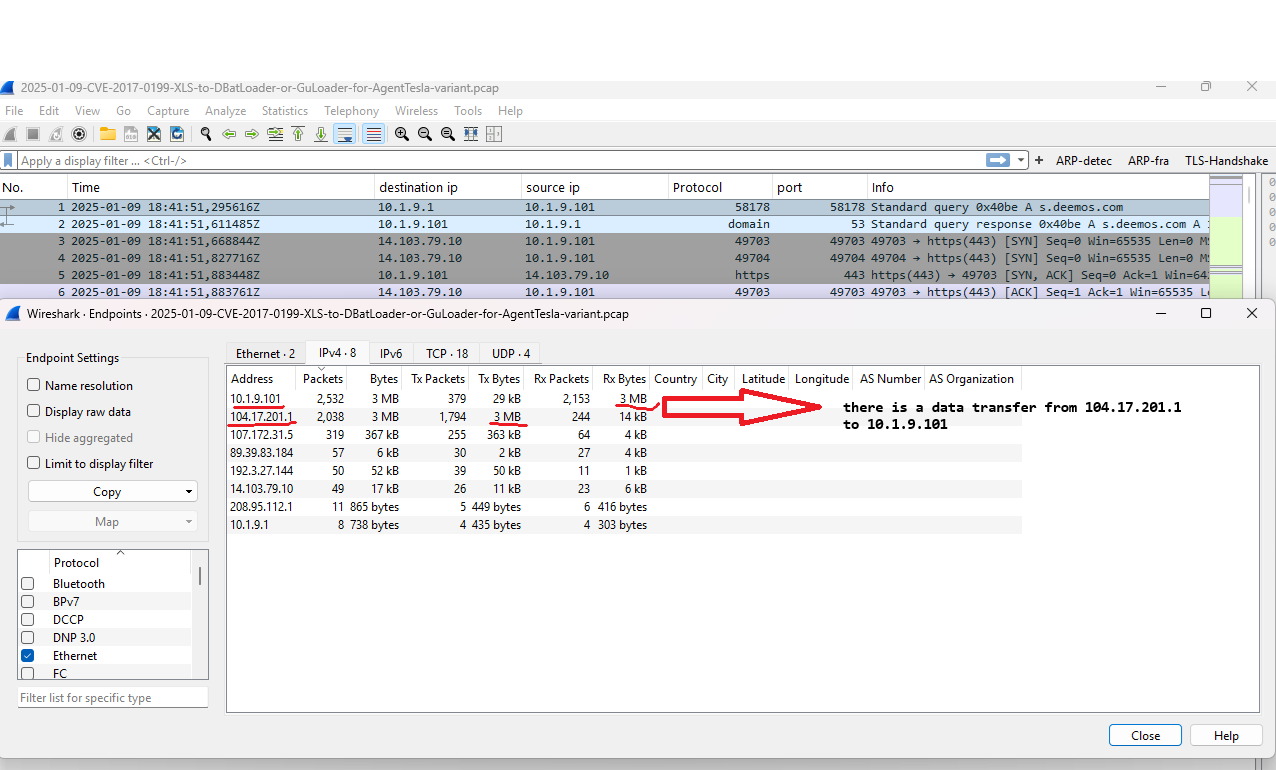
Nous utilisons les Endpoints pour identifier les principaux émetteurs sur le réseau. 104.17.201.1 a 3 Mo de données transmises (Tx) et 10.9.1.101 a 3 Mo de données reçues (Rx). De plus, les principaux émetteurs sont 104.17.201.1 comme source et 10.9.1.101 comme destination.
2.4 - Objets Exportés HTTP
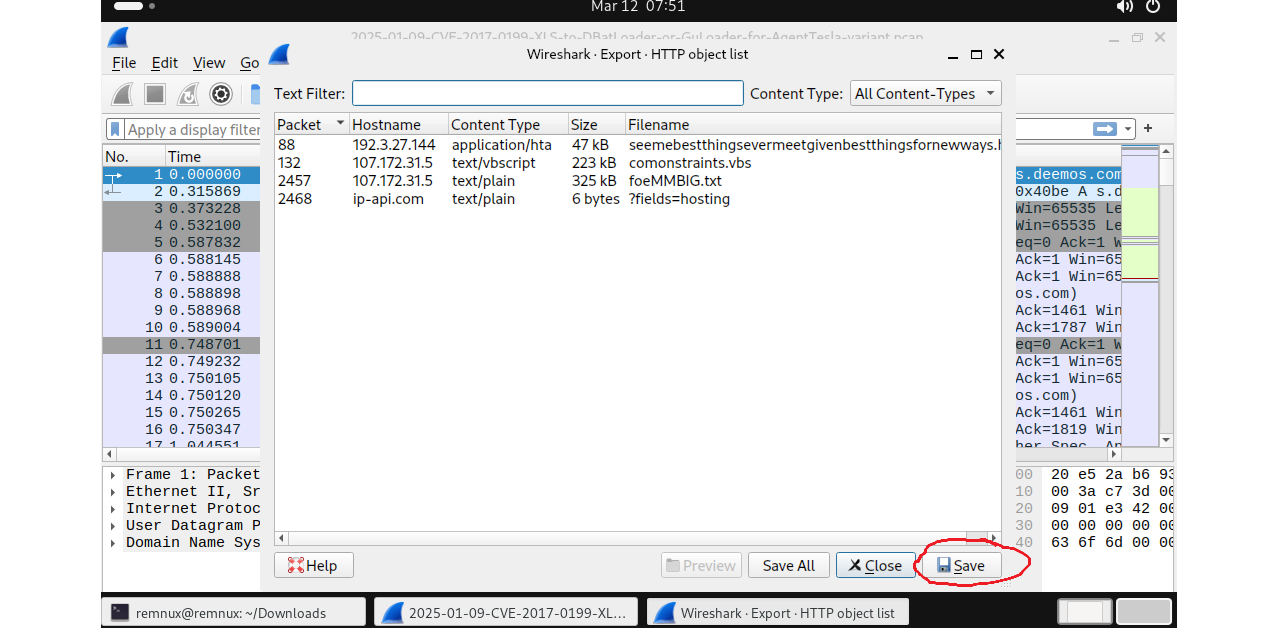
L'export est utilisé pour identifier les fichiers, données, e-mails, etc. transférés sur le réseau. Chaque fois que nous analysons une pcap, nous devons vérifier ici pour voir quels paquets contiennent quelles données. Nous avons noté les paquets 88, 132, 2457 et 2468.
2.5 - Filtre HTTP Contains
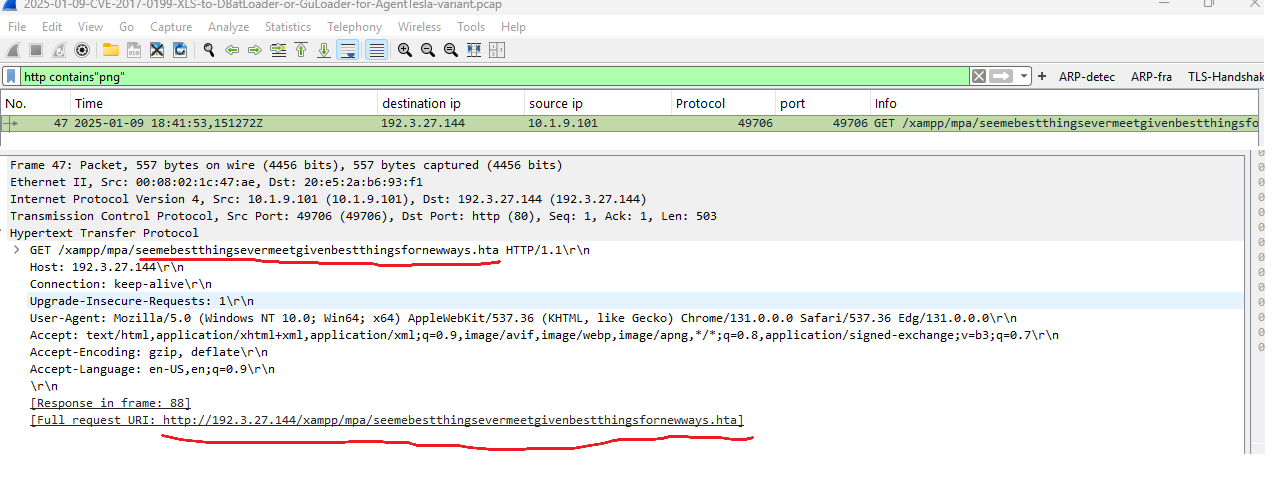
S'il y a des protocoles http sur le réseau. Nous devons vérifier png, zip, jpg, jpeg ( Stéganographie ) en tant que média dans le filtre, car les attaquants utilisent souvent des codes malveillants dans les fichiers médias pour contourner la détection antivirus.
#Exemple : http contains ".png" ou http contains ".jpg" ou http contains ".jpeg" ou http contains ".zip"
Nous voyons juste pourquoi ce filtre est important lorsque le port 80 est utilisé sur le réseau. Ici, il y a un .hta qui est envoyé dans des fichiers médias au paquet 47. Mais lorsque nous utilisons l'export pour identifier les fichiers, il n'y en avait pas.
##3. ANALYSE AVEC NETWORKMINER
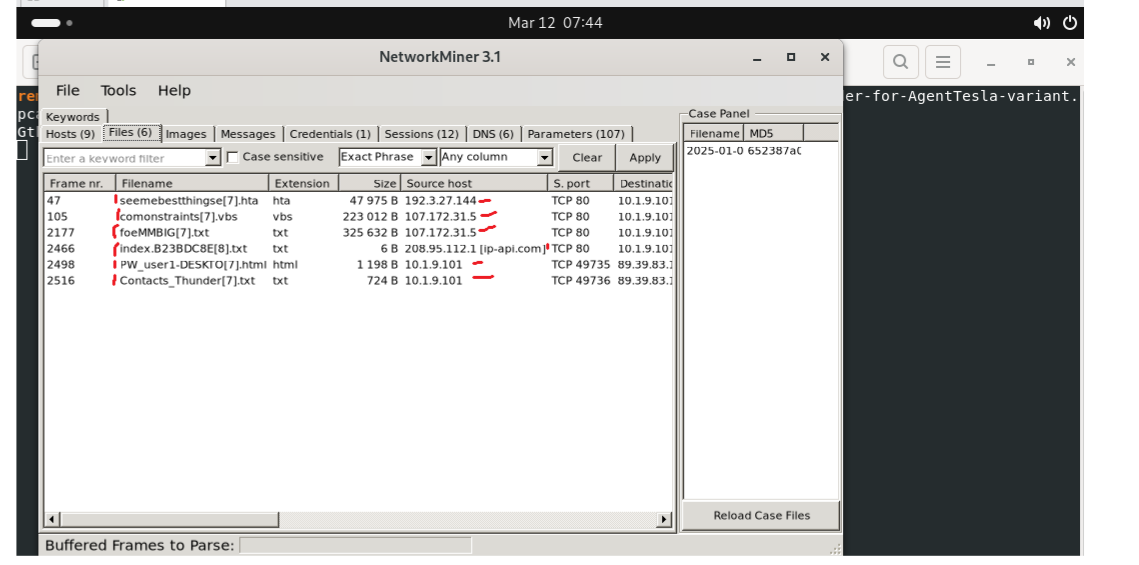
Nous pouvons utiliser networkminer pour identifier plus rapidement sur PCAP. Si vous utilisez REMnux ou un système Linux, vous pouvez écrire sur le terminal ( networkminer pcap_name )
Trame = 47 Nom du fichier = seemebestthingsevermeetgivenbestthingsfornewways | Extension = .hta | Taille = 47 Ko | IP source = 192.3.27.144 Trame = 132 | Nom du fichier = comonstraints | Extension = .vbs | Taille = 223 Ko | IP source = 107.172.31.5 Trame = 2457 | Nom du fichier = foeMMBIG | Extension = .txt | Taille = 325 Ko | IP source = 107.172.31.5
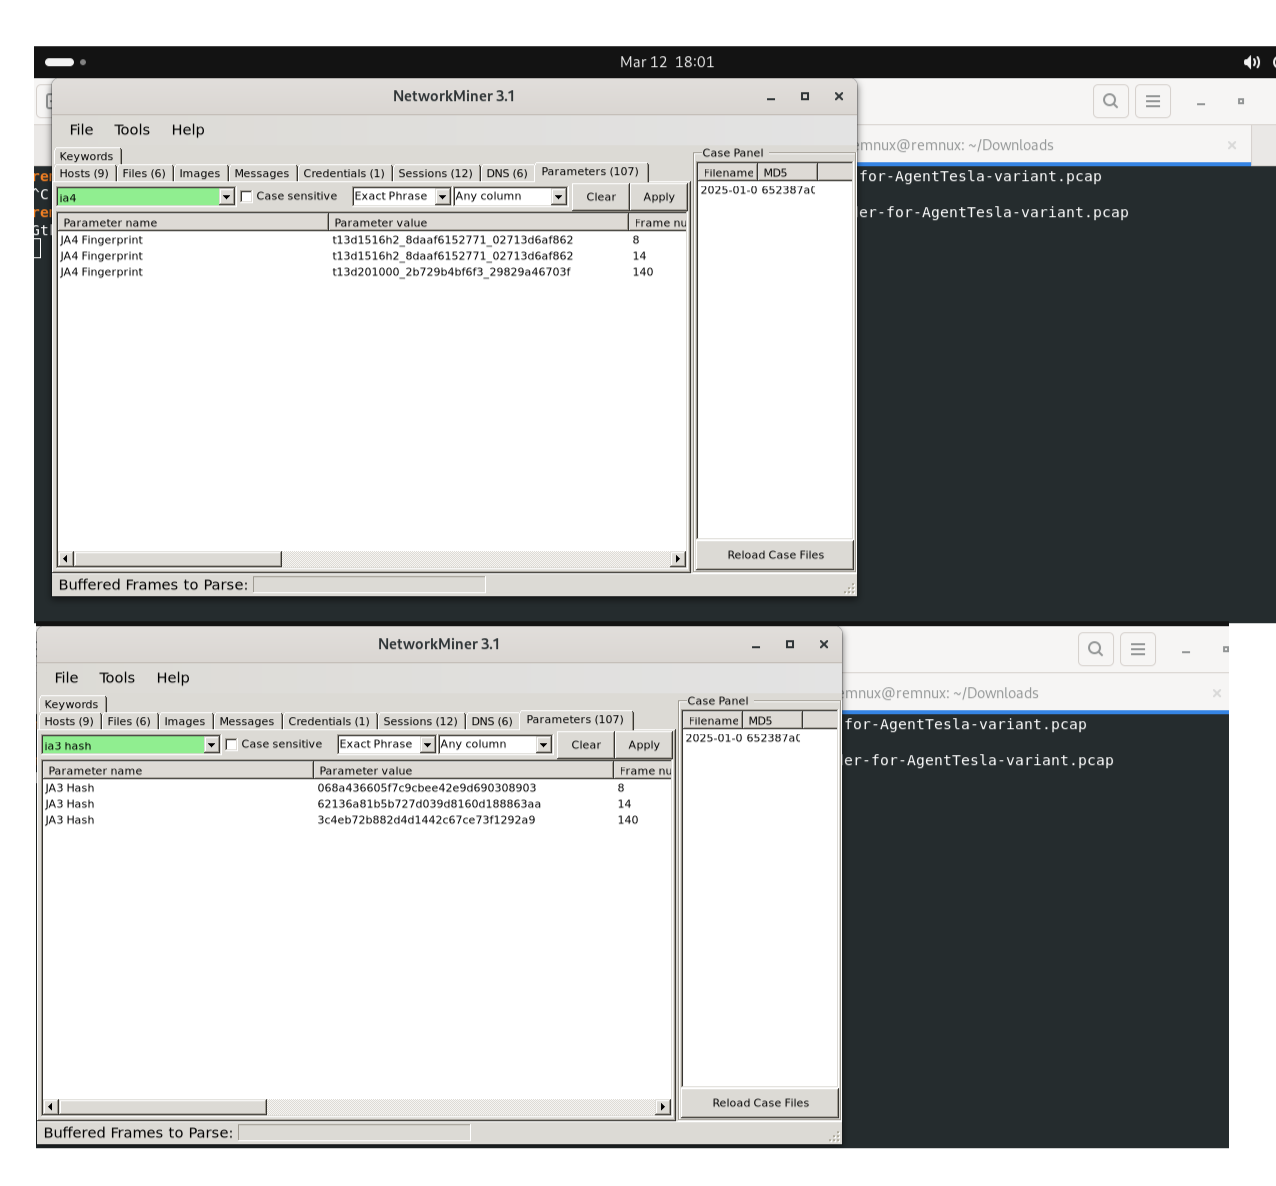
Hash JA3 :
06843d66057fc9cbe42e9d690308903 (Trame 8)62136a81b5b727d039d8160d188863aa (Trame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Trame 140)Empreintes JA4 :
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fMais pourquoi avons-nous besoin des hash JA4 et JA3 ? Il peut y avoir une question : que sont JA3 et JA4 ?
Laissez-moi expliquer ; JA3 et JA4 sont des techniques utilisées pour identifier les clients et serveurs TLS en fonction des paramètres de la poignée de main TLS. JA3 crée un hash MD5 du paquet client hello de la poignée de main TLS, identifiant de manière unique l'application cliente (ex : navigateur, malware).
JA4 est une technique plus récente. C'est comme une empreinte digitale pour le trafic internet. Tout comme les humains ont des empreintes digitales uniques, chaque logiciel qui se connecte à Internet laisse une marque unique. Très utile pour trouver un serveur C2.
##4. ANALYSE DES LOGS ZEEK (ZUI)
