
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Email-Vulnerability-Checker — Vérificateur automatisé de configuration SPF et DMARC qui identifie les vulnérabilités d'usurpation d'e-mail sur des domaines uniques ou multiples à l'aide de requêtes DNS. | Kitploit
Outils/GitHubGitHub/black-scorp10/email-vulnerability-checker
Scanners de VulnérabilitésCollecte d'InformationsSécurité des EmailsAnalyse DNS
GitHubblack-scorp10/email-vulnerability-checker

Email-Vulnerability-Checker

Vérificateur automatisé de configuration SPF et DMARC qui identifie les vulnérabilités d'usurpation d'e-mail sur des domaines uniques ou multiples à l'aide de requêtes DNS.

Voir le dépôt
Site web
971326il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager


Email Vulnerability Checker v2.1

Vérifiez si le domaine est vulnérable au spoofing grâce à Email-vulnerability-checker

Fonctionnalités de la version 2.1

  • Ajout de la prise en charge pour enregistrer la sortie dans un fichier à l'aide du drapeau -o
  • Ajout de vérifications supplémentaires qui indiqueront avec précision l'état de vulnérabilité.
  • Mise à jour complète du code avec des résultats précis et corrects.
  • Amélioration de l'outil et embellissement de son apparence.

Email Vulnerability Checker

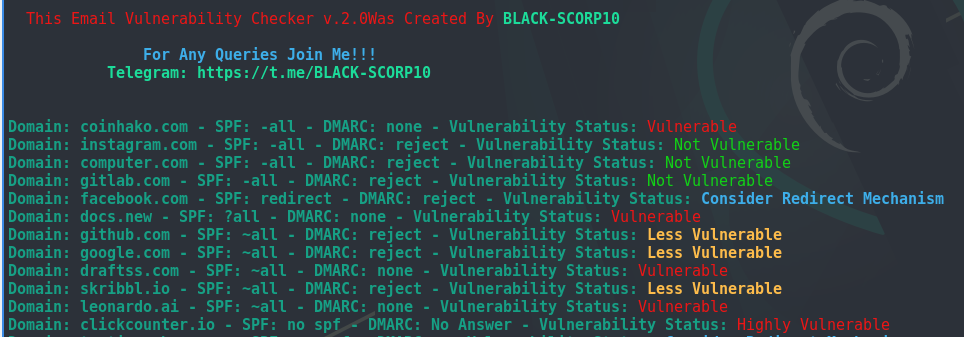
Ce script vérifie les configurations SPF et DMARC des domaines de messagerie pour déterminer leur état de vulnérabilité. Il est utile aux administrateurs système ou aux professionnels de la sécurité pour évaluer la sécurité de l'infrastructure de messagerie.

Utilisation

Pour exécuter le script, utilisez la commande suivante :

./spfvuln.sh [options]

Options

  • -h, --help : Afficher le message d'aide.
  • -v : Afficher la version du script.
  • -t : Spécifier un fichier contenant une liste de domaines à vérifier.
  • -d : Spécifier un seul domaine à vérifier.
  • -o <sortie.txt> : Spécifier un fichier de sortie pour enregistrer les résultats.

Prérequis

  • Shell compatible Bash : Assurez-vous que votre système prend en charge les scripts Bash.
  • Commande nslookup : Assurez-vous que la commande nslookup est installée et disponible dans le PATH de votre système.

Étapes d'installation

  1. Cloner le dépôt :

    git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
    
  2. Accéder au répertoire :

    cd Email-Vulnerability-Checker
    
  3. Rendre le script exécutable :

    chmod +x spfvuln.sh
    
  4. Installer les prérequis :

    Pour Ubuntu ou Debian :

    sudo apt update
    sudo apt install dnsutils
    

    Pour CentOS ou RHEL :

    sudo yum install bind-utils   # CentOS, RHEL
    

    ou

    sudo dnf install bind-utils   # Fedora
    
  5. Vérifier l'installation :

    nslookup example.com
    

    ou

    nslookup -version
    

Utilisation

Exemple d'utilisation

Vérifier un seul domaine :

./spfvuln.sh -d example.com

Vérifier plusieurs domaines à partir d'un fichier :

./spfvuln.sh -t domains.txt

Enregistrer les résultats dans un fichier de sortie :

./spfvuln.sh -d example.com -o output.txt

Mise à jour de l'outil

Pour mettre à jour votre outil après la sortie d'une nouvelle version, suivez ces étapes :

  1. Accéder au répertoire de l'outil :

    cd Email-Vulnerability-Checker
    
  2. Tirer les dernières modifications du dépôt distant :

    git pull origin main
    

Remarques

  • Remplacez example.com par le domaine que vous souhaitez vérifier.
  • Assurez-vous que spfvuln.sh est exécutable (chmod +x spfvuln.sh) avant utilisation.
  • Des informations détaillées sur les options et fonctionnalités de l'outil sont disponibles en exécutant ./spfvuln.sh -h ou ./spfvuln.sh --help.

Aperçu

Description détaillée des indicateurs de configuration

Télécharger l’outil