 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
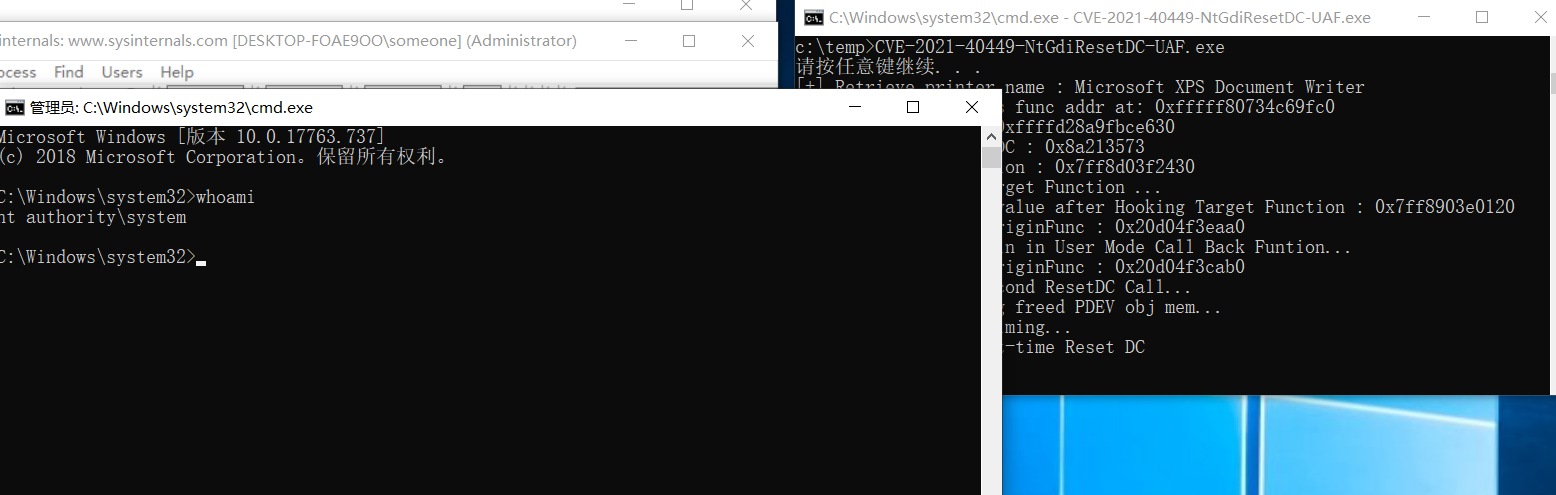
Preuve de concept pour CVE-2021-40449, une utilisation après libération (use-after-free) dans le noyau Windows dans NtGdiResetDC, démontrant une élévation de privilèges via l'allocation de mémoire en espace utilisateur.

Un POC pour CVE-2021-40449.
Testé uniquement sur 1809, le code est un peu brut, mais c'est une bonne expérience pour moi.
Au lieu d'utiliser la méthode ThreadName, une allocation mémoire en espace utilisateur est utilisée.