 bishopfox/cloudfox
Automatiser la conscience de la situation pour les tests de pénétration cloud.
CloudFox vous aide à acquérir une conscience situationnelle dans des environnements cloud inconnus. C'est un outil en ligne de commande open source créé pour aider les testeurs d'intrusion et autres professionnels de la sécurité offensive à trouver des chemins d'attaque exploitables dans l'infrastructure cloud.
MISE À JOUR CLOUDFOX REQUISE : (12/2025) : Si vous utilisez
cloudfox, vous devez utiliser la version v1.17.0 ou ultérieure. Toutes les versions antérieures ont cessé de fonctionner après un changement de format dans le fichier de mappage des services publics d'AWS.
Aperçu
Rejoignez-nous sur le serveur discord RedSec
CloudFox est modulaire (vous pouvez exécuter une commande à la fois), mais il existe une commande aws all-checks qui exécutera les autres commandes aws pour vous avec des valeurs par défaut raisonnables :
cloudfox aws --profile [profile-name] all-checks
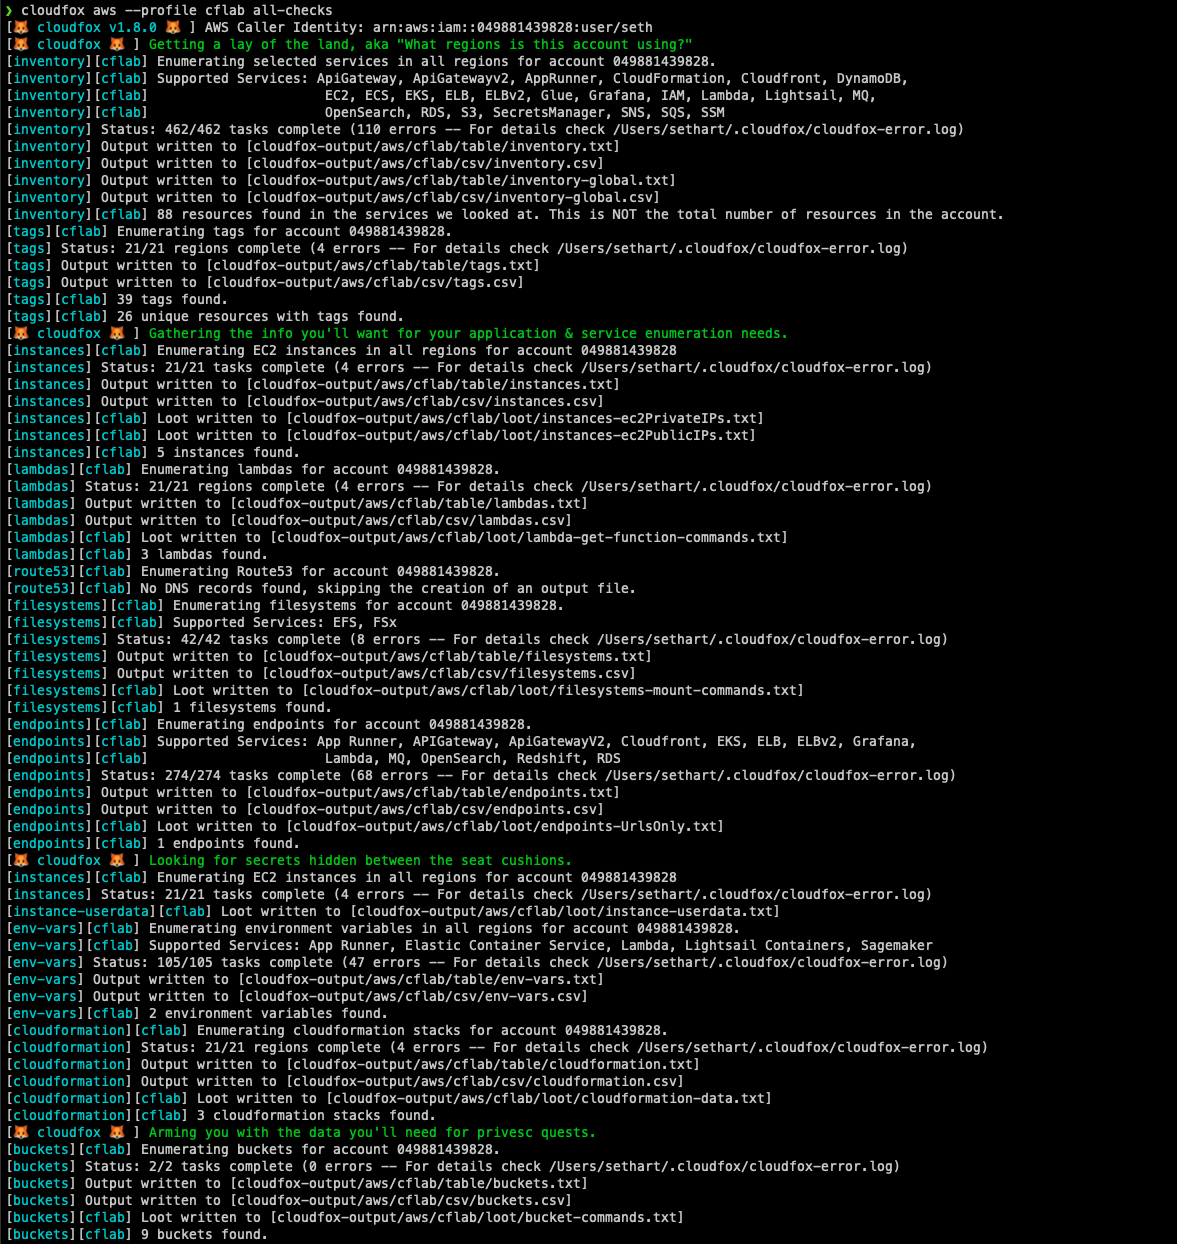
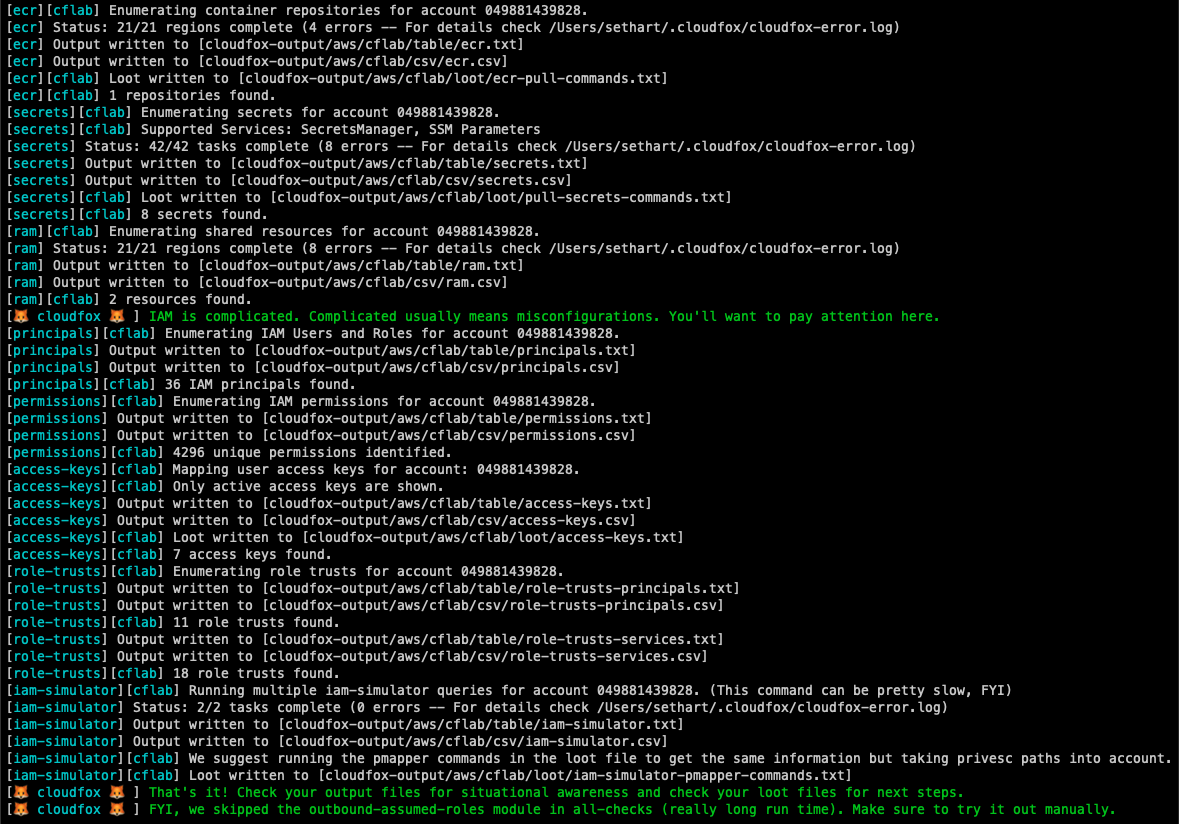
CloudFox a été conçu pour être exécuté par un principal disposant de permissions limitées en lecture seule, mais son but est de vous aider à trouver des chemins d'attaque pouvant être exploités dans des scénarios de compromission simulés (alias, test d'intrusion basé sur des objectifs).
CloudFox peut être utilisé avec des identifiants « trouvés », de la même manière que vous utiliseriez weirdAAL ou enumerate-iam. Les vérifications qui échouent le font silencieusement, donc toute donnée renvoyée signifie que vos identifiants « trouvés » disposent de l'accès nécessaire pour la récupérer.
Pour la documentation complète, veuillez vous référer à notre wiki.
| Fournisseur | Commandes CloudFox |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | Support prévu |
Option 1 : Téléchargez la dernière version binaire pour votre plateforme.
Option 2 : Si vous utilisez homebrew : brew install cloudfox
Option 3 : Installez Go, utilisez go install github.com/BishopFox/cloudfox@latest pour installer depuis la source distante
Option 4 : Mode développeur :
Installez Go, clonez le dépôt CloudFox et compilez à partir des sources ```
**Option 5:** Tester une correction de bogue  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l, ou passer tous les profils stockés avec le drapeau -a.SecurityAudit + Politique personnalisée CloudFoxNotes supplémentaires sur les politiques (au 09/2022) :
| Politique | Remarques |
|---|---|
| Politique personnalisée CloudFox | Contient une liste complète de toutes les autorisations utilisées par CloudFox et rien d’autre |
arn:aws:iam::aws:policy/SecurityAudit | Couvre la plupart des vérifications CloudFox mais manque de nouveaux services ou autorisations comme apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | Couvre la plupart des vérifications CloudFox mais manque de nouveaux services ou autorisations comme AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices – et manque également iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | Ne manque que AppRunner, mais accorde également des choses comme "s3:Get*" qui peuvent être trop permissives. |
arn:aws:iam::aws:policy/AdministratorAccess | Fonctionnera parfaitement avec CloudFox, mais si vous avez reçu ce niveau d’accès en tant que testeur d’intrusion, cela devrait probablement être une constatation en soi :) |
gcloud auth application-default login)Autorisations minimales (projet unique) :
Pour une énumération de base d’un seul projet, le rôle roles/viewer fournit un accès en lecture à la plupart des ressources (inclut la journalisation, la surveillance et la visualisation du calcul/réseau).
Autorisations complètes (à l’échelle de l’organisation) :
Pour des évaluations de sécurité approfondies dans toute une organisation :


