
 bishopfox/bfdecrypt
Utilitaire pour décrypter les applications de l'App Store sur iOS 11.x jailbreaké

Utilitaire permettant de déchiffrer les applications de l'App Store sur iOS 11.x jailbreaké
Voici un exemple utilisant https://github.com/BishopFox/bfinject pour déchiffrer l'application Reddit sur un iPhone jailbreaké avec Electra :
Cs-iPhone:~ root# bash bfinject -P Reddit -l dylibs/bfdecrypt.dylib
[+] Electra detected.
[+] Injecting into '/var/containers/Bundle/Application/BCEBDD64-6738-45CE-9B3C-C6F933EA0793/Reddit.app/Reddit'
[+] Getting Team ID from target application...
[+] Thinning dylib into non-fat arm64 image
[+] Signing injectable .dylib with Team ID 2TDUX39LX8 and platform entitlements...
[bfinject4realz] Calling task_for_pid() for PID 3218.
[bfinject4realz] Calling thread_create() on PID 3218
[bfinject4realz] Looking for ROP gadget... found at 0x1016a5110
[bfinject4realz] Fake stack frame at 0x10a06c000
[bfinject4realz] Calling _pthread_set_self() at 0x181303814...
[bfinject4realz] Returned from '_pthread_set_self'
[bfinject4realz] Calling dlopen() at 0x1810c3460...
[bfinject4realz] Returned from 'dlopen'
[bfinject4realz] Success! Library was loaded at 0x1c03e1100
[+] So long and thanks for all the fish.
Vous verrez cet écran sur votre appareil :

Une fois l'opération terminée, une alerte UI vous demandera si vous souhaitez lancer un service à partir duquel vous pourrez télécharger votre IPA déchiffré :
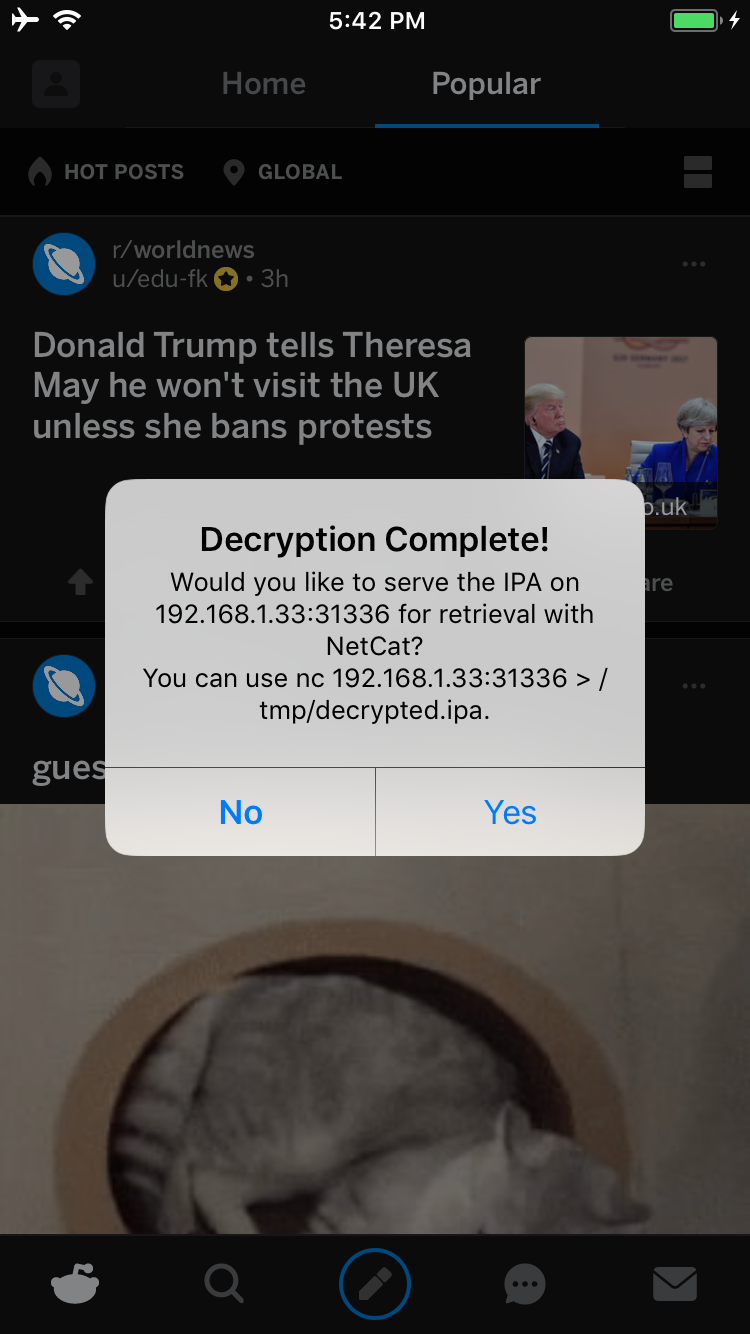
Si vous appuyez sur Oui, un service sera lancé sur le port 31336 de votre appareil. Connectez-vous à celui-ci et vous recevrez une copie brute de l'IPA, téléchargeable avec netcat comme ceci :
carl@calisto-3 /tmp $ nc 192.168.1.33 31336 > decrypted.ipa
carl@calisto-3 /tmp $ ls -l decrypted.ipa
-rw-r--r--  1 carl  wheel  14649063 Jan 25 16:57 decrypted.ipa
carl@calisto-3 /tmp $ file decrypted.ipa
decrypted.ipa: iOS App Zip archive data, at least v2.0 to extract
Alternativement, consultez le journal de la console de l'appareil ; il vous indiquera où l'IPA déchiffré est stocké. Par exemple :
[dumpdecrypted] Wrote /var/mobile/Containers/Data/Application/6E6A5887-8B58-4FC5-A2F3-7870EDB5E8D1/Documents/decrypted-app.ipa
Vous pouvez également rechercher l'IPA dans le système de fichiers comme ceci :
find /var/mobile/Containers/Data/Application/ -name decrypted-app.ipa
Pour récupérer le .ipa depuis l'appareil, vous pouvez utiliser netcat. Sur votre ordinateur portable, configurez un service d'écoute :
ncat -l 0.0.0.0 12345 > decrypted.ipa
Et sur l'appareil jailbreaké :
cat /path/to/decrypted.ipa > /dev/tcp/<IP_OF_YOUR_COMPUTER>/12345
Le .ipa sera un clone du .ipa d'origine de l'App Store, à la différence que le binaire principal ainsi que tous ses frameworks et bibliothèques partagées associés seront déchiffrés. Le flag CRYPTID sera à 0 dans chaque fichier précédemment chiffré. Vous pouvez prendre le .ipa, extraire l'application, la modifier selon vos besoins, la re-signer avec votre propre certificat de développeur et la déployer sur des appareils non jailbreakés selon vos besoins.
Ceci a été testé avec succès avec Electra et LiberiOS.






