Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
nightHawkResponse — Framework forensique de réponse aux incidents | Kitploit
Outils/GitHubGitHub/biggiesmallsag/nighthawkresponse
Criminalistique DisqueGestion des Indicateurs de Compromission (IOC)ReconnaissanceCriminalistique MémoireAnalyse ForensiqueCollecte d'InformationsCriminalistique NumériqueRenseignement sur les MenacesRéponse aux IncidentsAnalyse de Journaux
GitHub
60712325il y a 6 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
biggiesmallsag/nighthawkresponse

nightHawkResponse

Framework forensique de réponse aux incidents
Voir le dépôt
Partager

nightHawk Response

Application conçue sur mesure pour la présentation asynchrone de données forensiques sur un backend Elasticsearch.
Cette application est conçue pour ingérer un fichier de « collections » Mandiant Redline et offrir une flexibilité dans la recherche, l'empilement et le marquage.

L'application est née de l'incapacité à contrôler de multiples investigations (ou des centaines de points de terminaison) dans un seul et même panneau de verre.

Pour ingérer les audits Redline, nous avons créé nightHawkResponse, une application GOpher complète conçue pour accompagner ce framework. Le code source de l'application est disponible dans ce dépôt, un binaire a été compilé et s'exécute à l'intérieur de l'ISO, prêt à ingérer dès le premier démarrage.

Version 2.0 - Prévue pour mars 2020

Nous développons actuellement une nouvelle version majeure et la publierons d'ici mars 2020. La nouvelle version vise à accomplir les éléments suivants.

  • Installation basée sur Docker (avec guides/configurations de déploiement Kubernetes/Cloud/Local) (WIP)
  • Nouvelle interface utilisateur réécrite en React. Allégée pour faire l'essentiel et rien de plus. (WIP)
  • Téléversement de triage progressif et reprisable (DONE)
  • Plugin Kibana nightHawkResponse (WIP)
  • Base de code simplifiée avec tests unitaires (WIP)
  • Environnement de développement CI/CD simplifié (WIP)

Nous avons réalisé qu'il y avait trop de pièces mobiles pour opérer efficacement l'ensemble du dépôt, gérer facilement les entités et maintenir tout à jour. Nous croyons également que les données de base résidant dans Elastic devraient être utilisées plus efficacement par Kibana, et nous avons donc décidé de concrétiser cela en développant un plugin qui le fait aux côtés du flux de travail incroyable de Kibana.

Version 1.0.4

Installation

  • La version 1.0.4 fonctionne sur tout OS Ubuntu x64 (nous l'avons testé sur Ubuntu 16.04LTS)
  • Mettez à jour Ubuntu avec le dernier patch
  • Téléchargez release/nhr-1.0.4.tar.gz
  • Extrayez nhr-1.0.4.tar.gz
  • Changez de répertoire pour nhr-1.0.4
  • Rendez nhr-setup.sh exécutable (chmod +x nhr-setup.sh)
  • Installez les dépendances et les paquets nightHawk Response (sudo ./nhr-setup.sh install)
    Note : Une connexion Internet est requise pendant l'installation.
  • L'installation initiale peut échouer à créer l'index Elasticsearch. Si cela se produit, réexécutez (sudo ./nhr-setup.sh install)
  • Vérifiez que tous les composants sont en cours d'exécution
    ---- sudo systemctl status elasticsearch
    ---- sudo systemctl status kibana
    ---- sudo systemctl status rabbitmq-server
    ---- sudo systemctl status nginx
    ---- sudo systemctl status nighthawk-api
    ---- sudo systemctl status nighthawk-worker
  • Vous pouvez y accéder en naviguant vers https://ipaddress
  • Le nom d'utilisateur et le mot de passe par défaut sont tous deux admin/admin

La documentation de l'API suivra dans le Wiki

01/09/2016: Version 1.0.3

  • Contexte utilisateur et comptes utilisateurs ajoutés (connexion avec nighthawk/nighthawk), voir l'article du wiki
  • Statistiques de la plateforme et informations de téléversement sur websockets ajoutées
  • Suppression de cas, suppression de points de terminaison, suppression de points de terminaison des cas ajoutée
  • Section de workflow de tâche sur websocket ajoutée, voir l'article du wiki pour le guide
  • Les commentaires/étiquettes sont désormais des objets extensibles avec surlignage activé
  • Les commentaires sont désormais des alertes sur websocket, voir le wiki pour les notes
  • Bug dans NomDuCas = NomDuPointDeTerminaison résolu
  • Audits zippés depuis Mac/Windows/Linux résolus
  • Améliorations du design responsive
  • w32system ajouté comme type d'audit

Fonctionnalités :

Vidéo de démonstration : Plateforme nightHawk Response

  1. Forensique de point de terminaison en vue unique (types d'audit multiples).
  2. Recherche globale.
  3. Chronologie.
  4. Empilement.
  5. Marquage.
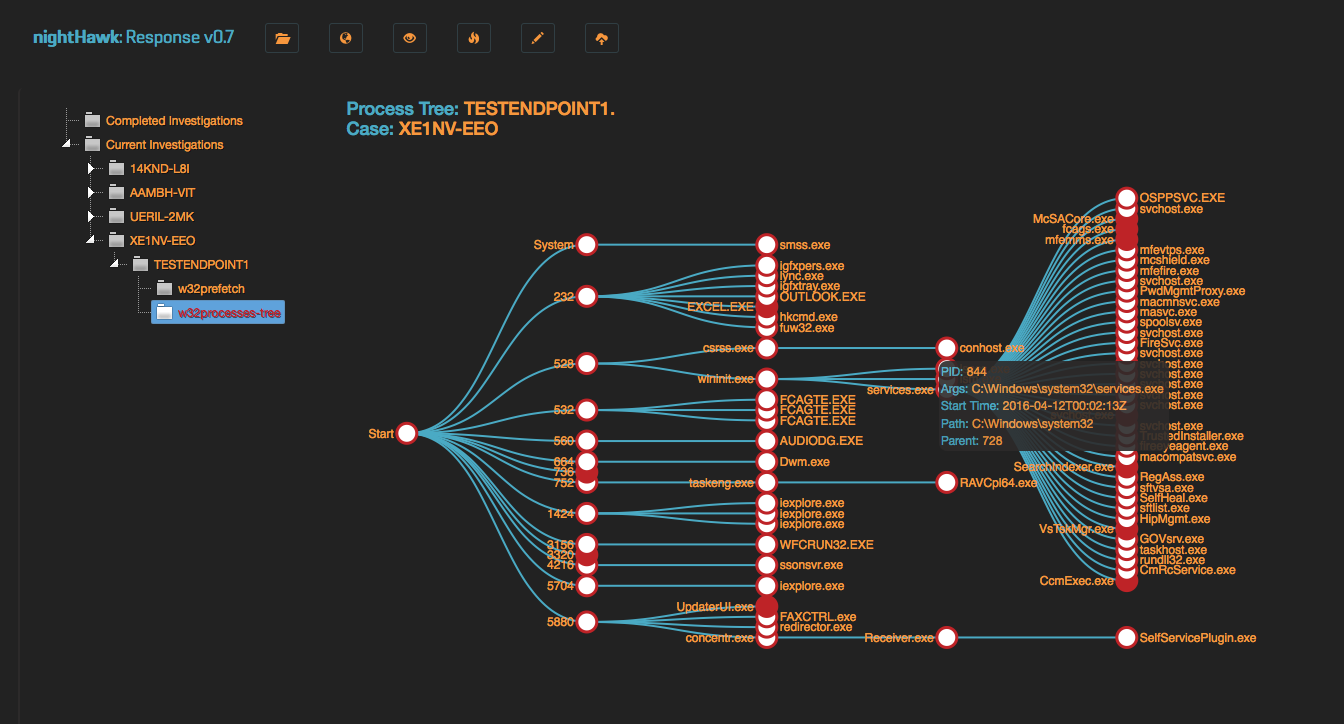
  6. Vue interactive de l'arborescence des processus.
  7. Téléversement de fichiers multiples et investigations nommées.

nightHawk ISO

Pour simplifier l'utilisation pour les utilisateurs de nightHawk, nous avons construit une ISO avec tout prêt à l'emploi. Cela signifie que vous obtenez ce qui suit ;

  1. Dernière source de nightHawk.
  2. CentOS 7 Minimal avec les bibliothèques de base nécessaires au fonctionnement de nightHawk.
  3. Nginx et UWSGI configurés en proxy inverse (socketé et optimisé), SSL activé.
  4. Elasticsearch/Kibana les plus récents (Kibana est exposé et utilisable si souhaité).
  5. Sysctrl pour tous les services de base.
  6. Journalisation (rotative) pour tous les services de base.
  7. Paramètres système configurables, une liste se trouve dans le fichier /opt/nighthawk/etc/nightHawk.json.

Démarrage du système :

Avant de construire votre VM avec l'ISO fournie, prenez en considération ce qui suit ;

  1. CPU/RAM.

En attente : Configurer le service Elastic pour être des nœuds doubles avec 1/4 de la mémoire système allouée par nœud. Cela signifie que si vous lui donnez 2 Go de RAM, chaque nœud ES aura 512 Mo et le système conservera 1 Go pour fonctionner.

Si vous souhaitez configurer cela différemment, connectez-vous en SSH à la machine et configurez selon vos souhaits.

  1. HDD.

Un minimum de 20 Go doit être envisagé. Un fichier d'audit peut être volumineux, il est donc conseillé d'allouer beaucoup d'espace de stockage pour gérer l'ingestion de nombreuses collections.

En attente : Configuration de stockage basée sur l'utilisateur pour les instances à grande échelle. Si vous souhaitez configurer des partitions supplémentaires, vous pouvez le faire vous-même, quelques modifications peuvent être apportées pour pointer le stockage de données ES vers votre nouvelle partition.

Installation :

Télécharger l'ISO : nightHawk v1.0.3

Configurez le matériel, montez l'ISO dans la VM, démarrez le script d'installation.

Une fois terminé, dans votre navigateur (Chrome/FireFox), allez à ; https://192.168.42.173.

Connectez-vous au système avec 'nighthawk/nighthawk' - cliquez sur "goto site" pour accéder à l'application

Si vous devez accéder à Kibana, allez à ; https://192.168.42.173:8443.

Si vous devez vous connecter en SSH à la machine, les identifiants sont ; admin/nightHawk.

Si vous souhaitez changer l'adresse IP (réfléchi dans toute l'application) ; /opt/nighthawk/bin/nighthawkctl set-ip <nouvelle_adresse_ip>

Le script de collecte d'audit Redline se trouve à la racine de ce dépôt. Utilisez-le lorsque vous utilisez le collecteur Redline autonome, car il renverra les documents nécessaires pour peupler correctement nightHawk.

Téléversement :

IMPORTANT : Création d'un fichier zip d'audit à téléverser (Collecteur autonome Redline) :
étape_1 : Accédez à Sessions\AnalysisSessionX\Audits<NomOrdinateur> où X est le numéro d'analyse, généralement 1.
étape_2 : Créez un zip du dossier contenant les fichiers d'audit, par exemple 20160708085733
étape_3 : Téléversez 20160708085733.zip


Télécharger l’outil