 bigb0x/cve-2024-31982
POC pour CVE-2024-31982 : Exécution de code à distance sur XWiki Platform > 14.10.20

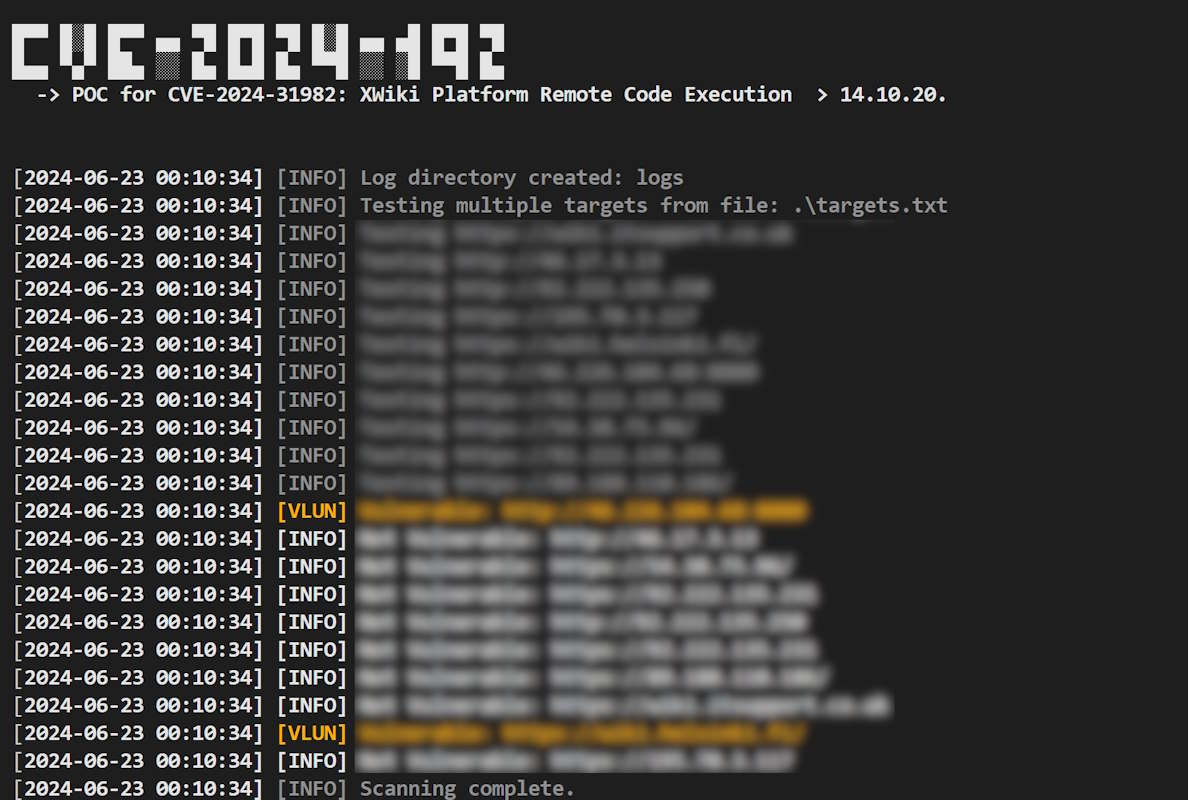
POC pour CVE-2024-31982 : Exécution de code à distance sur XWiki Platform > 14.10.20. Ce POC est basé sur cet avis de sécurité .
Pour scanner un seul point de terminaison cible :
python CVE-2024-31982.py -u target
Pour scanner en masse plusieurs cibles :
python cve-2024-31982.py -f targets.txt
requestsgit clone https://github.com/bigb0x/CVE-2024-31982.git; cd CVE-2024-31982
Installez les packages requis avec pip :
pip install requests
Contactez-moi si vous avez des questions ou des recommandations M Ali.
J'aime créer mes propres outils uniquement pour le plaisir et à des fins éducatives. Je publie cet outil uniquement pour un usage éducatif. Je ne soutiens ni n'encourage le piratage ou l'accès non autorisé à un système ou réseau. Veuillez utiliser cet outil de manière responsable et uniquement sur des systèmes pour lesquels vous avez l'autorisation explicite de tester. Vous êtes responsable de toute utilisation abusive.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
