 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Implémentation C propre de l'exploit d'élévation de privilèges locaux Copy Fail sous Linux (CVE-2026-31431). Utilise AF_ALG et splice pour écraser le cache de pages de /usr/bin/su avec un shellcode setuid pour root. PoC à but éducatif.

Version C propre de Copy Fail (CVE-2026-31431) - Exploit d'élévation de privilèges locale Linux utilisant la primitive AF_ALG + authencesn + splice. Écrase le cache de pages de /usr/bin/su avec un petit shellcode setuid pour obtenir les privilèges root. Preuve de concept à but éducatif uniquement.
Implémentation C propre et lisible de la vulnérabilité d'élévation de privilèges locale Linux Copy Fail (CVE-2026-31431).
Il s'agit d'un portage de l'exploit Python minifié d'origine.
** Avertissement** : Ceci est une preuve de concept à des fins éducatives et de recherche uniquement. Utilisez-le uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de test.
AF_ALG + authencesn + splice()L'exploit abuse d'un défaut logique dans le sous-système cryptographique du noyau Linux (algif_aead). Il permet à un utilisateur non privilégié d'écrire 4 octets contrôlés dans le cache de pages de n'importe quel fichier lisible (par ex. /usr/bin/su).
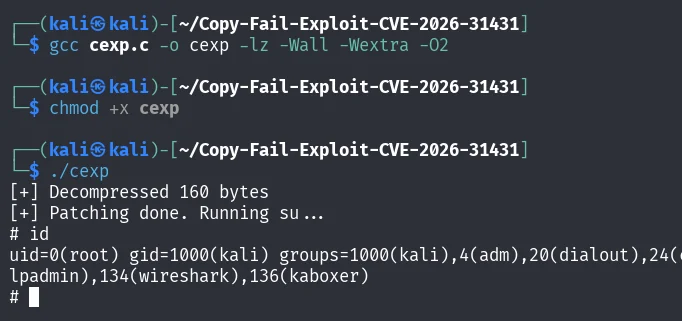
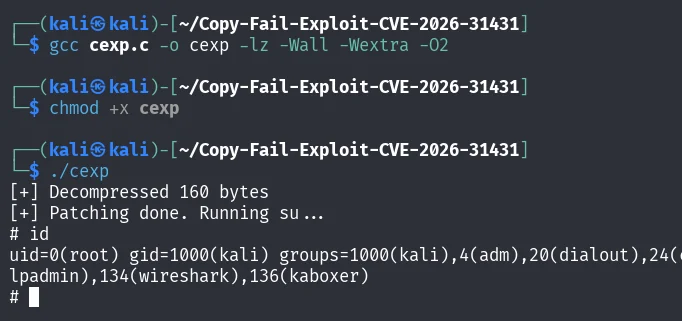
Nous écrasons la copie en mémoire de /usr/bin/su avec un petit shellcode setuid qui lance un shell root.
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail
gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail
Cet exploit modifie uniquement le cache de pages (en mémoire). Un redémarrage restaure le binaire d'origine. Son exécution rend /usr/bin/su temporairement écrasé. Appliquez le correctif à votre noyau dès que possible (consultez les mises à jour de sécurité de votre distribution).
Analyse officielle : https://xint.io/blog/copy-fail-linux-distributions PoC Python d'origine : https://github.com/theori-io/copy-fail-CVE-2026-31431
Ce dépôt est à des fins éducatives uniquement. Je ne suis pas responsable de toute utilisation abusive.
Licence MIT
